
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 creadpag/cve-2021-41773-poc
Apache 2.4.49 पथ ट्रैवर्सल भेद्यता (CVE-2021-41773) का पता लगाने के लिए Nmap NSE स्क्रिप्ट, निर्मित अनुरोध भेजकर और शोषण के लिए प्रतिक्रियाओं का…
 elevenpaths/atomshields
रिपॉजिटरी और स्रोत कोड के लिए सुरक्षा परीक्षण ढांचा
 synacktiv/action-octoscan
📦 :octocat: एक GitHub Action जो आपके GitHub Actions की सुरक्षा जाँच करता है।
 decalage2/detect_cve-2026-86950
CVE-2026-86950 का शोषण करने वाली PDF फ़ाइलों का पता लगाने के लिए एक Python टूल
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 शोषण
 soltanali0/cve-2024-40725
CVE-2024-40725 (Apache httpd) का शोषण के साथ करें
 penteraio/cve-2022-22948
CVE-2022-22948 के लिए स्कैनर - VMWare vCenter में सूचना प्रकटीकरण (Information Disclosure)
 zeronine9/cve-2021-41773
Apache पाथ ट्रैवर्सल CVE-2021-41773 का URL की सूची में परीक्षण करने के लिए तेज़ पायथन टूल
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Apache दूरस्थ कोड निष्पादन (CVE-2021-42013) बैच डिटेक्शन टूल: Apache HTTP Server अमेरिका के Apache फाउंडेशन द्वारा विकसित एक ओपन-सोर्स वेब सर्वर है।…
 jiansiting/cve-2020-0796-scanner
CVE-2020-0796 (SMBGhost) के लिए हल्का स्कैनर जो कमजोर होस्ट की पहचान करने के लिए बातचीत अनुरोध के माध्यम से SMBv3 सर्वरों की संपीड़न क्षमता की जांच…
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' हानिरहित पैच और शमन पहचान स्क्रिप्ट
 ochebotar/copy-fail-cve-2026-31431-detection-probe
सुरक्षित पहचान उपकरण CVE-2026-31431 "Copy Fail" और CVE-2026-43284 "Dirty Frag" के लिए — Linux कर्नेल के algif_aead मॉड्यूल में एक स्थानीय विशेषाधिकार…
 gpiechnik2/nmap-spring4shell
Nmap NSE स्क्रिप्ट जो HTTP सेवाओं में Spring4Shell (CVE-2022-22965) RCE भेद्यता का पता लगाने और उसका शोषण करने के लिए है, जिसमें कॉन्फ़िगर करने योग्य…
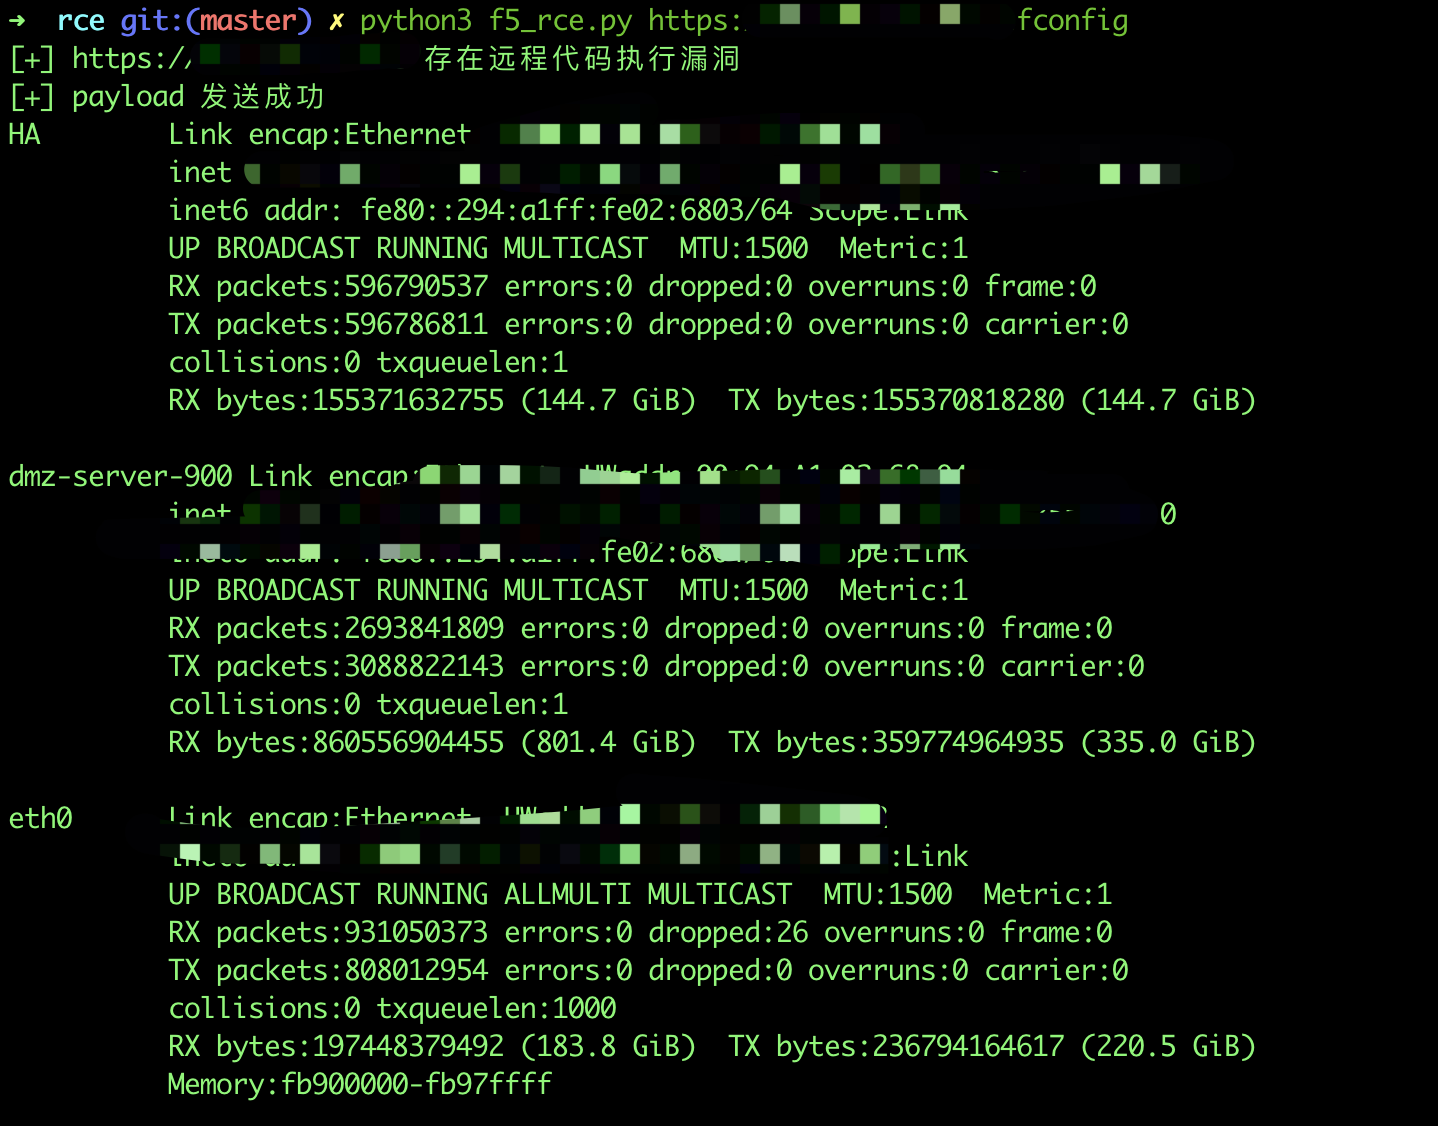 lijiaxing1997/cve-2020-5902-poc-exp
CVE-2020-5902 का बल्क स्कैन, रिमोट कोड एक्ज़ीक्यूशन, परीक्षण किया गया
 okaytc/superset_auth_bypass_check
Apache-Superset पहचान प्रमाणीकरण बाईपास भेद्यता (CVE-2023-27524) पहचान उपकरण
 bigb0x/cve-2024-4879
ServiceNow CVE-2024-4879 भेद्यता के लिए बल्क स्कैनिंग टूल
 m507/nmap-vulnerability-scan-scripts
nmap डिटेक्शन स्क्रिप्ट्स CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481 के लिए
 rxerium/cve-2025-68461
CVE-2025-68461 के लिए पहचान








