
 #1

 cycraft-corp/cve-2019-7192-check
QNAP प्री-ऑथ रूट RCE के लिए जाँचकर्ता (CVE-2019-7192 ~ CVE-2019-7195)
 z3n70/cve-2023-23752
पेंटेस्टिंग और शैक्षिक उद्देश्य के लिए Joomla CVE-2023-23752 स्कैनर — सरल प्रोग्राम
 thanhuutuan/telerik_cve-2019-18935
TelerikUI भेद्यता स्कैनर (CVE-2019-18935)
 huseyinstif/cve-2024-4577-nuclei-template
CVE-2024-4577 PHP CGI आर्गुमेंट इंजेक्शन भेद्यता का पता लगाने के लिए Nuclei टेम्पलेट, जो क्राफ्टेड HTTP अनुरोधों और प्रतिक्रिया मिलान के माध्यम से…
 sickwell/cve-2025-55182
CVE-2025-55182 - React सर्वर घटक RCE शोषण और स्कैनर बाहरी सर्वर और CLI इंटरफ़ेस का समर्थन करता है
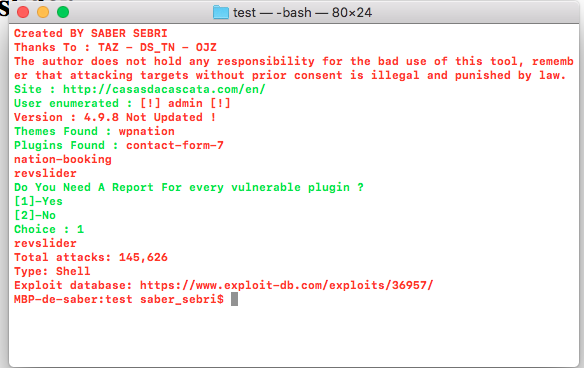 sabersebri/wpscvn
wpscvn पेनटेस्टर्स और वेबसाइट मालिकों के लिए एक उपकरण है, जो यह जांचने के लिए है कि उनकी वेबसाइटों में कोई कमजोर प्लगइन या थीम हैं या नहीं।
 ssllabs/openssl-ccs-cve-2014-0224
OpenSSL CCS इंजेक्शन भेद्यता (CVE-2014-0224) के खिलाफ सर्वरों का परीक्षण करने के लिए Go-आधारित टूल, कमजोर कार्यान्वयन का पता लगाने के लिए पैच किए गए…
 wiis0n/zerologon_cve-2020-1472
कई होस्ट्स में Zerologon भेद्यता की जाँच के लिए POC
 santosomar/log4j-ioc-detector
Linux के लिए एक सरल Log4j समझौता सूचक डिटेक्टर
 koblers/np-audit
npm पैकेजों के लिए स्थैतिक सुरक्षा विश्लेषण। स्थापना से पहले अस्पष्ट कोड, दुर्भावनापूर्ण पैटर्न और ज्ञात कमजोरियों का पता लगाता है।
 infobyte/faraday_burp
Burp एक्सटेंशन फैराडे में सहयोग के लिए
 adscanpro/cve-2026-41089-longlogon
CVE-2026-41089 चेकर: Netlogon CLDAP स्टैक बफर ओवरफ्लो (CVSS 9.8) के लिए अप्रमाणित, गैर-विनाशकारी पहचान। रिपोर्ट करता है कि क्या डोमेन कंट्रोलर का…
 viniciushenriqueti/letmefuckit-scanner
Magento 1.9 के लिए स्कैनर और एक्सप्लॉइट
 rocketchat/layne
एक doggo जो आपके रिपॉजिटरी में सुरक्षा समस्याओं की तलाश करने में मदद करता है।
 thecyberneh/log4j-rce-exploiter
Log4j RCE CVE-2021-44228 के लिए स्कैनर
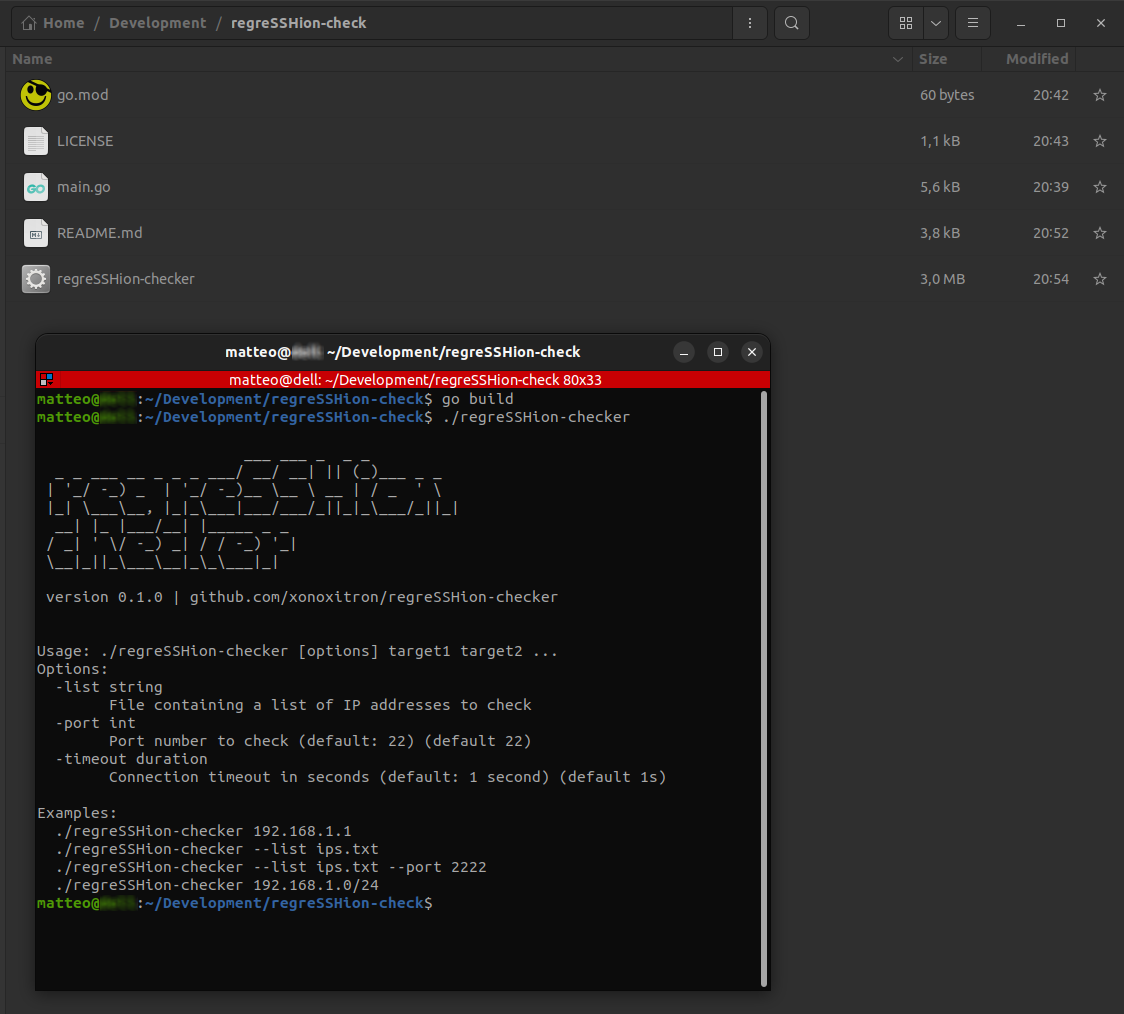 xonoxitron/regresshion-checker
त्वरित रूप से उन सर्वरों की पहचान करता है जो OpenSSH 'regreSSHion' (CVE-2024-6387) के लिए संवेदनशील हैं।
 dickens88/cve-2020-0796-scanner
यह प्रोजेक्ट cve-2020-0796 SMB कमजोरी को स्कैन करने के लिए उपयोग किया जाता है।









