
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 biggerwing/cve-2019-0708-poc
CVE-2019-0708 दूरस्थ कोड निष्पादन भेद्यता की बैच जाँच
 moeinfatehi/admin-panel_finder
Burp Suite एक्सटेंशन जो वेब एप्लिकेशन और इंफ्रास्ट्रक्चर के एक्सपोज़्ड एडमिन पैनल और लॉगिन पेजों को खोजता है। 1,000+ पेलोड, OWASP WSTG-CONF-05।
 advanced-threat-research/creosote
Creosote CVE-2007-4559 द्वारा वर्णित tarfile भेद्यता की खोज के लिए हमारा समाधान है।
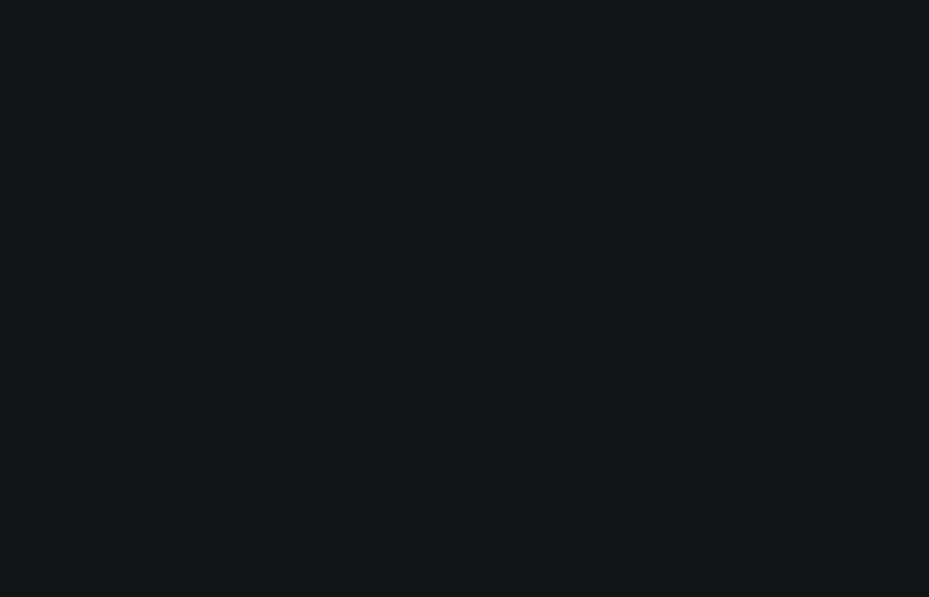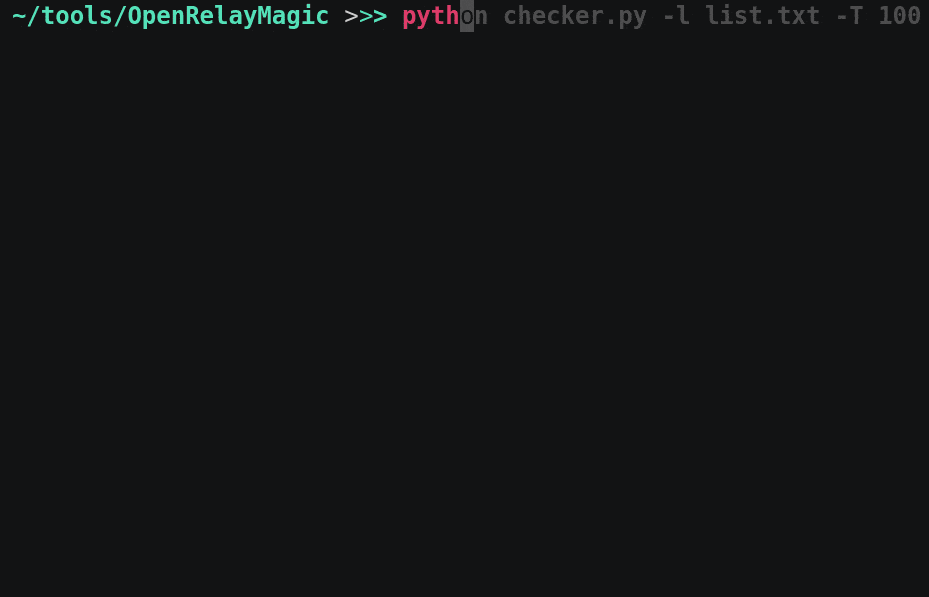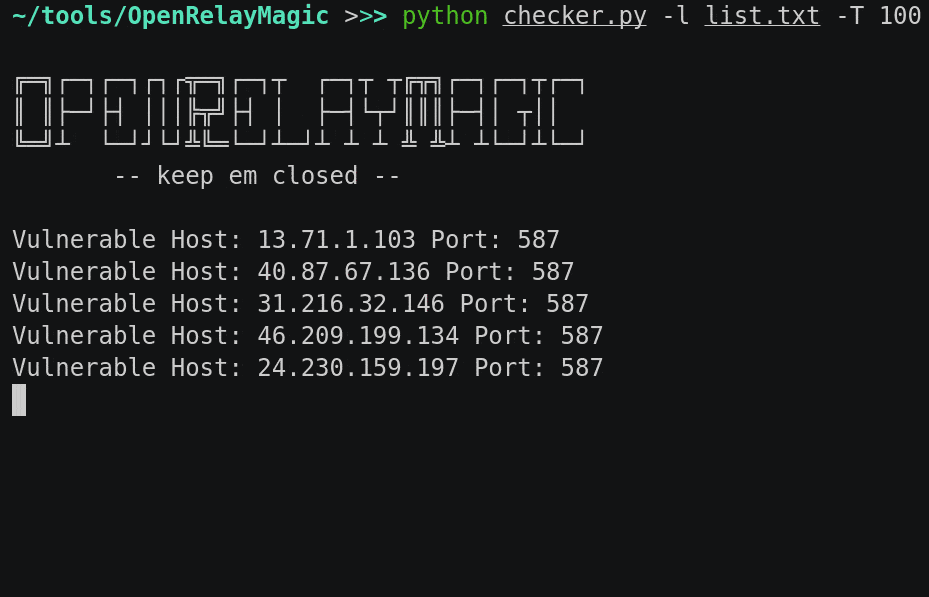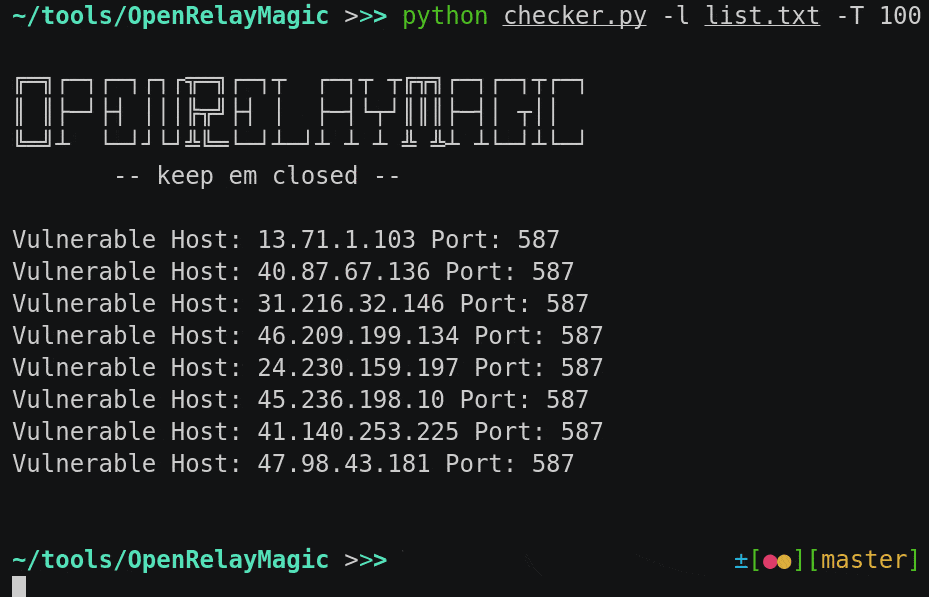 bl4ckmamb4/openrelaymagic
SMTP सर्वर खोजने का उपकरण जो ओपन रिले के लिए संवेदनशील हैं
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher किसी भी सुरक्षा उपकरण को लॉन्च करता है और परिणाम Faradaysec Platform पर भेजता है।
 santandersecurityresearch/corsair_scan
स्वचालित CORS गलत कॉन्फ़िगरेशन स्कैनर जो वेब अनुप्रयोगों और API में Origin हेडर इंजेक्शन, वाइल्डकार्ड रिफ्लेक्शन और क्रेडेंशियल लीकेज का परीक्षण करता…
 pruzko/hakuin
एक बेहद तेज़ और पूरी तरह से कॉन्फ़िगरेबल Blind SQL Injection ऑप्टिमाइज़ेशन और ऑटोमेशन फ्रेमवर्क।
 zigrin-security/cakefuzzer
केक फ़ज़र एक परियोजना है जो विशिष्ट फ्रेमवर्क पर आधारित वेब अनुप्रयोगों में बहुत सीमित झूठी सकारात्मकताओं के साथ स्वचालित रूप से और लगातार कमजोरियों…
 baguswiratmaadi/catnip
Cat-Nip स्वचालित बुनियादी पेंटेस्ट टूल - काली लिनक्स के लिए डिज़ाइन किया गया
 samhaxr/xxrf-shots
XXRF Shots - SSRF भेद्यता का परीक्षण करने के लिए उपयोगी
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Nmap (NSE) जाँचकर्ता (गैर-आक्रामक)
 anonkryptiquz/nextsploit
NextSploit एक कमांड-लाइन उपकरण है जो CVE-2025-29927, Next.js में एक सुरक्षा दोष, का पता लगाने और शोषण करने के लिए डिज़ाइन किया गया है।
 xcapri/subdosec
तेज़, सटीक सबडोमेन टेकओवर स्कैनर जिसमें शून्य गलत सकारात्मक परिणाम होते हैं। यह संवेदनशील सबडोमेन का पता लगाता है, मेटाडेटा (IP, CNAME, शीर्षक,…
 trailofbits/brotli-checker
Brotli की संभावित रूप से कमज़ोर प्रतियों को खोजने और CVE-2026-111497 के लिए अपडेट का मार्गदर्शन करने हेतु Claude Code और Codex कौशल।
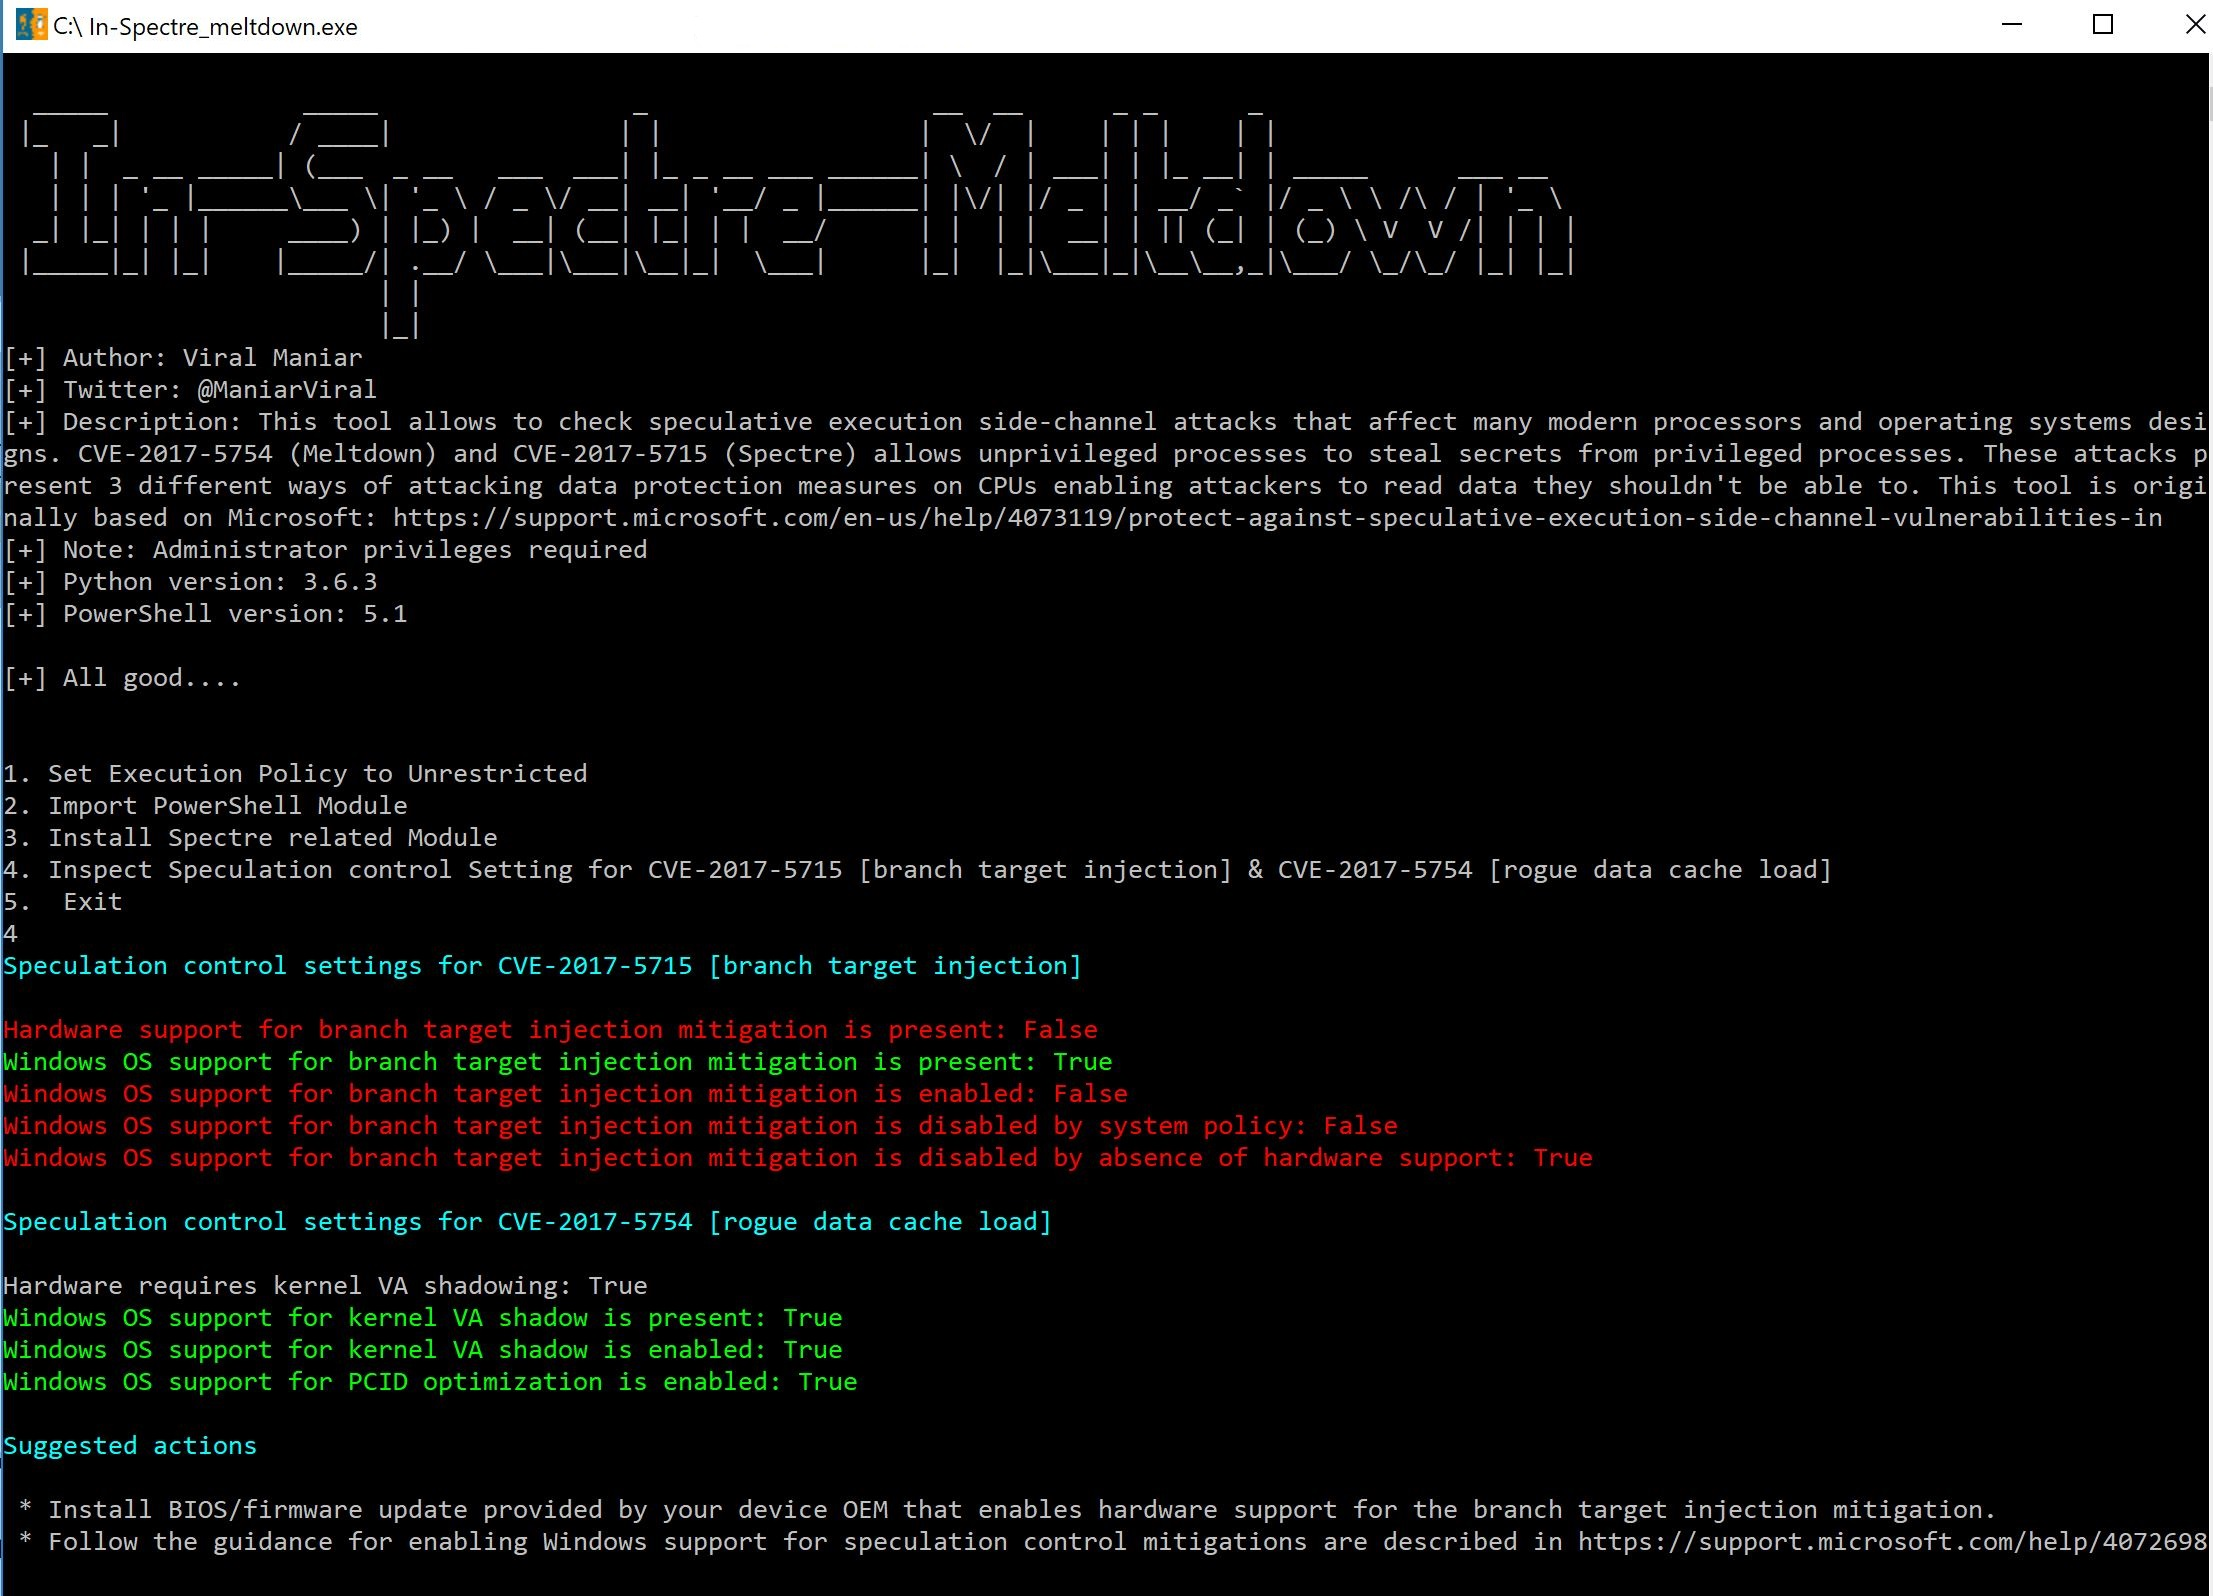 viralmaniar/in-spectre-meltdown
यह उपकरण अनुमानित निष्पादन साइड-चैनल हमलों की जाँच करने की अनुमति देता है जो कई आधुनिक प्रोसेसर और ऑपरेटिंग सिस्टम डिज़ाइनों को प्रभावित करते हैं।…
 karimhabush/cis-vsphere
VMware vSphere वातावरण की CIS बेंचमार्क के विरुद्ध अनुपालन का आकलन करने का एक उपकरण।
 pigyon/mcpwner
Model Context Protocol server स्वायत्त भेद्यता खोज के लिए
 olivsec/loboguara
साइबर खतरा खुफिया मंच जो SSL प्रमाणपत्र खोज, डोमेन/URL स्कैनिंग, डेटा लीक निगरानी, ट्रैकिंग लिंक निर्माण, और दुर्भावनापूर्ण बुनियादी ढांचे की पहचान…








