
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
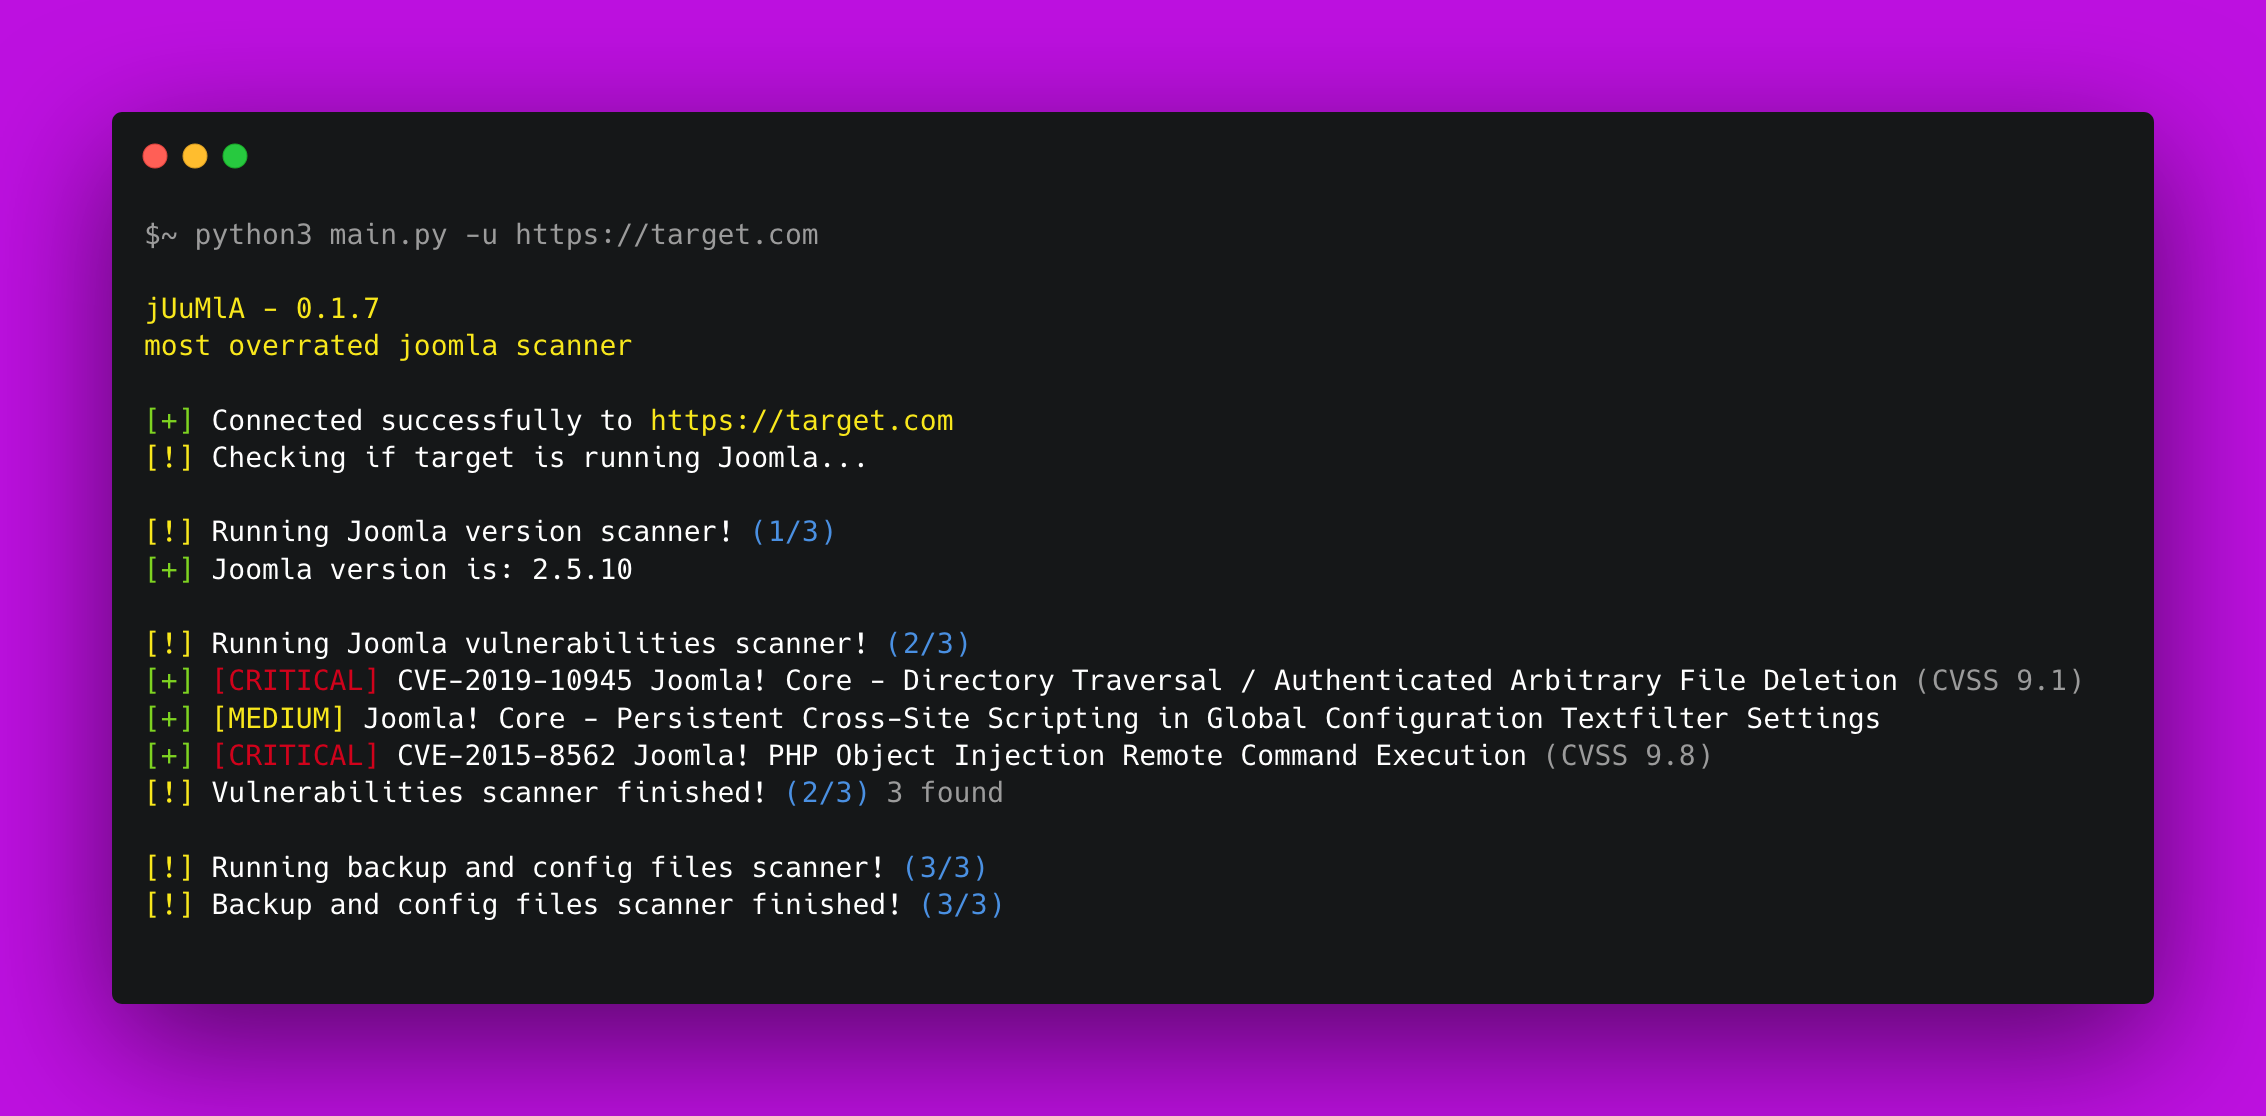
 0xdsm/juumla
🦁 Joomla CMS परियोजना से संबंधित कमजोरियों की पहचान और स्कैन करने के लिए Python प्रोजेक्ट। यह सामान्य गलत कॉन्फ़िगरेशन और सार्वजनिक कमजोरियों के लिए…
 cro-thehacker/v1ew-s0urce
पायथन-आधारित पेनेट्रेशन टेस्टिंग फ्रेमवर्क और रेकनिसेंस टूलकिट जो सुरक्षा आकलन के लिए पोर्ट स्कैनिंग, सूचना संग्रह और नेटवर्क स्कैनिंग मॉड्यूल प्रदान…

 rawsec/rawsec-cybersecurity-list
साइबर सुरक्षा उपकरणों और संसाधनों की चयनित सूची जिसमें पैठ परीक्षण, फोरेंसिक, OSINT, वेब सुरक्षा, मैलवेयर विश्लेषण, क्रिप्टोग्राफी, CTF, लैब्स और…
 detexploit/detexploit
Windows प्लेटफ़ॉर्म के लिए OSS भेद्यता स्कैनर
 atarantini/wpbf
WordPress ब्लॉगिंग सॉफ़्टवेयर के पासवर्ड की मज़बूती का दूरस्थ रूप से परीक्षण करें
 s4dhulabs/vimana-framework
Vimana एक मॉड्यूलर सुरक्षा फ्रेमवर्क है जो Python APIs और वेब अनुप्रयोगों के ऑडिट के लिए है। प्लगइन-आधारित आर्किटेक्चर सुरक्षा पेशेवरों को स्वचालित…
 yashpl/mongobuster
खुले MongoDB इंस्टेंस की खोज करें
 gach0ng/agentstalker
LLM एजेंट्स के लिए एंड-टू-एंड सुरक्षा ऑडिट फ्रेमवर्क: स्टैटिक AST और टेंट मॉडलिंग, अटैक सिंथेसिस, Docker सैंडबॉक्स रीप्ले, और MCP ऑडिटिंग के साथ…
 effortlessdevsec/ninjasworkout
जानबूझकर कमजोर Node.js वेब एप्लिकेशन जिसमें 19+ सुरक्षा बग (XSS, SSRF, Prototype Pollution, RCE) शामिल हैं, व्यावहारिक पैठ परीक्षण और सुरक्षा…
 buybitart/cyclepatrol
पैदल Wi-Fi सुरक्षा जाँचों को लूप में करने के लिए Bash टूल, जिसमें साक्ष्य रिपोर्टें शामिल हैं। (पुनः आविष्कृत wifi WarDriving)
 ethicalhackingplayground/erebus
Erebus एक तेज़ उपकरण है जो Yaml आधारित टेम्पलेट इंजन (जैसे nuclei) का उपयोग करके पैरामीटर-आधारित भेद्यता स्कैनिंग करता है।
 agrawalsmart7/scodescanner
कमांड-लाइन स्थैतिक विश्लेषण स्कैनर जो कस्टम semgrep नियमों का उपयोग करके PHP और YAML स्रोत कोड में महत्वपूर्ण कमजोरियों का पता लगाता है, CI/CD…
 bigsizeme/log4j-check
log4J burp स्कैनिंग प्लगइन, CVE-2021-44228, dnclog.cn और burp में निर्मित DNS का समर्थन करता है, JNDIExploit के साथ payload उत्पन्न कर सकता है
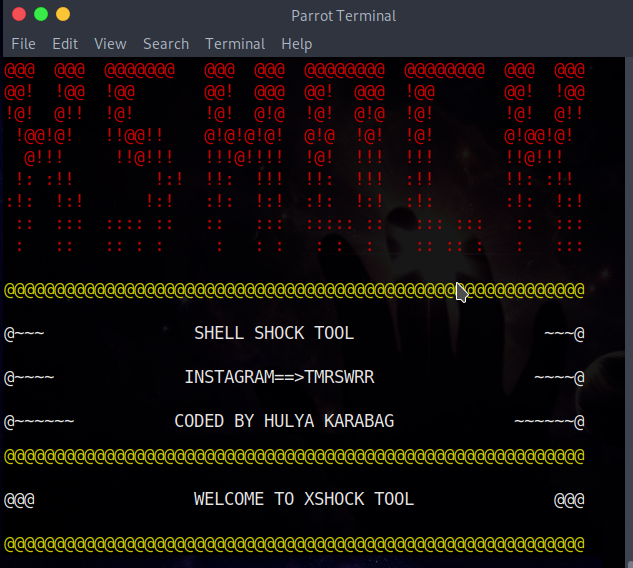 capture0x/xshock
XSHOCK Shellshock एक्सप्लॉइट
 owasp/kubelight
OWASP Kubernetes सुरक्षा और अनुपालन उपकरण [WIP]
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 puzzlepeaches/log4jhorizon
CVE-2021-44228 का VMWare Horizon में दोहन करना, रिमोट कोड निष्पादन और अधिक के लिए।
 zer-far/spurt
HTTP स्ट्रेस टेस्टिंग टूल जो वेब सर्वरों को ओवरलोड कर सकता है।








