
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 rxerium/cve-2025-26466
OpenSSH क्लाइंट और सर्वर संस्करण 9.5p1 से 9.9p1 (सम्मिलित) के बीच एक प्रमाणीकरण-पूर्व DoS हमले के लिए संवेदनशील हैं जो मेमोरी और CPU खपत का कारण बनता…
 rxerium/cve-2023-6000
Popup Builder WordPress प्लगइन 4.2.3 से पहले सामान्य आगंतुकों को मौजूदा पॉपअप अपडेट करने और उनमें रॉ JavaScript इंजेक्ट करने से नहीं रोकता, जिससे…
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) मनमाना फ़ाइल अपलोड भेद्यता
 rxerium/cve-2022-24086
एक हमलावर एलिमेंट एट्रिब्यूट्स के अंदर निष्पादन योग्य (executable) JavaScript युक्त HTML रख सकता है। यह मार्कअप अनएस्केप्ड (unescaped) रह जाता है,…
 rxerium/cve-2024-39929
Exim भेद्यता CVE-2024-39929 के लिए पहचान विधि
 rxerium/cve-2023-22515
Atlassian Confluence Data Center और सर्वर ब्रोकन एक्सेस कंट्रोल भेद्यता
 rxerium/cve-2024-7593
Ivanti vTM में 22.2R1 या 22.7R2 संस्करणों के अलावा एक प्रमाणीकरण एल्गोरिदम के गलत कार्यान्वयन से एक दूरस्थ अप्रमाणित हमलावर को प्रशासन पैनल के…
 rxerium/cve-2025-31324
सैप NetWeaver विज़ुअल कंपोज़र मेटाडेटा अपलोडर उचित प्राधिकरण के साथ संरक्षित नहीं है, जिससे अनप्रमाणित एजेंट संभावित रूप से दुर्भावनापूर्ण निष्पादन…
 rxerium/cve-2025-24016
CVE-2025-24016 के लिए पहचान - Wazuh सॉफ्टवेयर में अविश्वसनीय डेटा के डीसेरियलाइज़ेशन की भेद्यता
 rxerium/cve-2025-47812
CVE-2025-47812 के लिए पहचान
 rxerium/cve-2025-52914
CVE-2025-52914 के लिए पहचान
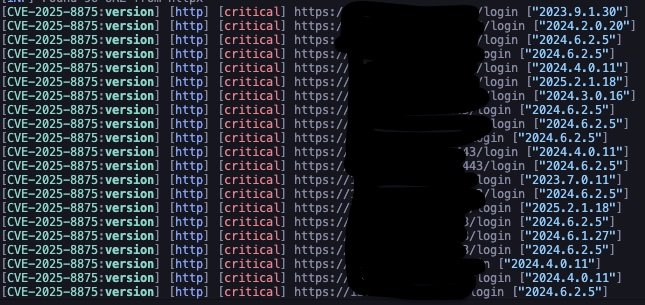 rxerium/cve-2025-8875-cve-2025-8876
CVE-2025-8875 और CVE-2025-8876 के लिए पहचान
 rxerium/cve-2025-4427-cve-2025-4428
CVE-2025-4427 और CVE-2025-4428 के लिए पहचान
 rxerium/cve-2025-57819
CVE-2025-57819 के लिए पहचान
 rxerium/cve-2025-7775
CVE-2025-7775 के लिए पहचान
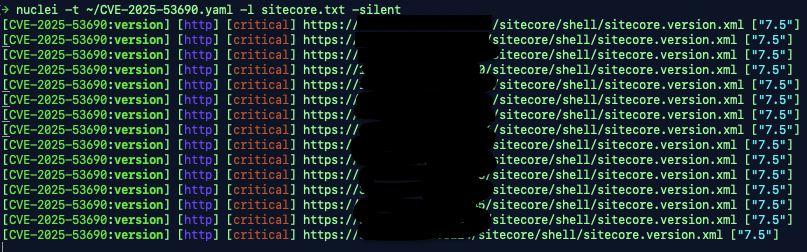 rxerium/cve-2025-53690
CVE-2025-53690 के लिए पता लगाना
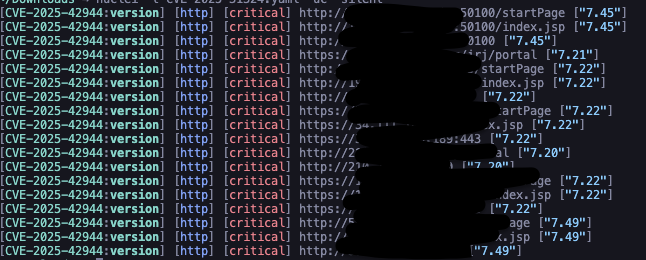 rxerium/cve-2025-42944
CVE-2025-42944 के लिए पहचान
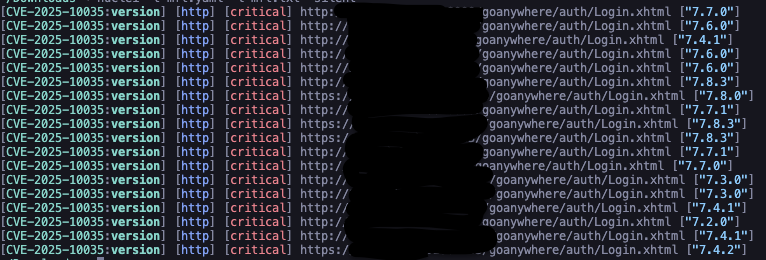 rxerium/cve-2025-10035
CVE-2025-10035 के लिए पहचान








