
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-कोड-इंजेक्शन-भेद्यता
 pvharmo2/gha-lab-b9842b12c0
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला CVE-2021-21423 (GHSA-gg2g-m5wc-vccq) का पुनरुत्पादन कर रही है: issue_comment के माध्यम से projen rebuild-bot pwn…
 franklinf25/cve-2026-42945
CVE-2026-42945 का विश्लेषण करता है, जो NGINX rewrite heap overrun है, जो एक डिफरेंशियल डिटेक्टर, निर्धारित DoS PoC, और सत्यापन के साथ एक श्रेय…
 jotaespig/cve-2025-66478-poc-reverse-shell
CVE-2025-55182/66478 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो React Server Components डिसीरियलाइज़ेशन RCE है, जो क्राफ्टेड मल्टीपार्ट अनुरोध के…
 m4xsec/my-exploits
Metasploit मॉड्यूल, Python PoCs और चार प्लेटफ़ॉर्म CVEs के लिए अस्थायी Docker लैब: Keycloak (CVE-2026-18963), Apache NiFi (CVE-2026-39816), HashiCorp…
 joaovicdev/exploit-cve-2026-56121
CVE-2026-56121 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Feast के रजिस्ट्री gRPC सर्वर में असुरक्षित dill डिसीरियलाइज़ेशन के माध्यम से एक अनप्रमाणित…
 pvharmo2/gha-lab-e4a85583c3
सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2020-36762 (GHSA-h9gr-83jq-f3xc) को पुनरुत्पादित करती है: ONSdigital/ras-collection-instrument की टिप्पणी…
 alvarosr/cve-2025-5548
CVE-2025-5548 का FreeFloat FTP सर्वर में प्रलेखित तकनीकी विश्लेषण और नियंत्रित शोषण, जिसमें लैब सेटअप, स्थैतिक/गतिशील बाइनरी विश्लेषण, भेद्यता…
 ethicalgrey/phpbb-cve-2026-48611
CVE-2026-48611 के लिए स्वचालित PoC — phpBB OAuth login_link प्रमाणीकरण बाईपास
 lulztigre/cve-2026-67363-67364
PoC और Balbooa Forms (Joomla) में pre-auth RCE और payment tampering के लिए डिटेक्शन टेम्पलेट, जिसमें Python एक्सप्लॉइट और Nuclei डिटेक्शन टेम्पलेट…
 raajgupta01/htb-machine-ringdown
# रिंगडाउन के लिए विस्तृत डिज़ाइन और शोषण लेखन—एक मूल Debian/Asterisk संवेदनशील मशीन जिसमें CVE-2024-42365 (AMI), PJSIP प्री-हैश क्रैकिंग, और…
 sec-dan/wp2shell-scanner
# केवल-पठनीय CLI यह जाँचने के लिए कि क्या कोई WordPress साइट WP2Shell (CVE-2026-63030 / CVE-2026-60137) के संपर्क में है
 e4zyy/project-cve-2026-45833
CVE-2026-45833 के लिए ChromaDB में शोषण उपकरण, जो HTTP API के माध्यम से दुर्भावनापूर्ण मॉडल निर्माण, टोही, और लक्षित संग्रहों से डेटा बहिष्करण को…
 e4zyy/project-cve-2026-65351
ब्राउज़र संसाधन समाप्ति पेलोड जो मेमोरी, GPU, ऑडियो और रेंडरिंग ओवरलोड के माध्यम से लक्षित सिस्टम को क्रैश करता है। अधिकृत सुरक्षा परीक्षण और शोध के…
 paulorlima9/copyfail-fix
CVE-2026-31431 (कॉपी फेल) के लिए Ubuntu/Debian VPS पर त्वरित शमन और पैच स्क्रिप्ट
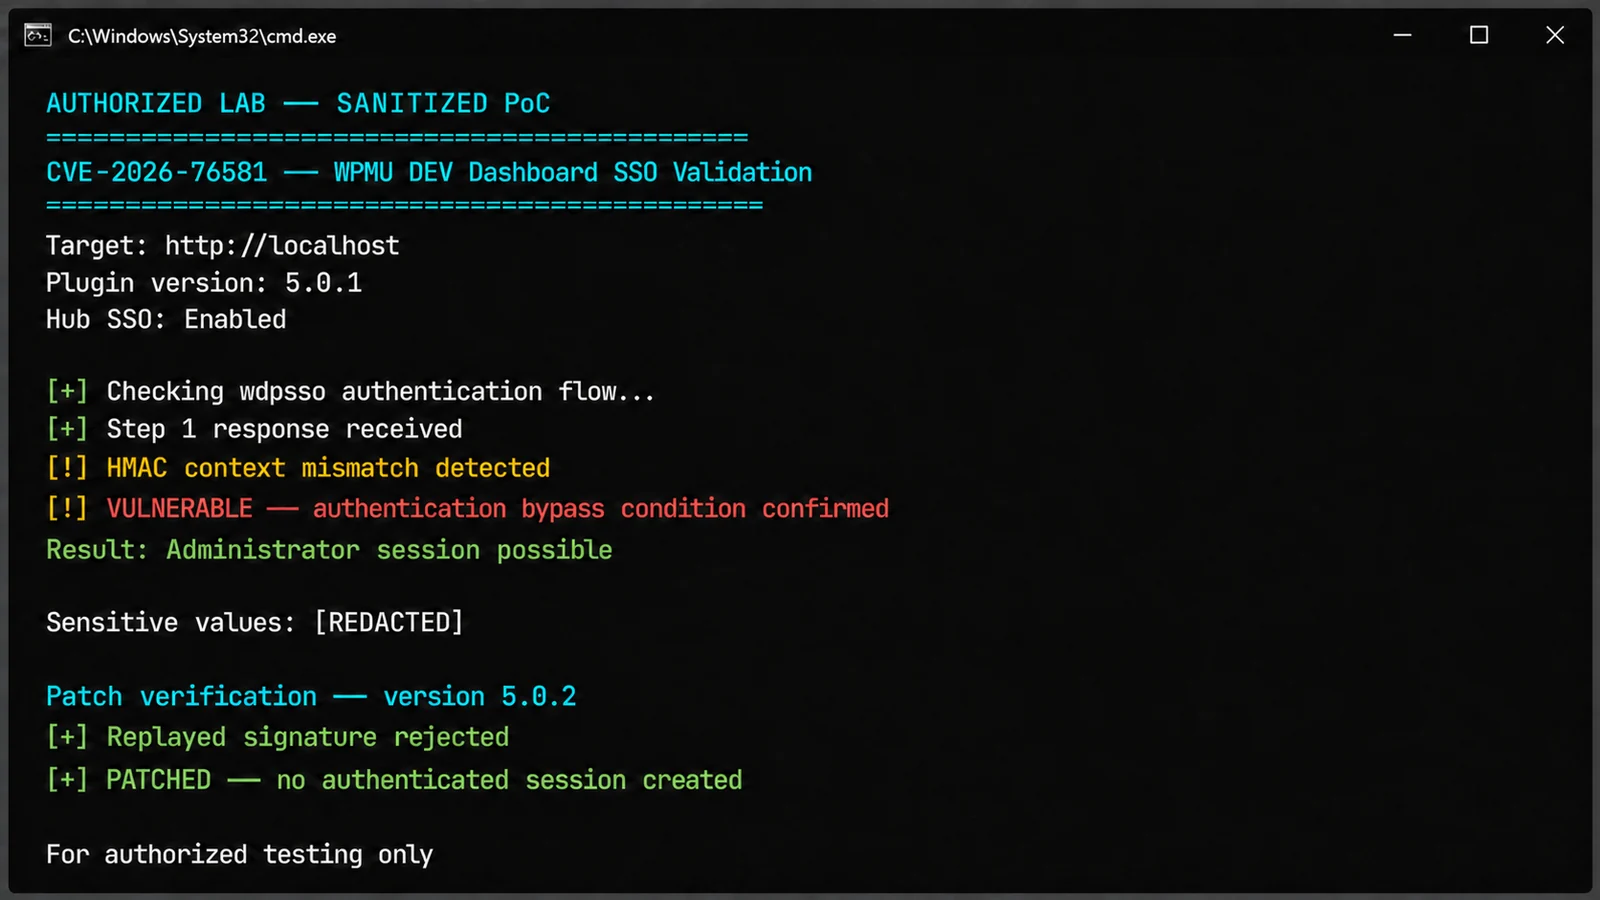 hackersroot/cve-2026-76581-detector
सुरक्षित निष्क्रिय डिटेक्टर जो CVE-2026-76581 से प्रभावित WPMU DEV Dashboard संस्करणों की पहचान करने के लिए है।
 pvharmo2/gha-lab-83342297e0
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2024-41127 (GHSA-wcjf-5464-4wq9) को पुनरुत्पादित करती है: ci-failure-comment.yml में आर्टिफैक्ट-नियंत्रित…
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + पूर्ण राइट-अप — Linux कर्नेल ptp/vmclock रीड-ओनली मैपिंग राइटेबल (VM_MAYWRITE) बन जाती है। Abdifatah Suruur (suruurism) द्वारा…








