
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 xaoczenon/cve-2026-20896
यह rz1027 के लिए CVE-2026-20896 का एक संशोधित POC है।
 ianxtianxt/dbscanner
अनधिकृत पहुँच + कमज़ोर पासवर्ड बैच जाँच
 projectdiscovery/research
वेब एप्लिकेशन और नेटवर्क में स्वचालित स्कैनिंग और पहचान के लिए ProjectDiscovery के सुरक्षा अनुसंधान, भेद्यता टेम्पलेट्स और PoC एक्सप्लॉइट्स का…
 khoatran107/cve-2025-39682
Linux कर्नेल TLS शून्य-लंबाई रिकॉर्ड हैंडलिंग शोषण CVE-2025-39682 के लिए, kernelCTF मिटिगेशन इंस्टेंस को 79% सफलता दर के साथ लक्षित करता है।
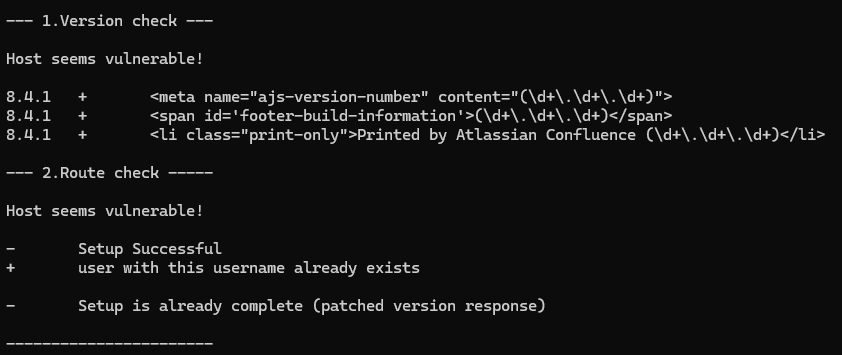 spareack/cve-2023-22515-nse
Nmap Scripting Engine के माध्यम से भेद्यता जाँच उपकरण
 luismirandaacebedo/cve-2025-65856
Xiongmai XM530 IP Camera ONVIF पूर्ण प्रमाणीकरण बाईपास
 chethine/esfileexplorer-cve-2019-6447
ES File Explorer में Android भेद्यता का शोषण
 mranonymous234/sandbox-escape-ios-18.0-26.0
यह CVE-2025-43407 को exploit के रूप में उपयोग करता है और अभी भी परीक्षण जारी है, कार्य करने की गारंटी नहीं है।
 h3x0v3rl0rd/cve-2018-16763
फ्यूल CMS 1.4.1 को लक्षित करने वाला Python-आधारित रिमोट कोड निष्पादन शोषण, जो प्रमाणित हमलावरों को कमजोर वेब सर्वरों पर मनमाने कमांड निष्पादित करने…
 h3x0v3rl0rd/cve-2015-1635-poc
CVE-2015-1635 (MS15-034) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कमजोर Windows सिस्टम पर निर्मित HTTP अनुरोधों के माध्यम से HTTP.sys में दूरस्थ कोड…
 schmidalex/nex-forms_sql-injection-cve-2023-2114
NEX-Forms प्लगइन फॉर WordPress में SQL-Injection के बारे में त्वरित समीक्षा
 takeshixx/tac_plus-pre-auth-rce
tac_plus पूर्व-प्रमाणीकरण रिमोट कमांड निष्पादन भेद्यता (CVE-2023-45239 और CVE-2023-48643)
 ohnonoyesyes/cve-2022-41080
CVE-2022-41080 (OWASSRF) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Microsoft Exchange Outlook Web Access के माध्यम से रिमोट कोड निष्पादन को सक्षम करता…
 mrchucu1/cve-2022-0847-docker
Docker एक्सप्लॉइट
 imbas007/cve-2025-25257
FortiWeb में CVE-2025-25257 के लिए Python-आधारित शोषण उपकरण। संवेदनशील लक्ष्यों पर SQL इंजेक्शन का पता लगाने, वेबशेल अपलोड और दूरस्थ कमांड निष्पादन…
 0xnxt1me/cve-2025-29927
CVE-2025-29927 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Next.js मिडलवेयर प्रमाणीकरण जांचों को बायपास करने के लिए x-middleware-subrequest जोड़ता है।
 lucastran05/cve-2021-41773
Apache HTTP Server में पाथ ट्रैवर्सल और फ़ाइल डिस्क्लोज़र भेद्यता CVE-2021-41773 के लिए एक्सप्लॉइट, जो अनपैच्ड 2.4.49 डिप्लॉयमेंट्स के सत्यापन और…
 ianxtianxt/phpweb-getshell-py
Phpweb<=2.0.35








