
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
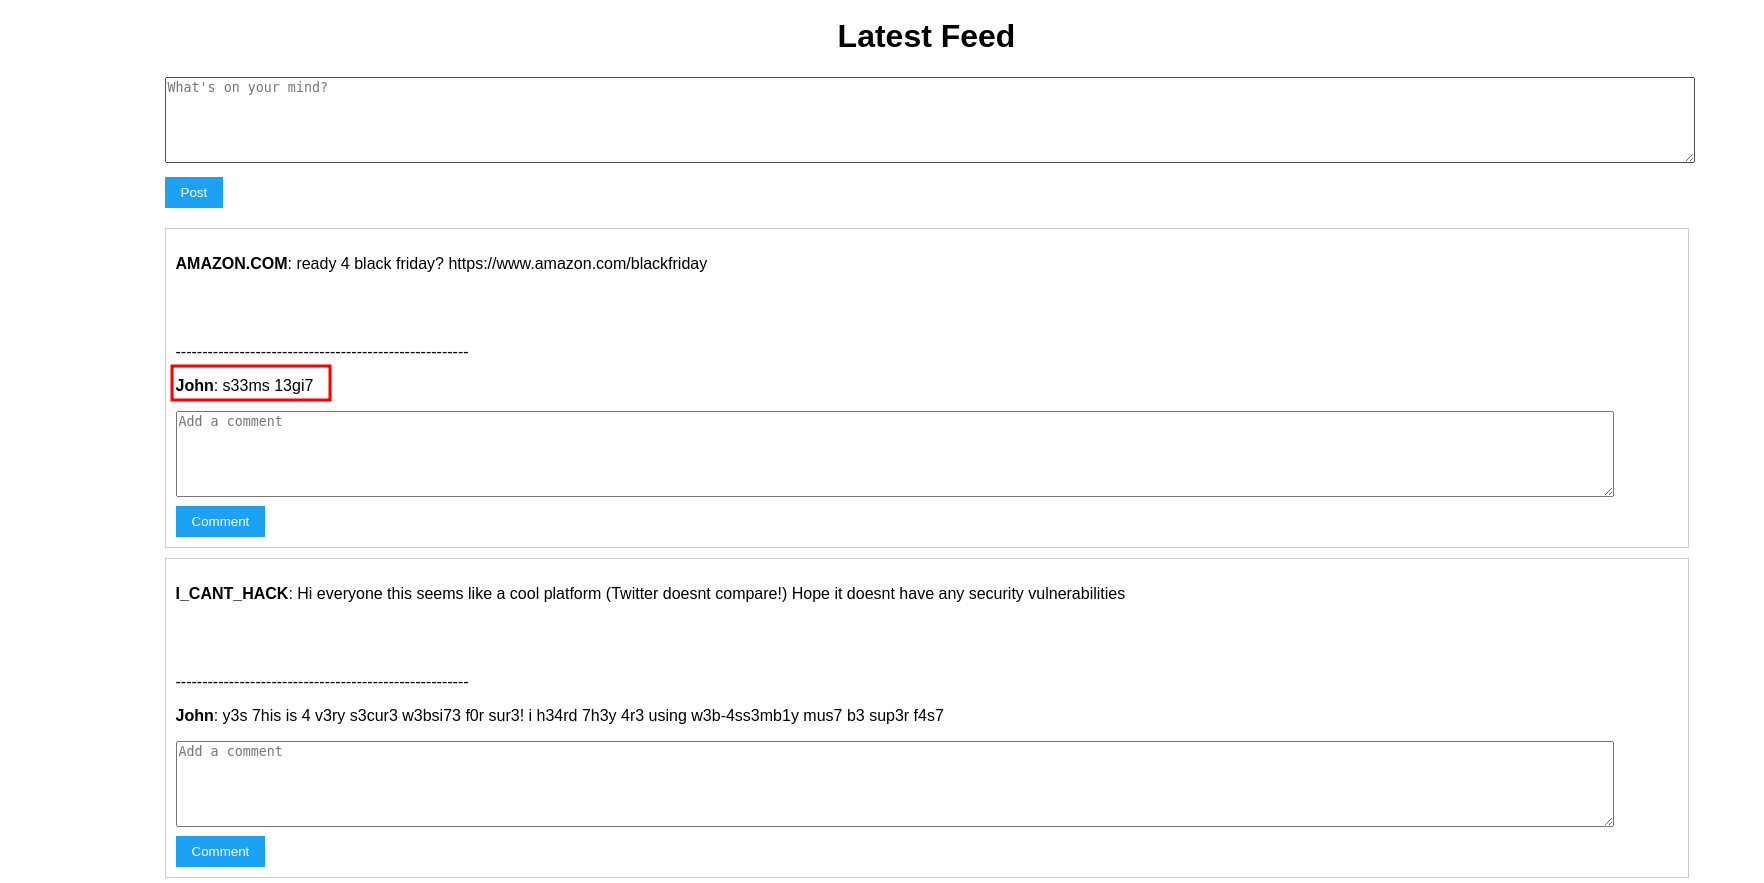
 paras98/cve-2021-38297-go-wasm-replication
CVE-2021-38297 को दोहराने वाला शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट, Go WASM बफर ओवरफ्लो जो संग्रहीत XSS की ओर ले जाता है। सुरक्षा अनुसंधान के लिए कमजोर ऐप…
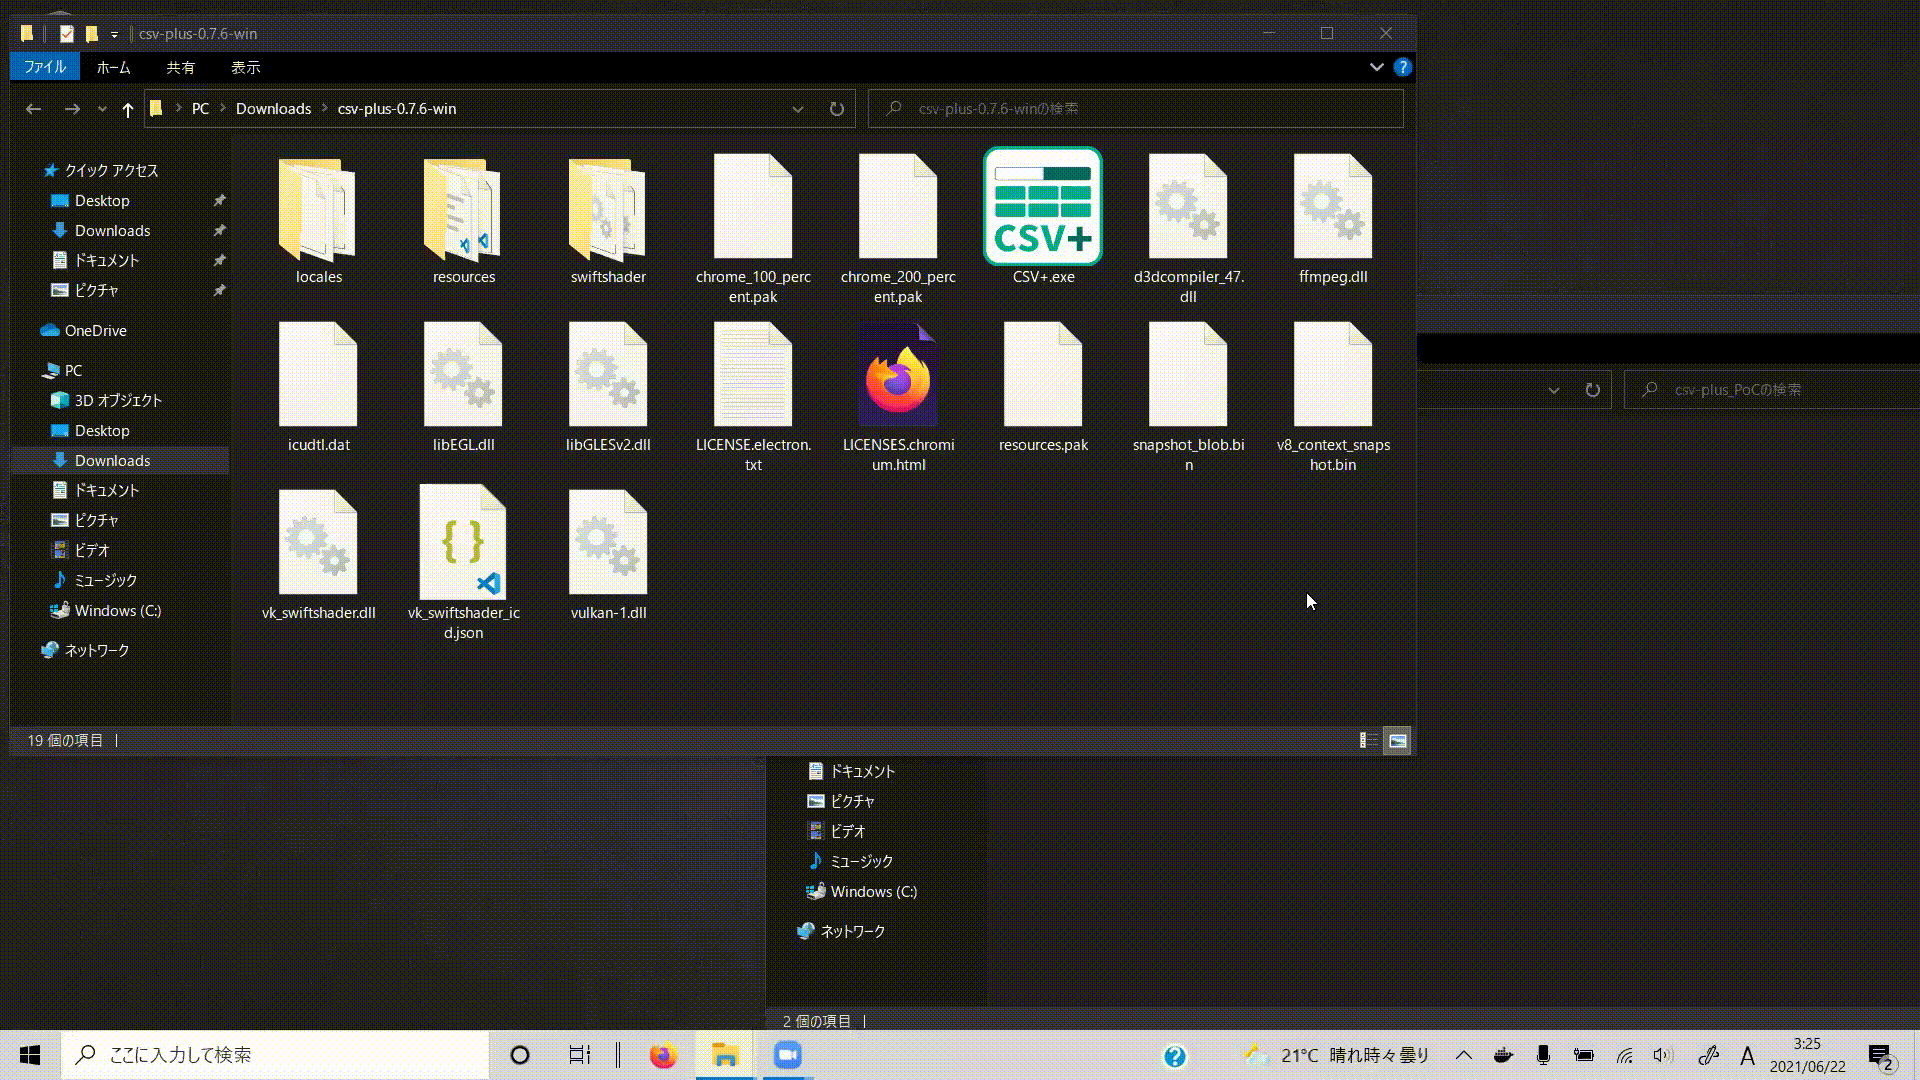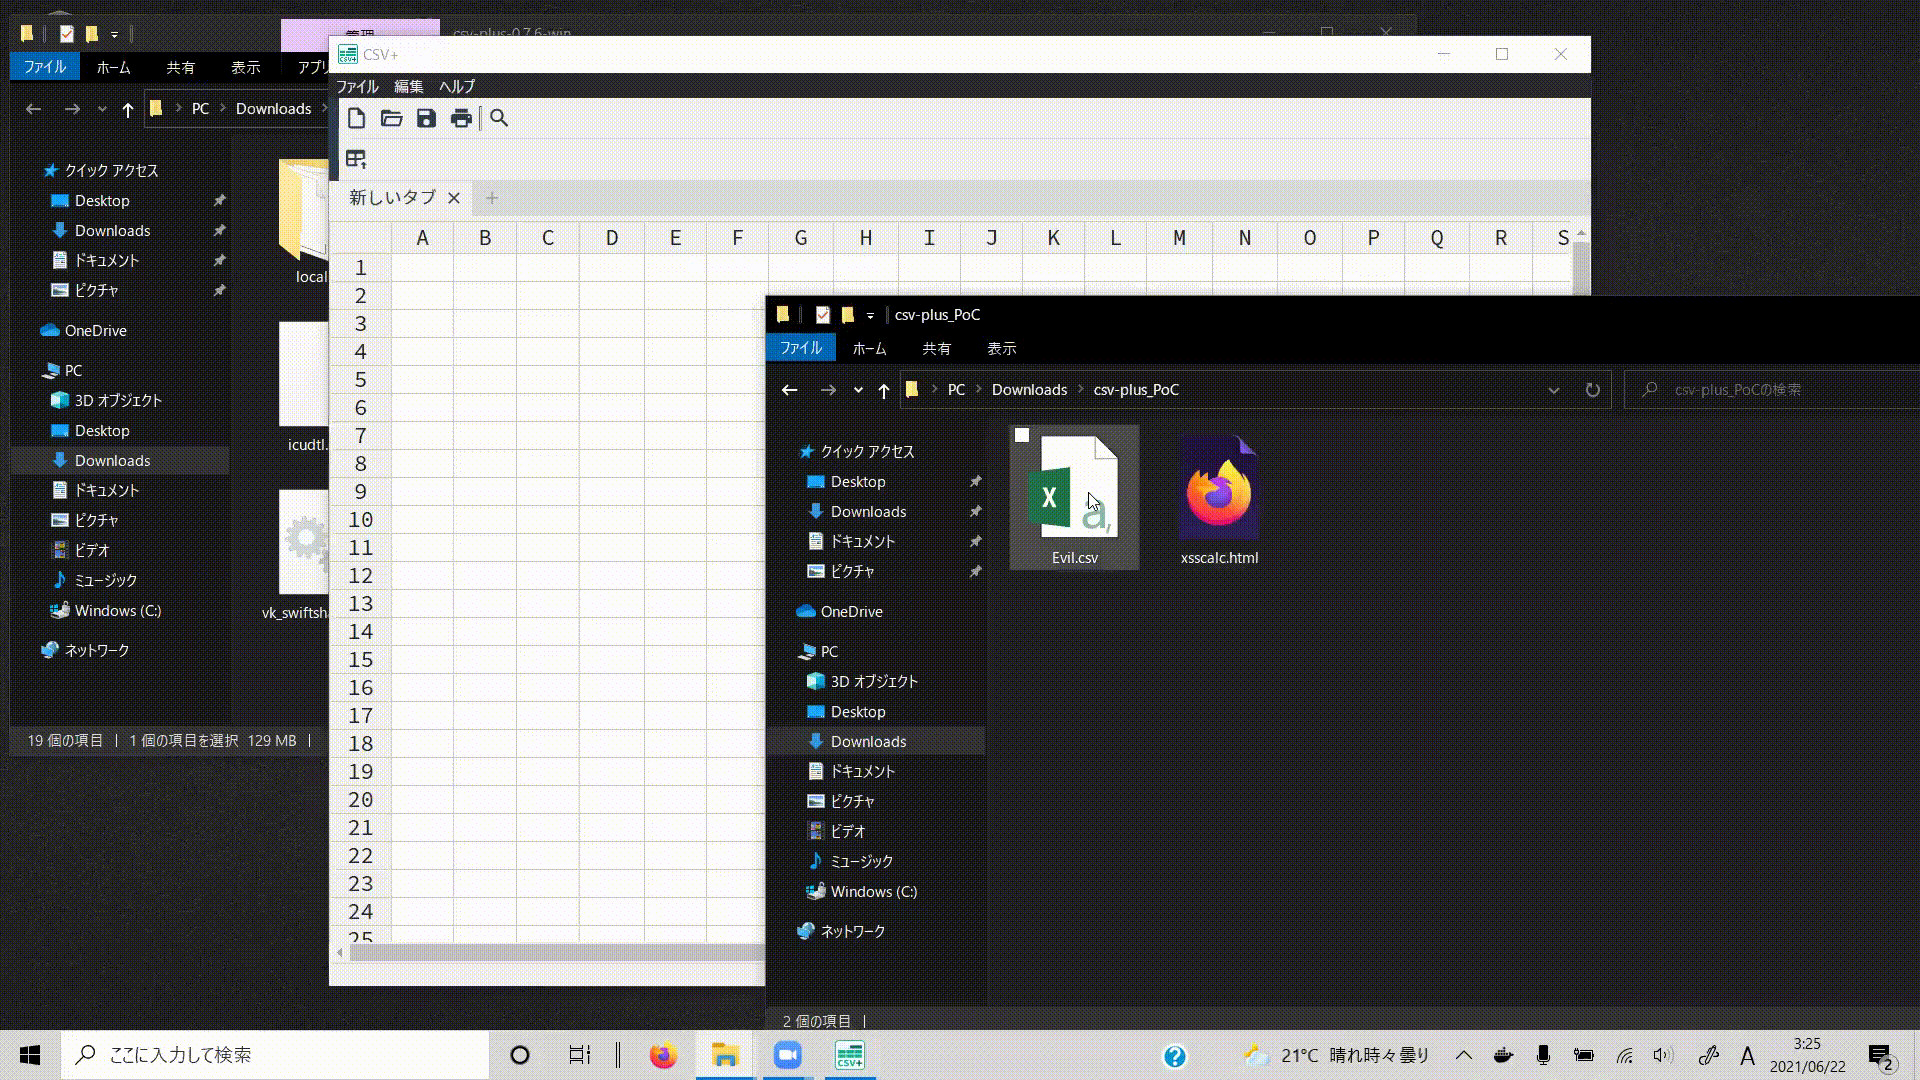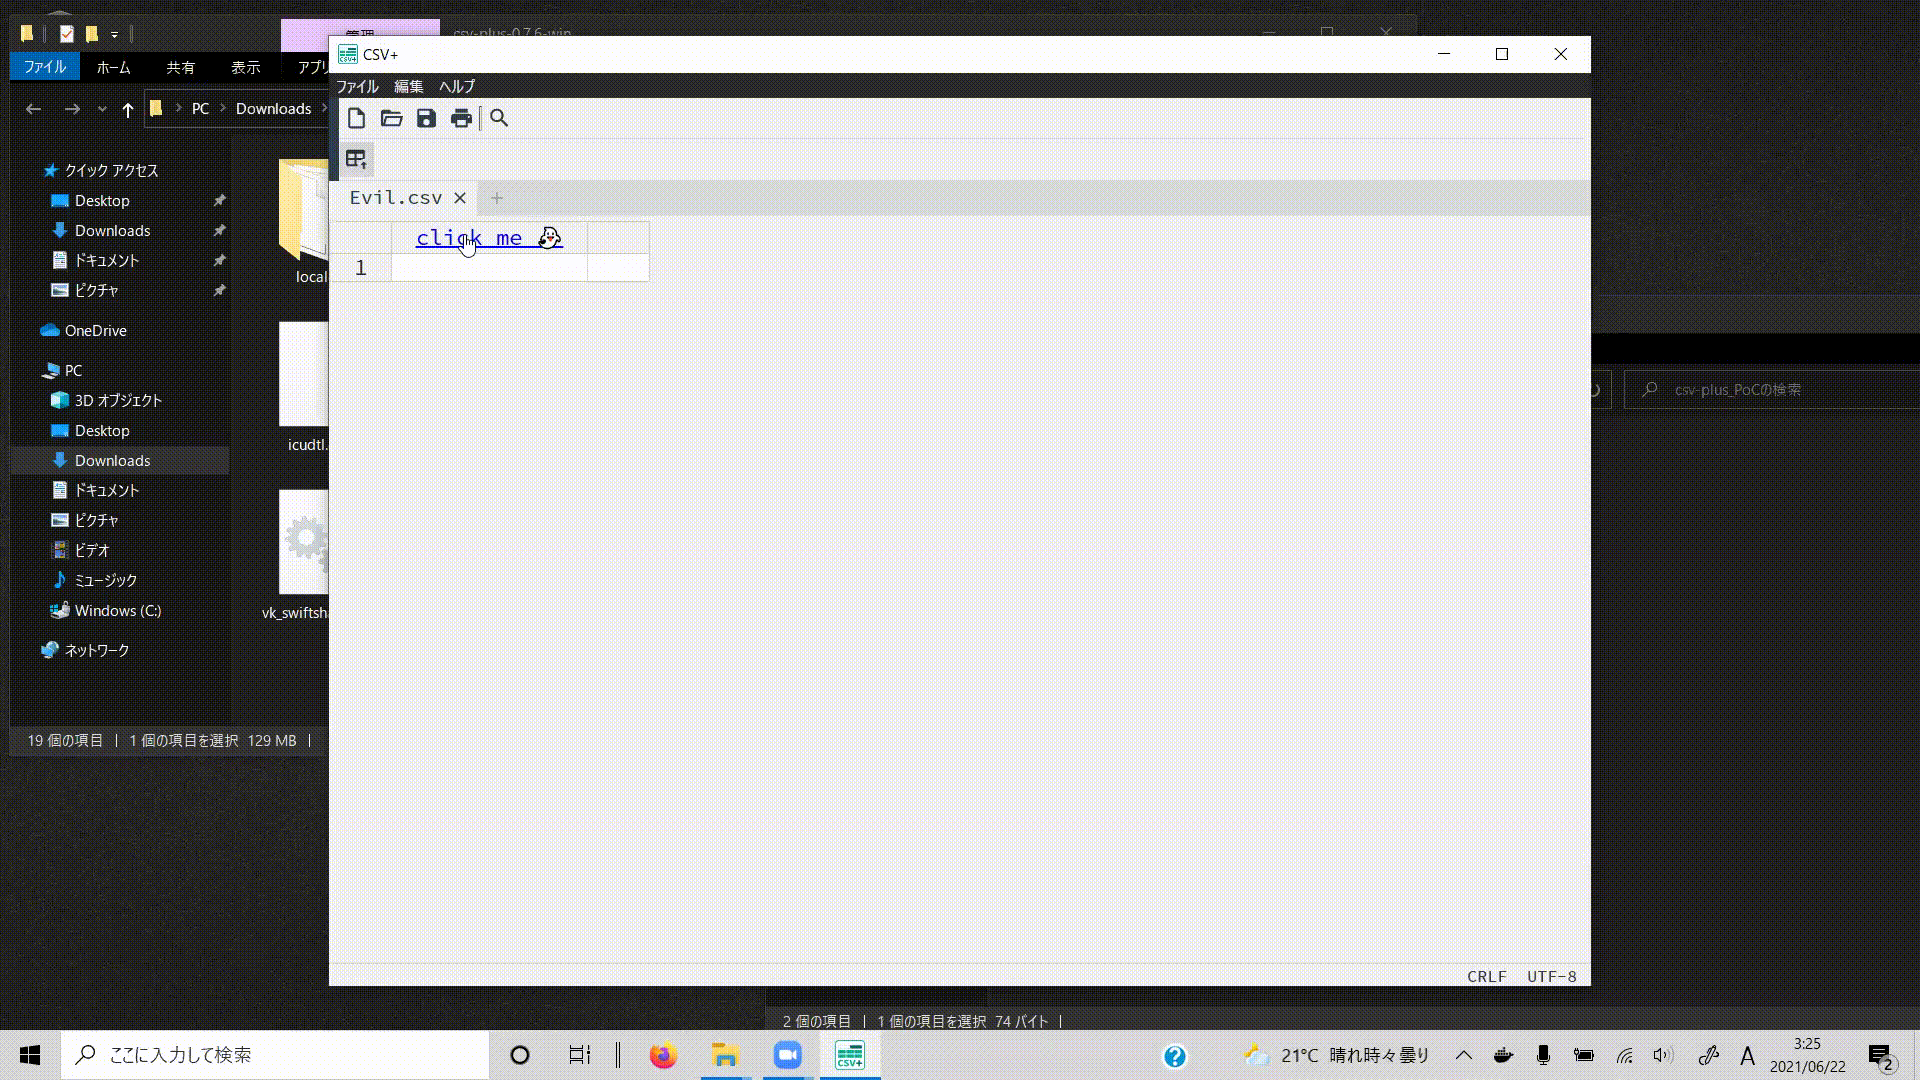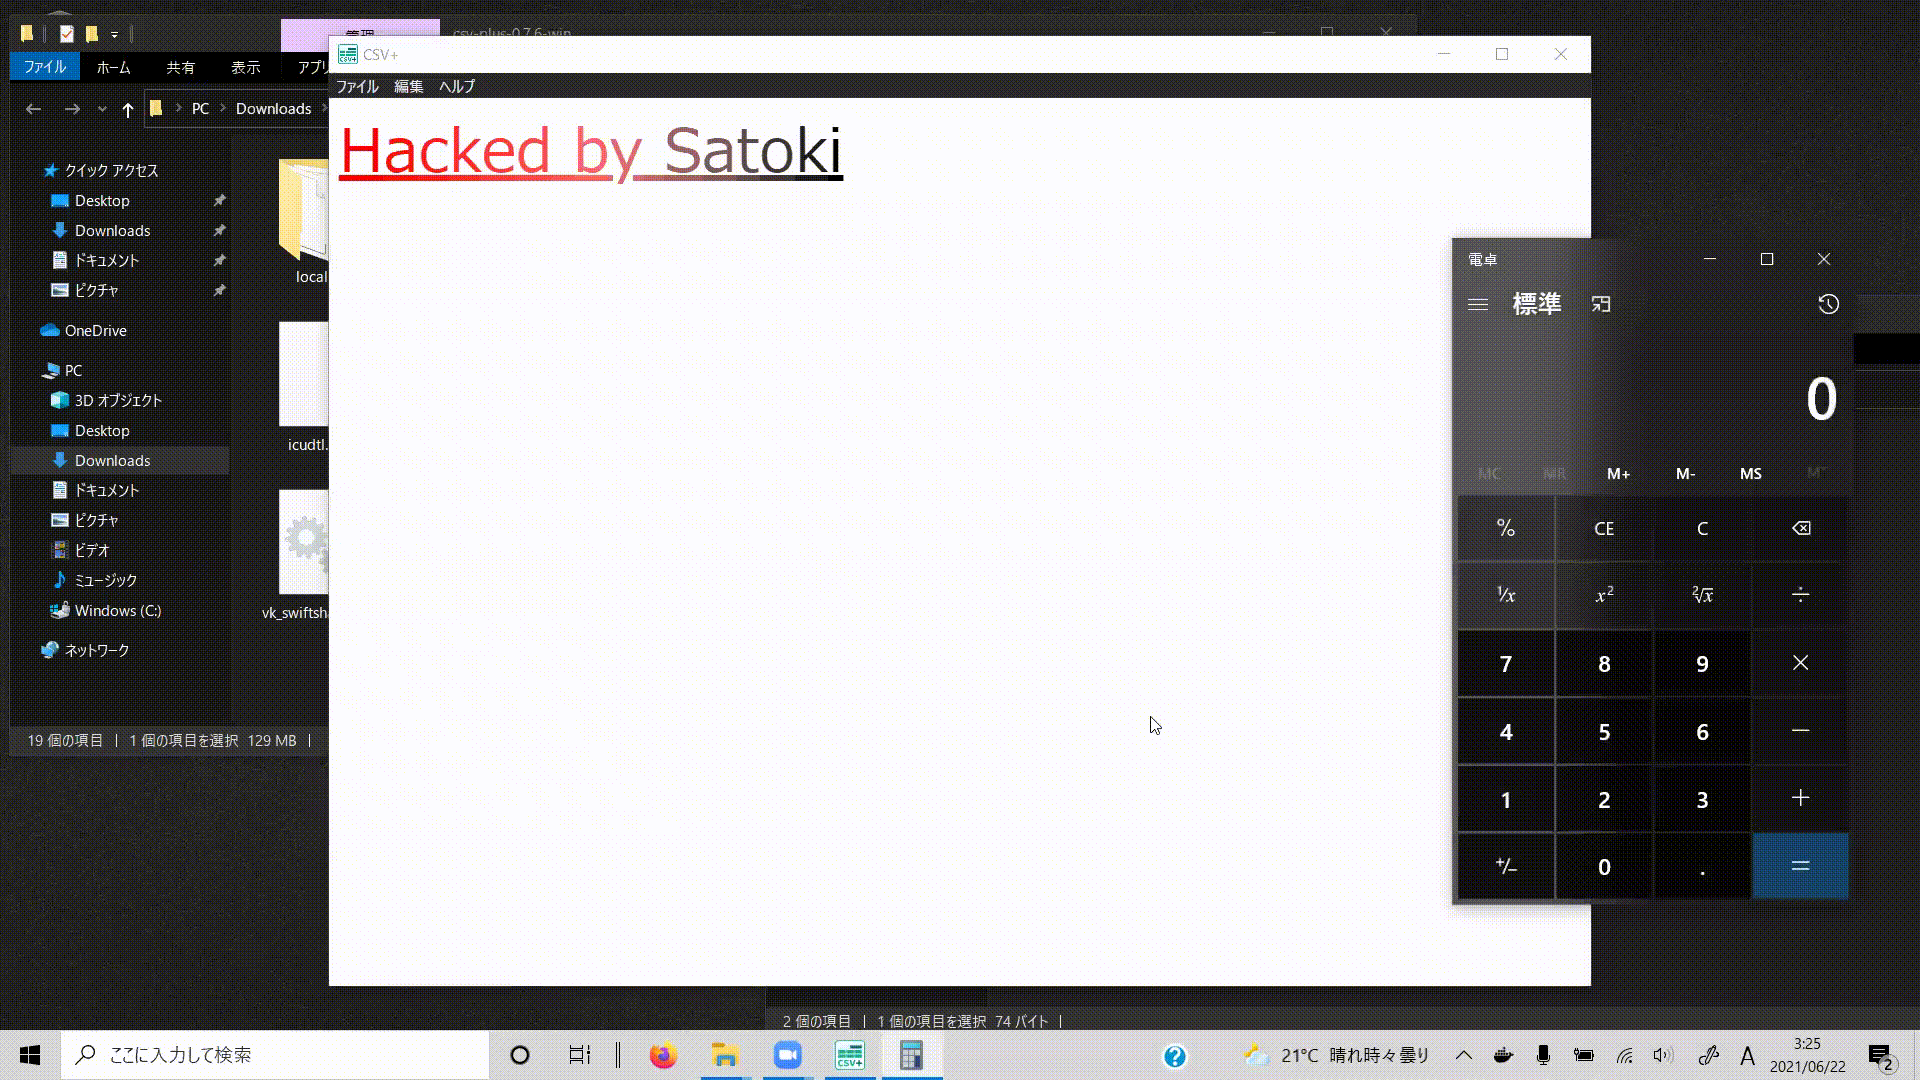 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - मनमाना कोड निष्पादन (CVE-2022-21241)
 khaidtraivch/cve-2021-41773-apache-2.4.49-
CVE-2021-41773 (Apache 2.4.49) के लिए एक्सप्लॉइट स्क्रिप्ट, जो CGI के माध्यम से पाथ ट्रैवर्सल और रिमोट कोड एक्ज़ीक्यूशन को सक्षम बनाती हैं, जिसमें एक…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
CVE-2025-53367 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, DjVuLibre लाइब्रेरी में एक कमजोरी। DjVu दस्तावेज़ प्रसंस्करण में मेमोरी भ्रष्टाचार बग के शोषण का…
 fahmifj/docker-breakout-runc
Frichetten द्वारा CVE-2019-5736-PoC का संशोधित संस्करण
 chaudhrymuhammadtayab/ssrf-exploit-cve-2024-27564
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2024-27564 के लिए, जो pictureproxy.php में बिना सत्यापन के URL पैरामीटर के माध्यम से SSRF का प्रदर्शन करता है।…
 arntsonl/cve-2016-4463
CVE-2016-4463 के लिए अवधारणा का प्रमाण
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20909
Android फ्रेमवर्क बेस रिपॉजिटरी, जिसमें Android ऑपरेटिंग सिस्टम की भेद्यता CVE-2023-20909 के लिए पैच और विश्लेषण शामिल हैं।
 iana-org/get-trust-anchor
Tool for fetching/refreshing DNS Root Zone trust anchors
 xhowenma/rope
रक्षा ढांचा जो रूटेड ओरिजिन नीति लागू करता है, ताकि टूल-उपयोग करने वाले LLM एजेंटों में अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन को रोका जा सके, जिसमें…
 pvharmo2/gha-lab-e4a85583c3
सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2020-36762 (GHSA-h9gr-83jq-f3xc) को पुनरुत्पादित करती है: ONSdigital/ras-collection-instrument की टिप्पणी…
 neccie/yellowkey-bitlocker-cve-2026-45585
बिटलॉकर रिकवरी कुंजियाँ प्रबंधित करें, एन्क्रिप्टेड ड्राइव अनलॉक करें, और इस हल्के विंडोज़ उपयोगिता के साथ एन्क्रिप्शन स्थिति की निगरानी करें।
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 के लिए Linux कर्नेल के algif_aead में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो page cache को अधिलेखित…
 ibonok/cve-2026-33439-poc
OpenAM प्री-ऑथ RCE (CVE-2026-33439) के लिए एक्सप्लॉइट, जो Java डिसीरियलाइज़ेशन गैजेट चेन का उपयोग करके कमांड निष्पादित करता है और आउटपुट सीधे HTTP…
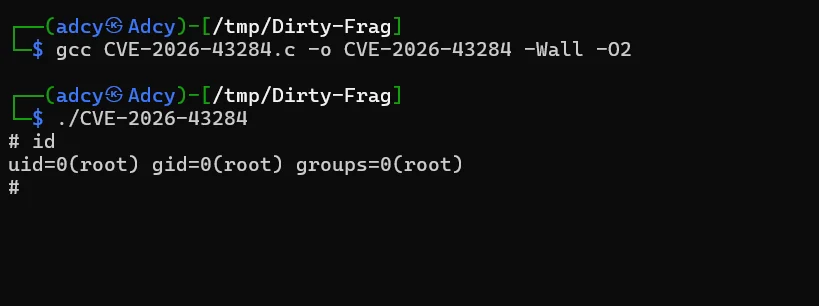 cyber-niz/dirty-frag
CVE-2026-43284 (Dirty Frag) के लिए C प्रमाण-अवधारणा शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि जो भेद्य प्रणालियों पर रूट प्राप्त करने के लिए…
 securifera/cve-2026-20217
प्राधिकृत लैब में ZendTo अनप्रमाणित ClamAV RCE और रूट विशेषाधिकार उन्नयन को पुनरुत्पादित करता है, जिसमें पिन किया गया Docker लक्ष्य, fail-closed…
 strategic-automation/violin
हर्मीस के लिए एजेंटिक पेंटेस्ट प्रोफ़ाइल: अधिकृत रिकॉन, वेब/एक्सेस-कंट्रोल हमलों, सुरक्षित एक्सप्लॉइट सत्यापन, और गार्ड गेट्स के साथ साक्ष्य-आधारित…
 torvalds/linux
Linux कर्नेल स्रोत वृक्ष








