
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 yasodginige/autopentester
यह रिपॉज़िटरी एक ऐसा टूल शामिल करती है जिसका उपयोग स्वचालित पेंटेस्टिंग कार्यों के लिए किया जा सकता है।
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।
 techchipnet/hiddenwave
किसी भी वेव ऑडियो फ़ाइल में अपना गुप्त संदेश छिपाएँ।
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) शोषण टूलकिट
 izcoser/stegpy
LSB विधि पर आधारित सरल स्टेग्नोग्राफी प्रोग्राम।
 rasta-mouse/process-inject-kit
Cobalt Strike के Process Inject Kit का पोर्ट
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
 static-flow/burpsuite-team-extension
यह Burpsuite प्लगइन कई वेब ऐप परीक्षकों को अपने प्रॉक्सी इतिहास को वास्तविक समय में एक-दूसरे के साथ साझा करने की अनुमति देता है। आपके Burpsuite…
 sidenai/hyperion-disassembler
नेटिव बहु-आर्किटेक्चर डिसअसेंबलर और डीकंपाइलर - PE/ELF/Mach-O, x86/x64/ARM64, Lua स्क्रिप्टिंग, RTTI रिकवरी
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
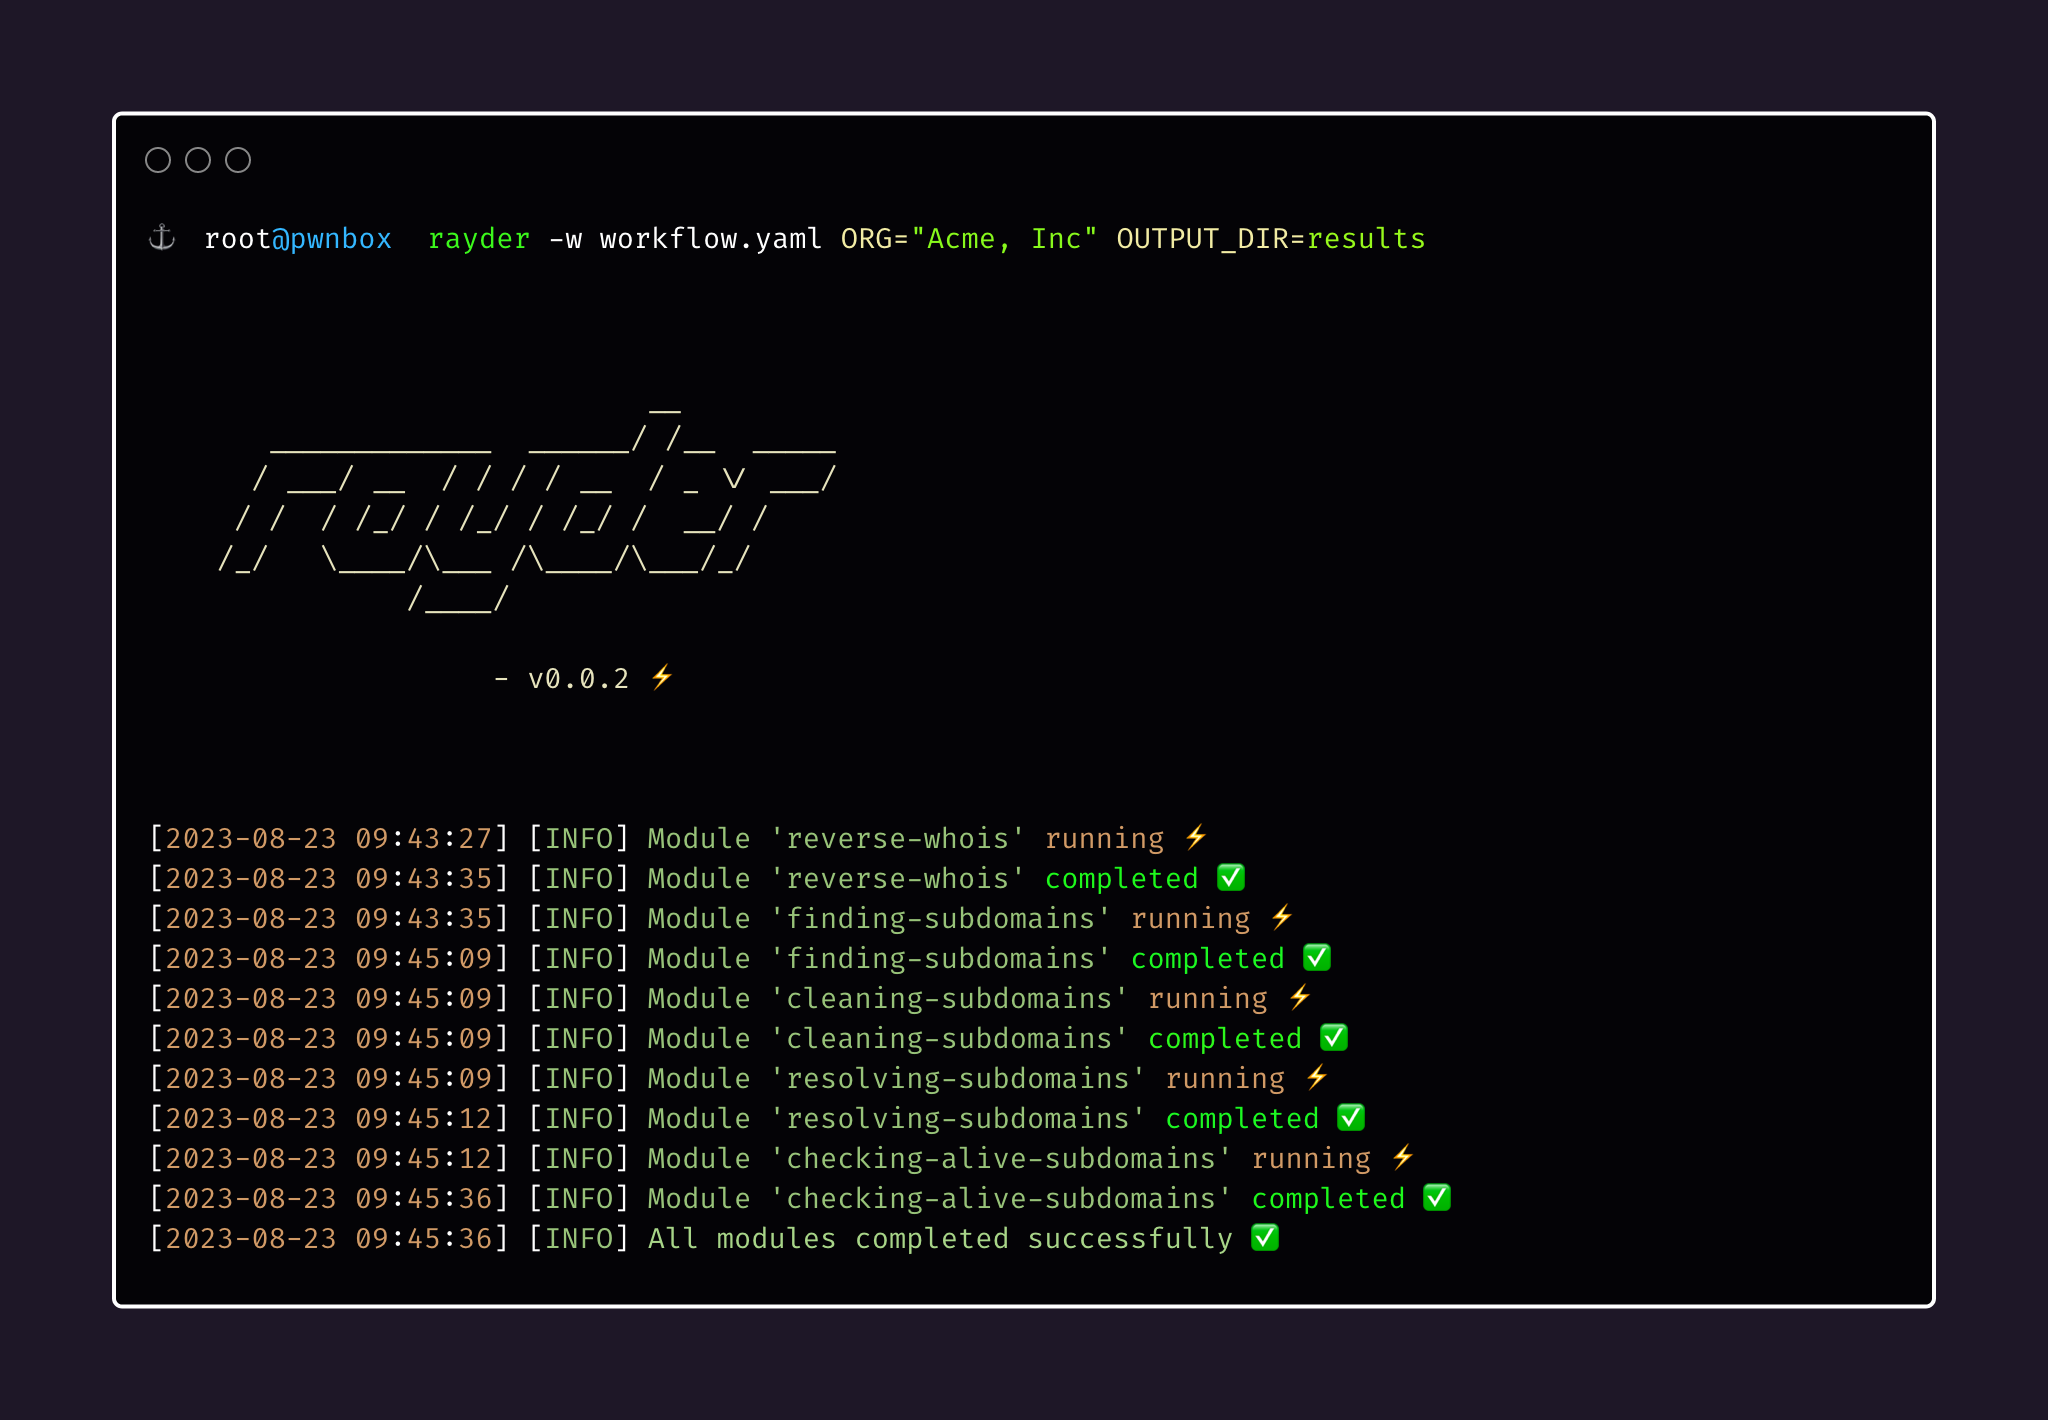 devanshbatham/rayder
एक हल्का उपकरण जो आपके बग हंटिंग रिकॉन / पेंटेस्टिंग कमांड-लाइन वर्कफ़्लो को ऑर्केस्ट्रेट और व्यवस्थित करने के लिए है।
 octoberfest7/cve-2023-36874_bof
हथियारबंद CobaltStrike BOF CVE-2023-36874 विंडोज त्रुटि रिपोर्टिंग LPE के लिए
 anvilsecure/ulexecve
लिनक्स पर डिस्क को छुए बिना मेमोरी से सीधे मनमाना ELF बाइनरी निष्पादित करता है, जो एक ही Python स्क्रिप्ट के माध्यम से गुप्त red-teaming और…
 google/kernel-research
Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…
 k4m4/dymerge
🔓 सफल शब्दकोश-आधारित हमलों के लिए एक गतिशील शब्दकोश विलयकर्ता।

 andreyglauzer/vigilantonion
🐍 - टोर नेटवर्क साइटों पर क्रॉलर, कीवर्ड खोजता है।
 v4bel/zapscape
PoC एक्सप्लॉइट CVE-2026-64561 के लिए, एक KVM/x86 शैडो MMU use-after-free जो होस्ट पर कर्नेल रूट कोड निष्पादन के साथ गेस्ट-टू-होस्ट एस्केप सक्षम करता…








