
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 xpn/randomtsscripts
RedTeam एंगेजमेंट स्क्रिप्ट्स का संग्रह जिसमें TGS के माध्यम से Pre2K डिफ़ॉल्ट क्रेडेंशियल जाँच, LAPSv2 पासवर्ड डिक्रिप्शन, और IIS App Pool…
 ngwg/ceasta
PE/ELF बाइनरीज़ के लिए डिसअसेम्बलर, डीकंपाइलर और x64dbg-शैली डीबगर, जिसमें IDA-शैली लिस्टिंग, फ़ंक्शन ग्राफ़, Lua प्लगइन्स, CLI, और AI-संचालित…

 rb-x/pwnflow
एक दृश्य पद्धति ट्रैकिंग प्लेटफ़ॉर्म जो आक्रामक सुरक्षा मूल्यांकनों के लिए तैयार किया गया है
 grisuno/estorides
99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX…
 sadprocessor/cypherdog
पोश ब्लडहाउंड डॉग व्हिस्परर
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 और CVE-2021-27065 ने RawIdentity Bug Exploit को ठीक किया। [ProxyOracle] CVE-2021-31195 और CVE-2021-31196 एक्सप्लॉइट चेन।…
 octoberfest7/kdstab
KillDefender और Backstab का BOF संयोजन
 professionallyevil/harpoon
k8s क्लस्टर्स और कंटेनर्स को हैक करने के लिए स्क्रिप्ट्स, टिप्स और ट्रिक्स का एक संग्रह।
 dosx-dev/websafecompiler
अनुकूलन या बौद्धिक संपदा संरक्षण उद्देश्यों के लिए एक शक्तिशाली वेबसाइट कंपाइलर/ओबफस्केटर।

 chompie1337/windows_mskssrv_lpe_cve-2023-36802
CVE-2023-36802 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो Windows 11 22H2 पर Windows कर्नेल स्ट्रीमिंग सेवा (MSKSSRV) को लक्षित करता है, तथा किसी भी…
 nicmx/fort-validator
RPKI Relying Party और RTR सर्वर जो BGP route origin authorizations को मान्य करता है और RTR प्रोटोकॉल के माध्यम से routers को मान्य डेटा प्रदान करता…
 rasta-mouse/cswhispers
किसी C# प्रोजेक्ट में D/Invoke और अप्रत्यक्ष syscall विधियाँ जोड़ने के लिए स्रोत जनरेटर।
 bluefrostsecurity/cve-2019-1215
CVE-2019-1215 के लिए स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट, ws2ifsl.sys में use-after-free दोष, जो kASLR, kCFG, और SMEP बाईपास के साथ Windows 10 19H1…
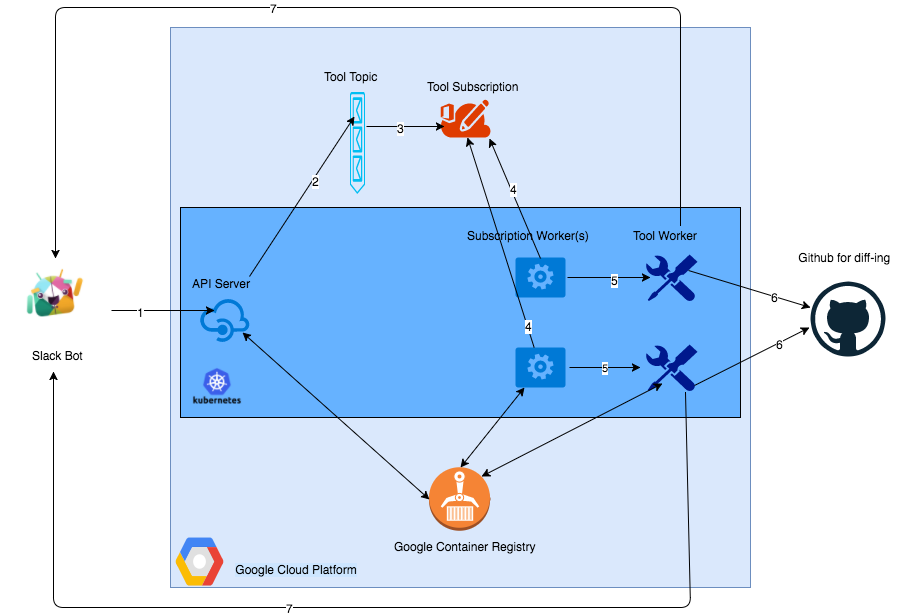 anshumanbh/kubebot
Google Cloud Platform पर Kubernetes backend के साथ बनाया गया एक सुरक्षा परीक्षण Slackbot
 pilot-protocol/pilotprotocol
ओवरले नेटवर्क प्रोटोकॉल जो AI एजेंटों को स्थायी पते, प्रमाणित एन्क्रिप्टेड टनल, और UDP पर एक ट्रस्ट मॉडल प्रदान करता है। इसमें NAT ट्रैवर्सल,…
 pucarasec/zuthaka
ओपन-सोर्स C2 एकीकरण ढांचा जो रेड टीम संचालन के दौरान कई कमांड-एंड-कंट्रोल इंस्टेंसेज, लिसनर, एजेंट और पोस्ट-एक्सप्लॉइटेशन मॉड्यूल प्रबंधित करने के…








