
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 turtlearm/cve-2023-0179-poc
CVE-2023-0179 के लिए शोषण, Linux nftables सबसिस्टम में एक स्टैक बफर ओवरफ्लो, modprobe_path अधिलेखन के माध्यम से अविशेषाधिकृत स्थानीय विशेषाधिकार…
 r0rt1z2/ghostlock
कुछ Amazon उपकरणों के लिए कर्नेल रूट एक्सप्लॉइट (CVE-2026-43499)
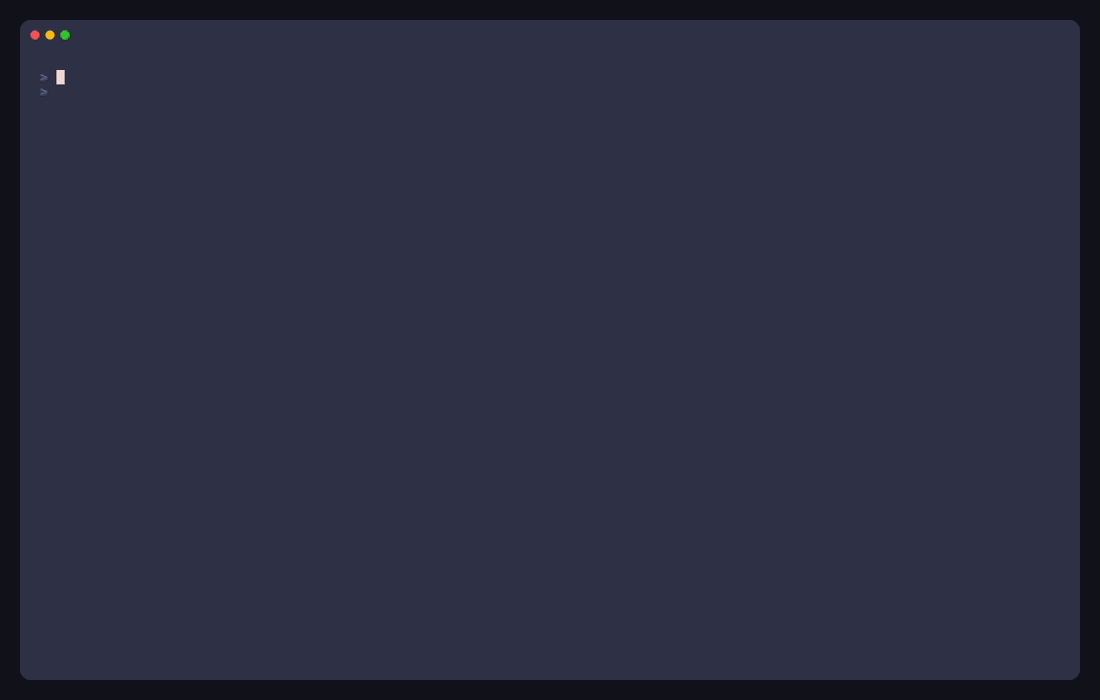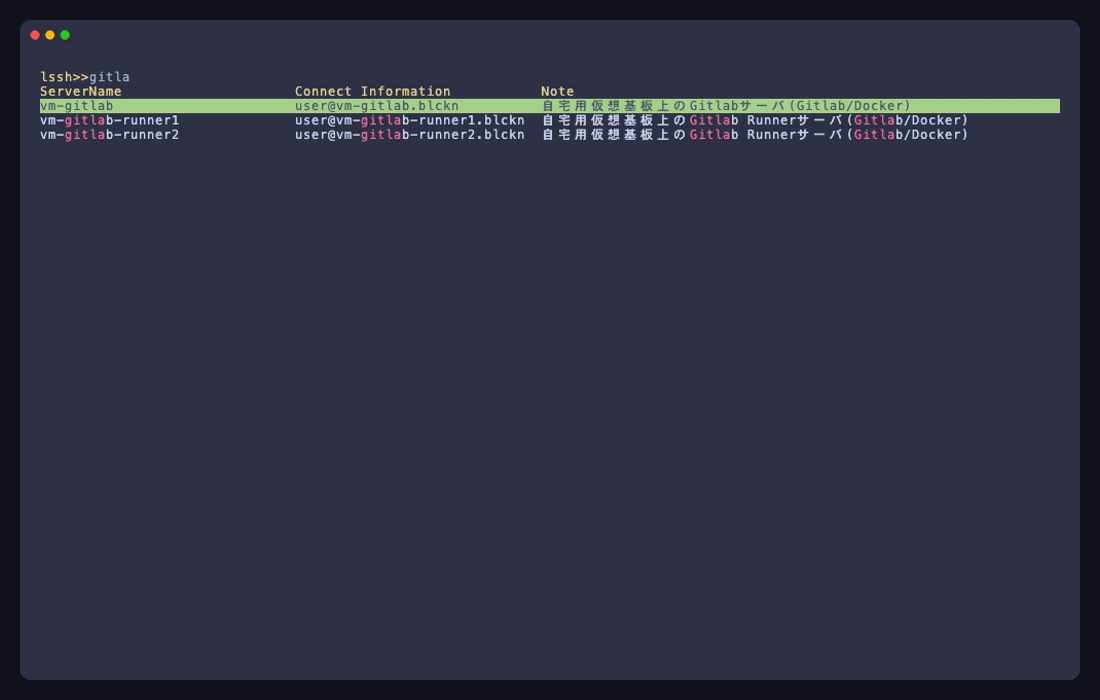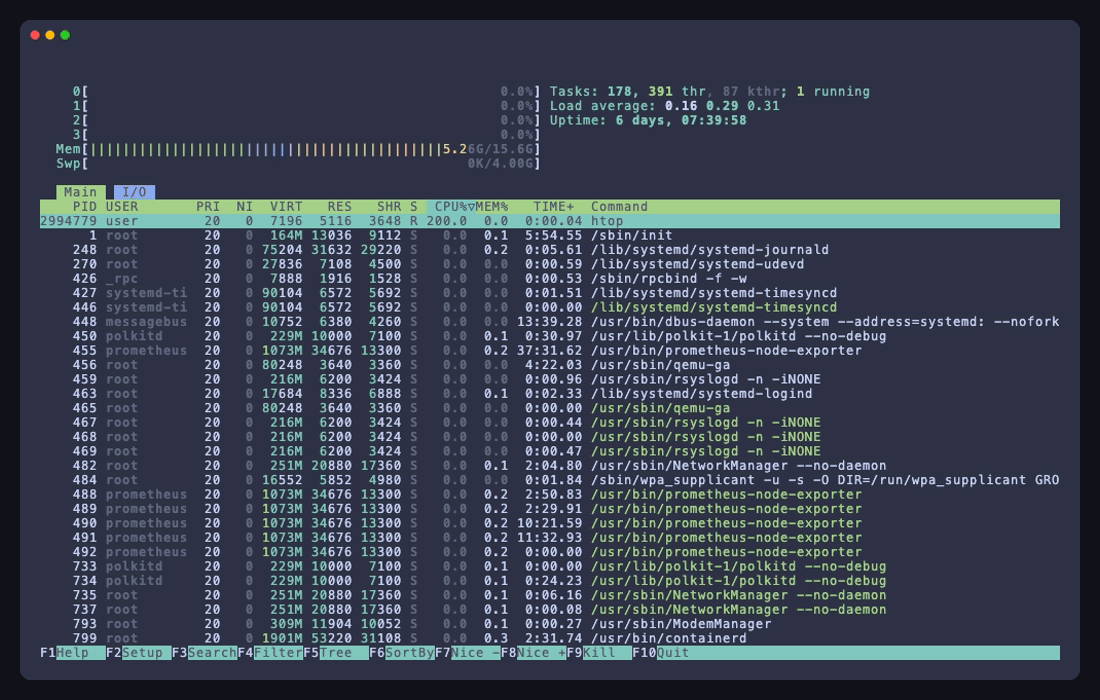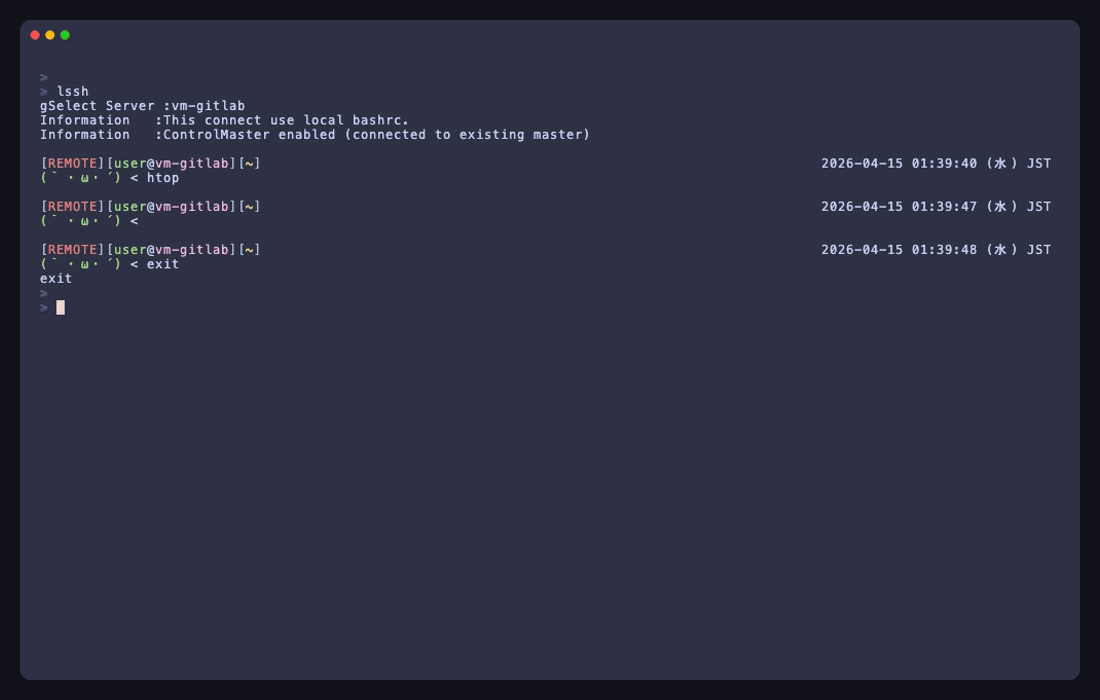 blacknon/lssh
SSH, क्लाउड इन्वेंट्री, प्रदाता-समर्थित कनेक्टर, समानांतर कमांड, मक्स वर्कस्पेस, फ़ाइल स्थानांतरण और निगरानी के लिए एक टर्मिनल-मूल रिमोट एक्सेस सूट।

 cybergem777/hideagem
HIDEAGEM प्रायोगिक स्टेगानोग्राफी प्लेटफॉर्म।
 bombadil-systems/zombie-zip
दूषित ZIP संग्रह जो Method=0 (stored) घोषित करके एंटीवायरस पहचान से बचता है, जबकि इसमें DEFLATE-संपीड़ित पेलोड होता है।
 projectdiscovery/useragent
वर्गीकृत उपयोगकर्ता एजेंटों की क्यूरेटेड सूची
 shivamrai2003/reconky-automated_bash_script
Reconky एक बेहतरीन कंटेंट डिस्कवरी bash स्क्रिप्ट है जो बग बाउंटी हंटर्स के लिए है, जो बहुत सारे कार्यों को स्वचालित करती है और उन्हें अच्छी तरह से…
 opsxcq/docker-tor-hiddenservice-nginx
Tor नेटवर्क के अंदर आसानी से एक हिडन सर्विस सेटअप करें
 zimawhit3/bitmancer
आक्रामक सुरक्षा विकास के लिए Nim लाइब्रेरी
 luemmelsec/apex
Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क
 0xshe/fuck-cdn
Claude Code के लिए स्वचालित CDN origin-IP खोज कौशल जो 40+ प्राथमिकता-क्रमित OSINT विधियाँ चलाता है, SSL और HTTP व्यवहार के माध्यम से उम्मीदवारों को…
 nvisosecurity/pycobalthound
pyCobaltHound Cobalt Strike के लिए एक Aggressor स्क्रिप्ट एक्सटेंशन है जिसका उद्देश्य Cobalt Strike और Bloodhound के बीच गहरा एकीकरण प्रदान करना है।
 pigpagnet/save-telegram-chat-history
टेलीग्राम चैट इतिहास को टेक्स्ट के रूप में निर्यात करने के लिए ब्राउज़र एक्सटेंशन, जिसमें हटाए गए खातों के संदेश शामिल हैं, अनुकूलन योग्य आउटपुट और…
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
 lyehe/porterminal
आपके फ़ोन और पीसी के लिए झटपट और सरल web/mcp टर्मिनल टनलिंग
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 m8sec/taser
सुरक्षा संबंधित उपकरण बनाने के लिए पायथन संसाधन पुस्तकालय








