 blacknon/lssh
SSH, क्लाउड इन्वेंट्री, प्रदाता-समर्थित कनेक्टर, समानांतर कमांड, मक्स वर्कस्पेस, फ़ाइल स्थानांतरण और निगरानी के लिए एक टर्मिनल-मूल रिमोट एक्सेस सूट।



ls + ssh = lssh
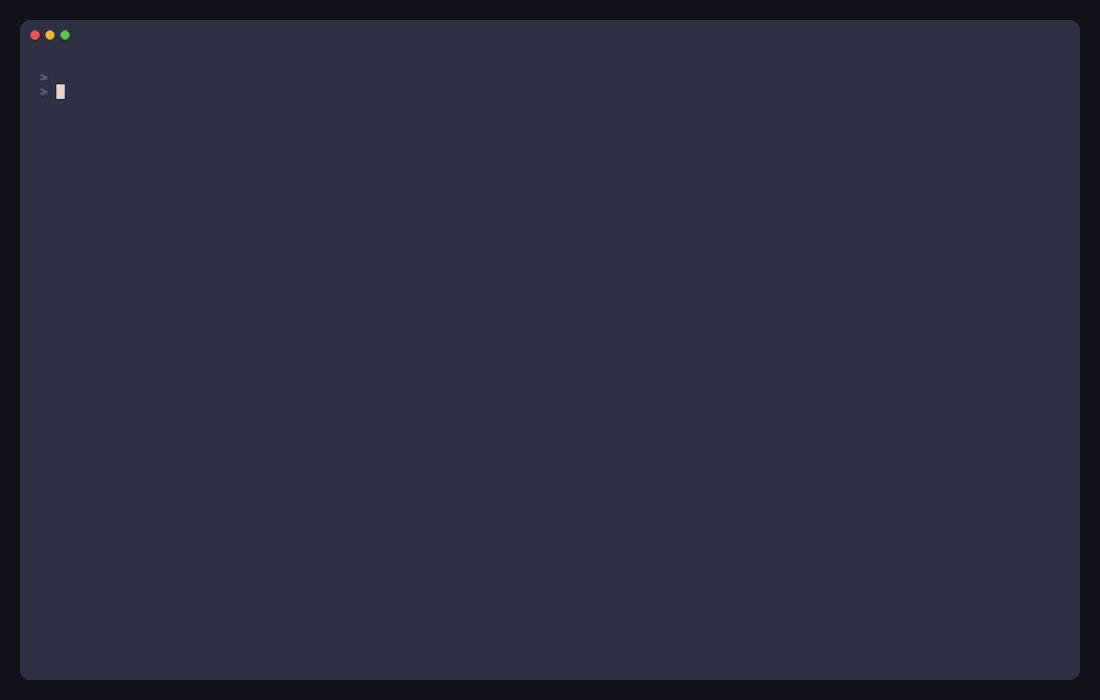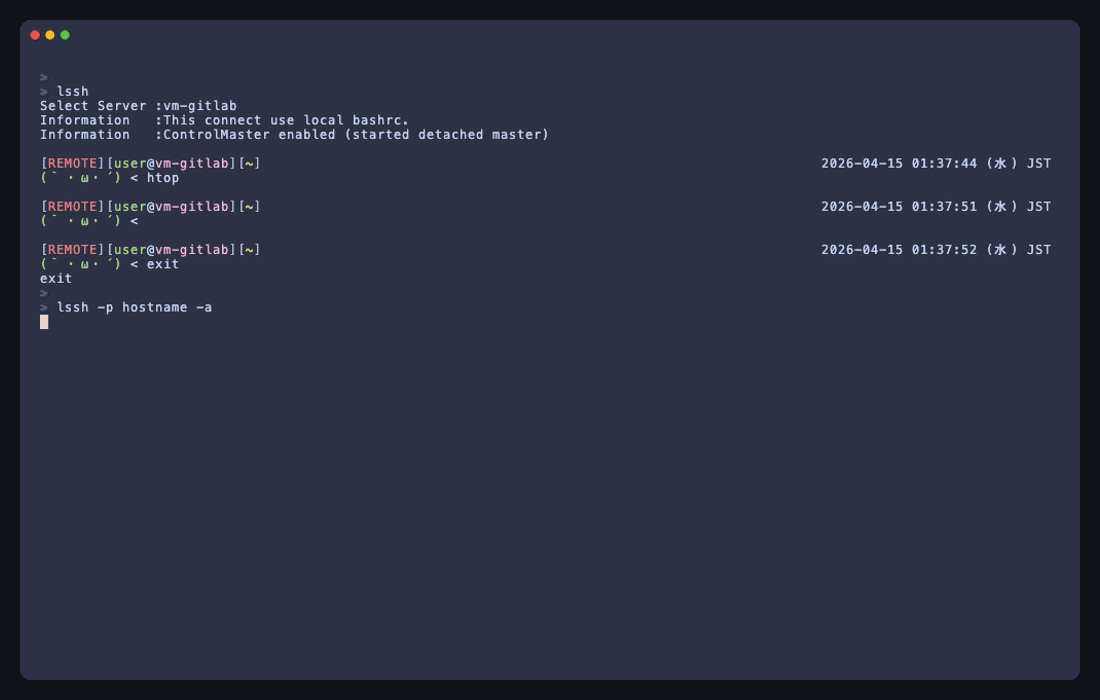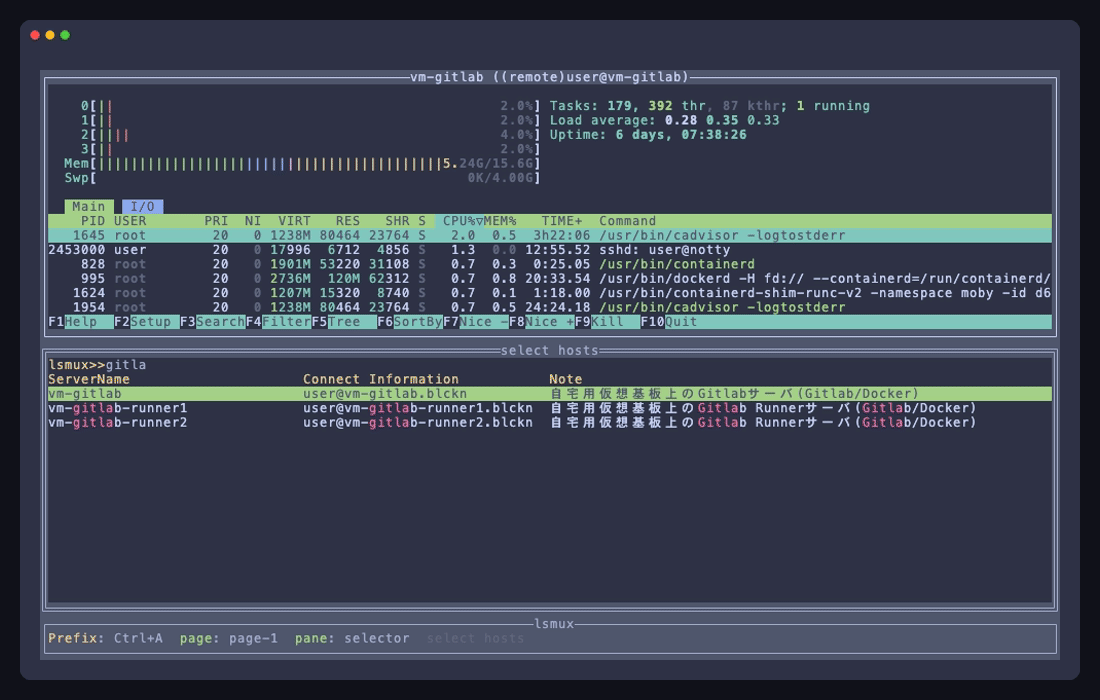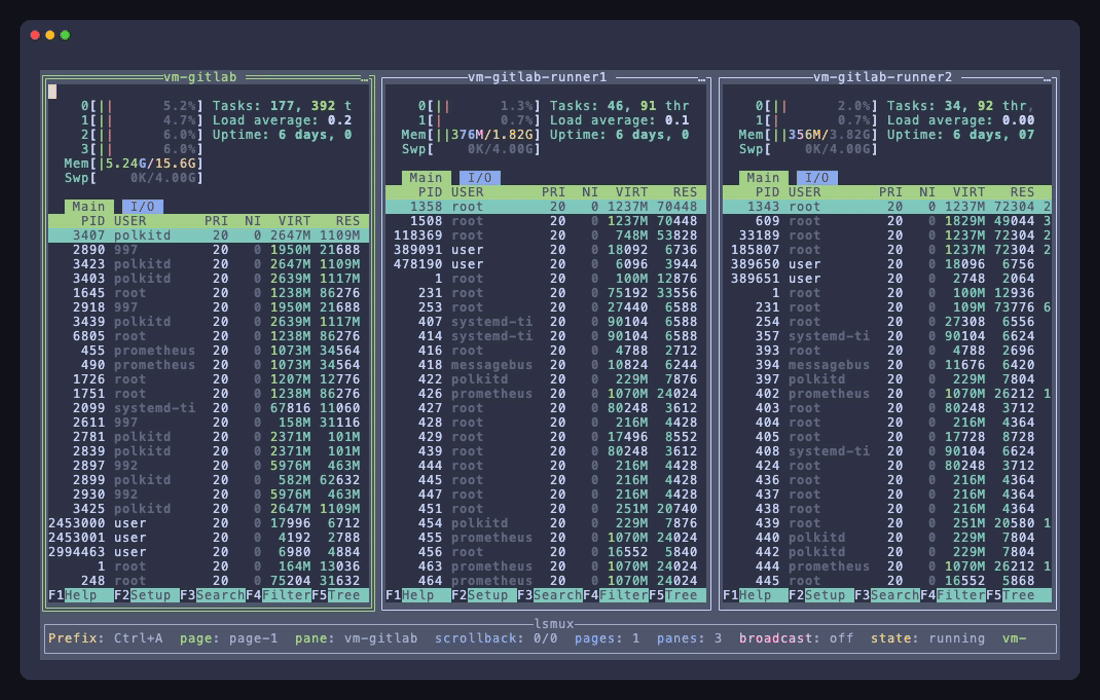
lssh एक टर्मिनल-नेटिव रिमोट एक्सेस सूट है जो SSH वर्कफ़्लो, क्लाउड इन्वेंट्री और प्रोवाइडर-समर्थित कनेक्टर्स के लिए है।
यह आपको OpenSSH कॉन्फ़िग, lssh कॉन्फ़िग या प्रोवाइडर इन्वेंट्री से होस्ट चुनने देता है, फिर उन्हें नेटिव SSH या AWS SSM, EC2 Instance Connect Endpoint, WinRM, Telnet और कस्टम प्रोवाइडर जैसे कनेक्टर बैकएंड के माध्यम से संचालित करता है।
इसका उपयोग इंटरैक्टिव शेल, समानांतर कमांड, मक्स वर्कस्पेस, फ़ाइल ट्रांसफ़र, सिंक, माउंट और मॉनिटरिंग के लिए करें। कनेक्टर-समर्थित होस्ट केवल वे ऑपरेशन प्रस्तुत करते हैं जो उनका कनेक्टर समर्थन करता है।
brew install blacknon/lssh/lssh
go install github.com/blacknon/lssh/cmd/lssh@latest
प्रोवाइडर-समर्थित इन्वेंट्री और कनेक्टर सुविधाएँ अलग-अलग प्रोवाइडर एक्ज़ीक्यूटेबल का उपयोग करती हैं। यदि आप केवल cmd/lssh इंस्टॉल करते हैं, तो वे प्रोवाइडर बाइनरी स्वचालित रूप से इंस्टॉल नहीं होती हैं।
स्थानीय विकास के लिए, बंडल किए गए प्रोवाइडर को इसके साथ इंस्टॉल करें:
mise run provider_install
रिलीज़ बिल्ड के लिए, या तो ऑल-इन-वन lssh-complete_* आर्काइव इंस्टॉल करें या GitHub Releases से संबंधित lssh-providers_* आर्काइव जोड़ें।
अन्य विकल्पों और प्लेटफ़ॉर्म-विशिष्ट नोट्स सहित अधिक इंस्टॉलेशन विवरण के लिए, docs/install.md देखें।
पहले से ~/.ssh/config का उपयोग कर रहे हैं?
बस चलाएँ:
lssh
मौजूदा SSH कॉन्फ़िग से lssh कॉन्फ़िग जनरेट करना चाहते हैं?
lssh --generate-lssh-conf > ~/.lssh.toml
lssh एक सरल वर्कफ़्लो के लिए बनाया गया है:
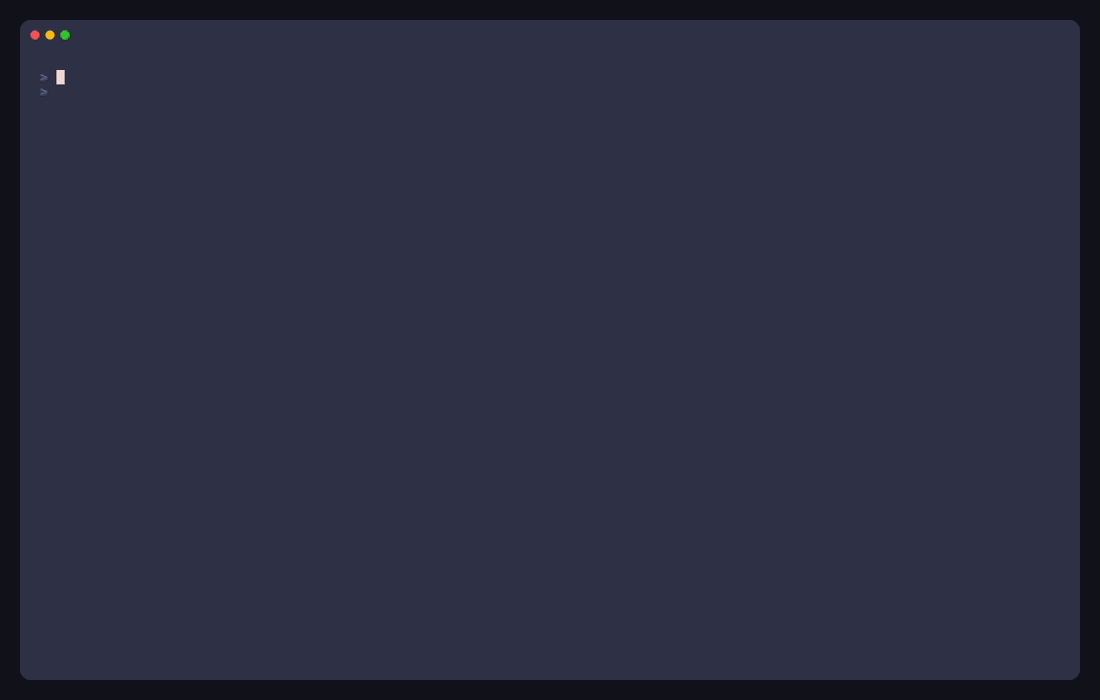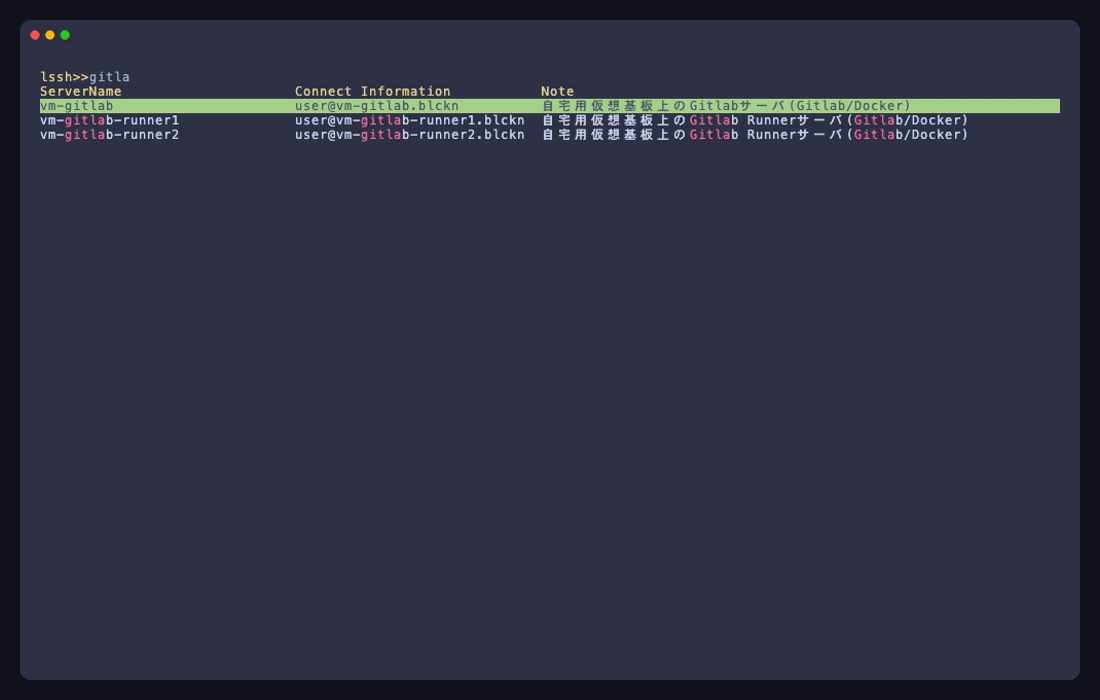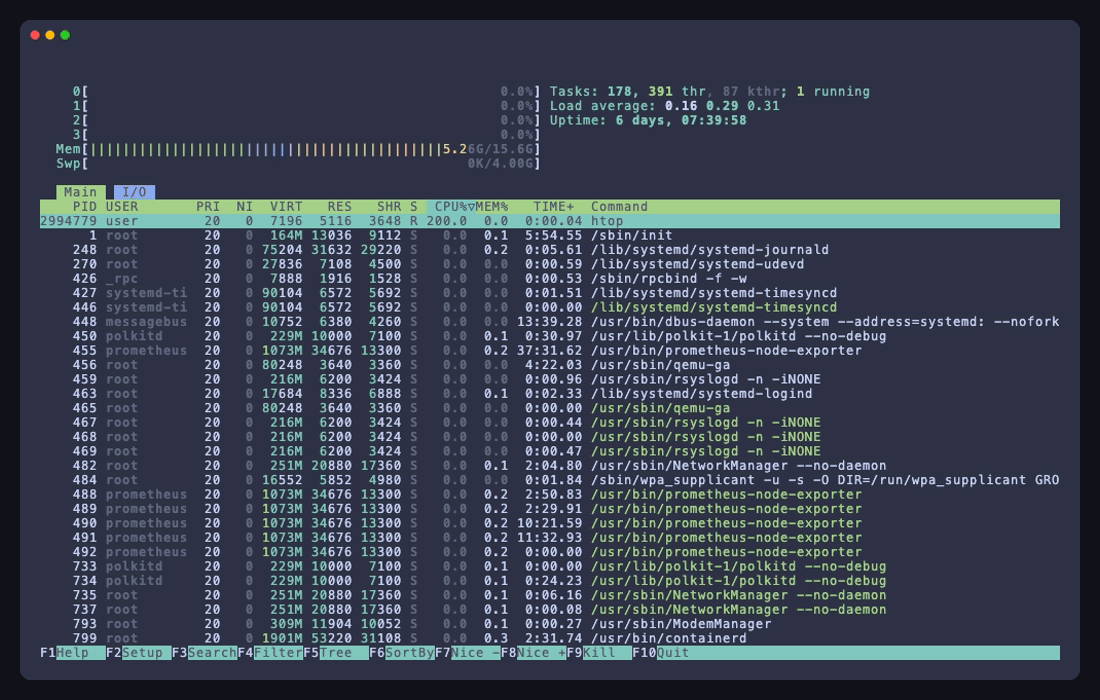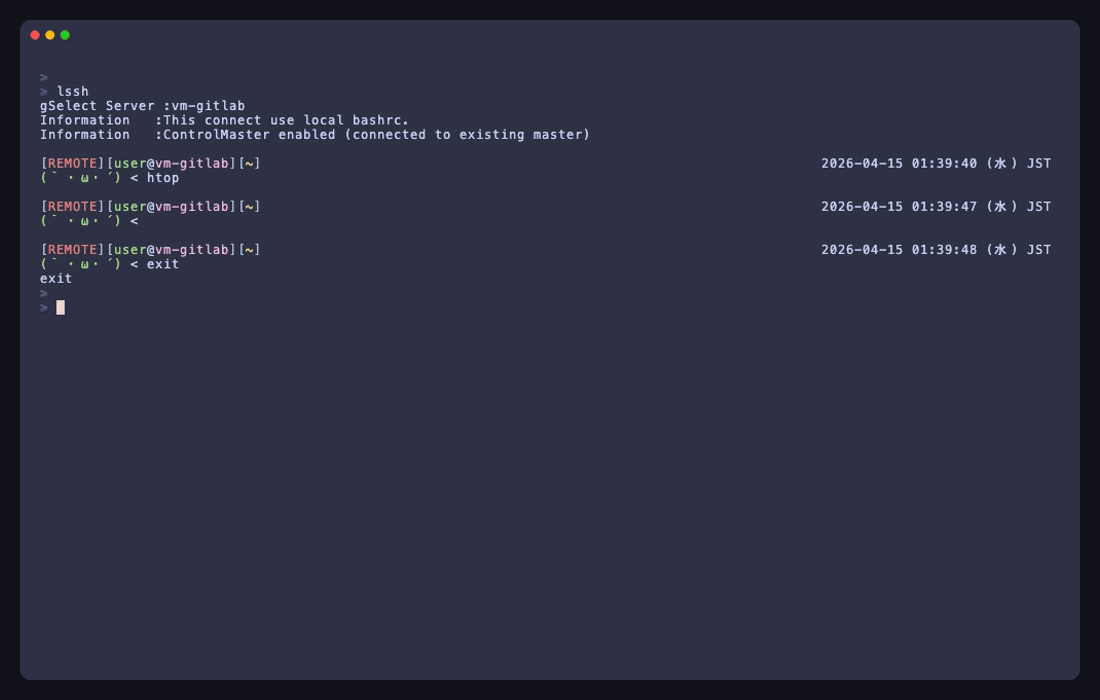
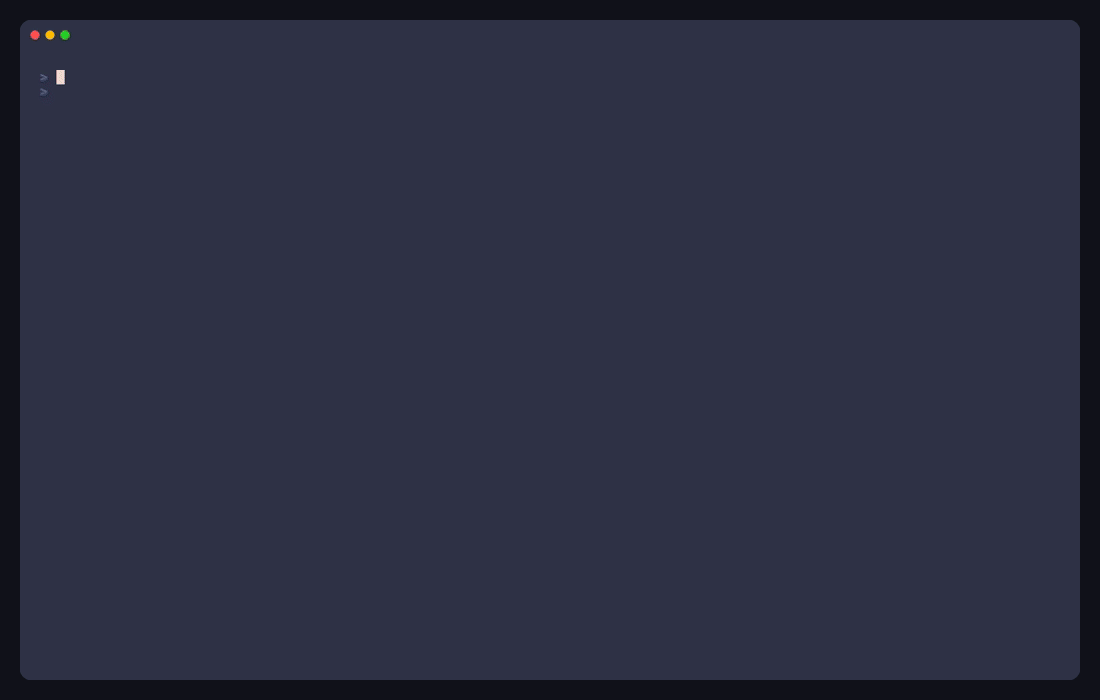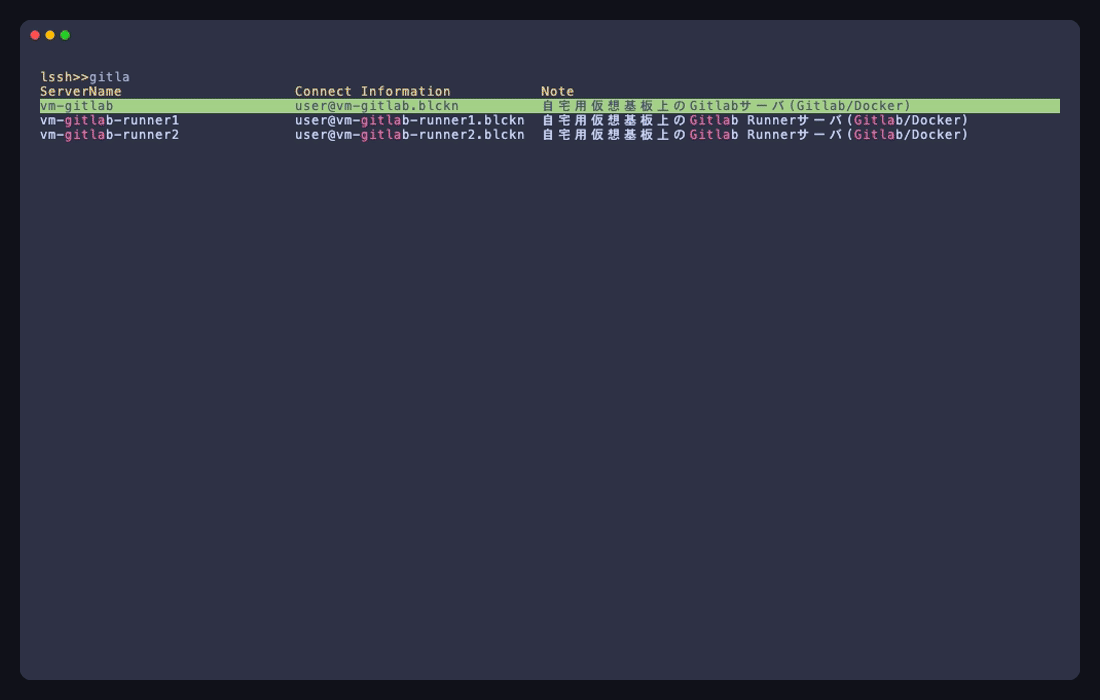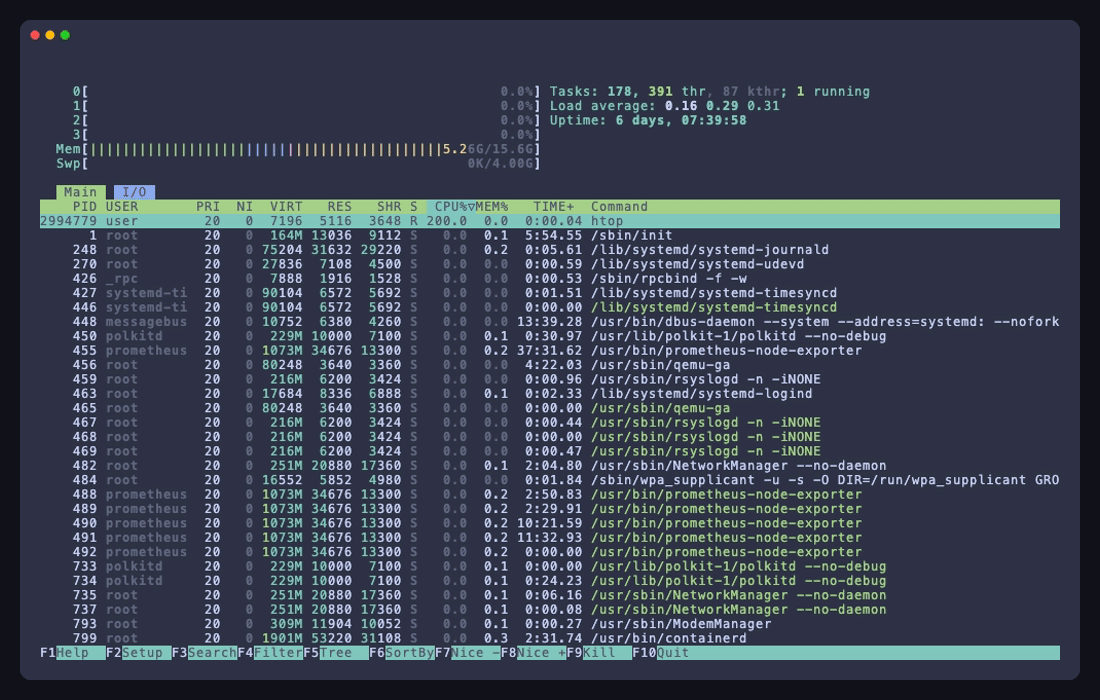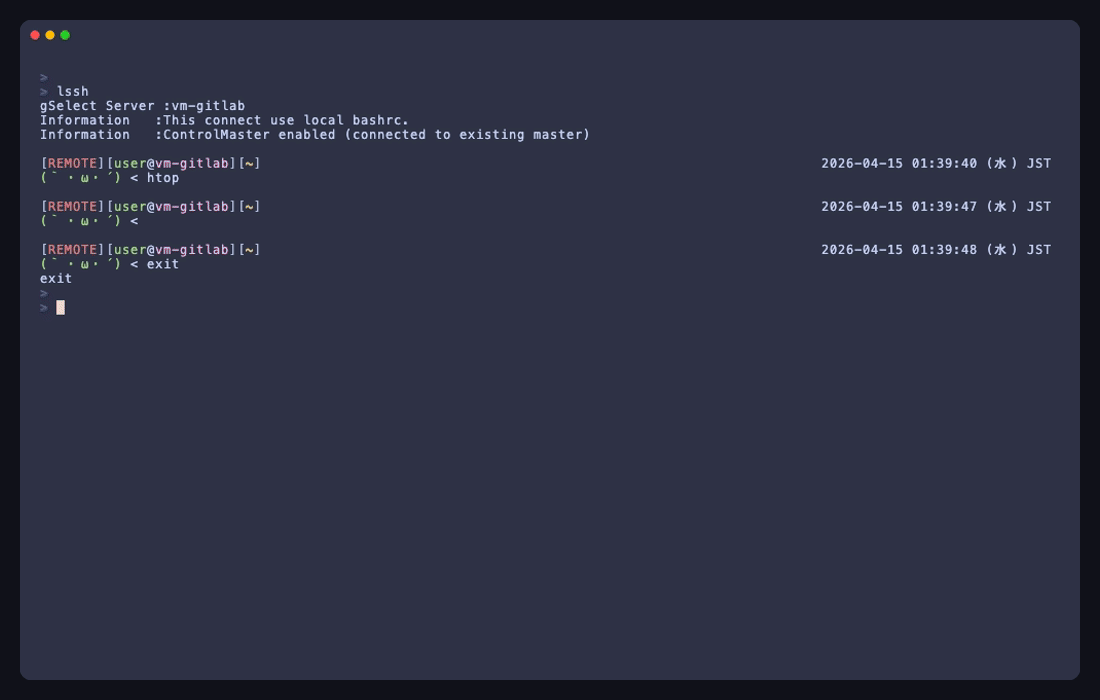 इंटरैक्टिव होस्ट पिकर |
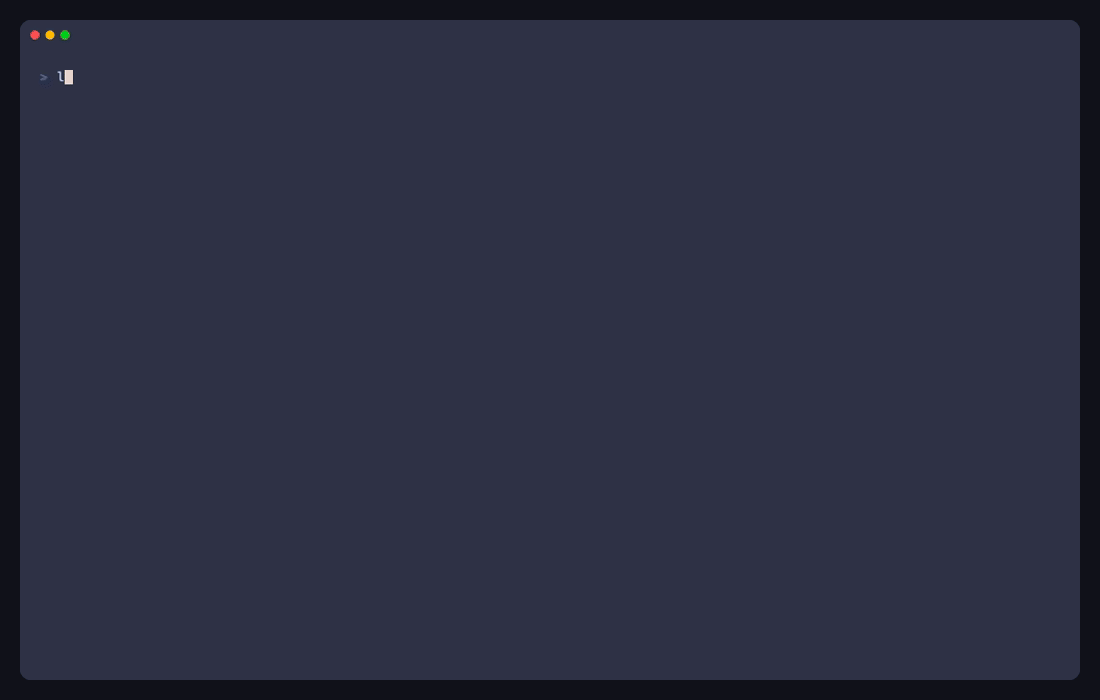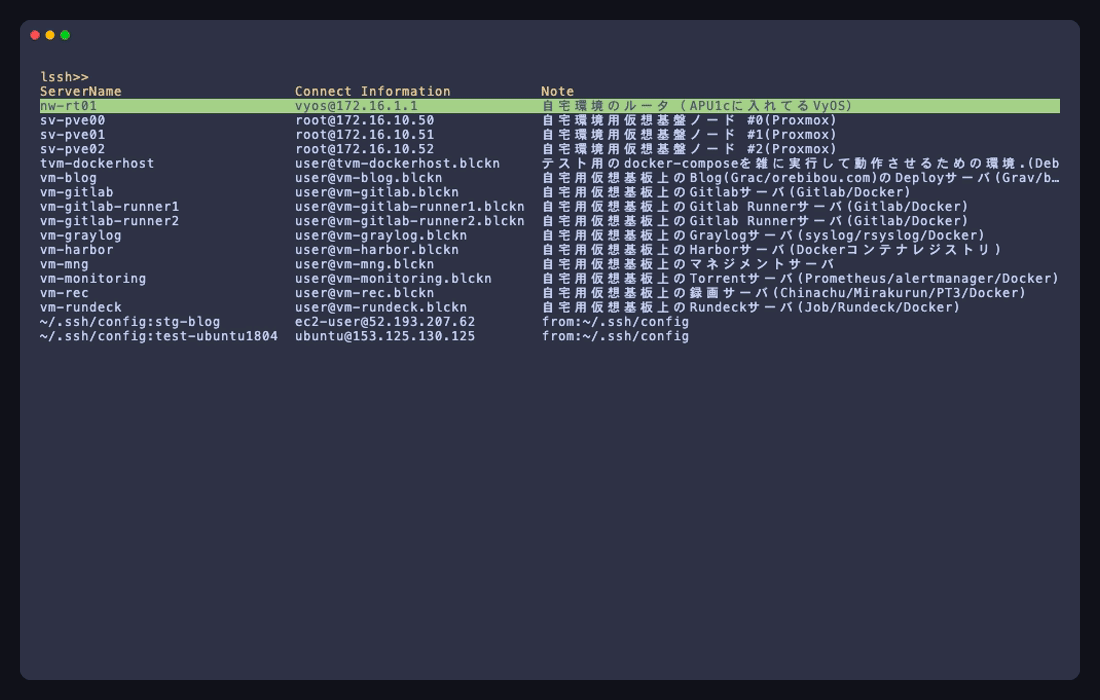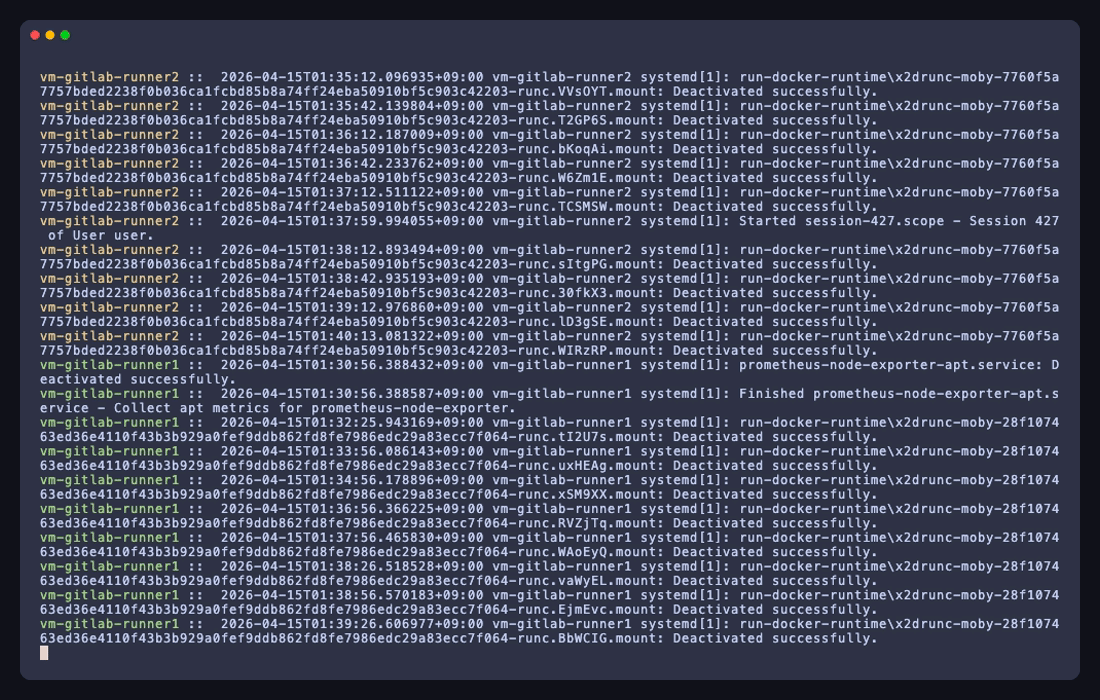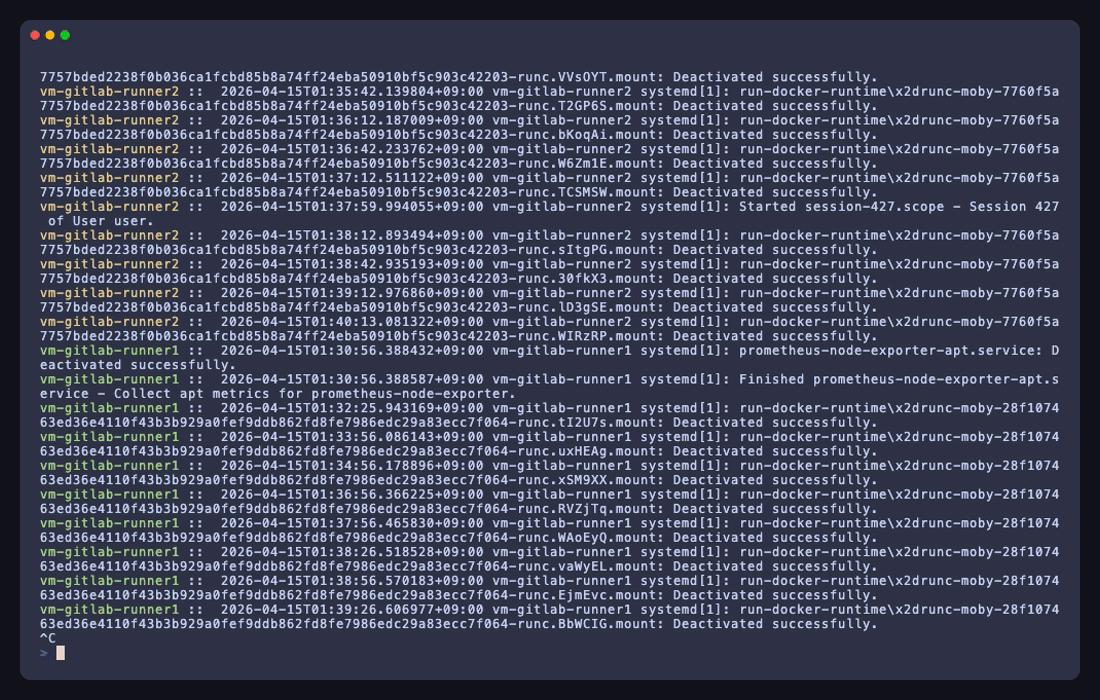 समानांतर कमांड निष्पादन |
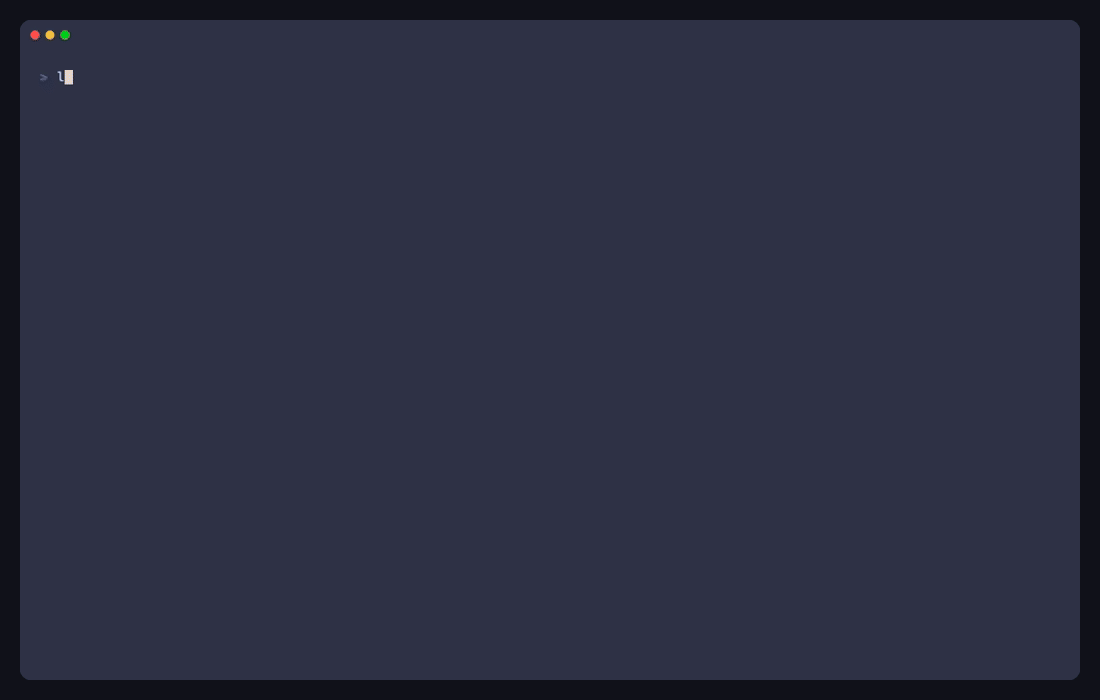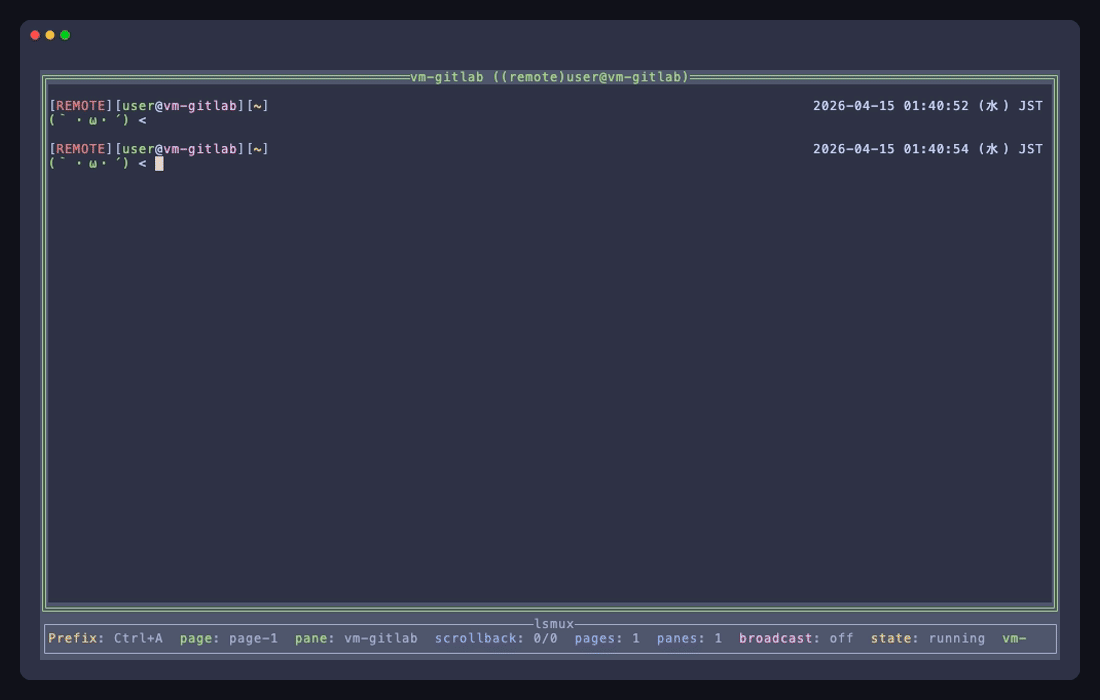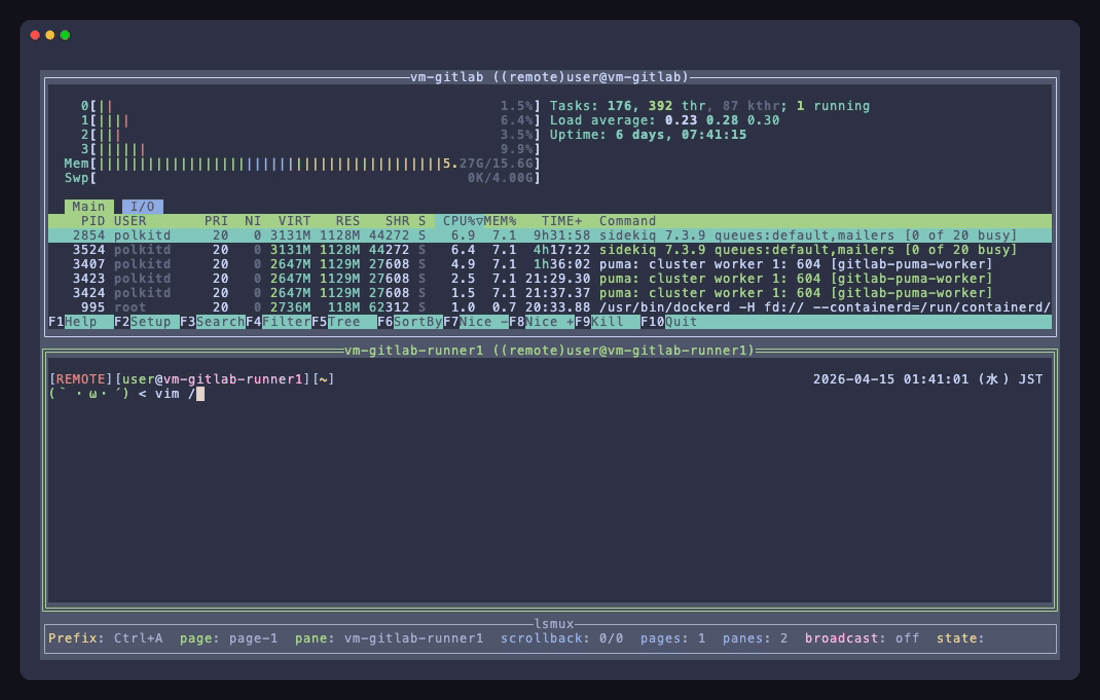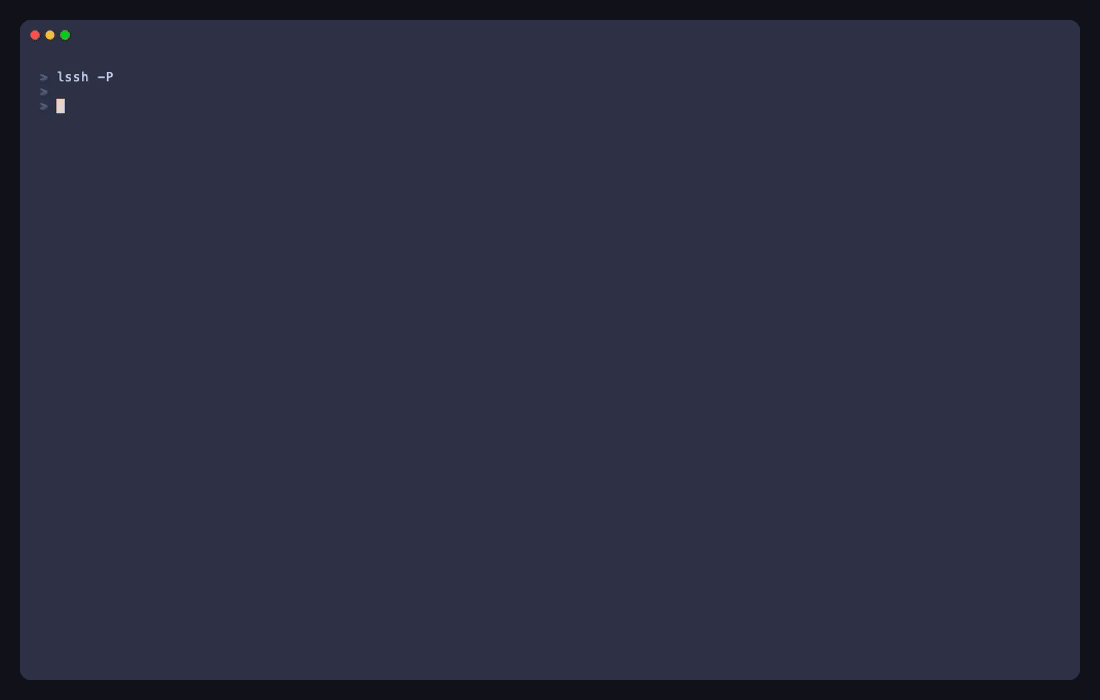 Mux वर्कफ़्लो |
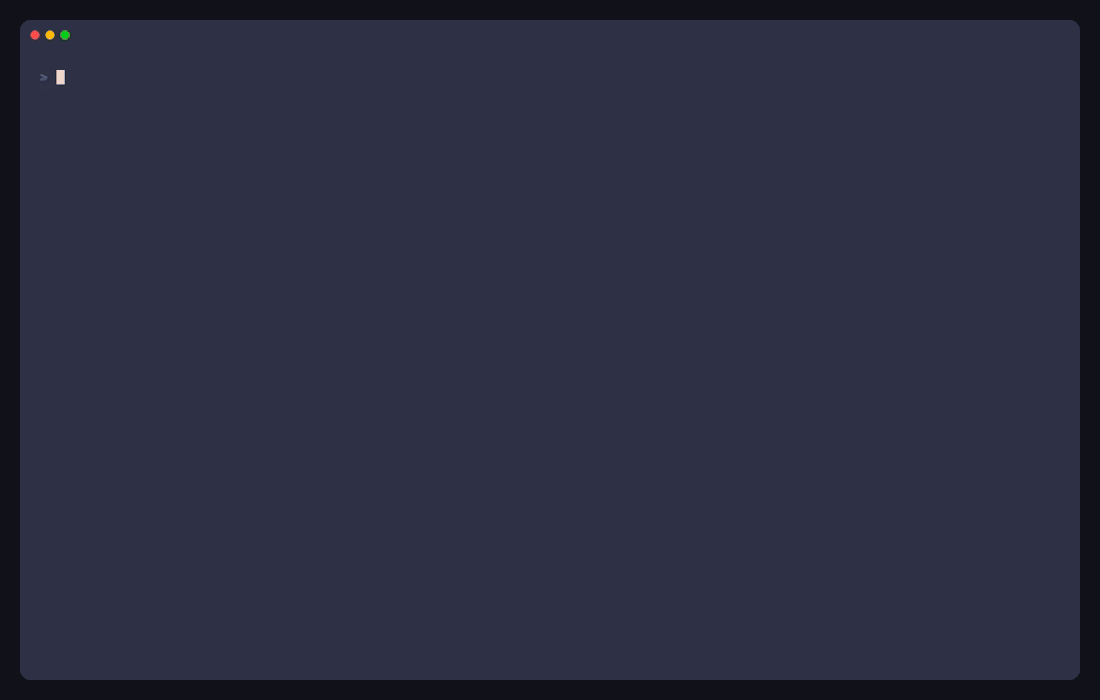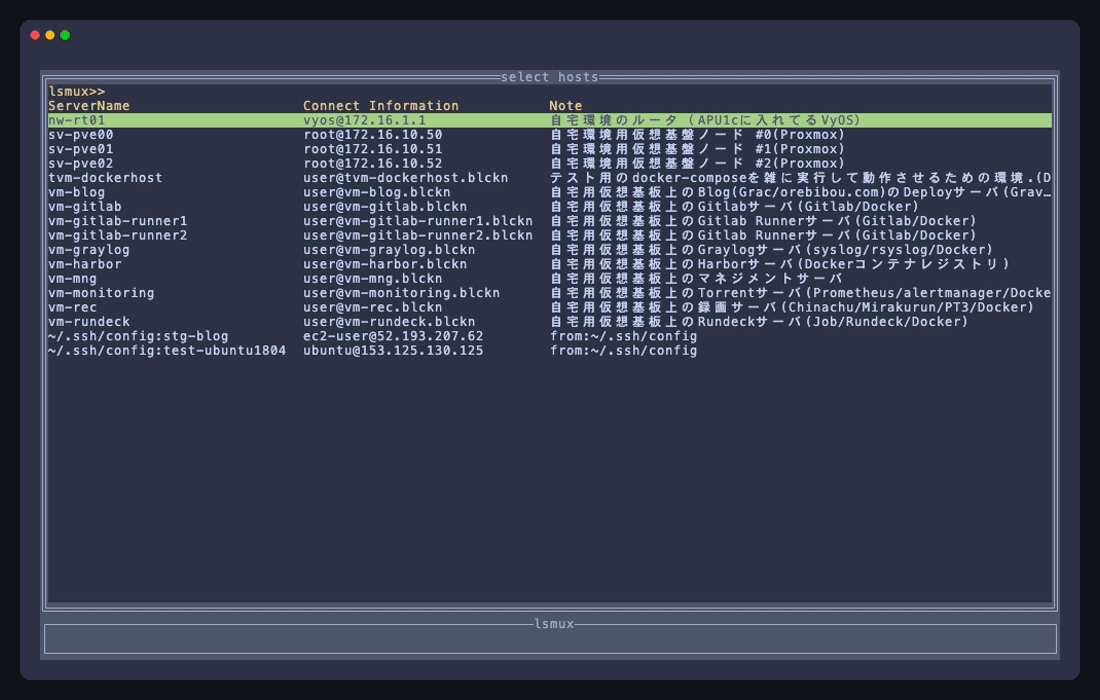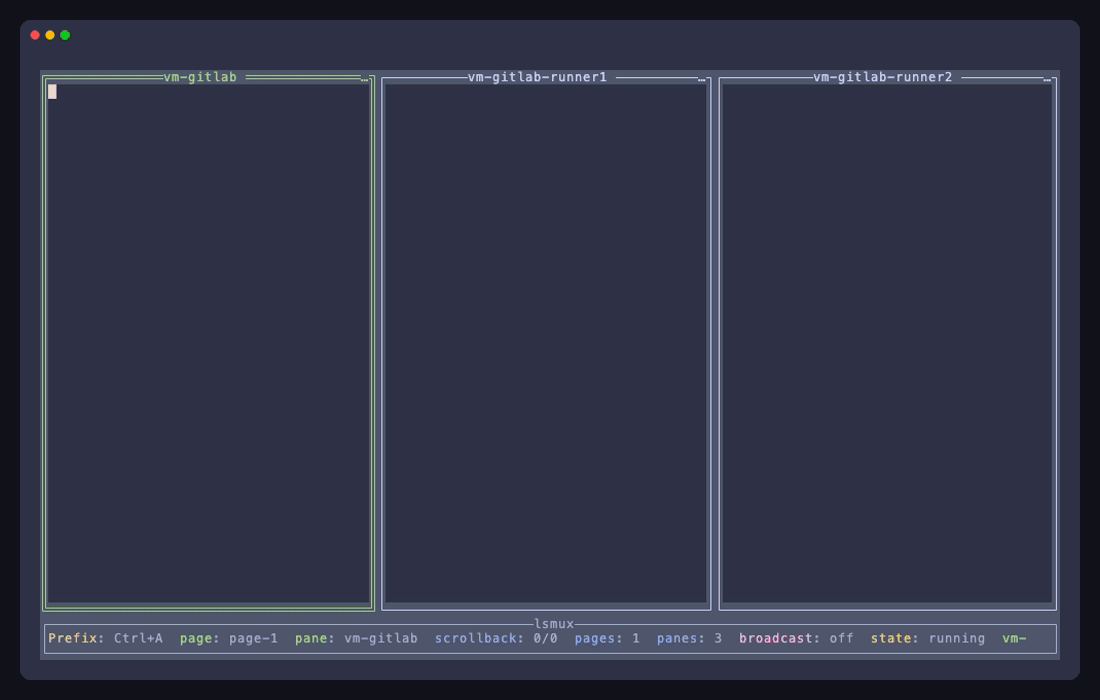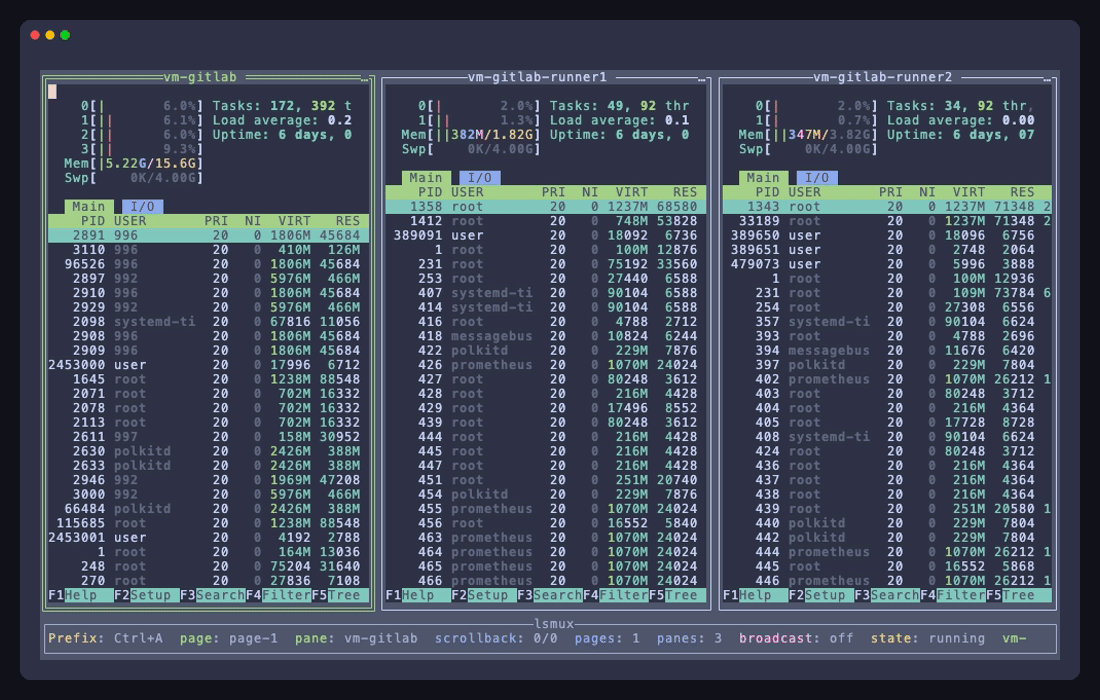 कमांड के साथ Mux वर्कफ़्लो |
जब आप पहले से जानते हों कि कहाँ कनेक्ट करना है, तब भी आप सीधे एकल होस्ट को लक्षित कर सकते हैं:
lssh -H my-server
कॉन्फ़िग प्रारूपों और सेटिंग्स के बारे में अधिक विवरण के लिए, cmd/lssh/README.md देखें।
lssh को तुरंत एक तैयार-चलने वाले स्थानीय प्लेग्राउंड के साथ आज़माना चाहते हैं? demo/README.md से शुरू करें। टेलनेट कनेक्टर + मल्टी-हॉप प्रोवाइडर प्रवाह के लिए, demo-telnet-provider/README.md का उपयोग करें।
lssh आपके मौजूदा OpenSSH कॉन्फ़िग और अपने स्वयं के कॉन्फ़िग प्रारूप, दोनों का समर्थन करता है।
यदि आप जल्दी से आरंभ करना चाहते हैं, तो आप ~/.ssh/config का उपयोग वैसे ही जारी रख सकते हैं। यदि आप समृद्ध होस्ट मेटाडेटा और वर्कफ़्लो-उन्मुख सेटिंग्स चाहते हैं, तो आप इसके बजाय lssh कॉन्फ़िग पर जा सकते हैं।
आप अपने मौजूदा SSH कॉन्फ़िग से lssh कॉन्फ़िग भी जनरेट कर सकते हैं:
lssh --generate-lssh-conf > ~/.lssh.toml
lssh कॉन्फ़िग पर जाने के बाद भी, आप इसे अपने मौजूदा OpenSSH कॉन्फ़िग पर इंगित कर सकते हैं और वहाँ से होस्ट लोड कर सकते हैं:
[sshconfig.default]
path = "~/.ssh/config"
कॉन्फ़िग प्रारूपों और सेटिंग्स के बारे में अधिक विवरण के लिए, docs/configuration.md देखें।
lssh स्थिर SSH कॉन्फ़िग प्रविष्टियों से अधिक के साथ काम कर सकता है। प्रोवाइडर इसे बाहरी इन्वेंट्री स्रोतों से होस्ट खींचने, कनेक्ट करने से ठीक पहले रहस्यों को हल करने, और क्लाउड-प्रबंधित कनेक्टर जैसे गैर-SSH कनेक्शन बैकएंड का उपयोग करने देते हैं।
v0.10.0 में, प्रोवाइडर-समर्थित इन्वेंट्री और सीक्रेट वर्कफ़्लो को बीटा के रूप में माना जाना चाहिए। नेटिव SSH से परे कनेक्टर-समर्थित पहुंच अभी भी प्रयोगात्मक है, विशेष रूप से क्लाउड-प्रबंधित रनटाइम और गैर-SSH बैकएंड के लिए।
यदि आप स्थानीय रूप से प्रोवाइडर-उन्मुख प्रवाह आज़माना चाहते हैं, तो इन डेमो से शुरू करें:
प्रोवाइडर आर्किटेक्चर और प्रोटोकॉल अवलोकन के लिए, provider/README.md से शुरू करें। श्रेणी विवरण inventory, connector, secret, और mixed के अंतर्गत भी प्रलेखित हैं।
ये प्रोवाइडर कार्यान्वयन वर्तमान में इस रिपॉजिटरी में बंडल किए गए हैं।
|
provider-inventory-proxmox Proxmox इन्वेंट्री से होस्ट प्रविष्टियाँ बनाएँ। |







