#1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित
 justasmasiulis/lazy_importer
dlls से फ़ंक्शन्स को छिपे हुए, रिवर्स इंजीनियर के लिए अप्रिय तरीके से इम्पोर्ट करने के लिए लाइब्रेरी
 viruscamp/luadec
Lua 5.1, 5.2 और 5.3 के लिए Lua डीकंपाइलर
 mwiede/jsch
jsch लाइब्रेरी का लोकप्रिय फोर्क
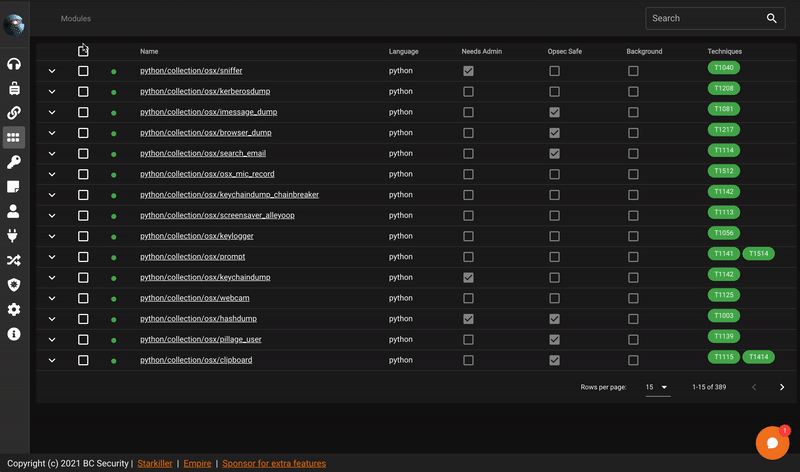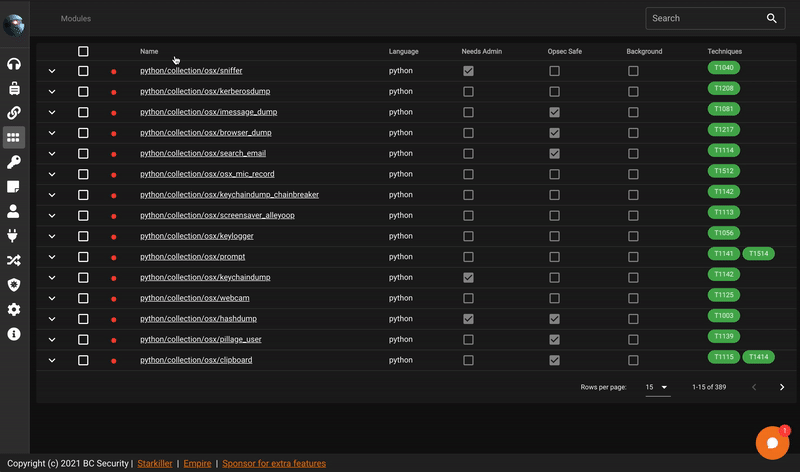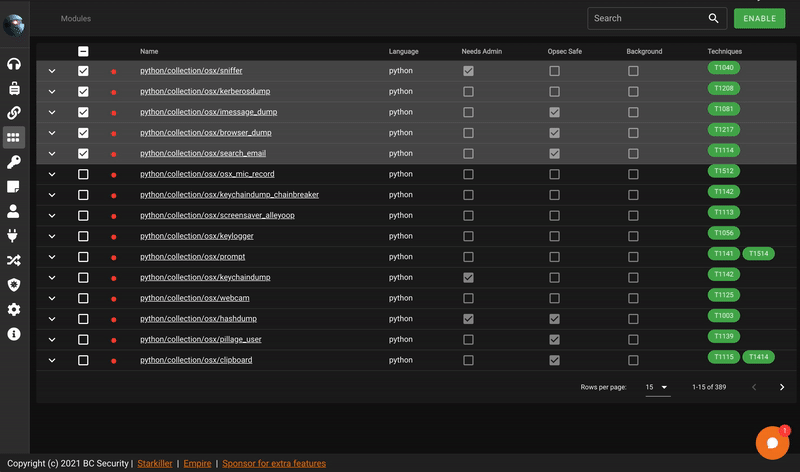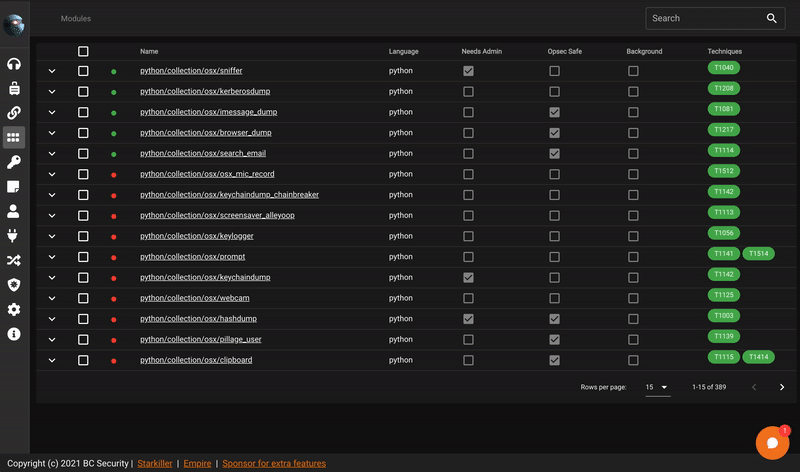 bc-security/starkiller
Starkiller PowerShell Empire के लिए एक फ्रंटएंड है।
 xaitax/sploitscan
CVE विवरण, एक्सप्लॉइट डेटाबेस और EPSS स्कोर को AI जोखिम मूल्यांकन और प्राथमिकता पैचिंग के लिए भेद्यता स्कैनर आयात के साथ एकत्रित करता है।
 mvp/uhubctl
uhubctl - USB हब का प्रति-पोर्ट पावर नियंत्रण
 pybluez/pybluez
Python एक्सटेंशन मॉड्यूल जो Bluetooth एक्सेस प्रदान करता है: डिवाइस इंक्वायरी, SDP सेवा ब्राउज़िंग, RFCOMM/L2CAP सॉकेट्स, और प्रायोगिक BLE स्कैनिंग…
 pahaz/sshtunnel
SSH टनल्स को रिमोट सर्वर पर।
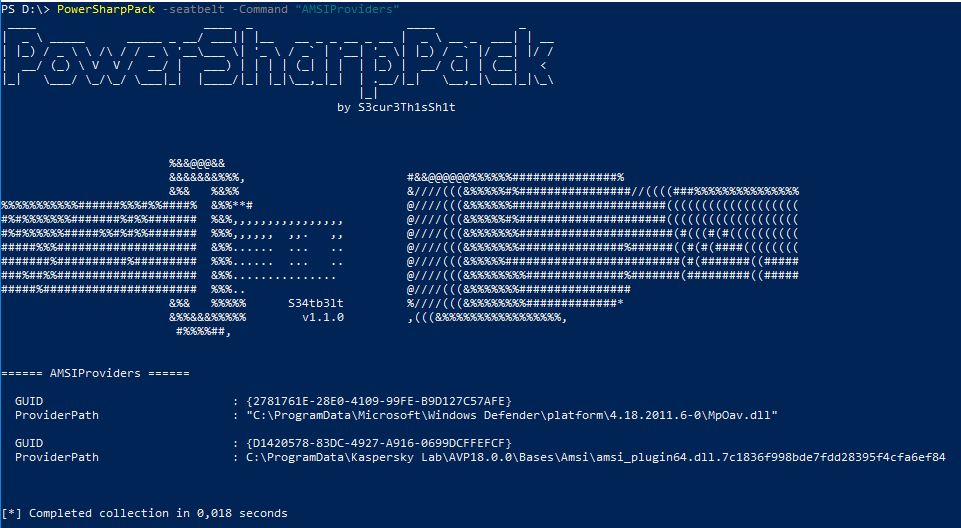 s3cur3th1ssh1t/powersharppack
PowerShell रैपर जो 50+ C# आक्रामक सुरक्षा उपकरणों को बंडल करता है, जो रेड टीम अभियानों में पोस्ट-एक्सप्लॉइटेशन, प्रिविलेज एस्केलेशन, क्रेडेंशियल…
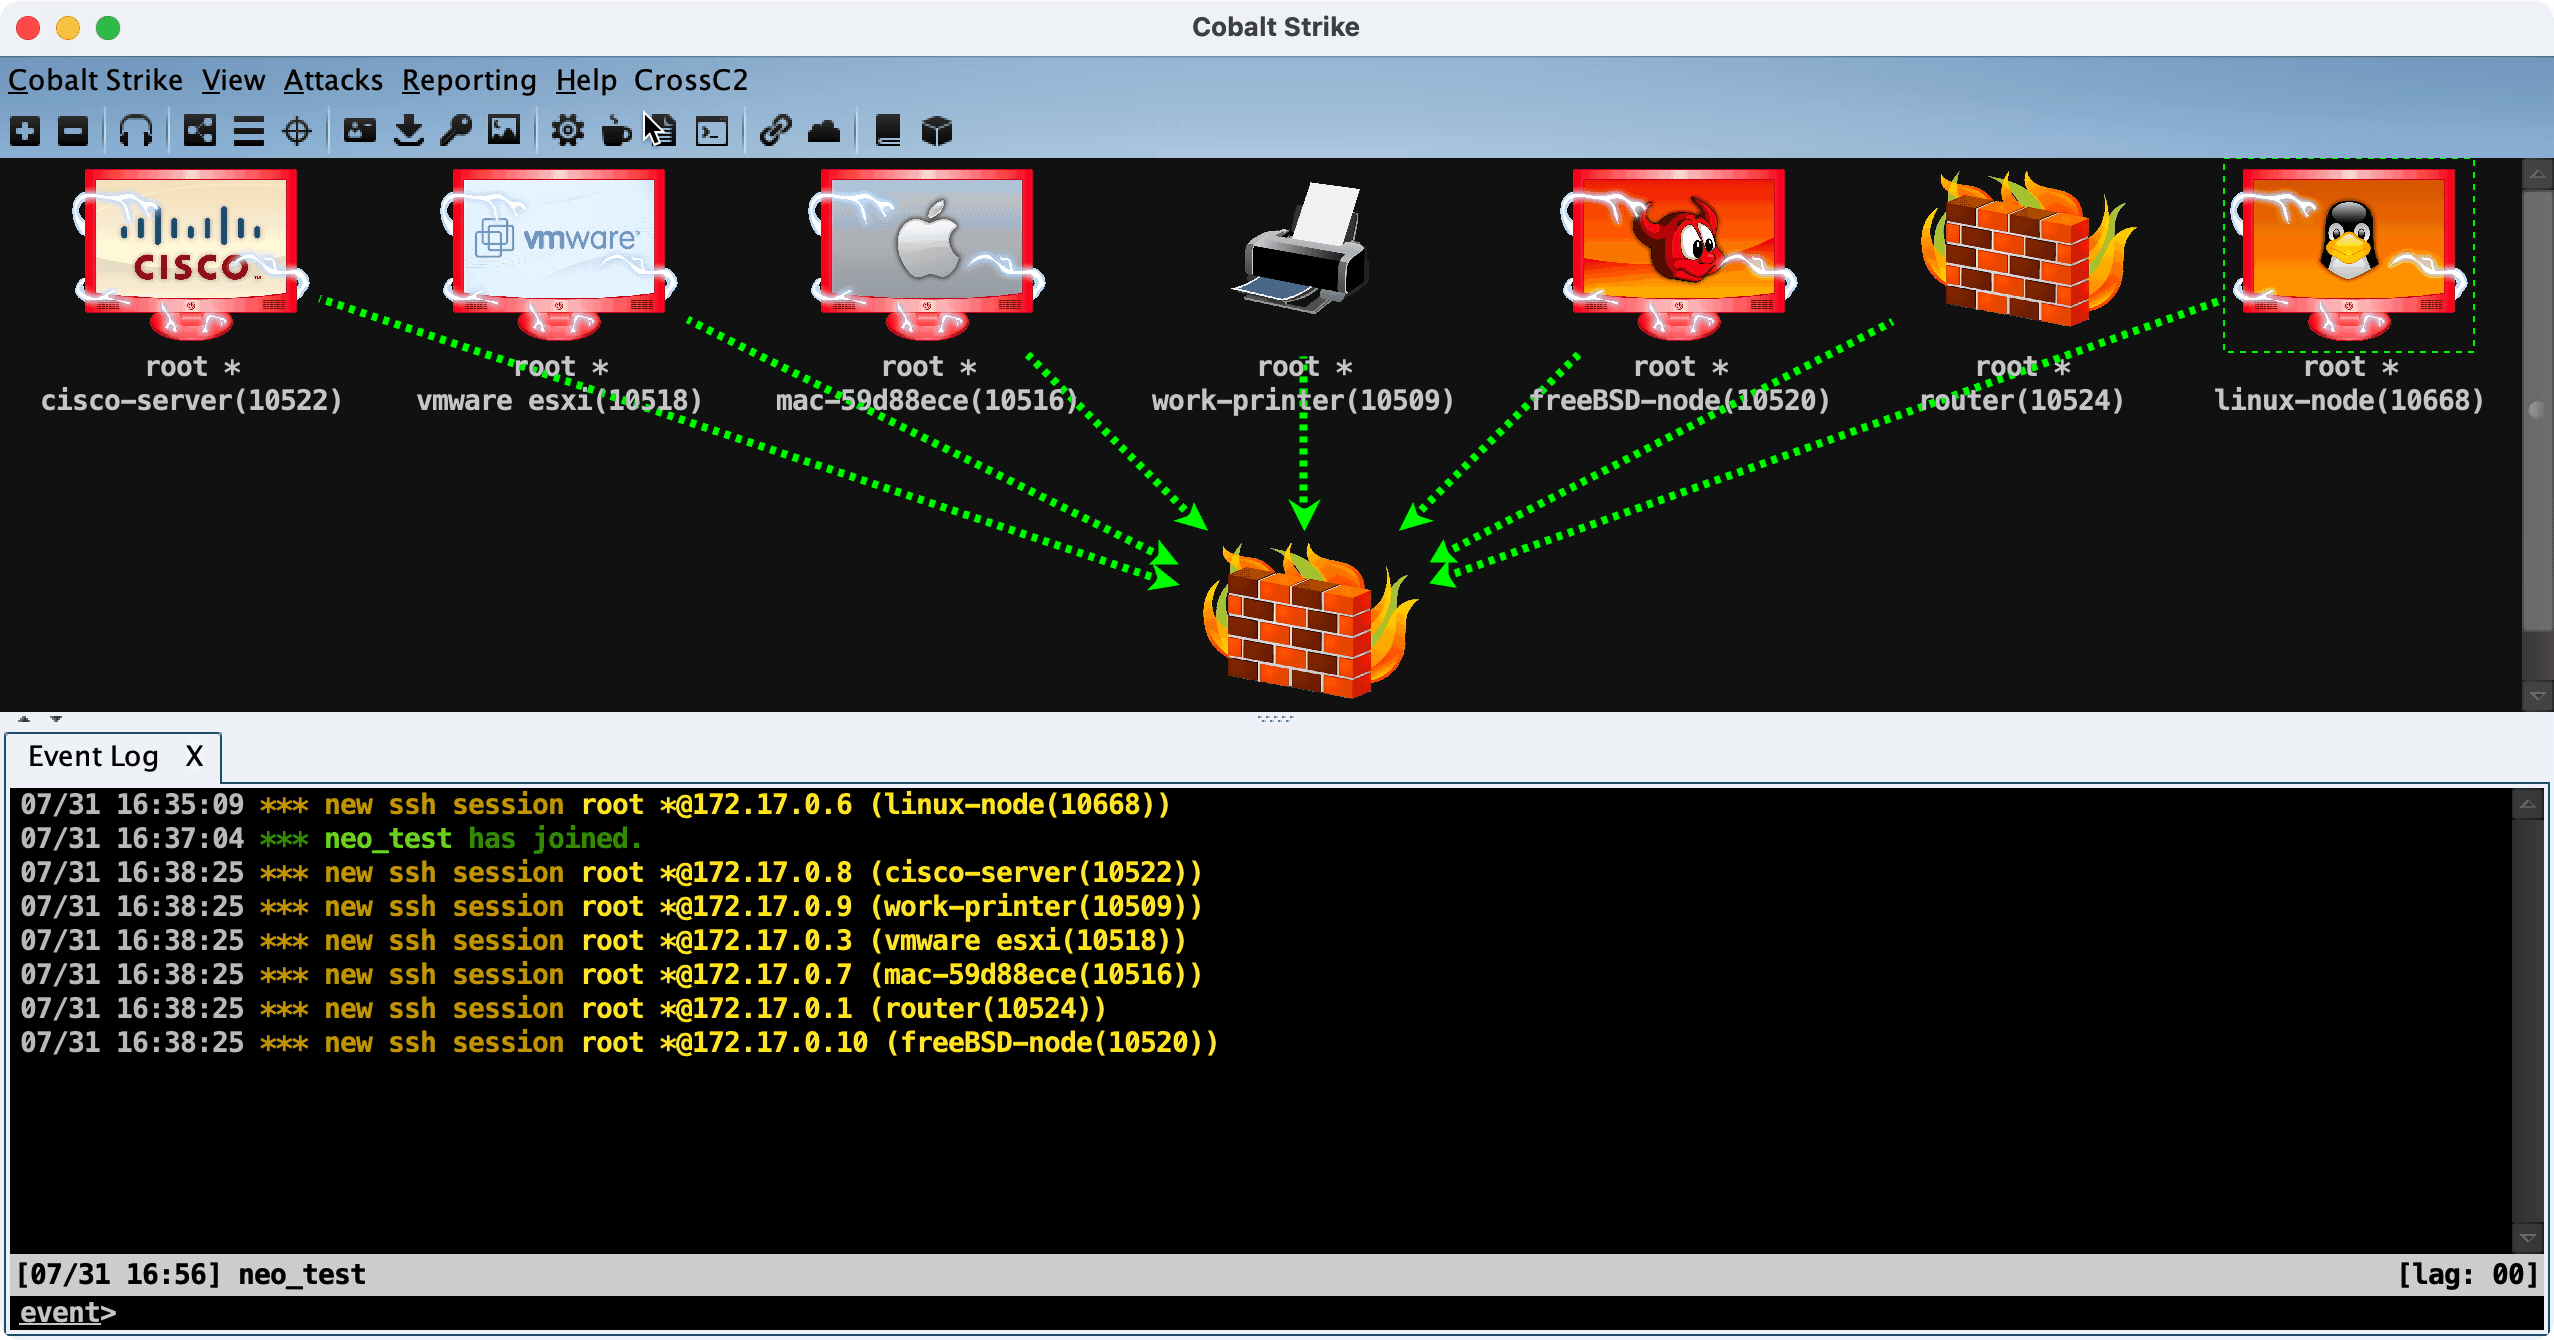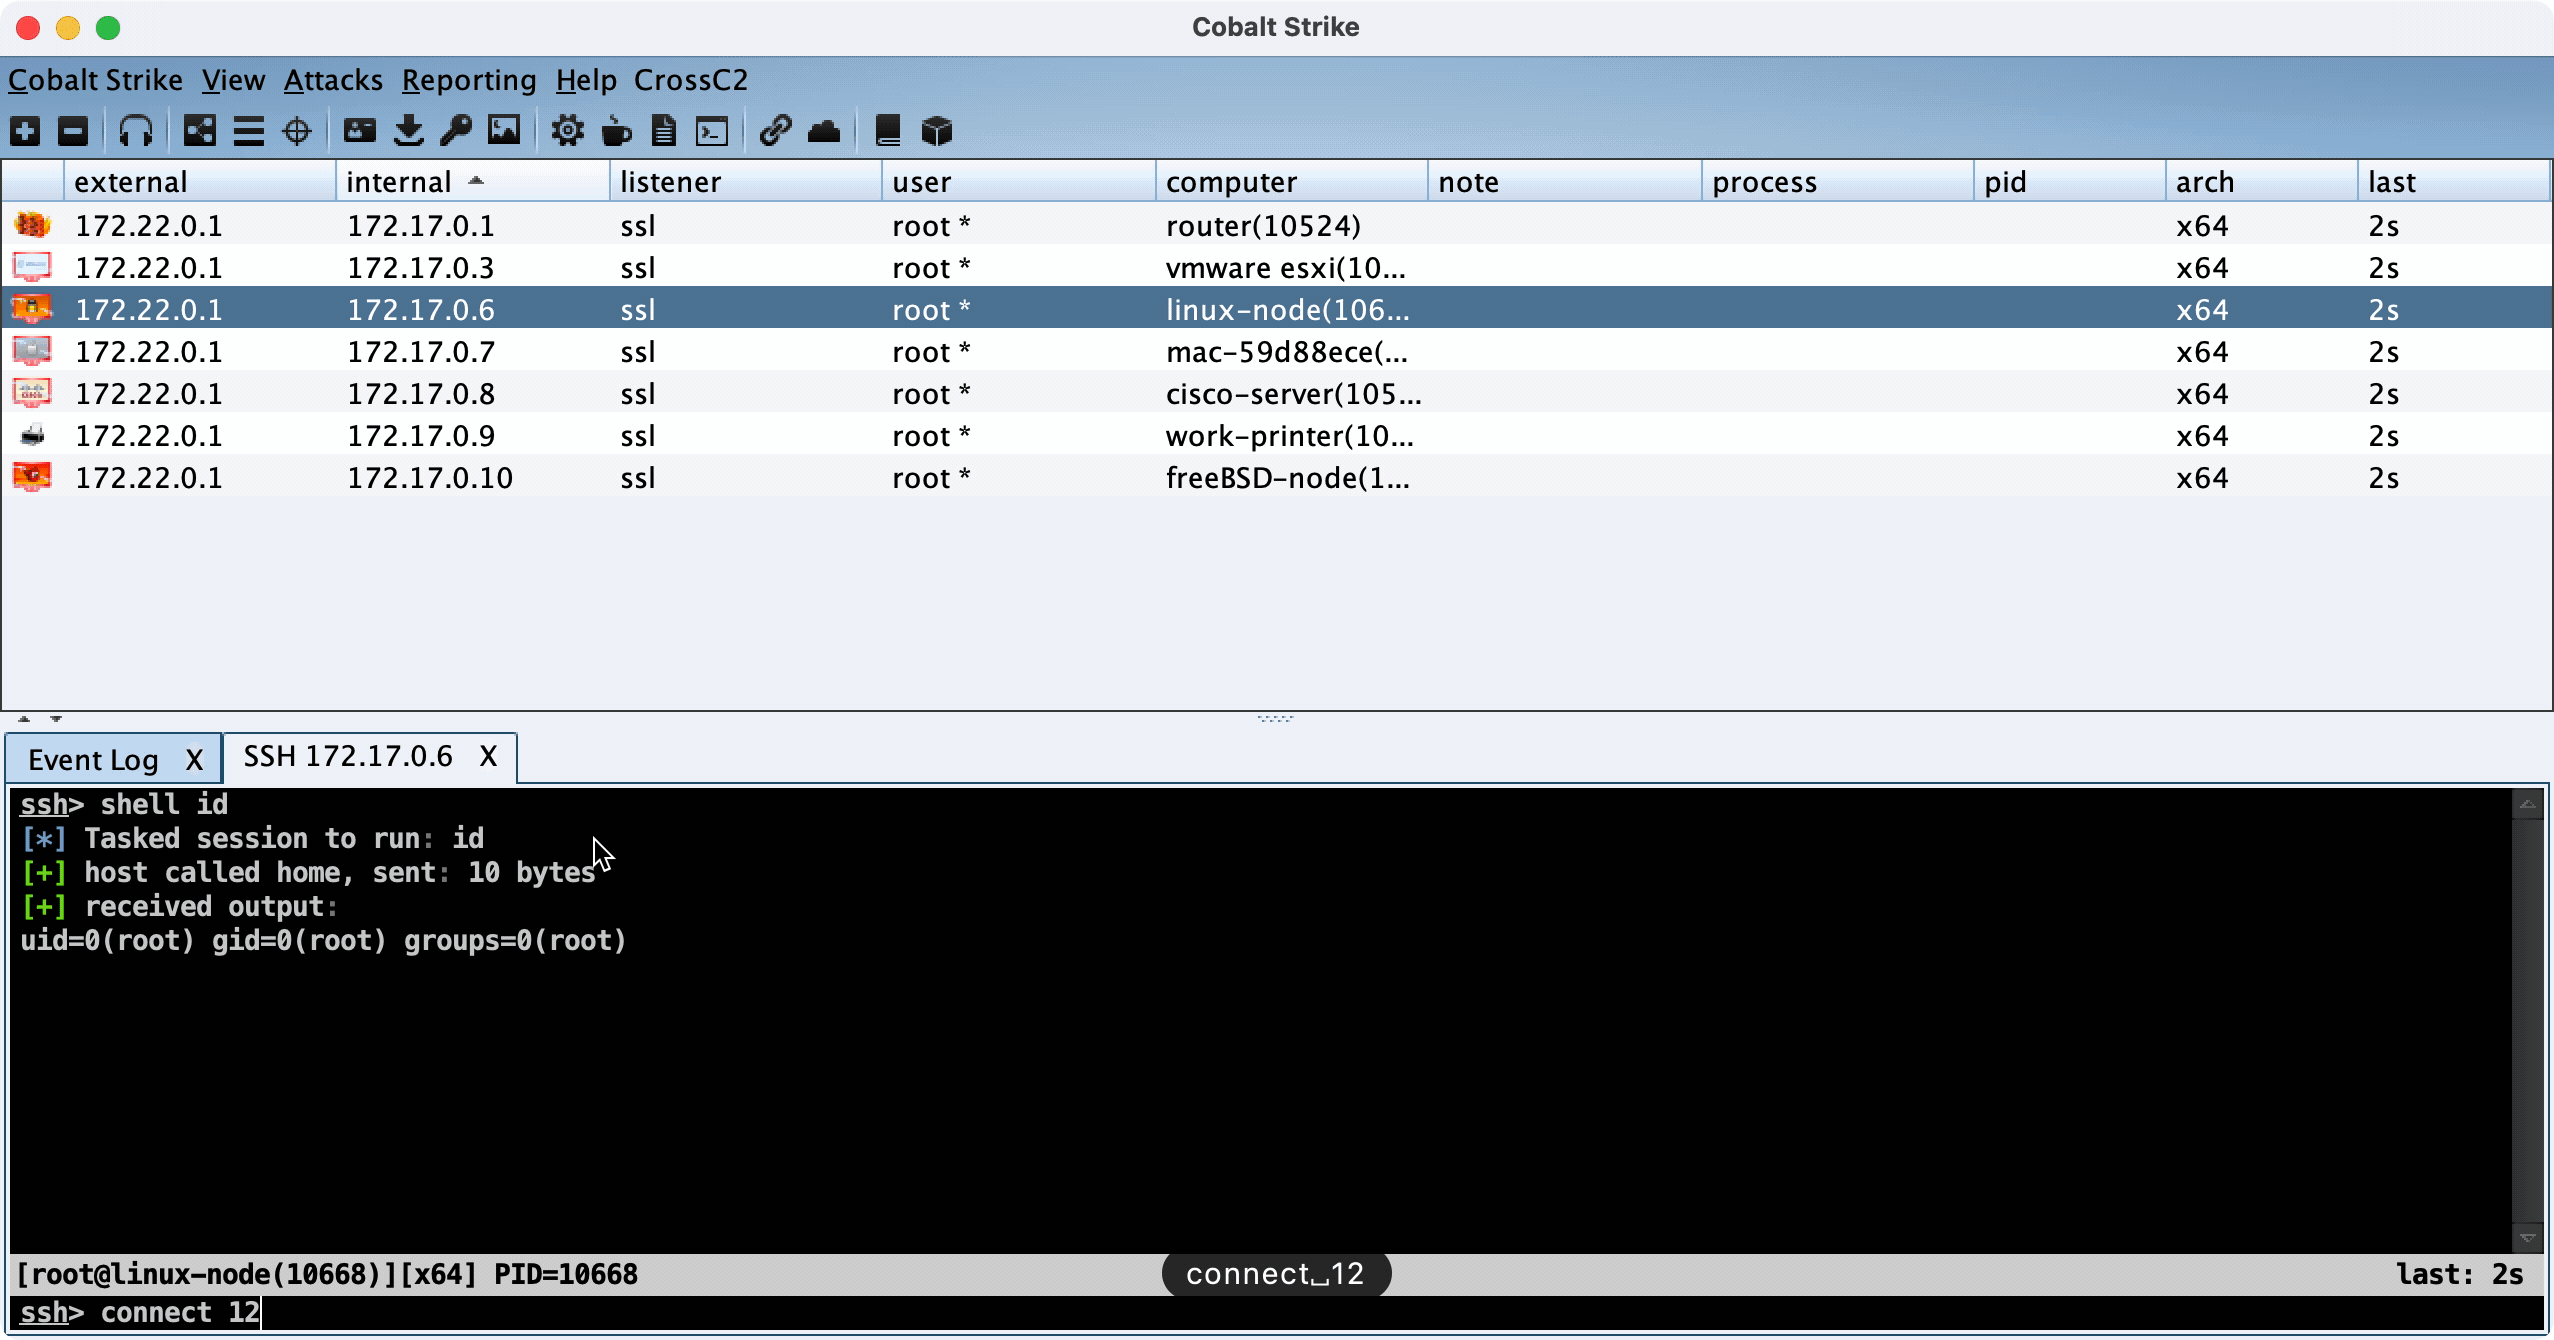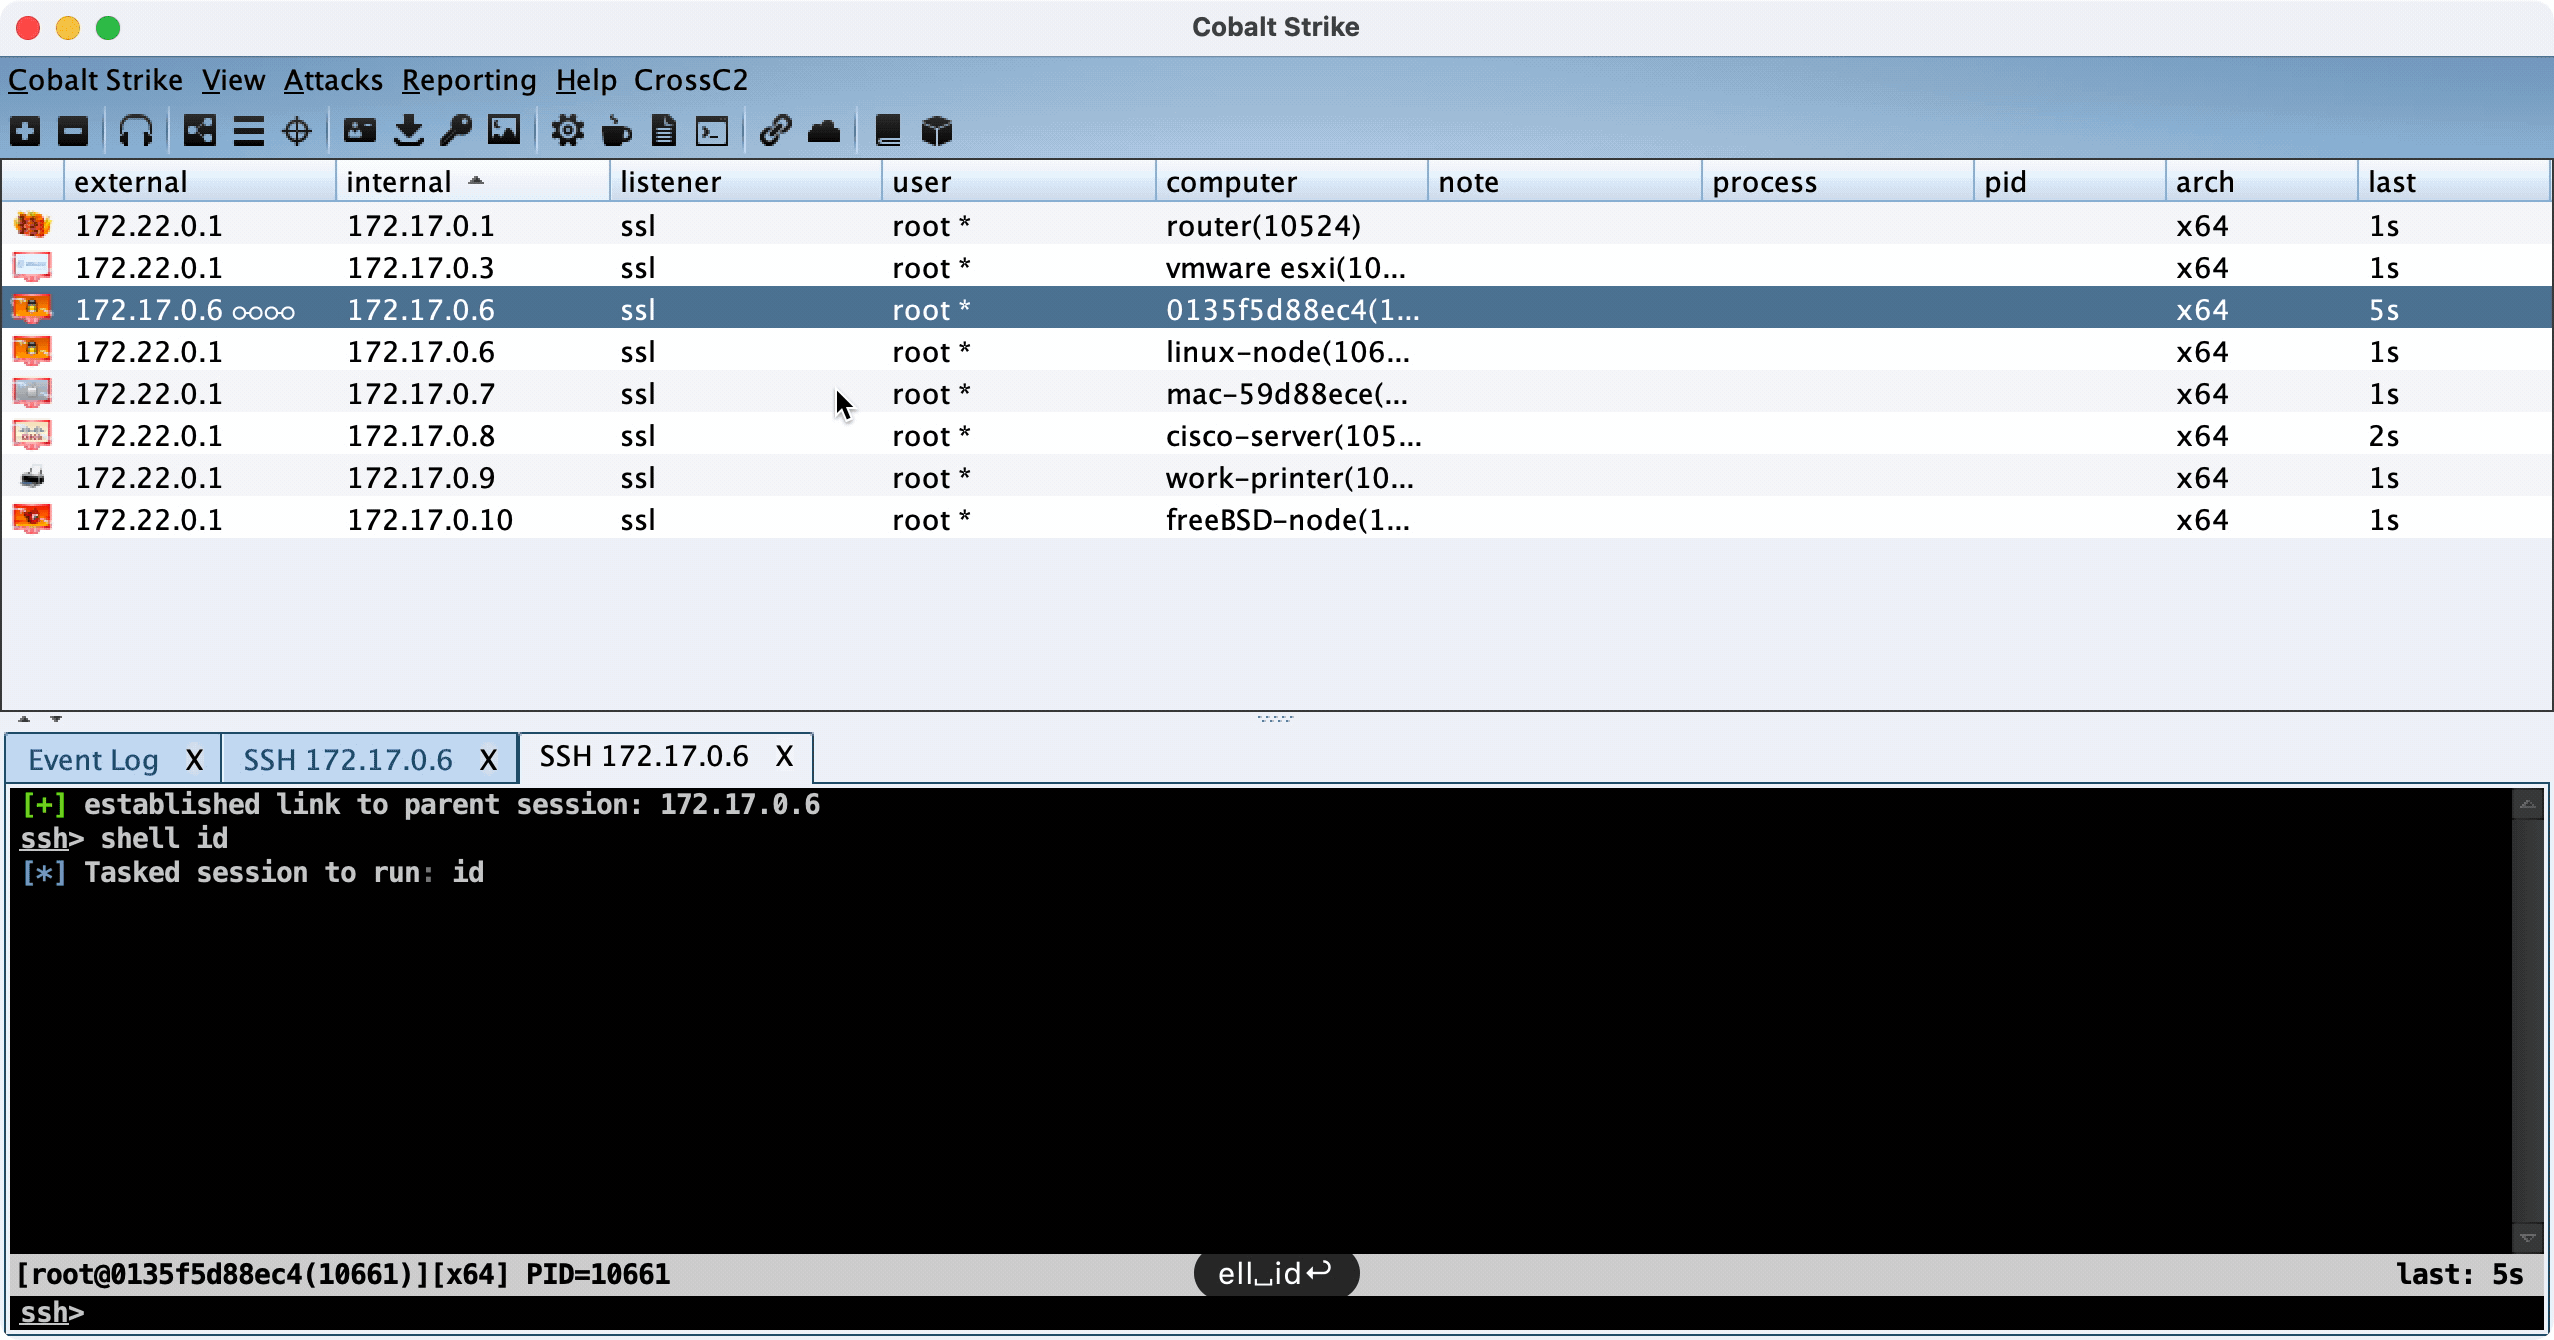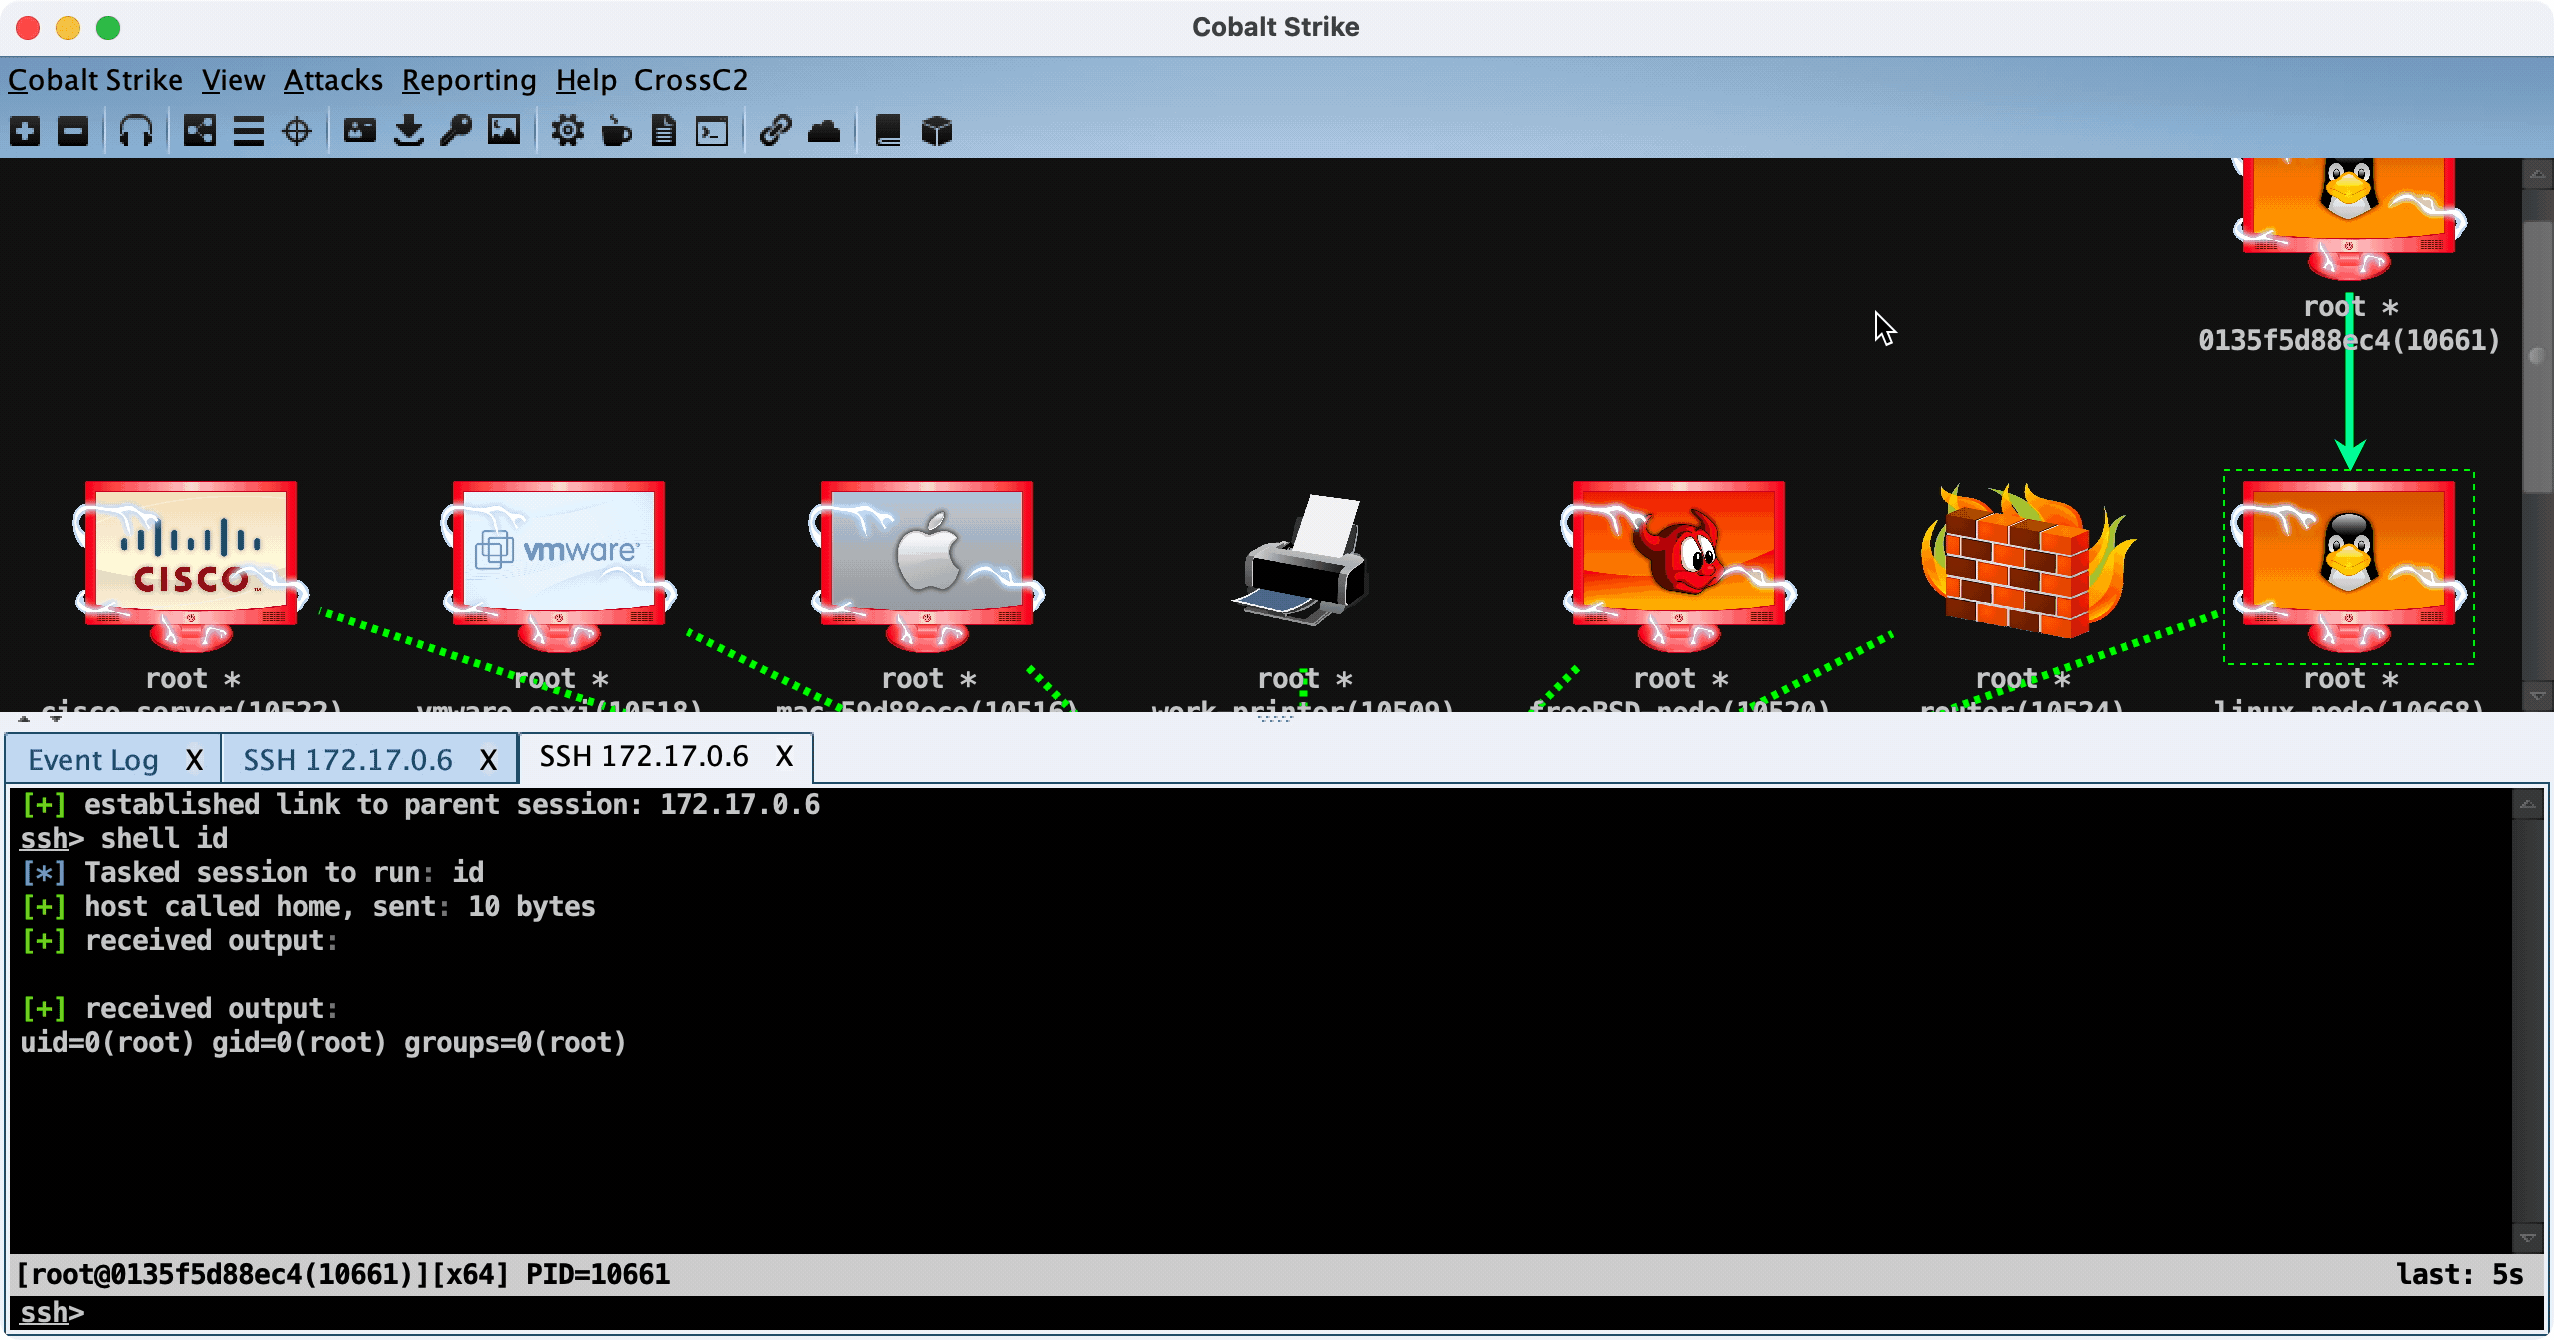 gloxec/crossc2
CobaltStrike का क्रॉस-प्लेटफॉर्म पेलोड जनरेट करें
 opencti-platform/connectors
OpenCTI कनेक्टर्स का संग्रह जो MISP और MITRE ATT&CK जैसे बाहरी स्रोतों से थ्रेट इंटेलिजेंस, IOC और CTI डेटा को प्लेटफ़ॉर्म में इनजेस्ट और…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 theresafewconors/sooty
एसओसी विश्लेषकों के लिए सभी-एक-में CLI उपकरण जो कार्यप्रवाह को स्वचालित और तेज करता है।
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 r00t-3xp10it/venom
venom - C2 shellcode जनरेटर/कंपाइलर/हैंडलर
 ggerganov/wave-share
सर्वररहित, पीयर-टू-पीयर, ध्वनि के माध्यम से स्थानीय फ़ाइल साझाकरण
 noob-hackers/kalimux
टर्मक्स में GUI के साथ काली लिनक्स स्थापित करें और उपयोग करें