
 #1
खतरा फीड, समझौता के संकेतक (IOCs), और हमले के रुझानों को इकट्ठा करने, विश्लेषण करने और संचालन करने के उपकरण।
Kitploit अनुशंसित

 sbousseaden/evtx-attack-samples
विंडोज़ EVTX हमले के नमूनों का चयनित संग्रह, जो MITRE ATT&CK तकनीकों से मैप किया गया है, जिसे डिटेक्शन स्क्रिप्ट परीक्षण, DFIR प्रशिक्षण और खतरे की…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 cve-search/cve-search
स्थानीय CVE/CPE भेद्यता डेटाबेस जिसमें खोज, रैंकिंग, वेब इंटरफ़ेस और ऑफ़लाइन भेद्यता विश्लेषण और प्रबंधन के लिए API शामिल है।
 microsoft/msticpy
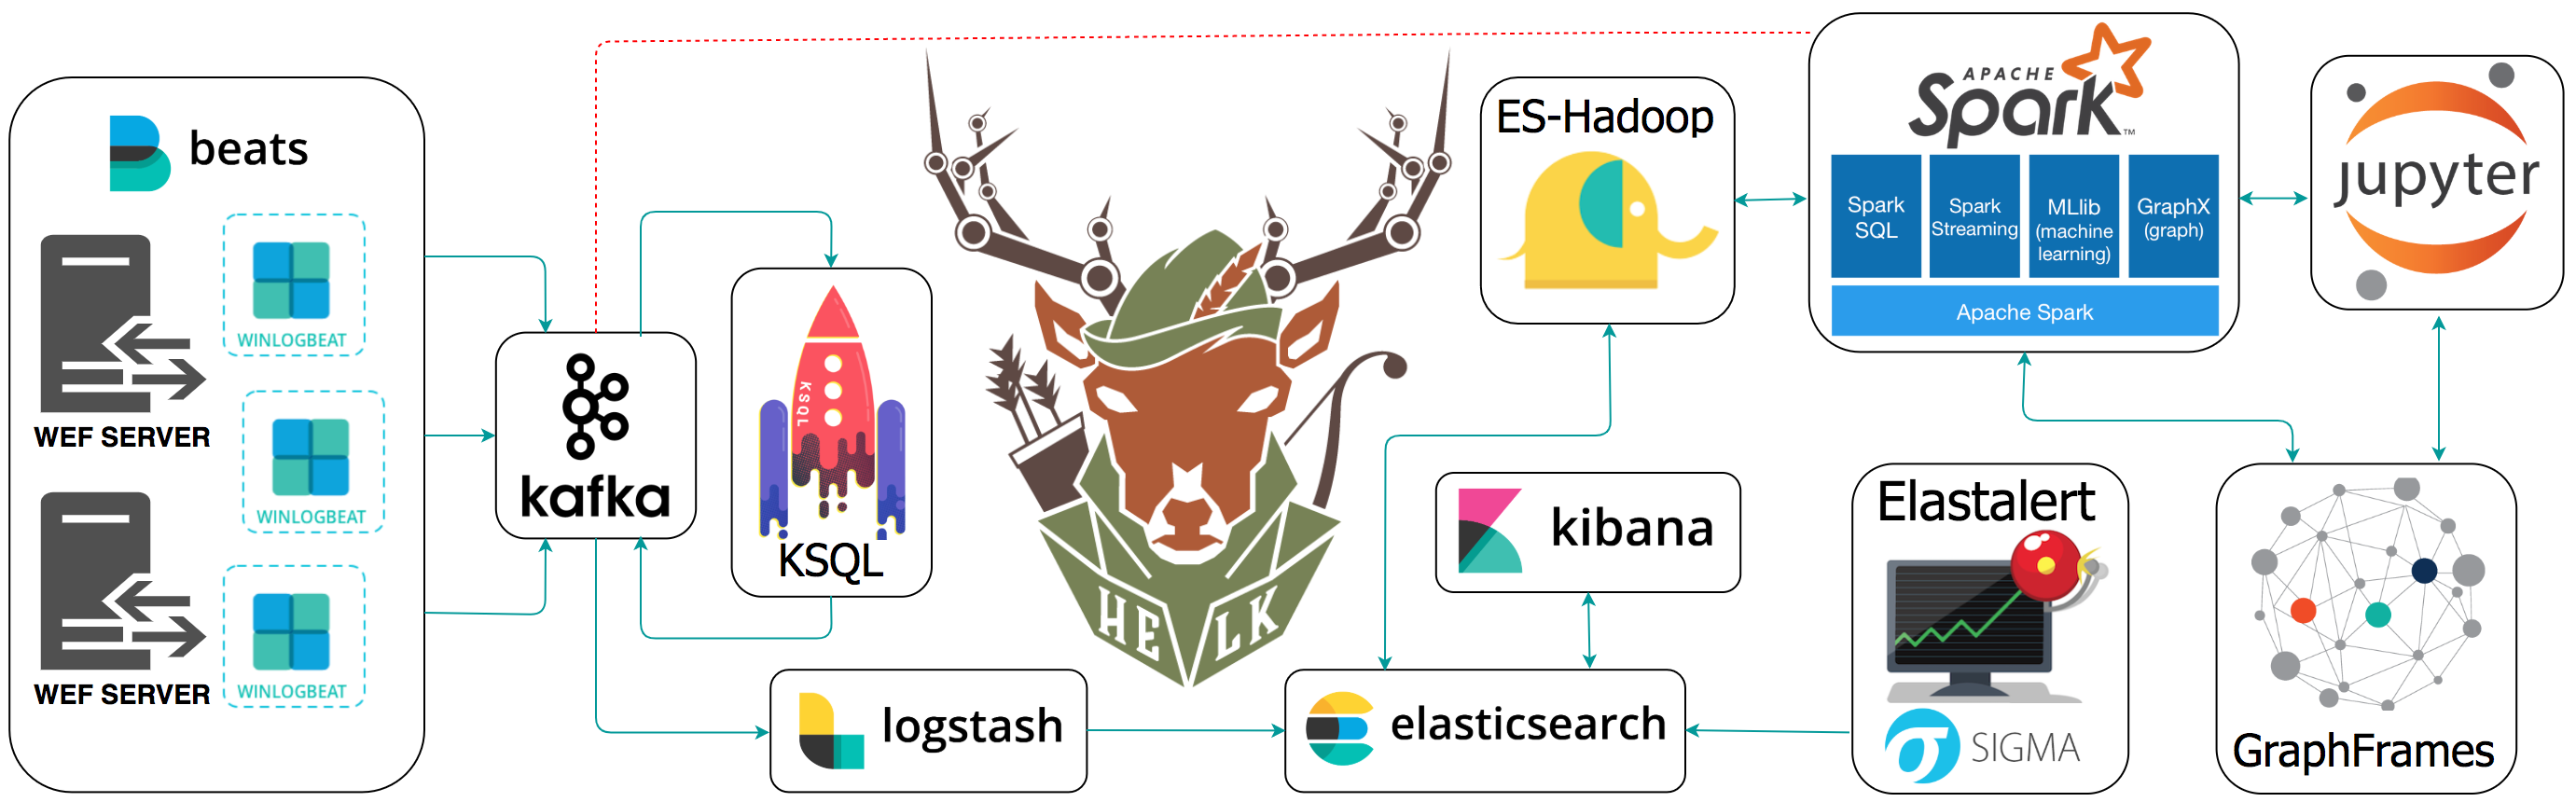
माइक्रोसॉफ्ट खतरा खुफिया सुरक्षा उपकरण
 projectdiscovery/vulnx
कमजोरियों के डेटा की खोज, फ़िल्टरिंग और विश्लेषण की शक्तिशाली क्षमताओं वाली आधुनिक CLI।
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 tmylla/awesome-llm4cybersecurity
साइबर सुरक्षा में LLM अनुप्रयोगों पर 756+ पेपरों की क्यूरेटेड व्यवस्थित साहित्य समीक्षा, जिसमें थ्रेट इंटेलिजेंस, भेद्यता पहचान, फ़ज़िंग, आक्रमण/बचाव…

 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…
 foxio-llc/ja4
JA4+ नेटवर्क फिंगरप्रिंटिंग मानकों का एक सेट है।
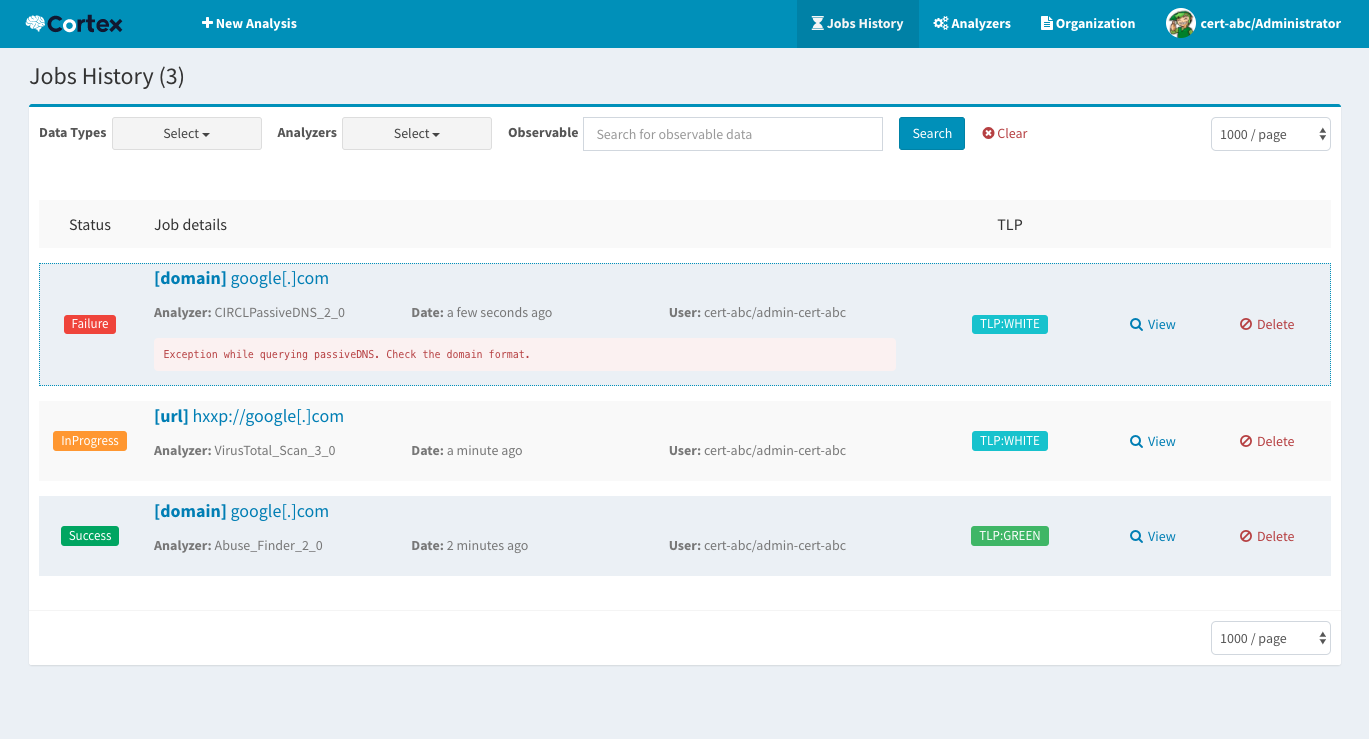 thehive-project/cortex
Cortex: एक शक्तिशाली ऑब्ज़र्वेबल विश्लेषण और सक्रिय प्रतिक्रिया इंजन
 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
 beelzebub-labs/beelzebub
एक सुरक्षित लो-कोड डिसेप्शन रनटाइम फ्रेमवर्क, जो सिस्टम वर्चुअलाइज़ेशन के लिए AI का लाभ उठाता है।
 circl/ail-framework
AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।
 ginlix-ai/langalpha
ऑटोमेटेड OSINT फ्रेमवर्क जो रिकोनिसेंस, डेटा हार्वेस्टिंग, और खतरा खुफिया जानकारी संग्रह के लिए मॉड्यूलर क्रॉलर, स्कैनर और निष्कर्षण पाइपलाइनों के…
 iti/ics-security-tools
ICS सुरक्षा की खोज के लिए उपकरण, टिप्स, ट्रिक्स, और बहुत कुछ।






