
 #1
खतरा फीड, समझौता के संकेतक (IOCs), और हमले के रुझानों को इकट्ठा करने, विश्लेषण करने और संचालन करने के उपकरण।
Kitploit अनुशंसित
 browserbox/browserbox
💚🇺🇸🗽कहीं भी सुरक्षित रिमोट ब्राउज़िंग, जैसे चाहें वैसे।
 opencve/opencve
विभिन्न स्रोतों से CVEs को एकत्रित करें, फ़िल्टर करें, और ट्रैक करें, टीम सहयोग, कस्टम डैशबोर्ड, अलर्ट, और AI-संचालित विश्लेषण के साथ भेद्यता खुफिया…
 log2timeline/plaso
डिजिटल फोरेंसिक इंजन जो लॉग, फ़ाइलों और सिस्टम आर्टिफैक्ट्स को पार्स करके सुपर टाइमलाइन बनाता है, जिससे जांच के लिए कालानुक्रमिक घटना सहसंबंध सक्षम…
 elceef/dnstwist
होमोग्राफ फिशिंग हमलों, टाइपो स्क्वाटिंग और ब्रांड प्रतिरूपण का पता लगाने के लिए डोमेन नाम क्रमपरिवर्तन इंजन
 jpcertcc/logontracer
Windows ईवेंट लॉग को विज़ुअलाइज़ और विश्लेषण करके दुर्भावनापूर्ण Windows लॉगऑन की जांच करें
 datadog/stratus-red-team
:cloud: :zap: क्लाउड के लिए सूक्ष्म, कार्रवाई योग्य प्रतिद्वंद्वी अनुकरण
 elastic/protections-artifacts
एंडपॉइंट के लिए Elastic Security डिटेक्शन सामग्री
 yeti-platform/yeti
आपकी रोज़मर्रा की खतरा खुफिया जानकारी
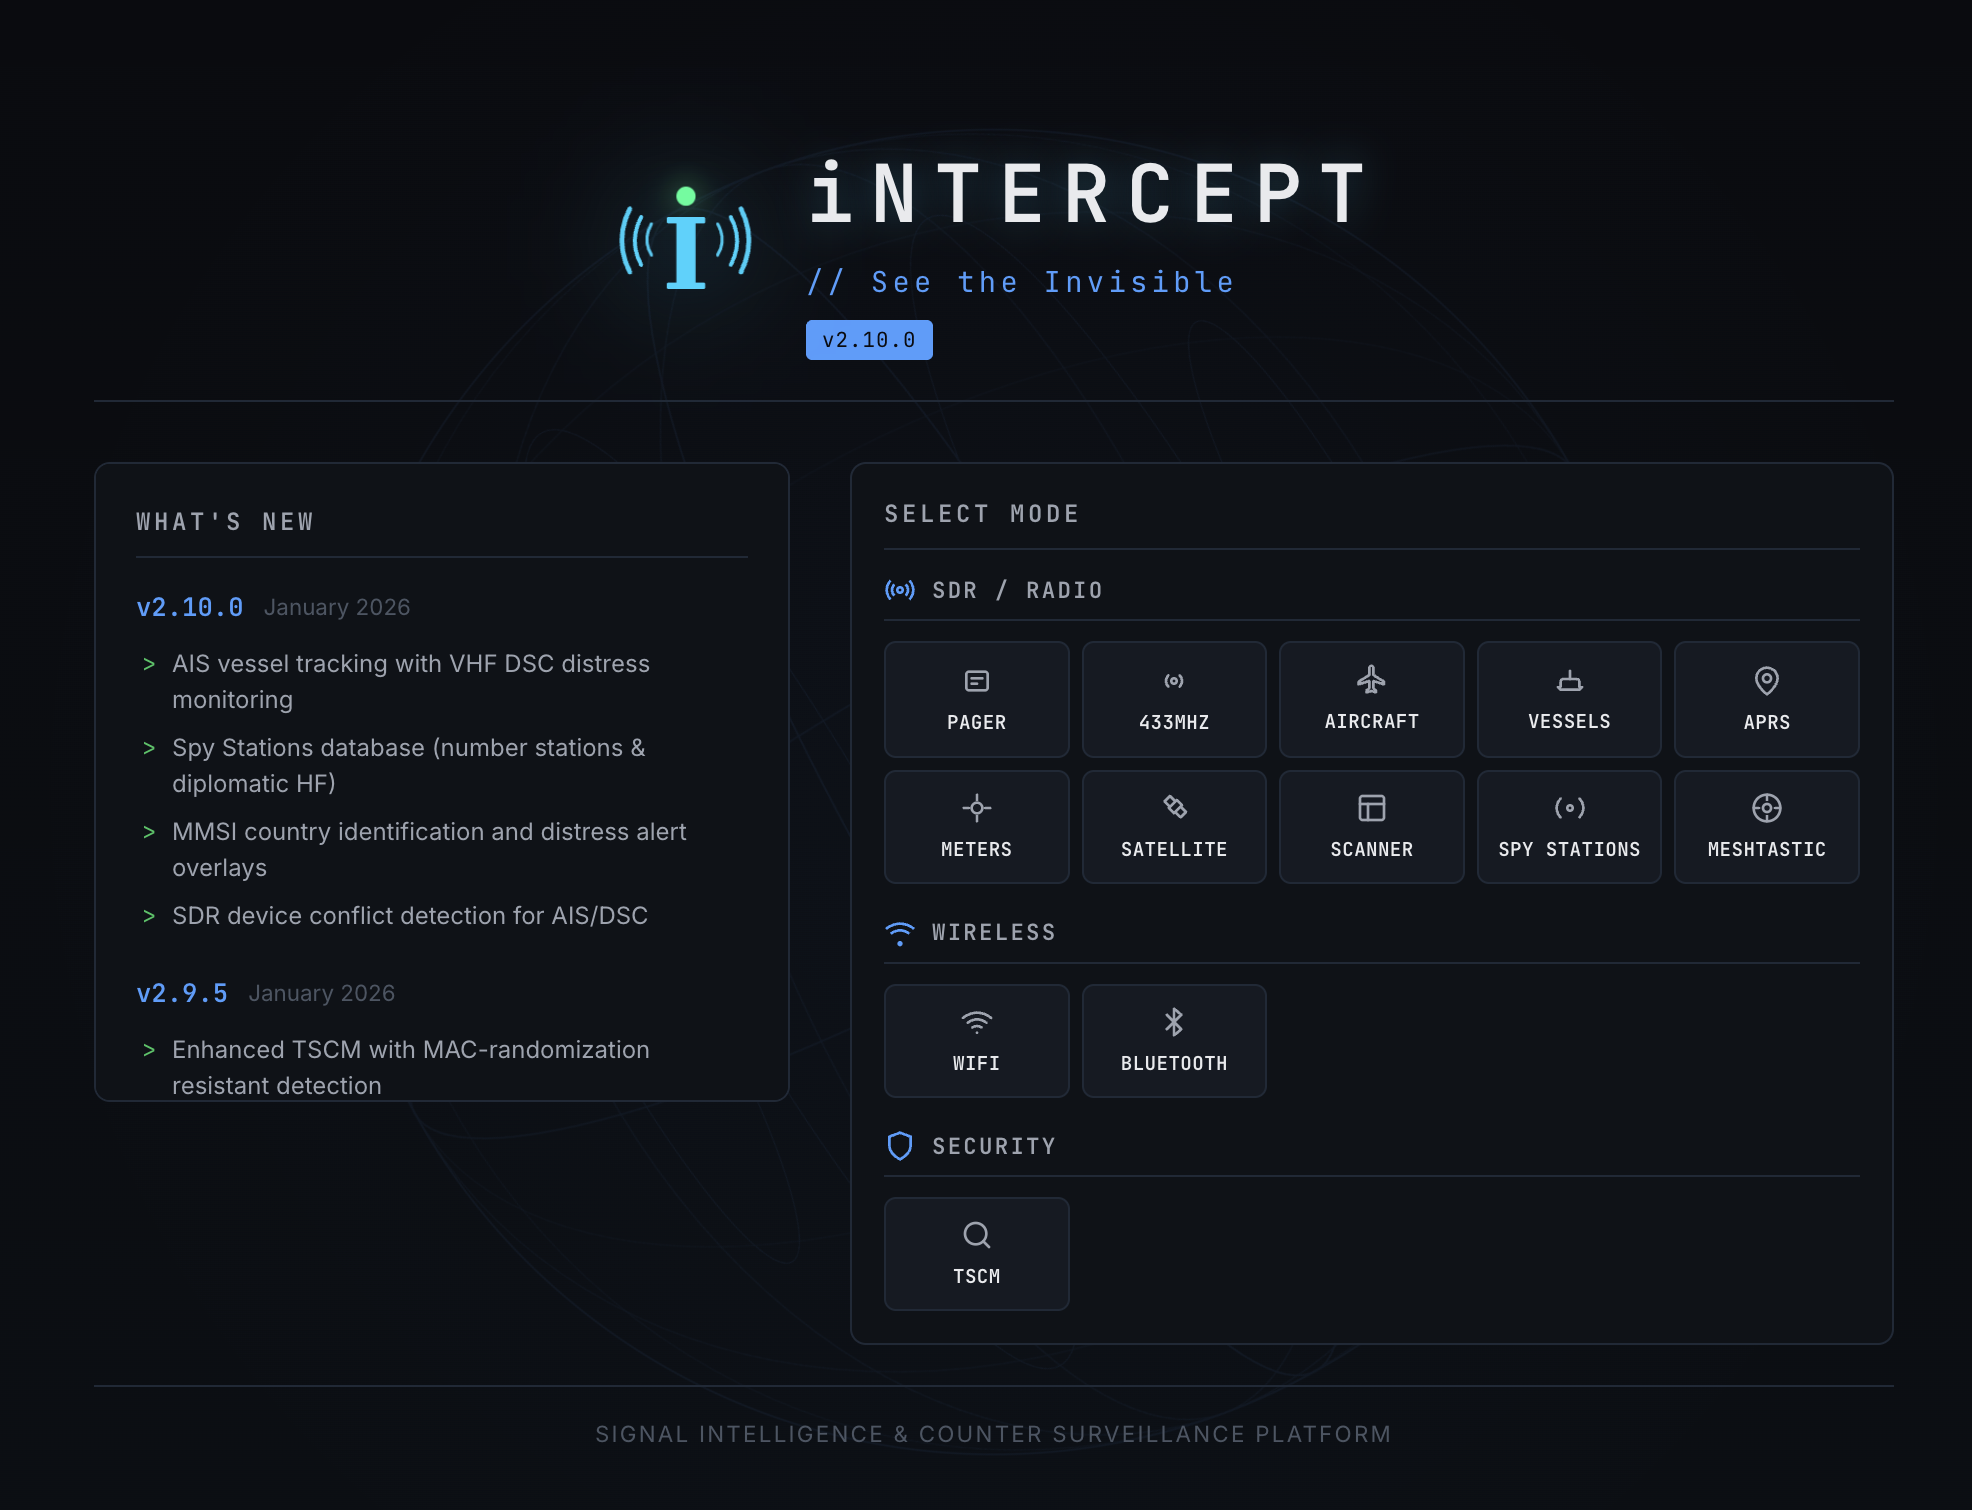 smittix/intercept
iNTERCEPT, एक मुक्त और ओपन-सोर्स प्लेटफ़ॉर्म जो सर्वोत्तम सिग्नल इंटेलिजेंस टूल्स को एक एकल, सुलभ इंटरफ़ेस में एकजुट करता है।
 rabbitstack/fibratus
रीयल-टाइम खतरे का पता लगाने और सुरक्षा के लिए सुरक्षा सेंसर
 rabobank-cdc/dettect
रणनीतियों, तकनीकों और युद्ध खतरों का पता लगाएं
 khast3x/h8mail
ईमेल OSINT और पासवर्ड उल्लंघन शिकार उपकरण, स्थानीय रूप से या प्रीमियम सेवाओं का उपयोग करना। संबंधित ईमेल का पता लगाने में सहायता करता है
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 jipegit/osxauditor
OS X Auditor एक मुफ्त Mac OS X कंप्यूटर फोरेंसिक उपकरण है।
 mikeroyal/digital-forensics-guide
डिजिटल फोरेंसिक गाइड। डिजिटल फोरेंसिक, कंप्यूटर फोरेंसिक, मोबाइल उपकरण फोरेंसिक, नेटवर्क फोरेंसिक और डेटाबेस फोरेंसिक के बारे में सब कुछ जानें।
 timb-machine/linux-malware
दिलचस्प लिनक्स (और यूनिक्स) मैलवेयर की निगरानी। PR भेजें।
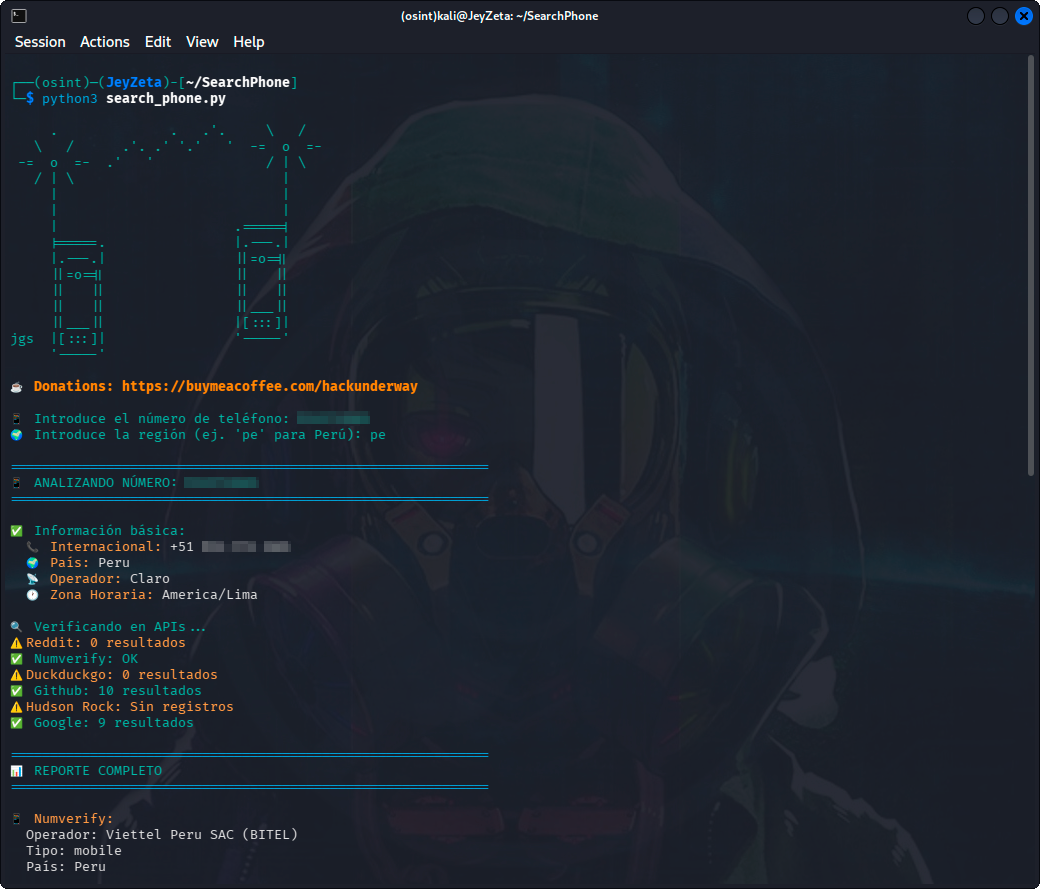 hackunderway/searchphone
फ़ोन नंबर OSINT टूलकिट जिसमें मल्टी-API खोज (Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock infostealer इंटेलिजेंस, और स्वचालित रिपोर्ट…
 rubysec/ruby-advisory-db
समुदाय-अनुरक्षित डेटाबेस जो Ruby gems और runtimes के लिए सुरक्षा सलाहकार (security advisories) प्रदान करता है, जिसमें संरचित CVE/GHSA डेटा और पैच किए…







