
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित

 revng/revng
ओपन सोर्स बाइनरी विश्लेषण फ्रेमवर्क और डीकंपाइलर जो LLVM और QEMU पर आधारित है, रिवर्स इंजीनियरिंग के लिए बाइनरीज़ को एक पठनीय इंटरमीडिएट…
 microsoft/applicationinspector
एक स्रोत कोड विश्लेषक जो रुचि की विशेषताओं और अन्य विशेषताओं को उजागर करने के लिए बनाया गया है, ताकि प्रश्न 'कोड में क्या है?' का तुरंत उत्तर देने के…
 vaib25vicky/awesome-mobile-security
एक ही स्थान पर सभी उपयोगी एंड्रॉइड और iOS सुरक्षा संबंधित सामग्री को एकत्रित करने का एक प्रयास। सभी संदर्भ और उपकरण उनके संबंधित मालिकों के हैं। मैं…
 open-policy-agent/conftest
Open Policy Agent Rego क्वेरी भाषा का उपयोग करके संरचित कॉन्फ़िगरेशन डेटा के लिए परीक्षण लिखें
 erocarrera/pefile
pefile एक Python मॉड्यूल है जो PE (Portable Executable) फ़ाइलों को पढ़ने और उनके साथ काम करने के लिए है
 saeidshirazi/awesome-android-security
पेंटेस्टर्स और बग हंटर्स के लिए Android सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची
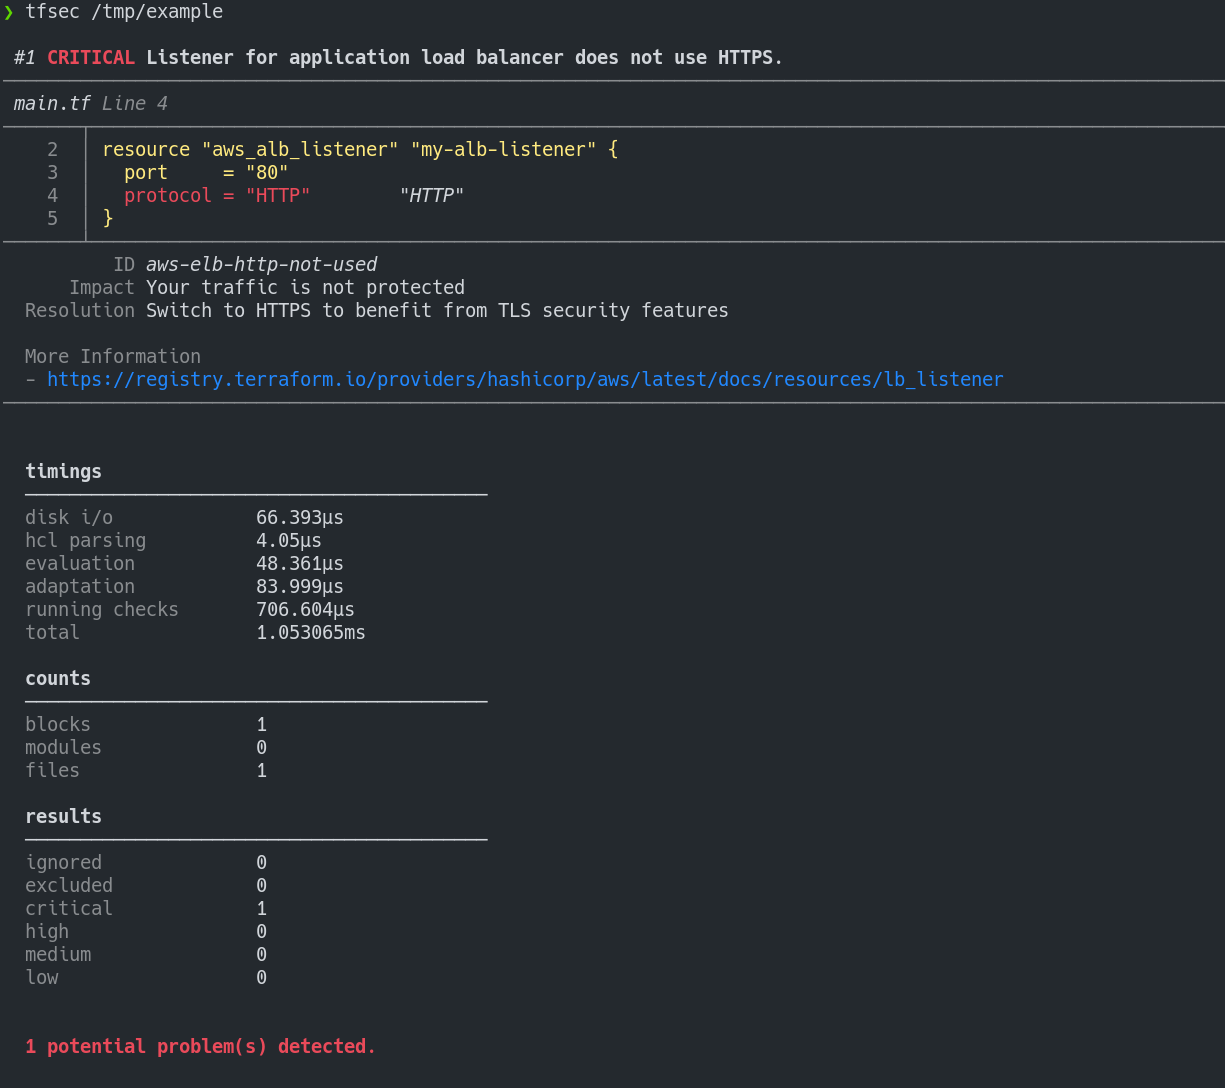 aquasecurity/tfsec
Tfsec अब Trivy का हिस्सा है
 dwisiswant0/apkleaks
URI, endpoints और गुप्त जानकारी के लिए APK फ़ाइल स्कैन करना
 cyb3rmx/qu1cksc0pe
सब-एक-में मैलवेयर विश्लेषण उपकरण।
 ajinabraham/nodejsscan
nodejsscan Node.js अनुप्रयोगों के लिए एक स्थिर सुरक्षा कोड स्कैनर है।
 charles2gan/gda-android-reversing-tool
सबसे तेज़ और सबसे शक्तिशाली एंड्रॉइड डीकंपाइलर (बिना जावा VM के काम करने वाला नेटिव टूल) जो APK, DEX, ODEX, OAT, JAR, AAR, और CLASS फ़ाइलों के लिए…
 cmu-sei/pharos
बाइनरी प्रोग्राम के लिए स्वचालित स्थैतिक विश्लेषण उपकरण
 huhusmang/awesome-llms-for-vulnerability-detection
समुदाय का सबसे व्यापक, निरंतर अद्यतन होने वाला सूचकांक जो सॉफ्टवेयर भेद्यता पहचान के लिए लार्ज लैंग्वेज मॉडल्स पर शोध को दर्शाता है — फ़ंक्शन-स्तर,…
 yelp/detect-secrets
एंटरप्राइज़ के अनुकूल तरीके से कोड में गुप्त जानकारी का पता लगाना और उसे रोकना।
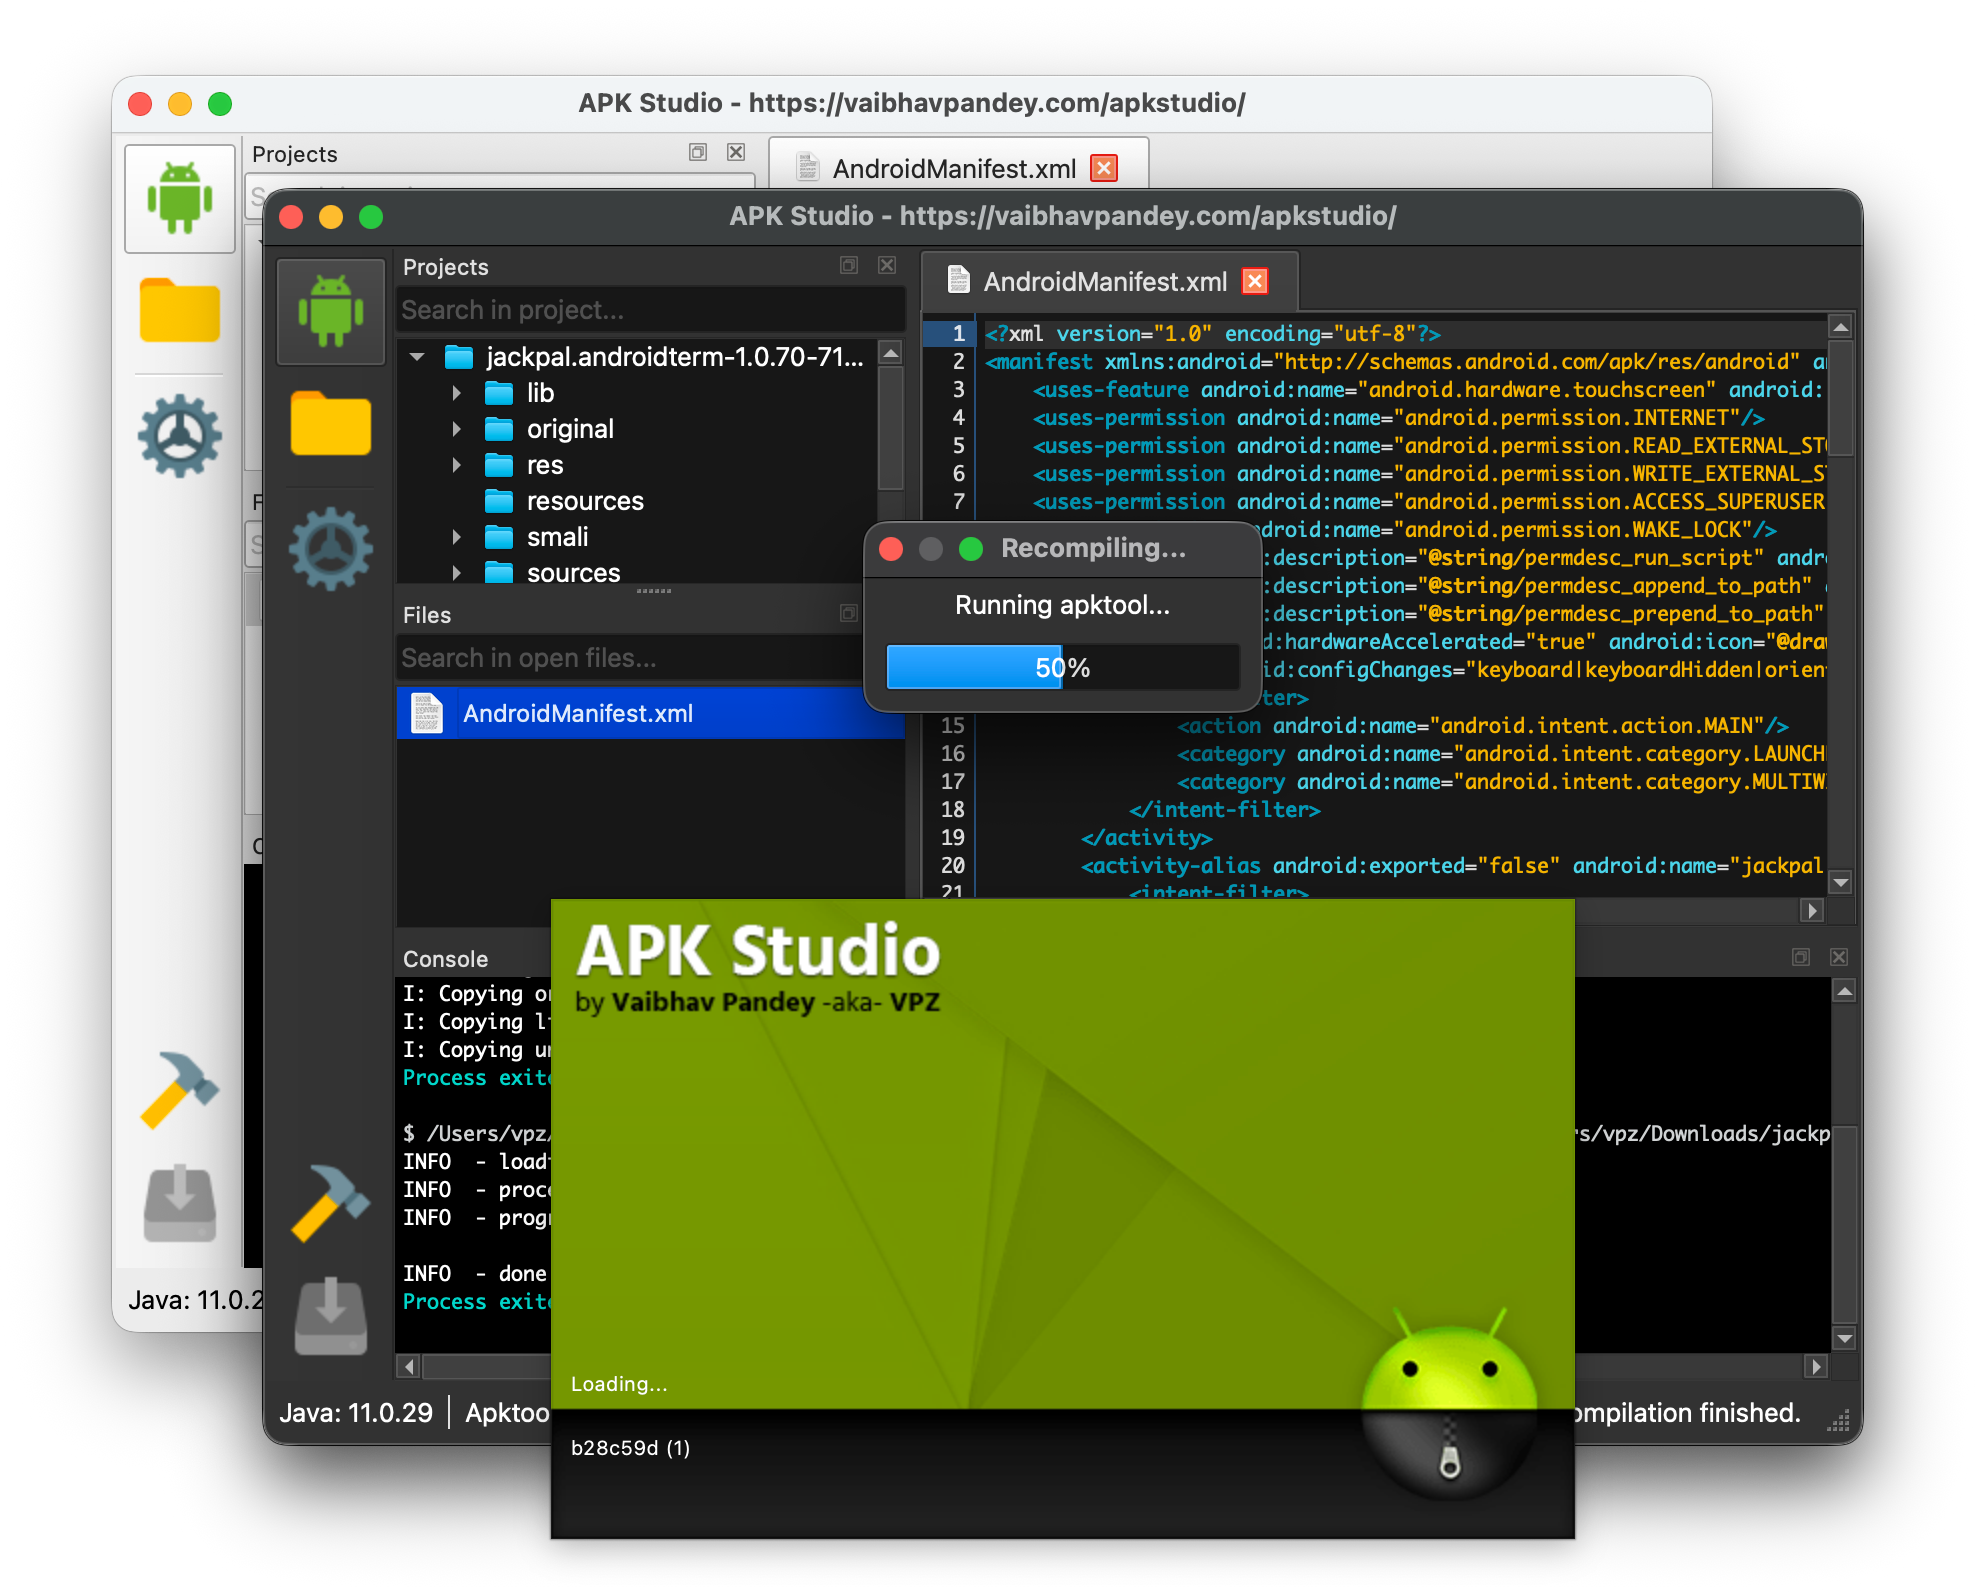 vaibhavpandeyvpz/apkstudio
एंड्रॉइड एप्लिकेशन पैकेजों के रिवर्स-इंजीनियरिंग के लिए ओपन-सोर्स, क्रॉस-प्लेटफॉर्म Qt6 आधारित IDE। इसमें एक मैत्रीपूर्ण IDE-जैसा लेआउट है जिसमें…
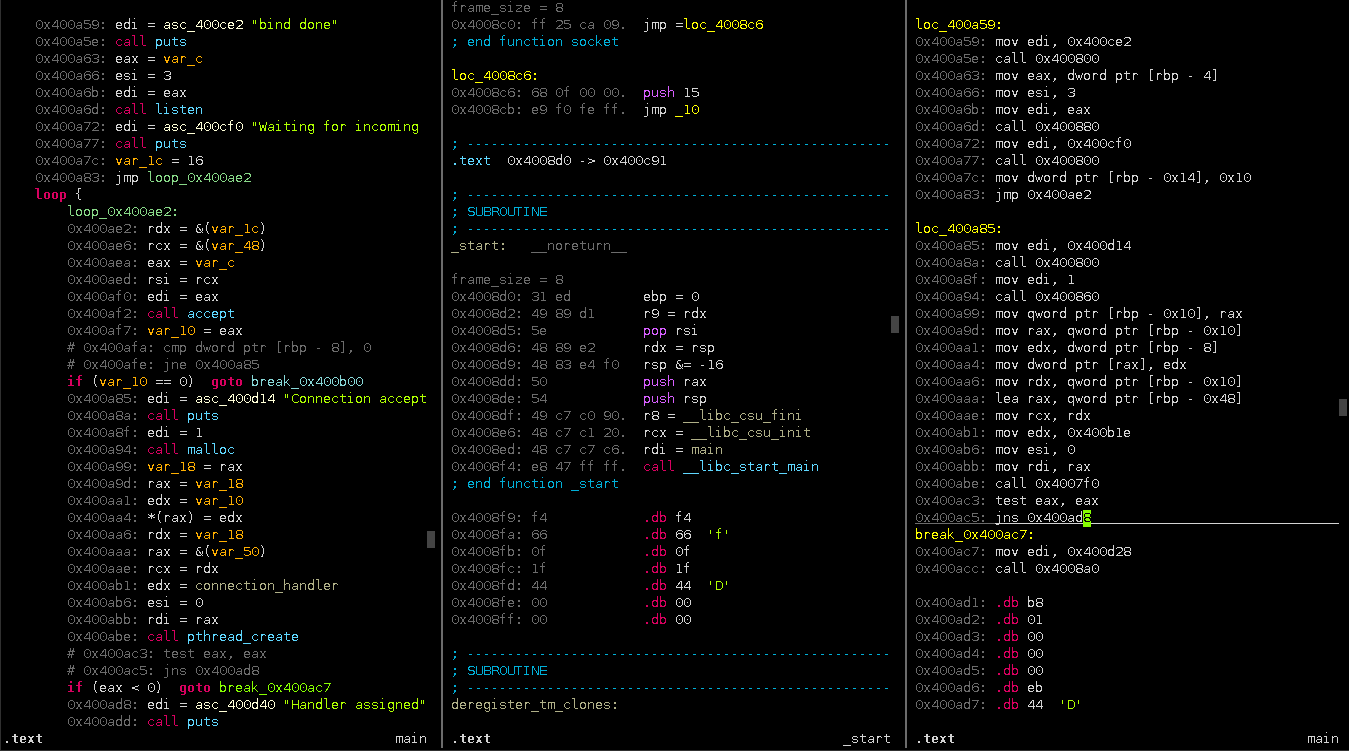 plasma-disassembler/plasma
Plasma x86/ARM/MIPS के लिए एक इंटरैक्टिव डिसअसेंबलर है। यह रंगीन सिंटैक्स के साथ इंडेंटेड स्यूडो-कोड उत्पन्न कर सकता है।
 epasveer/seer
Seer - gdb के लिए एक GUI फ्रंटएंड







