
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
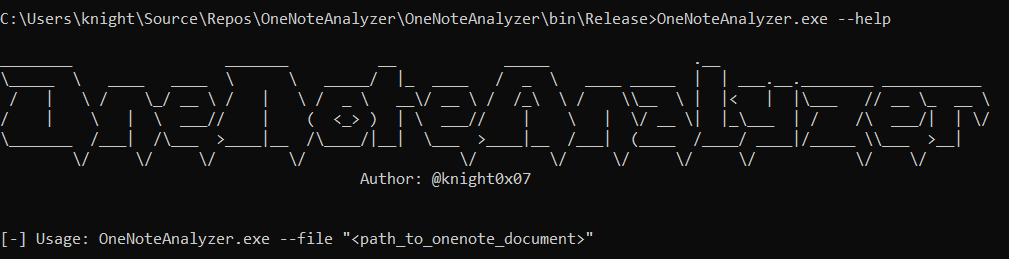
 knight0x07/onenoteanalyzer
दुर्भावनापूर्ण OneNote दस्तावेज़ों के विश्लेषण के लिए एक C# आधारित उपकरण
 ikkisoft/parrotng
Adobe Flex SWF फ़ाइलों में CVE-2011-2461 के प्रति संवेदनशीलता का पता लगाने के लिए Java-आधारित उपकरण, जो कमांड-लाइन उपयोगिता या Burp Suite निष्क्रिय…
 nccgroup/rustproofing-linux
लिनक्स कर्नेल कमजोरियों को रस्ट में पोर्ट करने के शैक्षिक उदाहरण, जिनमें कर्नेल सुरक्षा और रस्ट की सुरक्षा सीखने के लिए जानबूझकर कमजोर कोड और…
 fser/ghost-checker
परीक्षण करें कि क्या आप ghost (CVE-2015-0235) के संपर्क में हैं। सभी श्रेय Qualys Security को जाता है।
 zihxs/check-react-rce-cve-2025-55182
React Server Components (RSC) परियोजनाओं में CVE-2025-55182 और CVE-2025-66478 कमजोरियों का पता लगाने के लिए सुरक्षा स्कैनर
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 दूसरा LPE।
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Java डिसीरियलाइज़ेशन कमज़ोरी
 george-petrakis/log4j-scanner-cve-2021-44228
CVE-2021-44228 के प्रयासों के लिए संपूर्ण निर्देशिकाओं को स्कैन करने हेतु सरल उपकरण
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
यह रिपॉजिटरी विश्लेषण ब्लॉग के लिए आवश्यक फ़ाइलें संग्रहीत करता है, जो जल्द ही आएगा।
 oneton429/cve-2016-3627
CVE-2016-3627 का PoC
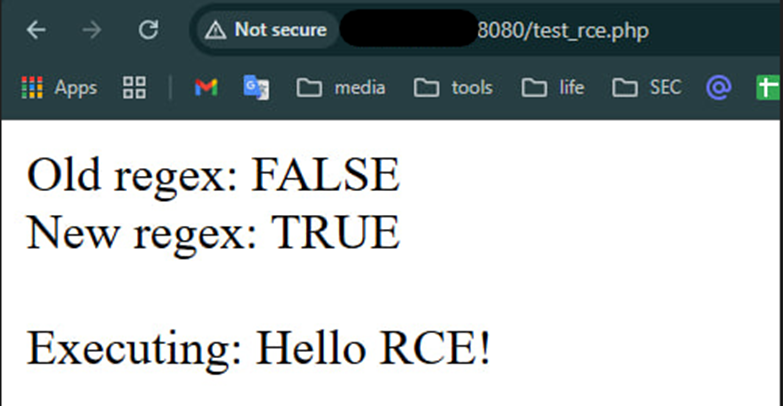 soltanali0/cve-2024-12877-exploit
GiveWP WordPress प्लगइन में PHP ऑब्जेक्ट इंजेक्शन के लिए शैक्षिक CVE-2024-12877 एक्सप्लॉइट डेमो। इसमें रूट कॉज़ विश्लेषण, regex बायपास तकनीकें और…
 helsecert/cve-2022-22965
CVE-2022-22965 (Spring4Shell) भेद्यता के लिए पहचान स्क्रिप्ट और मार्गदर्शन, जिसमें Spring Framework में PowerShell और Bash स्कैनर शामिल हैं जो…
 snorlyd/https-nj.gov---cve-2018-14040
न्यू जर्सी आधिकारिक साइट की भेद्यता रिपोर्ट
 meslimohamedm22005188/path-traversal-cve-2026-14628
CVE-2026-14628 पथ ट्रैवर्सल भेद्यता का शैक्षिक पुनरुत्पादन, जिसमें कमजोर और सुरक्षित कोड उदाहरण, फिक्स स्पष्टीकरण, और CWE-22 के अध्ययन के लिए चलाने…
 logsec/cve-2010-2387
CVE-2010-2387 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNOME Display Manager (GDM) में एक विशेषाधिकार वृद्धि भेद्यता है। इसमें GDM 2.x में दोष को…
 renewablehacking/cve-2020-7598
शैक्षिक लैब जो minimist में CVE-2020-7598 प्रोटोटाइप प्रदूषण को एक कमजोर Node.js/Express ऐप, एक्सप्लॉइट पेलोड, और सुरक्षा अनुसंधान के लिए प्रमाणीकरण…
 nidhihcl/external_expat_2.1.0_cve-2022-43680
C लाइब्रेरी जो स्ट्रीम-आधारित XML पार्सिंग के लिए है, जिसमें CVE-2022-43680 की भेद्यता विश्लेषण और शोषण पर ध्यान केंद्रित किया गया है, जिससे फ़ज़िंग…
 mbrasile/cve-2017-9841
CVE-2017-9841 डिटेक्टर स्क्रिप्ट








