
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
 saurabh2088/expat_2_1_0_cve-2024-28757
C लाइब्रेरी स्ट्रीम-ओरिएंटेड XML पार्सिंग के लिए, जिसका ध्यान Expat 2.1.0 में CVE-2024-28757 भेद्यता के विश्लेषण और पुनरुत्पादन पर है।
 rootd4ddy/cve-2023-31584
CVE-2023-31584 के लिए सार्वजनिक प्रकटीकरण।
 renewablehacking/cve-2020-7598
शैक्षिक लैब जो minimist में CVE-2020-7598 प्रोटोटाइप प्रदूषण को एक कमजोर Node.js/Express ऐप, एक्सप्लॉइट पेलोड, और सुरक्षा अनुसंधान के लिए प्रमाणीकरण…
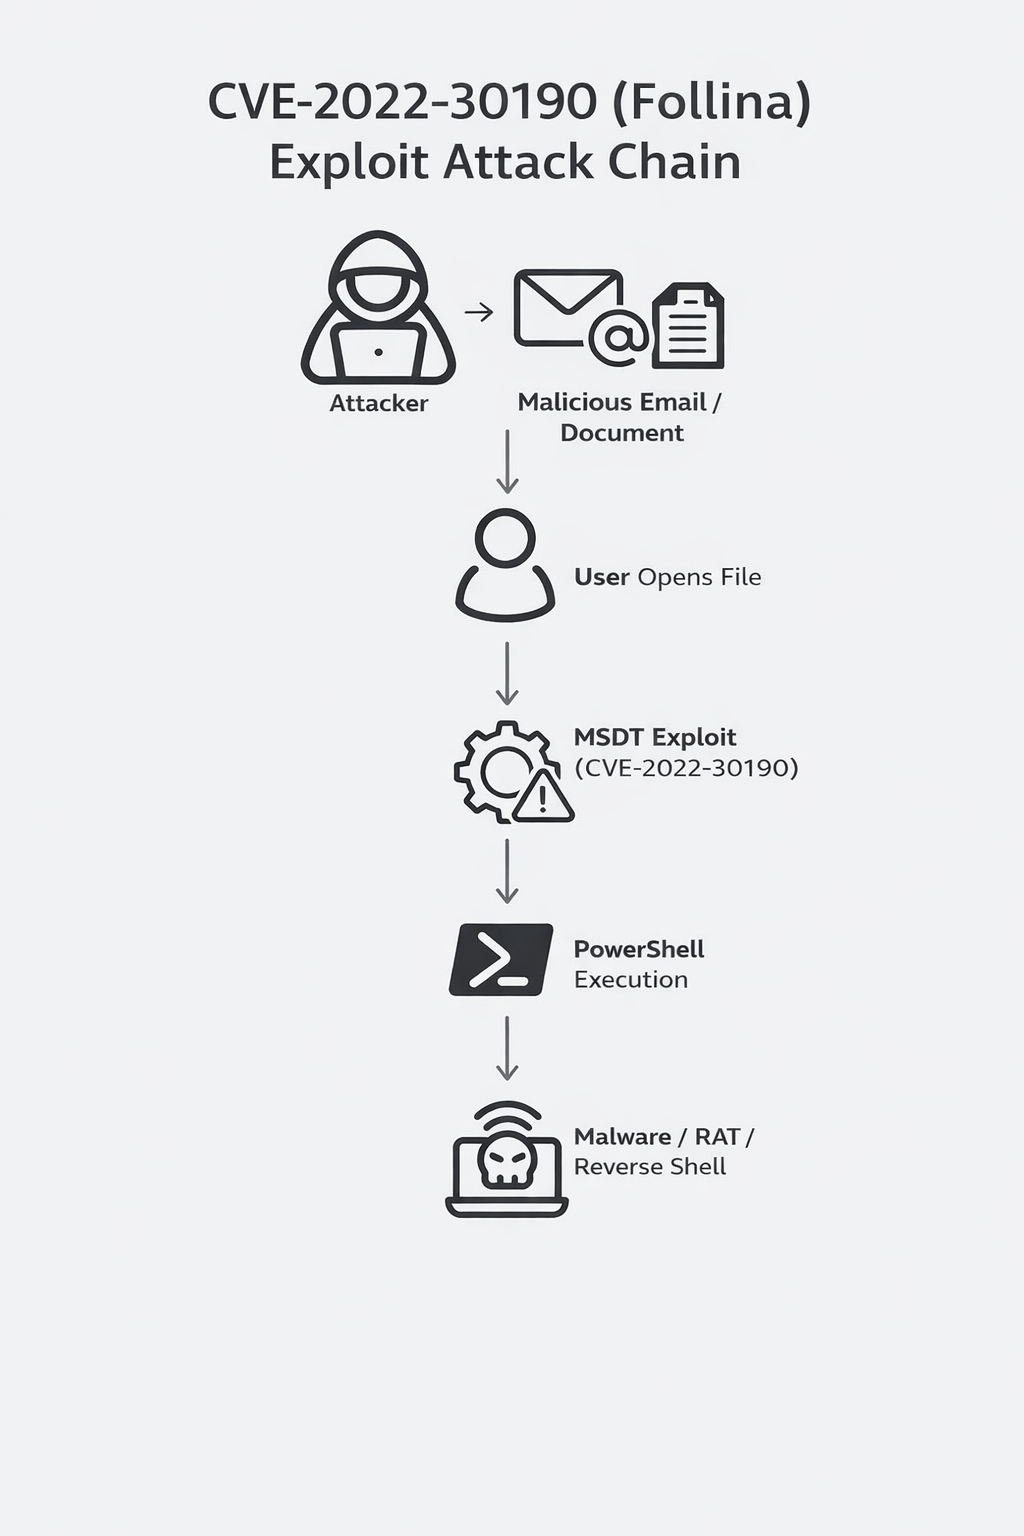 nimesh895/malware-analysis-follina-cve-2022-30190
Follina (CVE-2022-30190) शोषण दस्तावेज़ का चरण-दर-चरण स्थैतिक मैलवेयर विश्लेषण, जिसमें फ़ाइल निष्कर्षण, VirusTotal सहसंबंध, MITRE ATT&CK मैपिंग और…
 mayank729/cve-2025-55182-scanner
🔍 इस गैर-आक्रामक टूल की सहायता से React Server Components में CVE-2025-55182 जोखिमों की स्कैन करें, जो आपके अनुप्रयोगों में गंभीर कमजोरियों का पता…
 dwictor0/poc-cve-2025-25200
ReDoS regex में backtracking का शोषण करके, CPU का अत्यधिक उपभोग और Node.js अनुप्रयोगों में सेवा अस्वीकार (DoS) उत्पन्न करता है।
 dhawaldesai/agentic-ioc-scanner
एजेंटिक AI कोडिंग टूल्स के लिए IOC स्कैनर — Mini Shai-Hulud, Gemini CLI RCE, Cursor CVE-2026-26268, और DPRK PromptMink का पता लगाता है।
 cuijiung/xstream-cve-2020-26259
CVE-2020-26259 के लिए एक्सप्लॉइट, XStream में एक डिसीरियलाइज़ेशन भेद्यता, जो क्राफ्टेड XML इनपुट के माध्यम से रिमोट कोड निष्पादन को सक्षम बनाती है।
 yomisana/are-you-get-tanstack-attack
क्या आपको 5/11 का Tanstack आपूर्ति श्रृंखला हमला हमला मिला? CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx
 trinadh465/platform_art_cve-2021-0394
CVE-2021-0394 एंड्रॉइड रनटाइम भेद्यता का विश्लेषण और प्रदर्शन करता है, जो सुरक्षा शोधकर्ताओं और डेवलपर्स के लिए कोड-स्तरीय अंतर्दृष्टि प्रदान करता है।
 trinadh465/external_zlib_aosp10_r33_cve-2018-25032
AOSP10 r33 में CVE-2018-25032 को संबोधित करने वाला zlib पैच, जो पहचानी गई भेद्यता के लिए समाधान प्रदान करता है।
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
C पार्सिंग XML के लिए लाइब्रेरी, CVE-2022-23852 के लिए पैच किया गया, जो कुशल दस्तावेज़ प्रोसेसिंग के लिए हैंडलर के साथ स्ट्रीम-उन्मुख XML पार्सिंग…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 superkhung/luadec-tplink
TP-Link Archer C7 LUA फर्मवेयर को डीकंपाइल करने के लिए संशोधित luadec संस्करण।
 fevar54/cve-2026-32635-angular-xss-mitigation-
शैक्षिक प्रदर्शन CVE-2026-32635 के शमन और पहचान का: Angular के i18n विशेषताओं में XSS।
 monnappa22/limon
Limon एक सैंडबॉक्स है जिसे एक शोध परियोजना के रूप में python में विकसित किया गया है, जो स्वचालित रूप से लिनक्स मैलवेयर के रन-टाइम संकेतकों को एकत्र,…
 google/kafel
सिस्कॉल फ़िल्टरिंग नीतियों को निर्दिष्ट करने के लिए एक भाषा और लाइब्रेरी।








