
 #1
मानव-आधारित हमलों (फ़िशिंग, प्रीटेक्स्टिंग, बेटिंग) का अनुकरण करने और सुरक्षा में मानवीय कारकों का परीक्षण करने के उपकरण।
Kitploit अनुशंसित
 elenichristopoulou/poc-cve-2026-20841
CVE-2026-20841 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Notepad की रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, जिसमें एक क्राफ्टेड .md फ़ाइल और सोशल…
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579 के लिए एक्सप्लॉइट PoC, जो Appwrite बैकएंड में CORS गलत कॉन्फ़िगरेशन है, जो दुर्भावनापूर्ण फ़िशिंग पेज के माध्यम से प्रमाणित खाता डेटा…
 andrewd-cg/cve-2024-52005-poc
CVE-2024-52005 के लिए Proof-of-Concept: Git में ANSI escape sequence injection. कठोर कंटेनर छवियों में गलत 'not_affected' VEX दावों को प्रदर्शित करता…
 dionissh/cve-2024-21413
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट माइक्रोसॉफ्ट आउटलुक RCE (CVE-2024-21413) के लिए SMTP-आधारित फिशिंग ईमेल वितरण, दुर्भावनापूर्ण RTF अटैचमेंट निर्माण, और…
 rxerium/bash-bunny-payloads
व्यक्तिगत रूप से तैयार किए गए Bash Bunny Payloads
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
यह CVE-2024-47875 PhpSpreadsheet XSS Vuln के लिए एक PoC/Exploit है।
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 mrk336/cve-2021-3456
एक व्यावहारिक श्रृंखला जो एक हानिरहित PDF फ़ाइल से शुरू होती है और AWS EC2 इंस्टेंस पर reverse shell में समाप्त होती है।
 shndnth/cve-2022-30190
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट CVE-2022-30190 (Follina) भेद्यता के लिए।
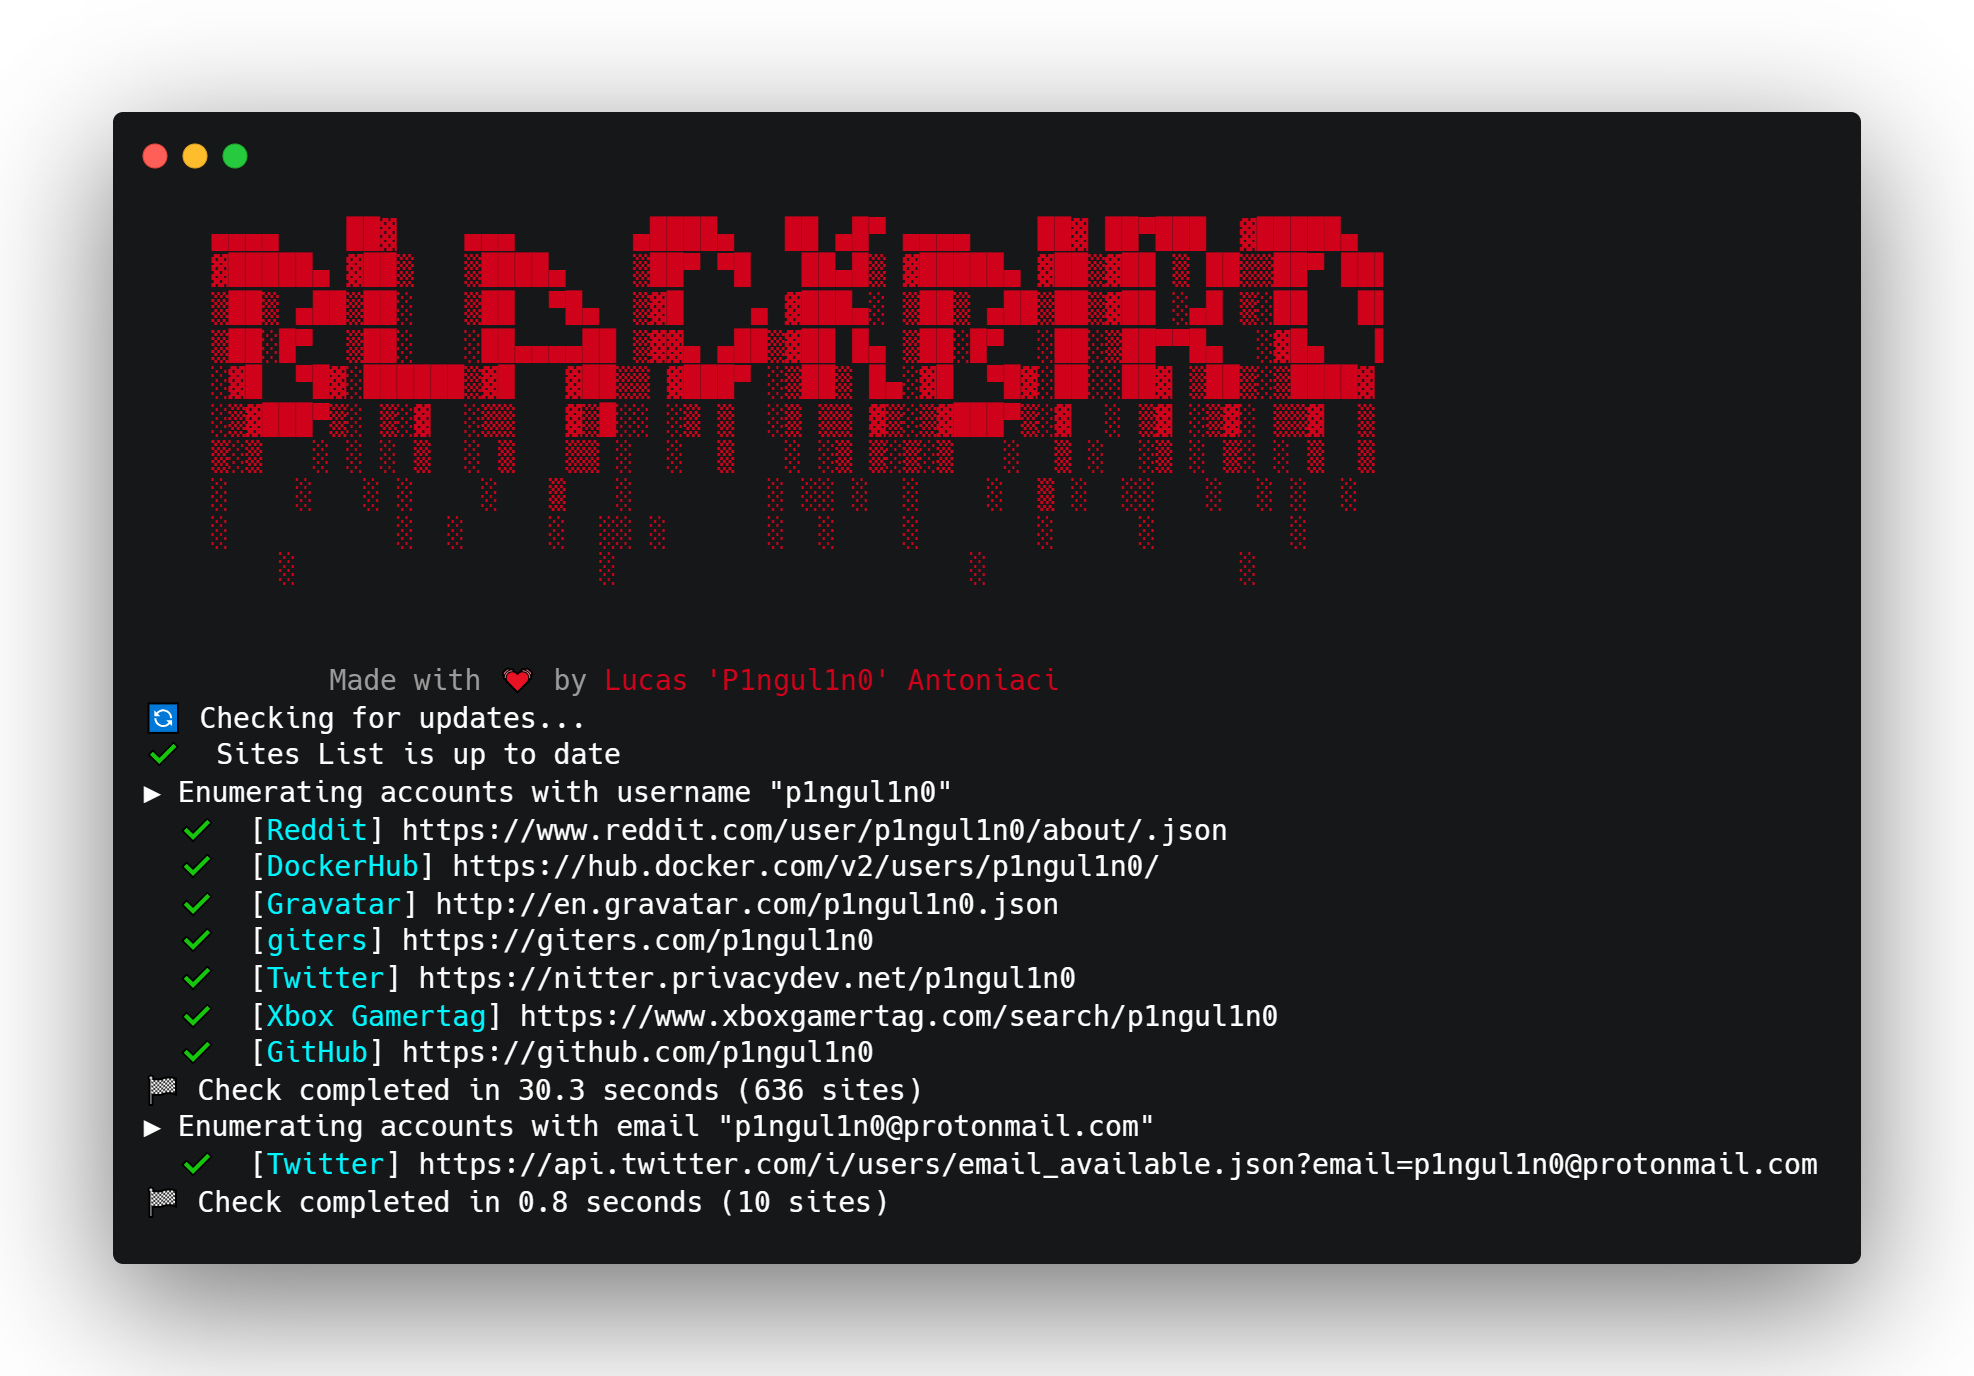
 gcabc123/blackbird
सोशल नेटवर्क्स में यूज़रनेम द्वारा खातों को खोजने के लिए एक OSINT टूल।
 thawkhant/viber-desktop-html-injection
CVE-2025-55996 (Viber Desktop HTML इंजेक्शन) के लिए सार्वजनिक राइटअप
 reggyraider/cve-2023-21716
CVE-2023-21716 - Microsoft Word RTF fonttbl हीप करप्शन RCE शोषण रिवर्स शेल पेलोड के साथ
 kl4v3/axiom-protocol
Axiom का लक्ष्य एक पूरी तरह से अज्ञात, विकेंद्रीकृत और सेंसरशिप-प्रतिरोधी सोशल मीडिया प्लेटफ़ॉर्म प्रदान करना है। इसे संभव बनाने के लिए, आर्किटेक्चर…
 shacode/olyx
🔗 URI जांच के लिए हल्का सुरक्षा ऑर्केस्ट्रेटर मोबाइल एप्लिकेशन, जो रीयल-टाइम में लिंक सुरक्षा को एकत्रित और मान्य करने के लिए एक एकीकृत, बहु-इंजन…
 cappricio-securities/socialengineering-templates
एक SET फ्रेमवर्क टेम्पलेट
 d7x/cve-2020-12432
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Collabora CODE <= 4.2.2 में संग्रहीत XSS और असुरक्षित अनुमतियों के लिए, Vereign WOPI API के माध्यम से, जो खाता अपहरण…
 openxp-research/cve-2022-47132
Academy LMS <= 5.10 CSRF








