
 #1
मानव-आधारित हमलों (फ़िशिंग, प्रीटेक्स्टिंग, बेटिंग) का अनुकरण करने और सुरक्षा में मानवीय कारकों का परीक्षण करने के उपकरण।
Kitploit अनुशंसित

 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।
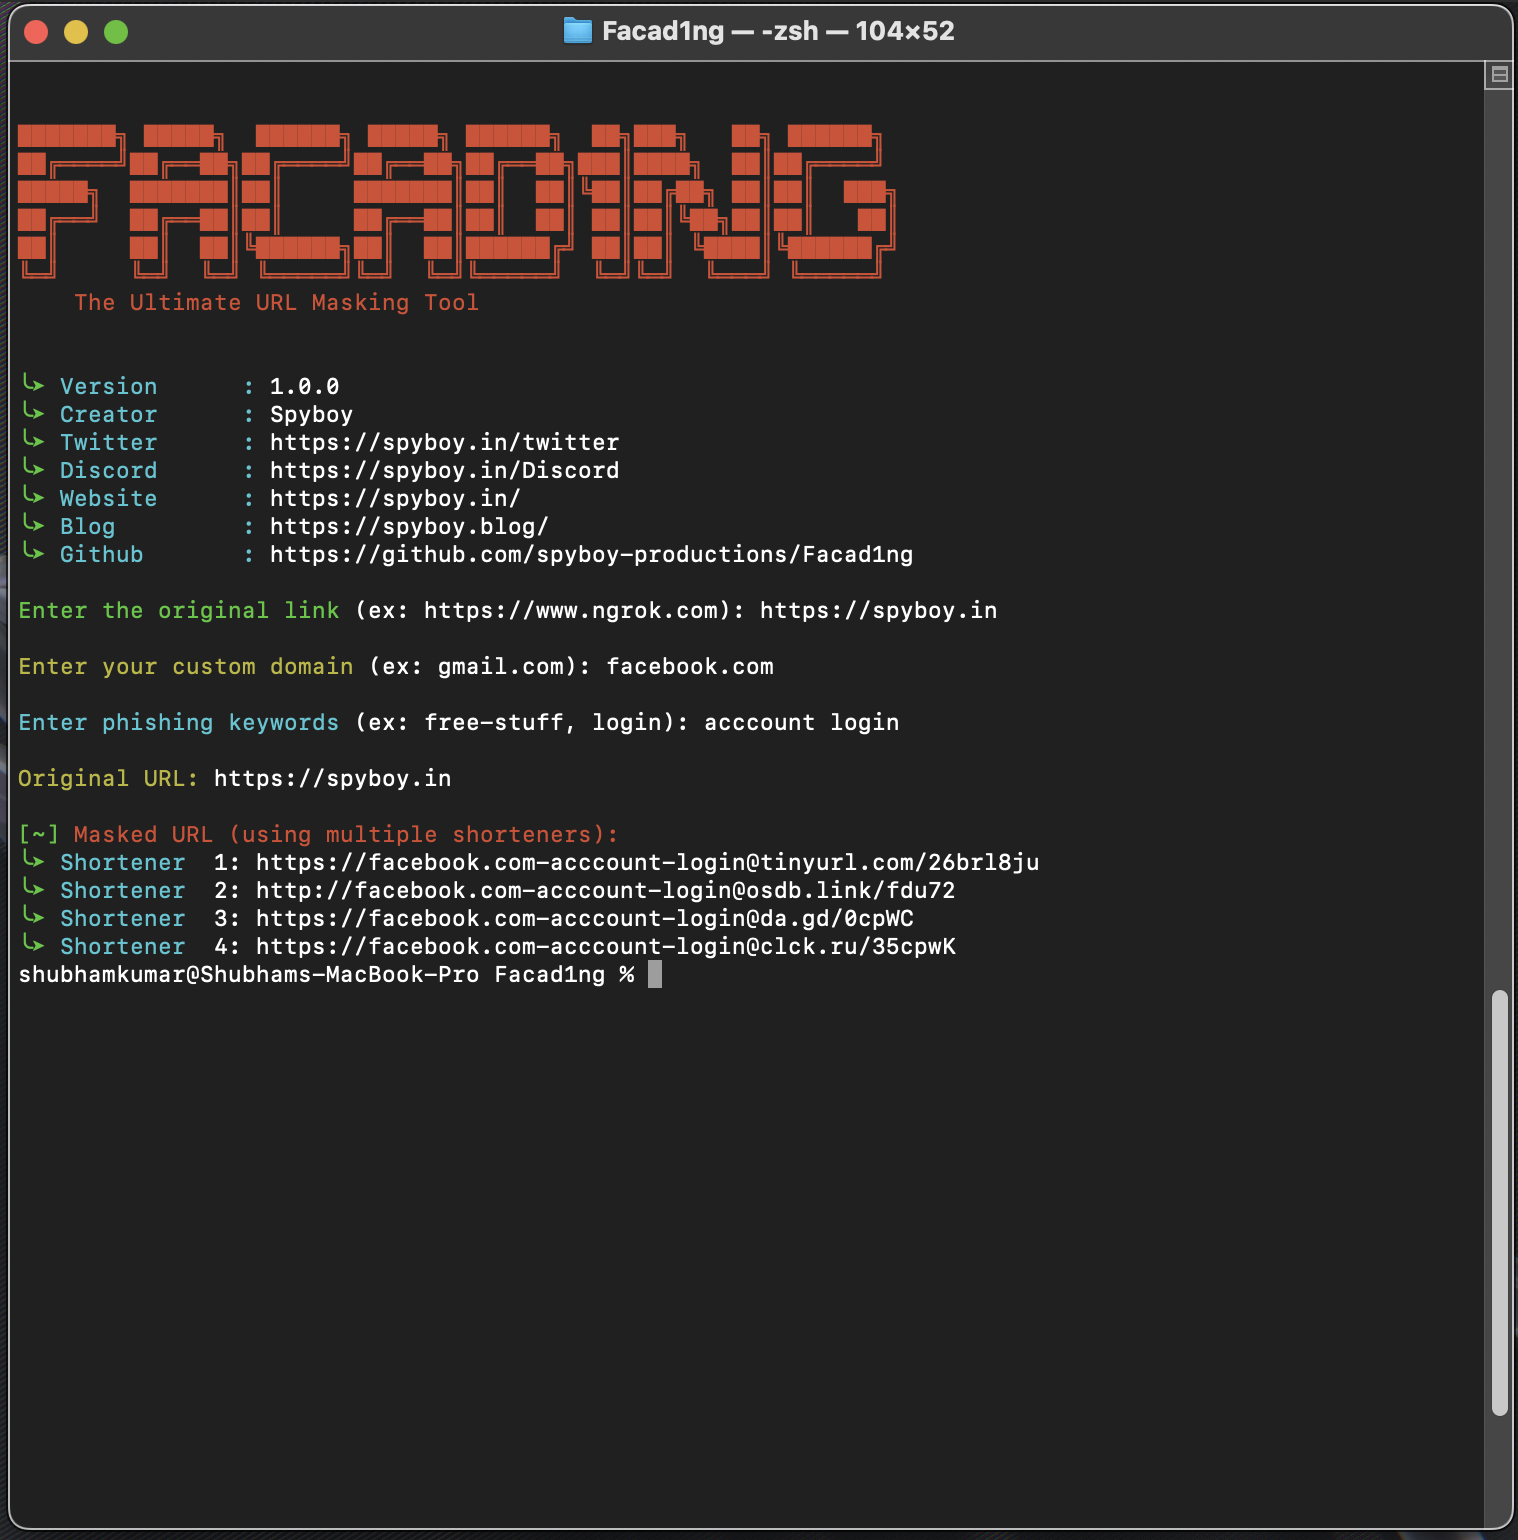 spyboy-productions/facad1ng
सुरक्षा अनुसंधान, फ़िशिंग जागरूकता और रक्षात्मक परीक्षण के लिए ओपन-सोर्स URL मास्किंग और विश्लेषण उपकरण। दुर्भावनापूर्ण लिंक छुपाने के लिए उपयोग की…
 chrismaddalena/odin
स्वचालित नेटवर्क संपत्ति, ईमेल और सोशल मीडिया प्रोफ़ाइल खोज और सूचीकरण।
 dionach/phemail
PhEmail एक पायथन ओपन सोर्स फिशिंग ईमेल टूल है जो सोशल इंजीनियरिंग परीक्षण के भाग के रूप में फिशिंग ईमेल भेजने की प्रक्रिया को स्वचालित करता है।
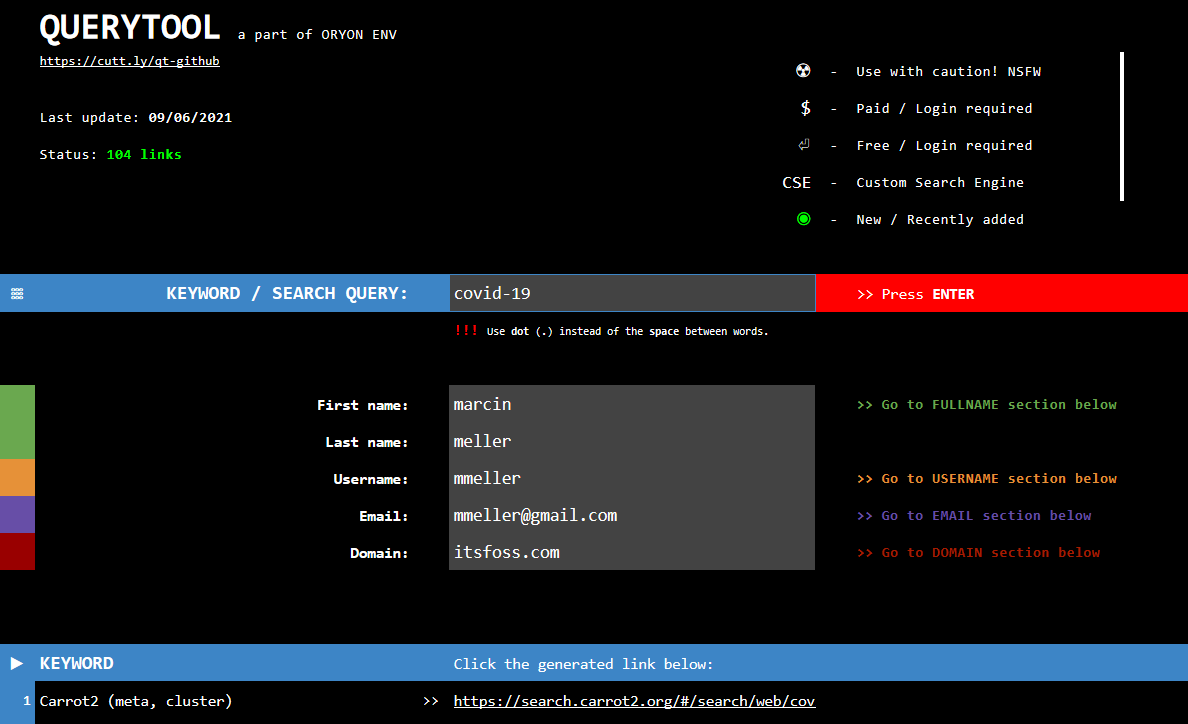 oryon-osint/querytool
Querytool एक OSINT ढांचा है जो Google Spreadsheet पर आधारित है। इस उपकरण से आप शब्दों, लोगों, ईमेल पतों, फाइलों और कई और चीजों की जटिल खोज कर सकते…
 kgretzky/evilqr
व्यवहार में डायनामिक QR स्वैप फ़िशिंग हमलों का प्रदर्शन करने के लिए प्रूफ-ऑफ-कॉन्सेप्ट।
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) एक ट्रोजन है जो C&C सर्वर के रूप में Twitter का उपयोग करता है
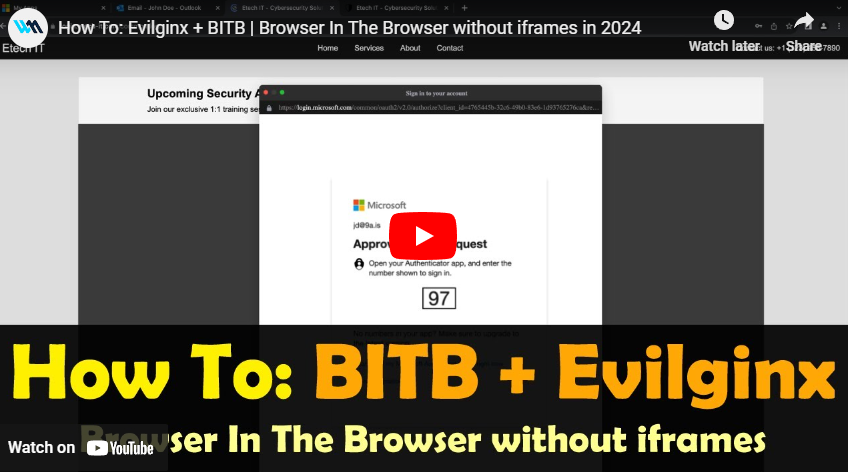 waelmas/frameless-bitb
ब्राउज़र इन द ब्राउज़र (BITB) के लिए एक नया दृष्टिकोण, बिना iframes के उपयोग के, जो Microsoft जैसे लॉगिन पेजों द्वारा लागू पारंपरिक framebusters को…
 d4vinci/pastejacker
PasteJacking हमलों के स्वचालन के साथ सिस्टम हैकिंग।
 antisnatchor/phishlulz
स्वचालित फ़िशिंग अभियान टूलसेट जो समर्पित AWS EC2 इंस्टेंसेस को स्पॉन करता है, जिसमें PhishingFrenzy और BeEF एकीकृत हैं, साथ ही सबडोमेन खोज और वेबमेल…
 mrprogrammer2938/black-tool
उपकरण स्थापित करें और हमला शुरू करें , black-tool v5.5.5 ! ⬛
 nopernik/sshpry2.0
SSHPry v2 - SSH से कनेक्टेड क्लाइंट के TTY की जासूसी और नियंत्रण
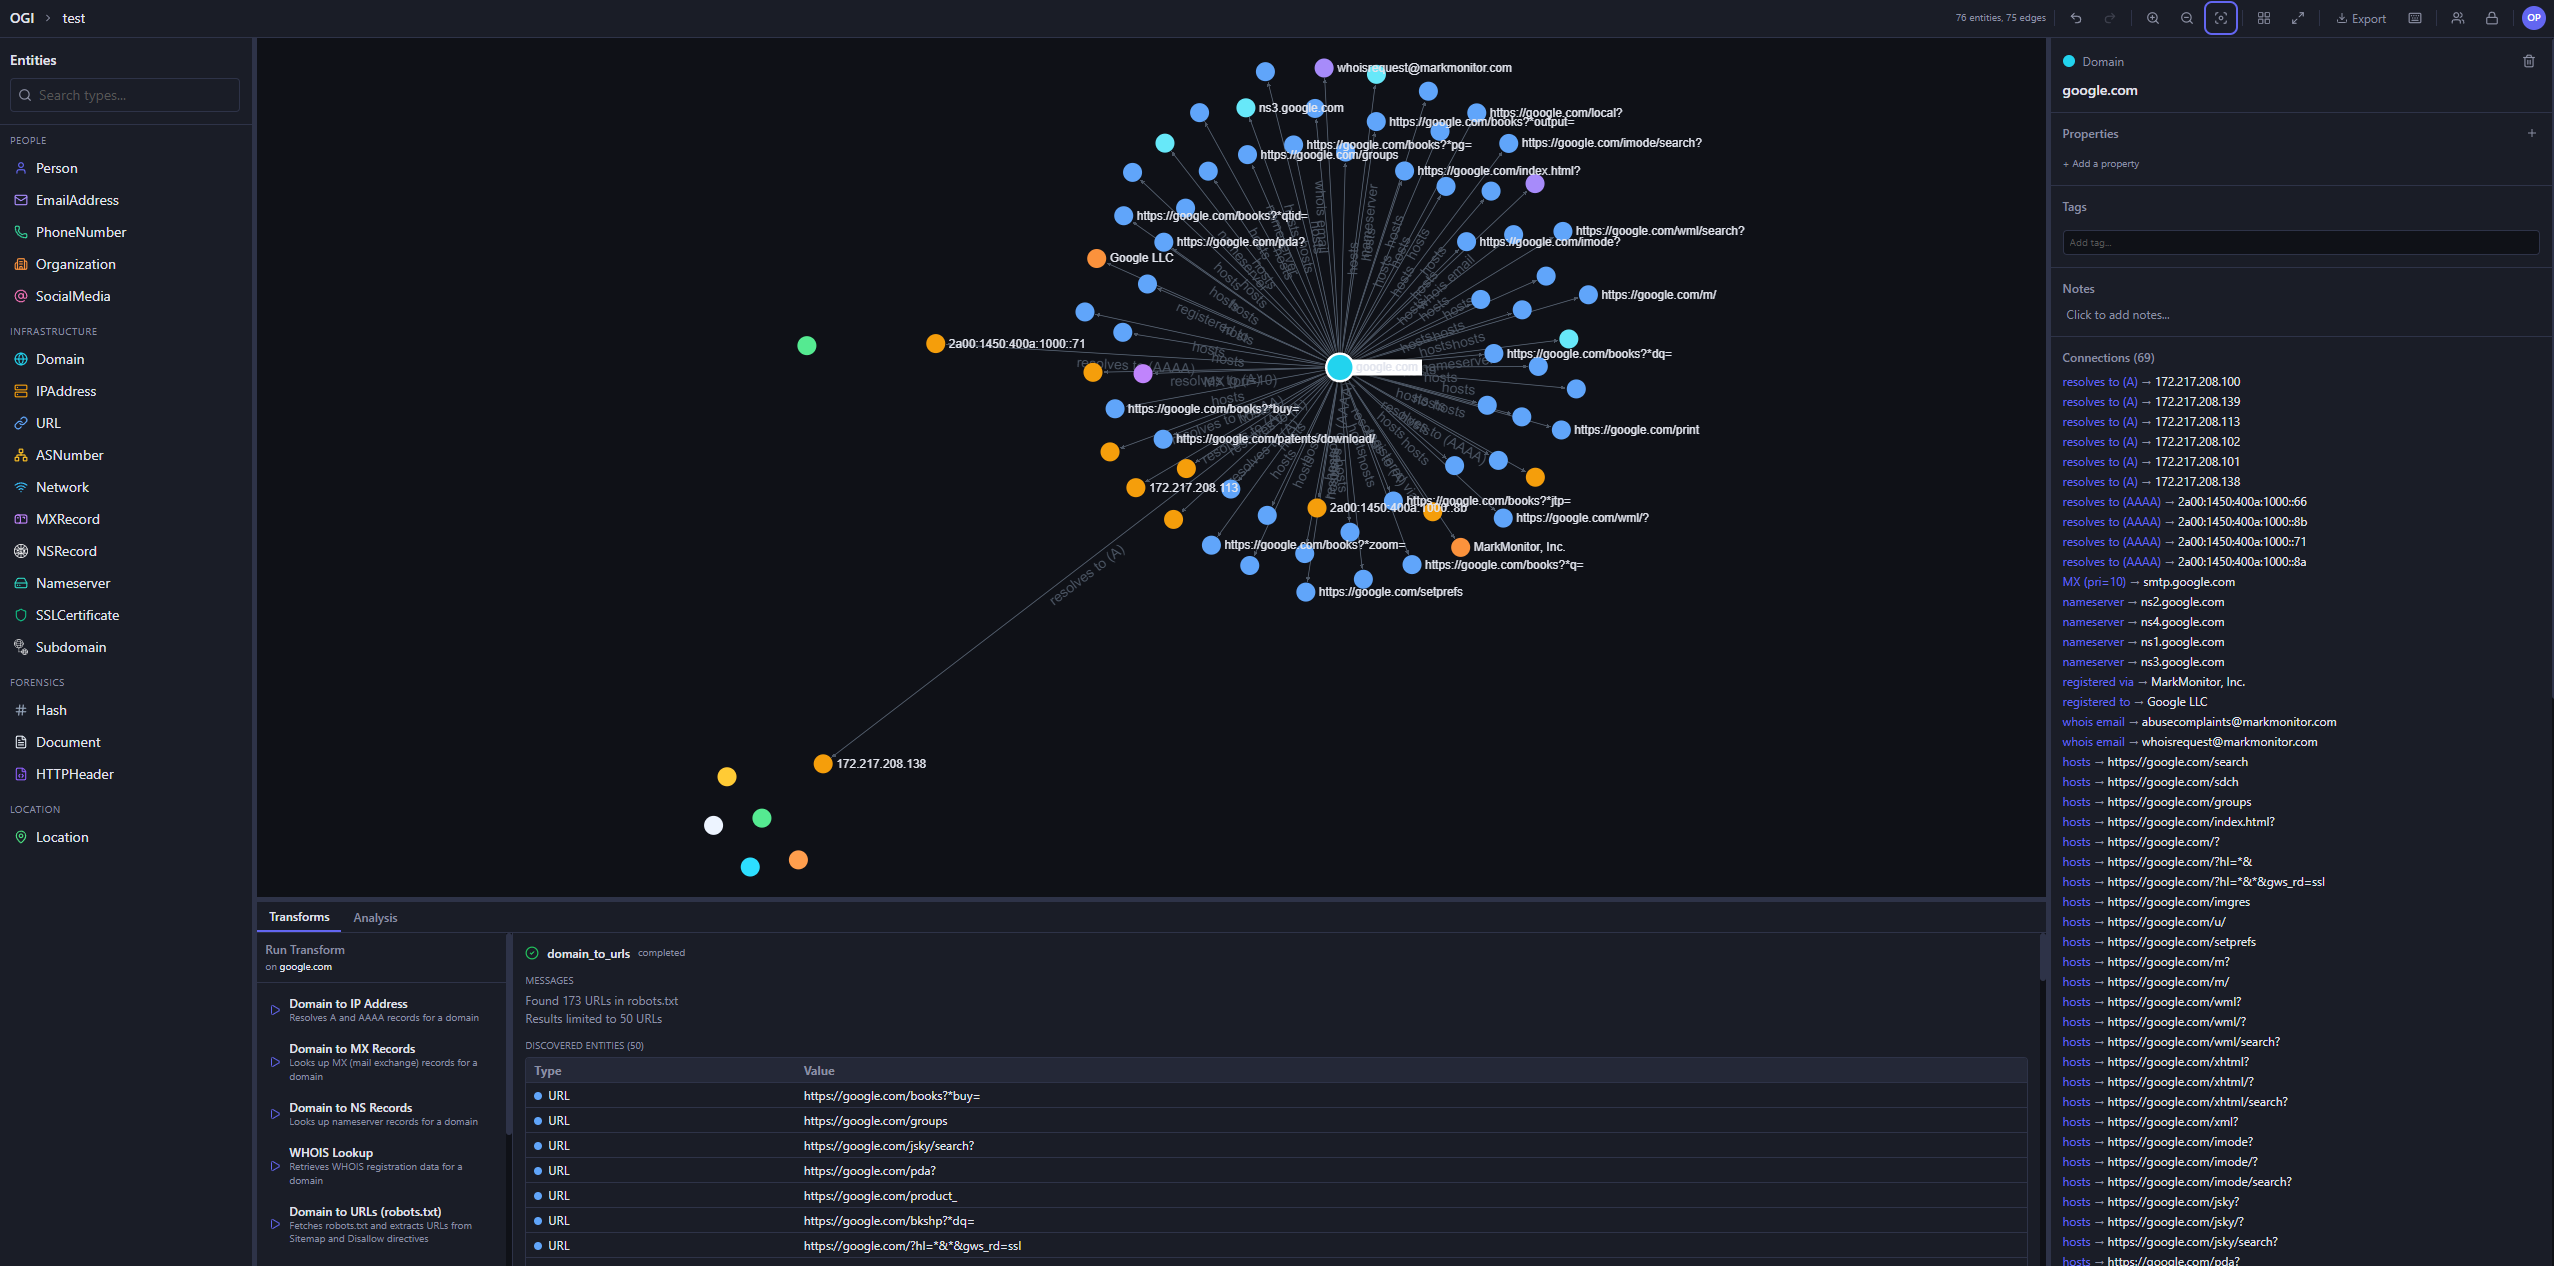 khashashin/ogi
मुक्त स्रोत लिंक विश्लेषण और OSINT फ्रेमवर्क
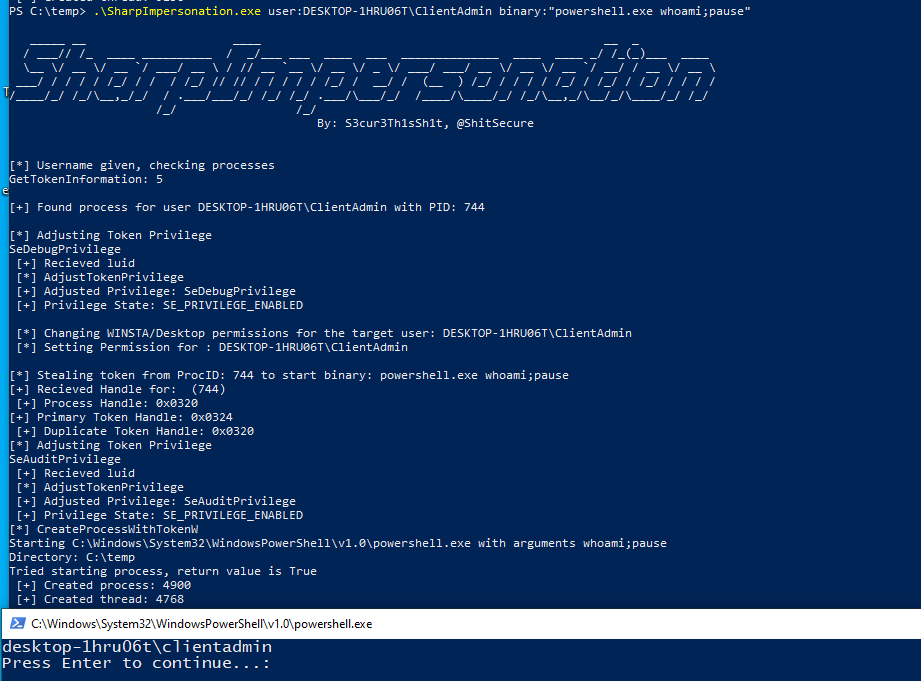 s3cur3th1ssh1t/sharpimpersonation
एक उपयोगकर्ता प्रतिरूपण उपकरण - Token या Shellcode इंजेक्शन द्वारा
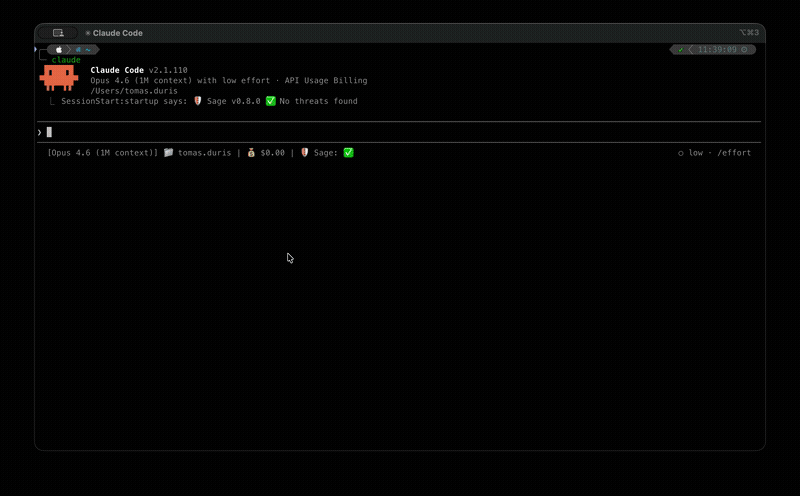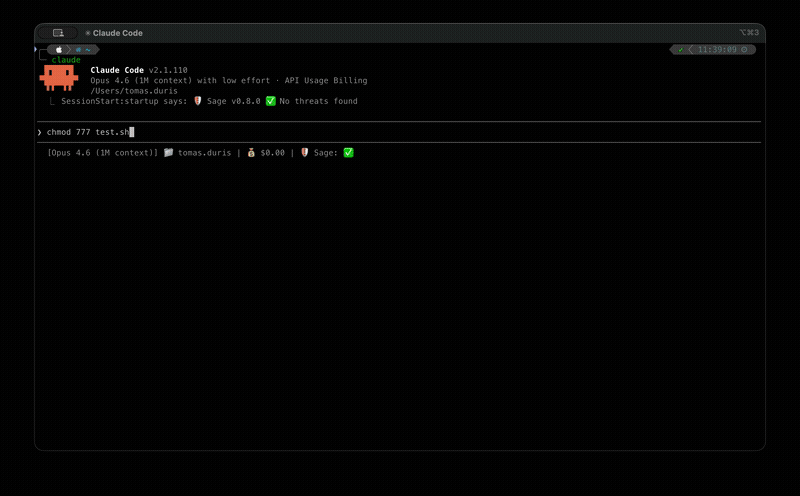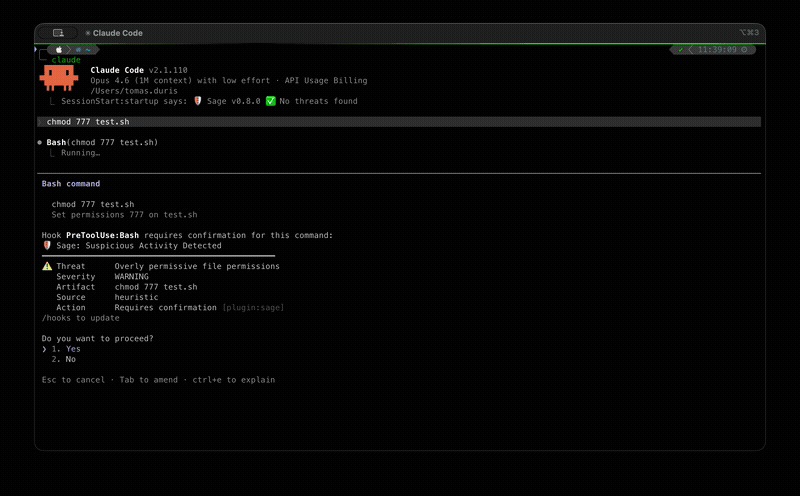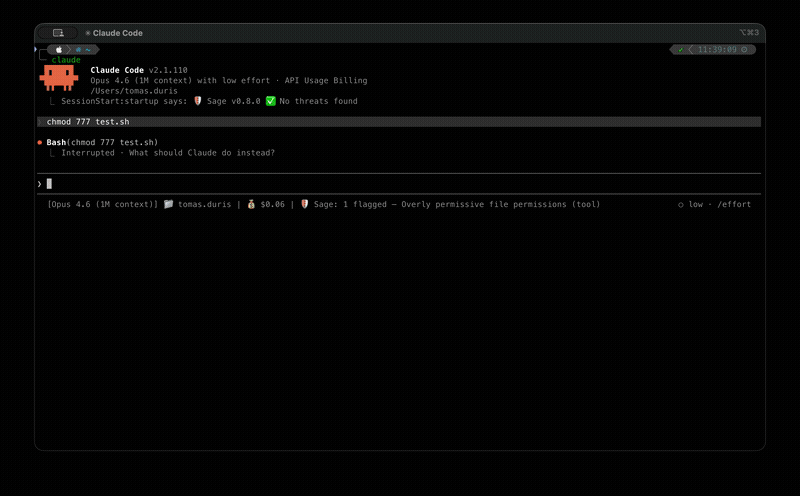 gendigitalinc/sage
AI एजेंटों के लिए हल्का एजेंट डिटेक्शन और रिस्पॉन्स (ADR) स्तर — कमांड, फ़ाइलों और वेब अनुरोधों की सुरक्षा करता है। Gen Agent Trust Hub का हिस्सा।
 qsecure-labs/overlord
Python-आधारित CLI जो AWS और Digital Ocean पर स्वचालित रेड टीम बुनियादी ढाँचे की तैनाती के लिए है, जिसमें C2, ईमेल सर्वर, HTTP वितरण और फ़िशिंग सर्वर…








