
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

सुरक्षा वर्चुअलाइजेशन

सुरक्षा परीक्षण और मालवेयर विश्लेषण के लिए अलग-अलग वातावरण (वीएम, कंटेनर) बनाने और प्रबंधित करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
flare-vm preview#1

flare-vm

GitHubmandiant/flare-vm
8.9k3 महीने पहले
distro preview#2

distro

GitHubremnux/distro
1181 महीना पहले
commando-vm preview#3

commando-vm

GitHubmandiant/commando-vm
7.8k11 महीने पहले
securityonion preview#4

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k19 दिन पहले
cuckoo3 preview#6

cuckoo3

GitHubcert-ee/cuckoo3
8179 महीने पहले
metasploitable3 preview#7

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 साल पहले
vulhub preview#8

vulhub

GitHubvulhub/vulhub
21.1k13 दिन पहले
GOAD preview#9

GOAD

GitHuborange-cyberdefense/goad
8.1k6 महीने पहले
DetectionLab preview#10

DetectionLab

GitHubclong/detectionlab
5.0k3 साल पहले
qubes-core-admin preview#11

qubes-core-admin

GitHubqubesos/qubes-core-admin
1474 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
219 परिणाम
Copy-Fail preview

Copy-Fail

GitHubphalanx-ccs/copy-fail

निष्क्रिय निदान उपकरण जो AF_ALG सॉकेट पहुंच का परीक्षण करके जांचता है कि कोई Linux सिस्टम CVE-2026-31431 के प्रति संवेदनशील है या नहीं, शमन…
vulnerability-scannersvulnerability-analysisexploitation+2
15 महीने पहले
cve-2026-31431-mitigation preview

cve-2026-31431-mitigation

GitHublinux-zs/cve-2026-31431-mitigation

# CVE-2026-31431 के लिए Seccomp-आधारित शमन, एक Linux कर्नेल LPE। PAM मॉड्यूल और स्टैंडअलोन रैपर के माध्यम से AF_ALG सॉकेट को ब्लॉक करता है, पैच किए…
defensive-toolsvulnerability-analysisconfiguration-auditing+1
5 महीने पहले
agentbox preview

agentbox

GitHubsiyad01/agentbox

ओपन-सोर्स सैंडबॉक्स्ड रनटाइम AI एजेंटों के लिए — gVisor/Docker आइसोलेशन, क्रेडेंशियल वॉल्ट, अपरिवर्तनीय ऑडिट लॉग। CVE-2026-25253 के बाद निर्मित।
cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
14 महीने पहले
deny-af-alg-bpf preview

deny-af-alg-bpf

GitHubvatson112/deny-af-alg-bpf

eBPF LSM प्रोग्राम जो CVE-2026-31431 को कम करने के लिए AF_ALG सॉकेट निर्माण को ब्लॉक करता है, जिसमें यूज़रस्पेस डेमॉन रिंग बफर के माध्यम से अस्वीकृत…
defensive-toolsvulnerability-analysissecurity-virtualization
14 महीने पहले
CUAHarm preview

CUAHarm

GitHubdb-ol/cuaharm

बेंचमार्क जो कंप्यूटर-उपयोग करने वाले एजेंटों के सुरक्षा जोखिमों का मूल्यांकन करता है, जिसमें सात दुर्भावनापूर्ण श्रेणियों में 104 यथार्थवादी…
vulnerability-analysissecurity-virtualizationpenetration-testing+3
11 साल पहले
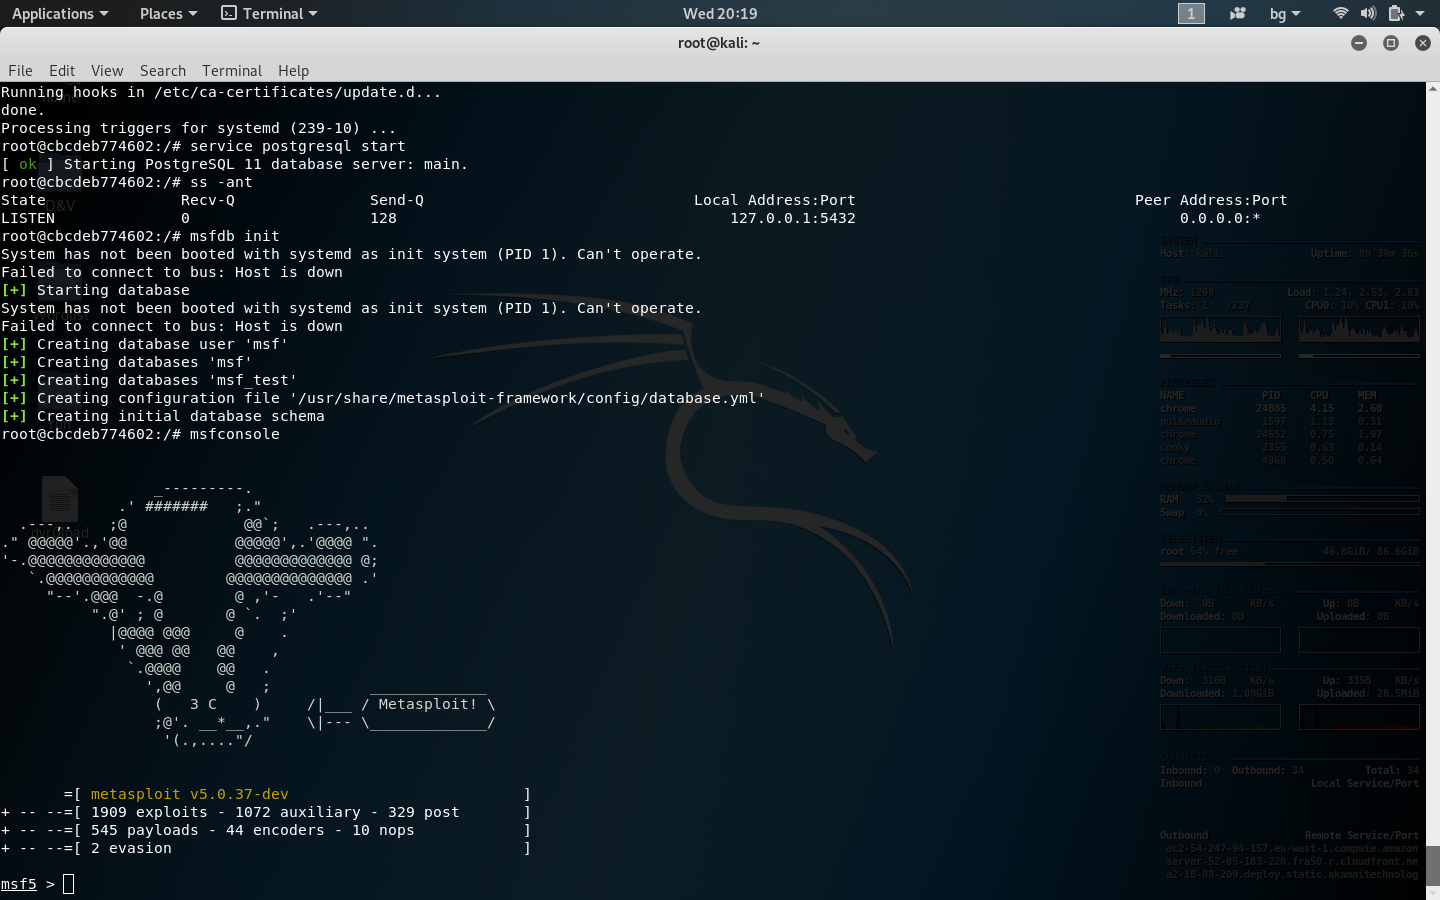
kali-linux-docker preview

kali-linux-docker

GitHubnu11secur1ty/kali-linux-docker

kali-linux-docker
vulnerability-scannerscontainer-securityexploit-frameworks+8
16 साल पहले
cve-2022-0847-poc-dockerimage preview

cve-2022-0847-poc-dockerimage

GitHubmingqizhang7710/cve-2022-0847-poc-dockerimage

CVE-2022-0847 (Dirty Pipe) के लिए एक proof-of-concept exploit को पैकेज करने वाली Docker image, जो एक Linux kernel privilege escalation vulnerability…
privilege-escalationcontainer-securityvulnerability-analysis+3
1 साल पहले
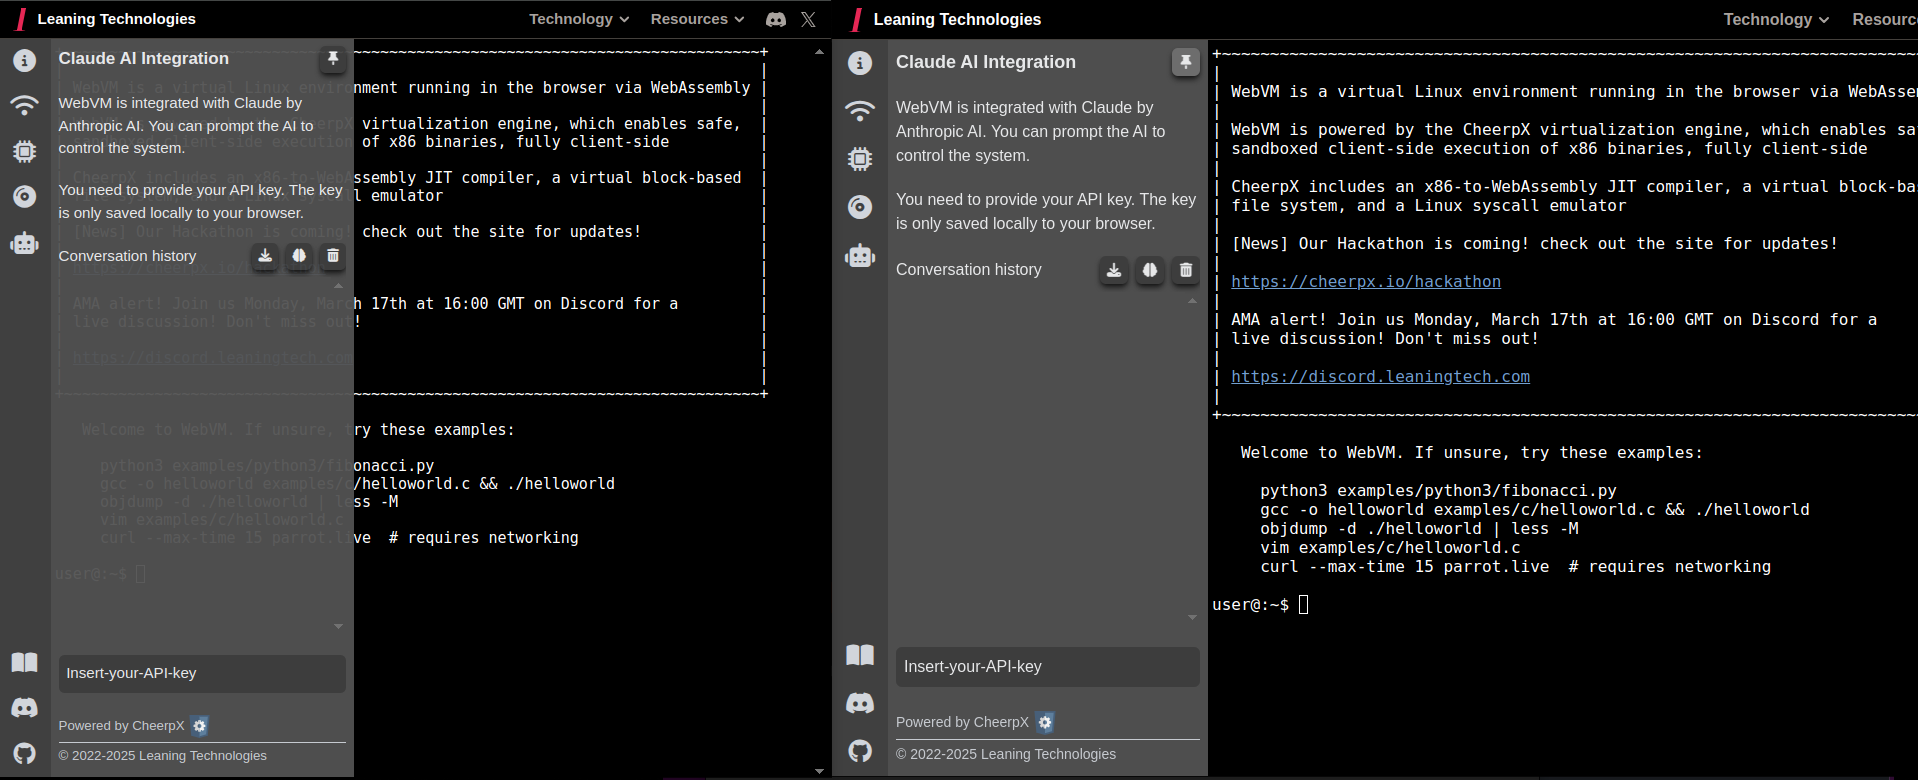
webvm preview

webvm

GitHubaxlan/webvm

वेब के लिए वर्चुअल मशीन

security-virtualizationnetwork-securityctf+3
8 महीने पहले
CVE-2026-2441_PoC preview

CVE-2026-2441_PoC

GitHubatiilla/cve-2026-2441_poc

CVE-2026-2441 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो भेद्यता को प्रदर्शित करता है और सुरक्षा परीक्षण तथा सत्यापन के लिए एक कार्यशील एक्सप्लॉइट…
vulnerability-analysisexploitationweb-application-exploitation+2
7 महीने पहले
external_libcap-Android10_r33_CVE-2023-2603 preview

external_libcap-Android10_r33_CVE-2023-2603

GitHubpazhanivelmani/external_libcap-android10_r33_cve-2023-2603

Android 10 के लिए POSIX.1e क्षमता लाइब्रेरी, CVE-2023-2603 को संबोधित करता है, जिसमें विशेषाधिकार सीमाओं का प्रबंधन करने के लिए प्रक्रिया क्षमताओं को…
android-securityprivilege-escalationvulnerability-analysis+3
1 साल पहले
Graylog2__graylog2-server_CVE-2023-41044_5-1-2 preview

Graylog2__graylog2-server_CVE-2023-41044_5-1-2

GitHubshoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2

ओपन सोर्स लॉग प्रबंधन प्लेटफ़ॉर्म, केंद्रीकृत लॉग एकत्रीकरण, वास्तविक समय विश्लेषण, और सुरक्षा घटना निगरानी के लिए, अनुकूलन योग्य डैशबोर्ड और…
security-virtualizationthreat-intelligenceintrusion-detection+3
9 महीने पहले
SpeculativeExecutionAssessment preview

SpeculativeExecutionAssessment

GitHubgregaskew/speculativeexecutionassessment

CVE-2017-5715, CVE-2017-5753, CVE-2017-5754 में वर्णित 'स्पेक्युलेटिव एक्जीक्यूशन' कमजोरियों के लिए एक प्रणाली का मूल्यांकन करता है।
vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
6 साल पहले
cve-2024-32019-PoC preview

cve-2024-32019-PoC

GitHubayub0x7/cve-2024-32019-poc

Netdata ndsudo SUID PATH विशेषाधिकार उन्नयन जोखिम की CVE-2024-32019 के लिए जाँच करता है और हथियारीकृत शोषण के बिना पैच को मान्य करता है।
defensive-toolsprivilege-escalationvulnerability-analysis+3
1 साल पहले
CVE-2026-34220 preview

CVE-2026-34220

GitHubyym8538/cve-2026-34220

CVE-2026-43220 का प्रमाण-अवधारणा और Docker लैब, जो कस्टम टाइप कॉलम में अमान्य __raw प्रॉपर्टीज़ के माध्यम से MikroORM SQL इंजेक्शन को पुनः उत्पन्न…

vulnerability-analysisexploitationweb-application-exploitation+4
11 महीना पहले
CVE-2026-34990 preview

CVE-2026-34990

GitHubungabunga-ctf/cve-2026-34990

OpenPrinting CUPS में CVE-2026-34990 के लिए Python proof-of-concept, जो cupsd को एक Local auth token लीक करने और file:// printer queue के माध्यम से…

privilege-escalationvulnerability-analysisexploitation+2
12 दिन पहले
CVE-2026-34990-poc preview

CVE-2026-34990-poc

GitHubbara-almustafa/cve-2026-34990-poc

CVE-2026-34990 — CUPS <= 2.4.16 स्थानीय विशेषाधिकार वृद्धि
defensive-toolsprivilege-escalationvulnerability-analysis+4
3 दिन पहले
CVE-2026-34990 preview

CVE-2026-34990

GitHubpredyy/cve-2026-34990

CVE-2026-34990 के लिए न्यूनतम PoC: CUPS <= 2.4.16 में स्थानीय विशेषाधिकार वृद्धि जो cupsd के Local auth टोकन को लीक करती है और root के रूप में…

privilege-escalationvulnerability-analysisexploitation+2
293 दिन पहले
CVE-2026-40897 preview

CVE-2026-40897

GitHubyym8538/cve-2026-40897

CVE-2026-40897 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Math.js एक्सप्रेशन पार्सर सैंडबॉक्स बायपास है और क्राफ्टेड पेलोड तथा एक Docker लैब के माध्यम…


vulnerability-analysisexploitationweb-application-exploitation+3
11 महीना पहले
पिछला1…10111213अगला
सुरक्षा वर्चुअलाइजेशन | Kitploit






