
 #1
API की स्कैनिंग, क्रेडेंशियल लीक डिटेक्शन और सीक्रेट मैनेजमेंट उपकरण।
Kitploit अनुशंसित

 yelp/detect-secrets
एंटरप्राइज़ के अनुकूल तरीके से कोड में गुप्त जानकारी का पता लगाना और उसे रोकना।
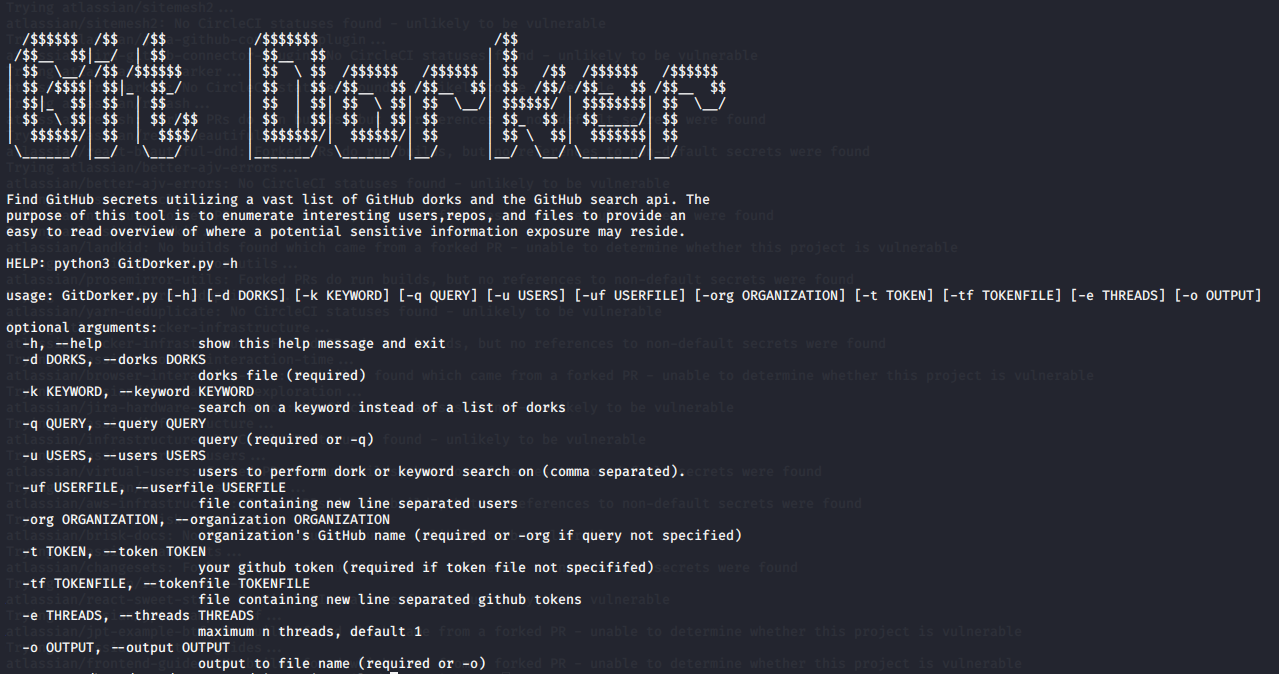 obheda12/gitdorker
एक Python प्रोग्राम जो डोर्कों के बड़े भंडार के उपयोग के माध्यम से GitHub से गुप्त जानकारी (secrets) स्क्रैप करता है।
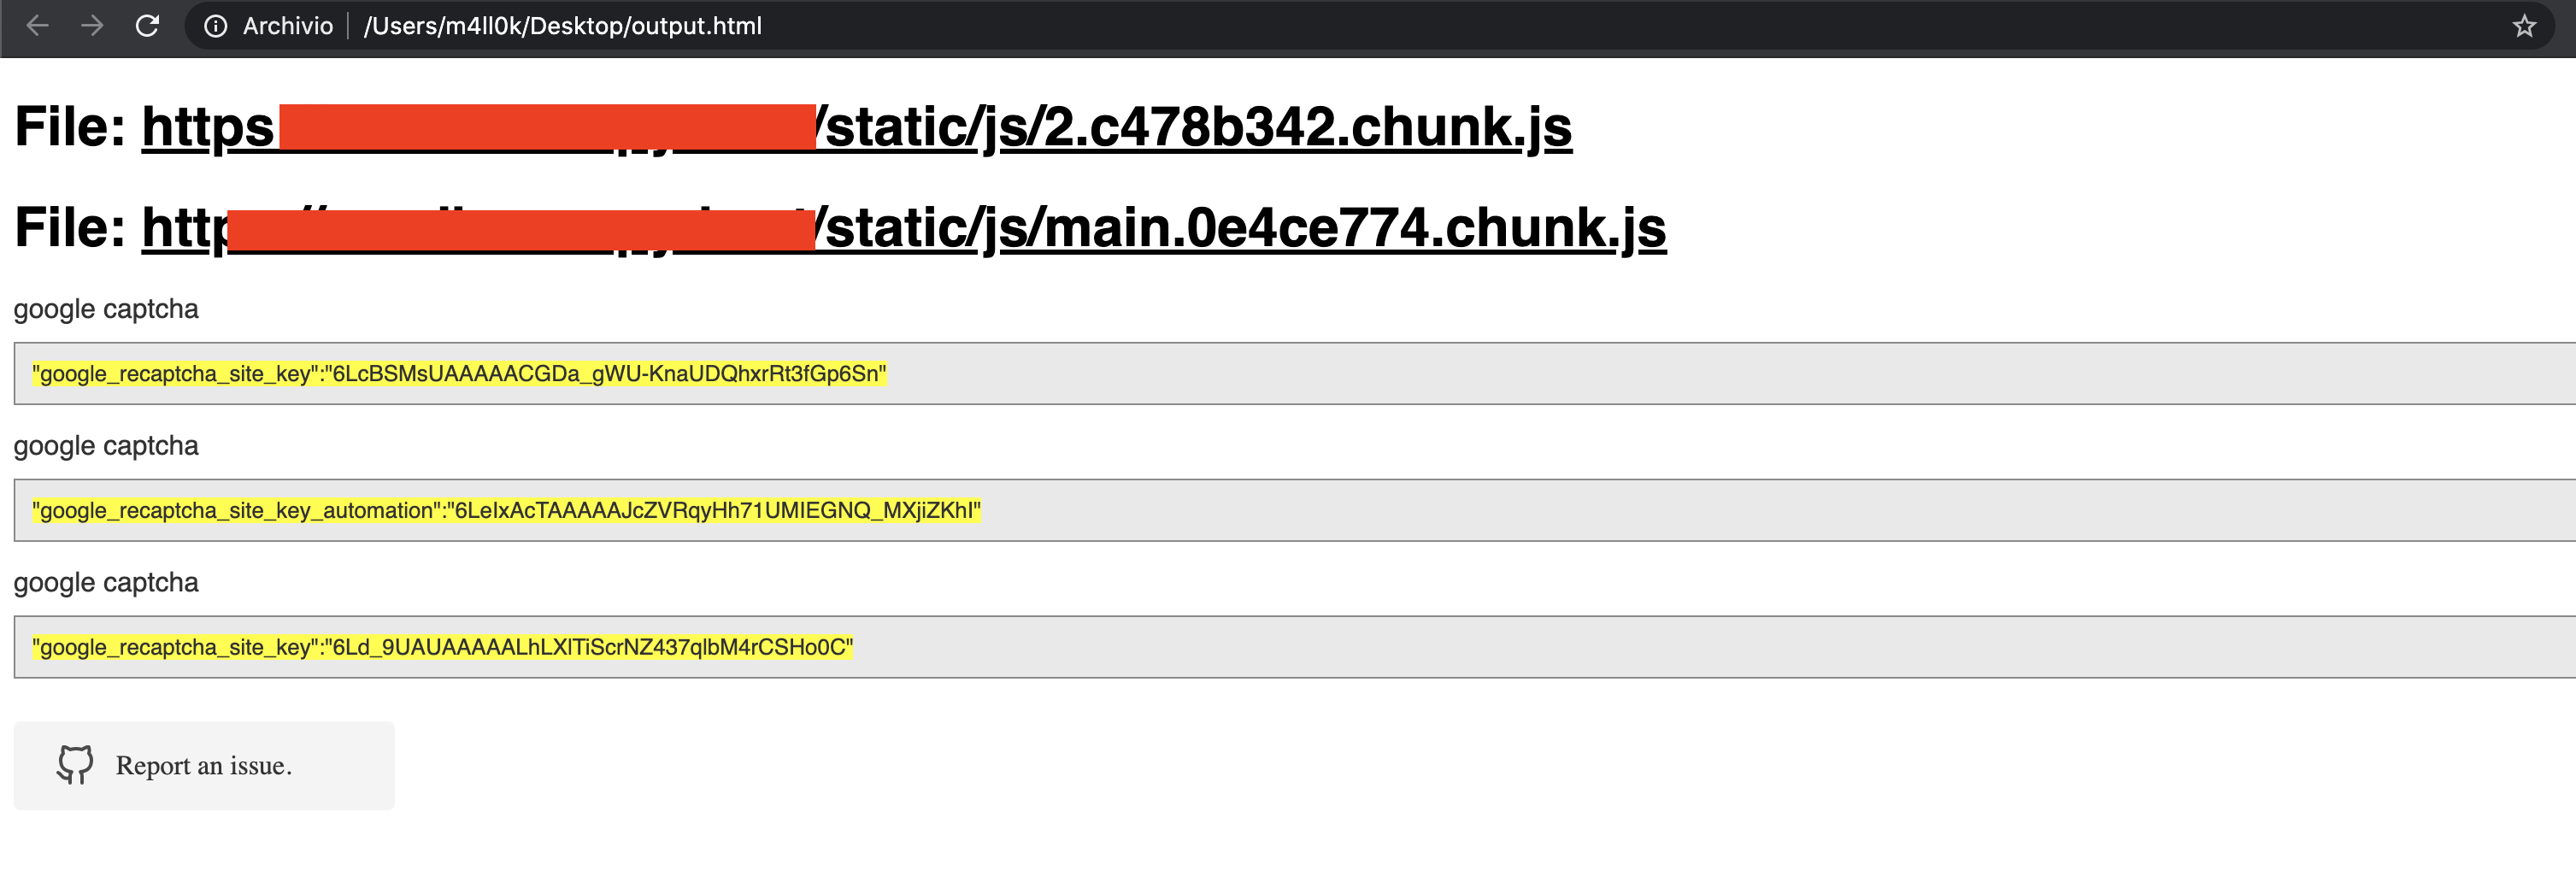 m4ll0k/secretfinder
SecretFinder - संवेदनशील डेटा (apikeys, accesstoken, jwt, ..) खोजने और जावास्क्रिप्ट फ़ाइलों में कुछ भी खोजने के लिए एक पायथन स्क्रिप्ट
 bearer/bearer
कोड सुरक्षा स्कैनिंग टूल (SAST) जो सुरक्षा और गोपनीयता जोखिमों को खोजने, फ़िल्टर करने और प्राथमिकता देने के लिए है।
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 gitguardian/ggshield
500+ प्रकार के हार्डकोडेड रहस्यों का पता लगाएं और उन्नत जांच के साथ मान्य करें। इसे प्री-कमिट हुक, GitHub एक्शन, या CLI के रूप में उपयोग करें ताकि…
 owasp/wrongsecrets
कमजोर ऐप जिसमें उदाहरण हैं जो दिखाते हैं कि रहस्यों का उपयोग कैसे न करें
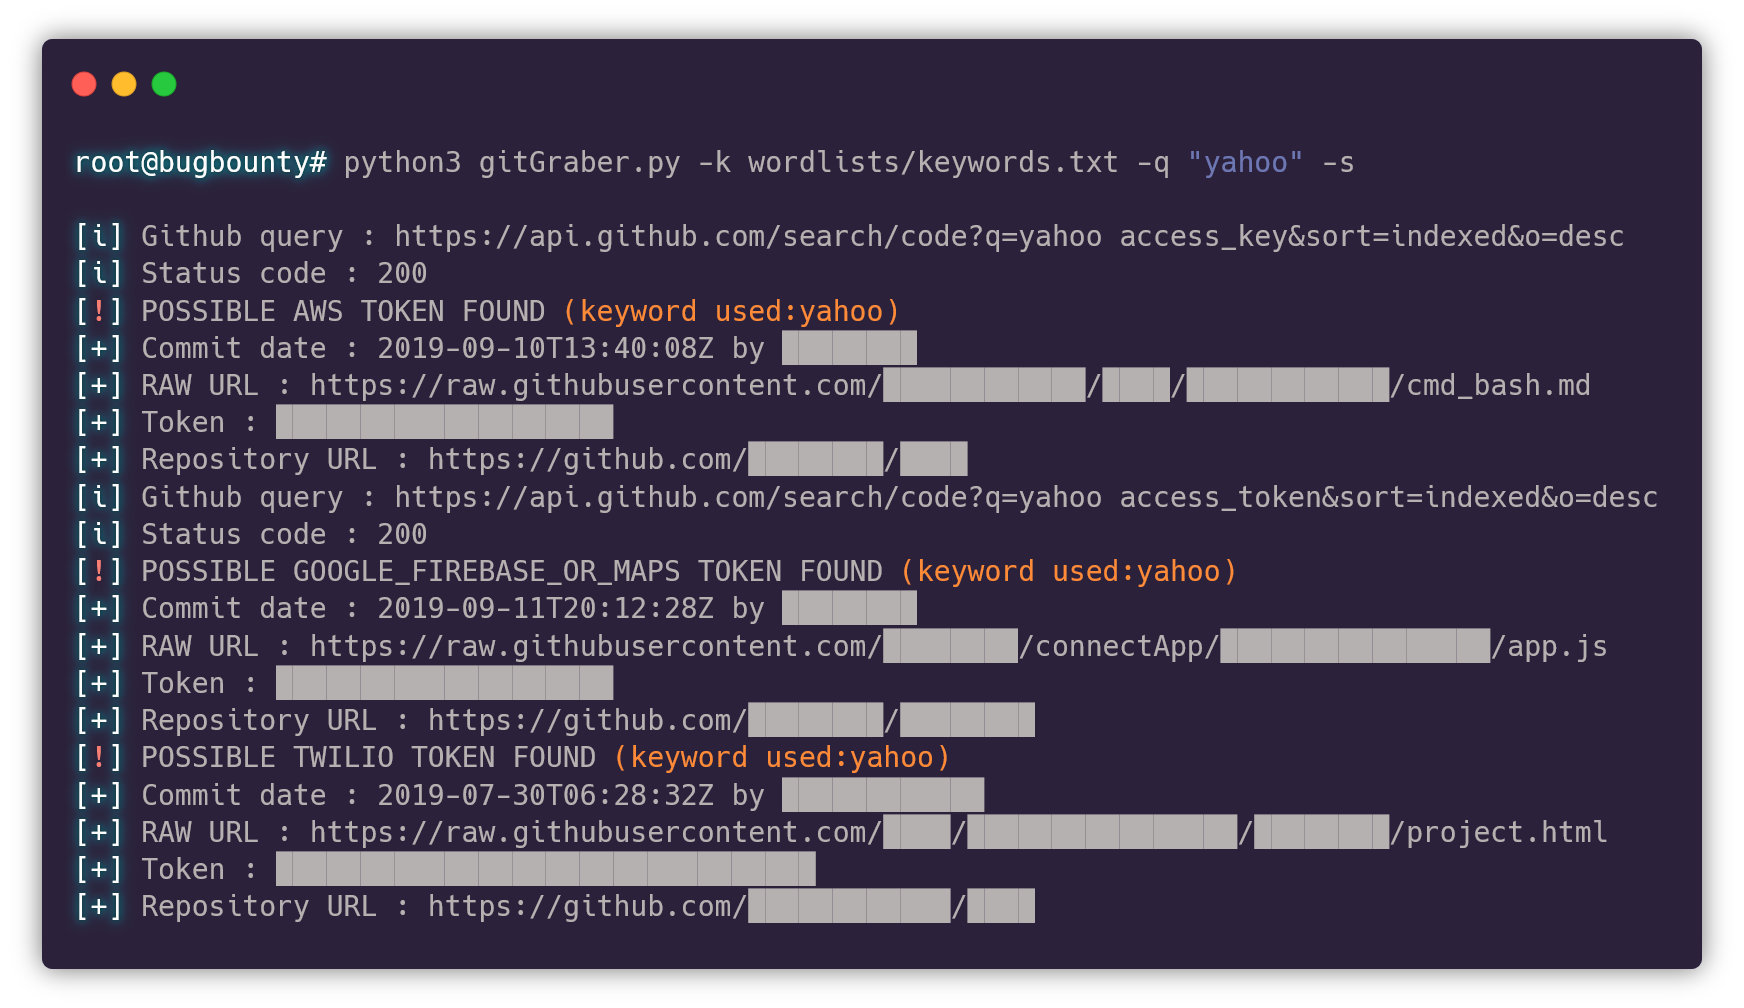 hisxo/gitgraber
gitGraber: GitHub पर निगरानी रखें और विभिन्न ऑनलाइन सेवाओं जैसे: Google, Amazon, Paypal, Github, Mailgun, Facebook, Twitter, Heroku, Stripe... के लिए…
 sheeki03/tirith
डेवलपर्स और AI एजेंटों के लिए टर्मिनल सुरक्षा। निष्पादन से पहले होमोग्राफ़ URL, पाइप-टू-शेल, ANSI इंजेक्शन, अस्पष्ट पेलोड, डेटा एक्सफ़िल्ट्रेशन, और…
 aquasecurity/trivy-action
आपके Docker कंटेनर इमेज में भेद्यताओं की जाँच के लिए Trivy को GitHub action के रूप में चलाता है।
 cr0hn/dockerscan
सबसे व्यापक डॉकर सुरक्षा स्कैनर
 infisical/agent-vault
एक HTTP क्रेडेंशियल प्रॉक्सी और वॉल्ट जो Claude Code, OpenClaw, Hermes, कस्टम एजेंट + हार्नेस, और अधिक जैसे AI एजेंटों के लिए है।
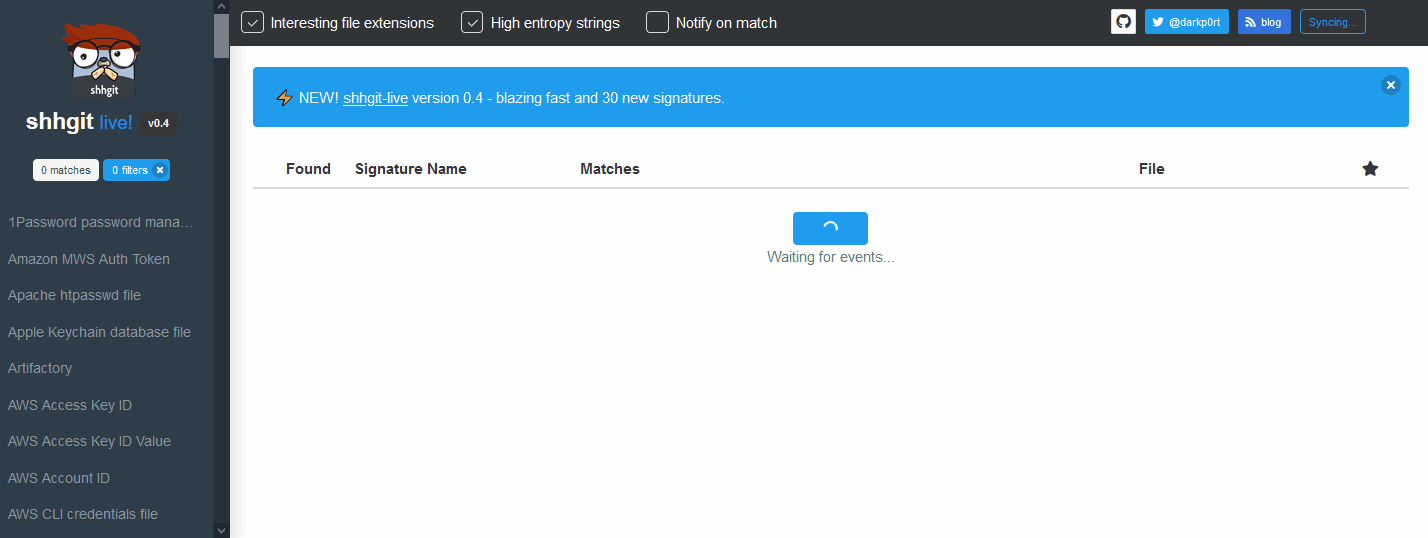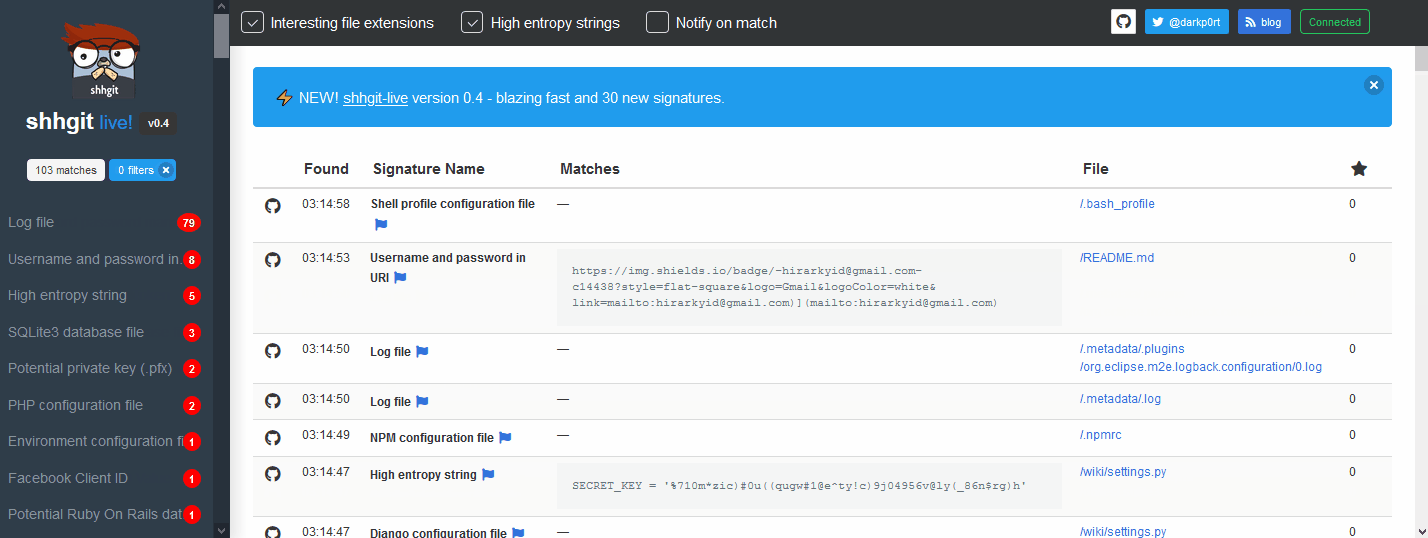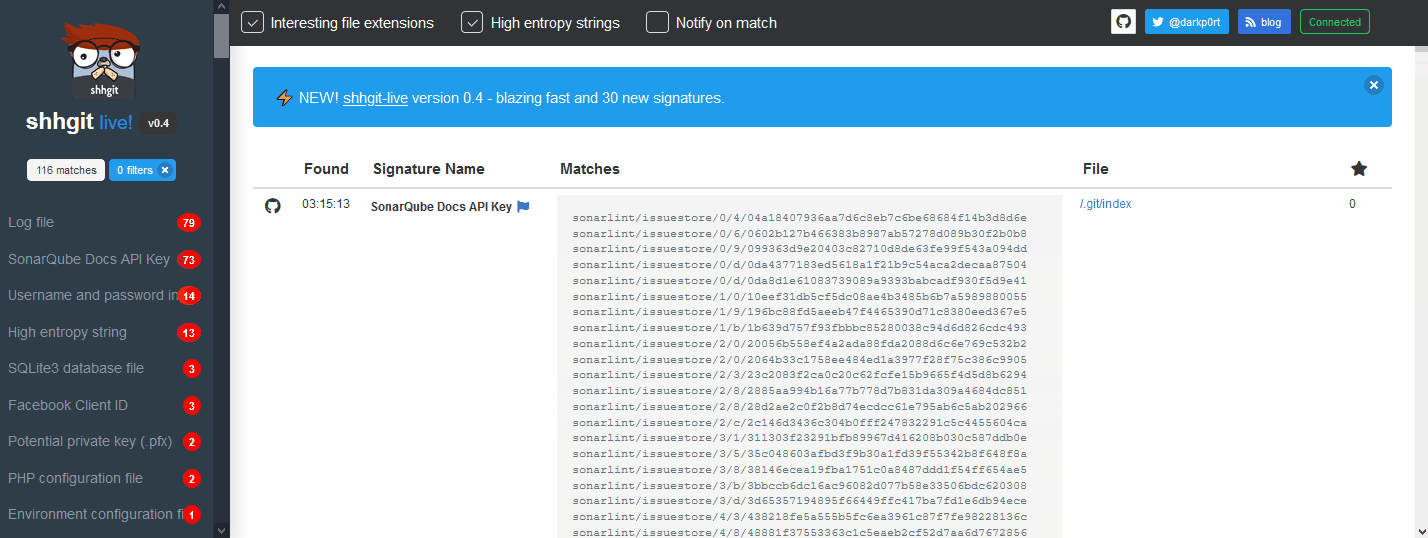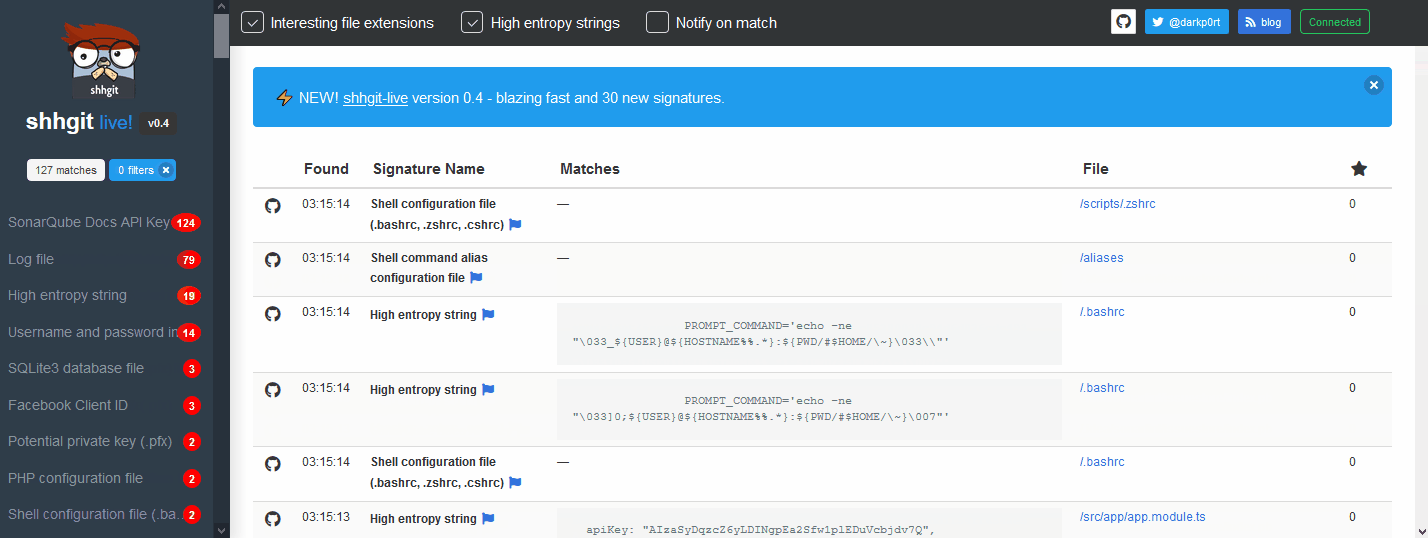 eth0izzle/shhgit
आह shhgit! अपने कोड में रहस्य खोजें। आपके GitHub, GitLab और Bitbucket रिपॉजिटरी के लिए रहस्य पहचान।
 openai/privacy-filter
पाठ में PII का पता लगाने और मास्किंग के लिए द्विदिशात्मक टोकन-वर्गीकरण मॉडल, जिसमें ऑन-प्रिमाइसेस रिडैक्शन, मूल्यांकन और फाइनट्यूनिंग के लिए CLI…
 gquere/pwn_jenkins
जेनकिंस सर्वर पर हमला करने के बारे में नोट्स
 tomnomnom/gf
grep के चारों ओर एक रैपर, जो आपको चीज़ें grep करने में मदद करता है
 deepfence/secretscanner
:unlock: :unlock: कंटेनर इमेज और फ़ाइल सिस्टम में रहस्य और पासवर्ड खोजें :unlock: :unlock:
 pypa/pip-audit
Python वातावरण, आवश्यकताओं की फ़ाइलों और निर्भरता ट्री का ज्ञात सुरक्षा कमजोरियों के लिए ऑडिट करता है, और स्वचालित रूप से उन्हें ठीक कर सकता है






