 obheda12/gitdorker
एक Python प्रोग्राम जो डोर्कों के बड़े भंडार के उपयोग के माध्यम से GitHub से गुप्त जानकारी (secrets) स्क्रैप करता है।


GitDorker एक उपकरण है जो GitHub Search API और GitHub dorks की एक विस्तृत सूची का उपयोग करता है जिसे मैंने विभिन्न स्रोतों से संकलित किया है ताकि एक खोज क्वेरी के आधार पर github पर संग्रहीत संवेदनशील जानकारी का एक अवलोकन प्रदान किया जा सके।
GitDorker का प्राथमिक उद्देश्य उपयोगकर्ता को GitHub पर संवेदनशील जानकारी एकत्र करना शुरू करने के लिए एक साफ और अनुकूलित आक्रमण सतह प्रदान करना है। GitDorker का उपयोग GitRob या Trufflehog जैसे अतिरिक्त उपकरणों के साथ GitDorker से खोजे गए दिलचस्प रिपॉजिटरी या उपयोगकर्ताओं पर सर्वोत्तम परिणाम प्राप्त करने के लिए किया जा सकता है।
GitDorker GitHub Search API का उपयोग करता है और प्रति मिनट 30 अनुरोधों तक सीमित है। दर सीमाओं को रोकने के लिए, GitDorker में हर 30 अनुरोधों के बाद एक स्लीप फ़ंक्शन बनाया गया है ताकि खोज विफलताओं को रोका जा सके। इसलिए, यदि कोई GitDorker के साथ alldorks.txt फ़ाइल का उपयोग करता है, तो प्रक्रिया पूरी होने में लगभग 5 मिनट लगेंगे।
** Python3
** GitHub व्यक्तिगत पहुँच टोकन
** इस रिपॉजिटरी की requirements.txt फ़ाइल के अंदर आवश्यकताओं को स्थापित करें (pip3 install -r requirements.txt)
यदि आप व्यक्तिगत पहुँच टोकन बनाने के बारे में अनिश्चित हैं तो कृपया नीचे दिए गए गाइड का पालन करें: https://docs.github.com/en/github/authenticating-to-github/creating-a-personal-access-token
यह अनुशंसा की जाती है कि GitDorker को कम से कम दो GitHub व्यक्तिगत पहुँच टोकन प्रदान किए जाएं ताकि यह डोर्किंग प्रक्रिया के दौरान दोनों के बीच वैकल्पिक हो सके और दर सीमित होने की संभावना को कम कर सके। अलग-अलग GitHub खातों से कई टोकन का उपयोग करने से सर्वोत्तम परिणाम मिलेंगे।
dorks फ़ोल्डर के अंदर डोर्क्स की एक सूची है। अपने github रहस्यों के आक्रमण सतह का मानचित्रण करते समय "alldorks.txt" फ़ाइल का उपयोग करने की अनुशंसा की जाती है। "alldorks.txt" डोर्क्स का मेरा संग्रह है जिसे मैंने विभिन्न संसाधनों से निकाला है, जो संवेदनशील github जानकारी के कुल 239 व्यक्तिगत डोर्क्स हैं।
मैंने GitDorker का उपयोग करने और संभावित उपयोग के मामलों के बारे में अधिक विस्तार से एक ब्लॉग पोस्ट बनाया है जो यहाँ है: https://medium.com/@obheda12/gitdorker-a-new-tool-for-manual-github-dorking-and-easy-bug-bounty-wins-92a0a0a6b8d5
उपयोग के मामलों और GitDorker की सबसे अपडेटेड सुविधाओं का उपयोग करने के तरीके के पूरे विस्तृत अवलोकन के लिए कृपया नीचे BlackHat प्रस्तुति देखें: https://youtu.be/UwzB5a5GrZk
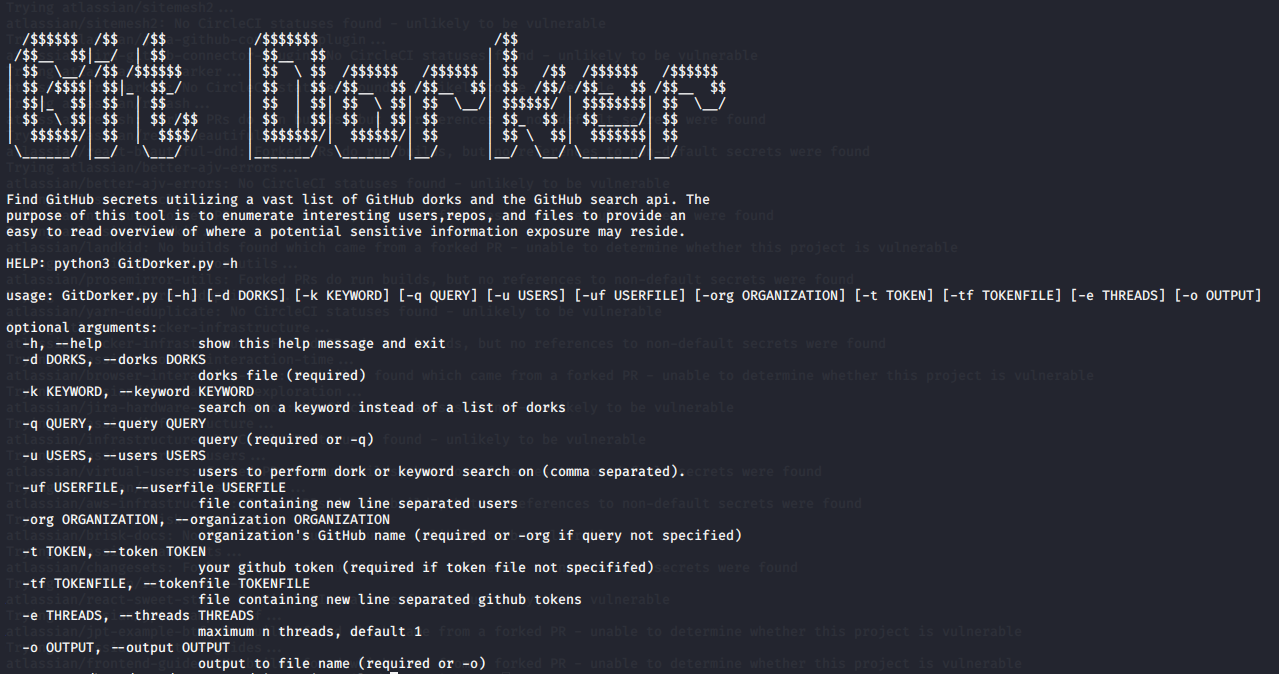
सहायता आउटपुट:

## Build Command
docker build -t gitdorker .

## Basic Run Command
docker run -it gitdorker

## Run Command
docker run -it -v $(pwd)/tf:/tf gitdorker -tf tf/TOKENSFILE -q tesla.com -d dorks/DORKFILE -o tesla

## Run Command
docker run -it -v $(pwd)/tf:/tf xshuden/gitdorker -tf tf/TOKENSFILE -q tesla.com -d dorks/DORKFILE -o tesla
नीचे "tesla.com" क्वेरी को डोर्क्स की एक छोटी सूची के साथ चलाने से प्राप्त परिणामों का एक उदाहरण है।
निम्नलिखित कमांड को डोर्क्स की एक सूची के विरुद्ध "tesla.com" के लिए क्वेरी करने के लिए चलाया गया:
python3 GitDorker.py -tf TOKENSFILE -q tesla.com -d Dorks/DORKFILE -o tesla

नोट: आप जितनी अधिक उन्नत क्वेरी डालेंगे (जैसे उपयोगकर्ता, संगठन, एंडपॉइंट जानकारी आदि का समावेश), उतने ही संक्षिप्त परिणाम प्राप्त होंगे।

GitDorker बनाने और डोर्क्स सूचियाँ संकलित करने के संदर्भ बिंदु
यह परियोजना केवल शैक्षिक और नैतिक परीक्षण उद्देश्यों के लिए बनाई गई है। पूर्व आपसी सहमति के बिना लक्ष्यों पर हमला करने के लिए इस उपकरण का उपयोग अवैध है। डेवलपर्स कोई देयता नहीं लेते हैं और इस उपकरण के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।






