
 #1
API की स्कैनिंग, क्रेडेंशियल लीक डिटेक्शन और सीक्रेट मैनेजमेंट उपकरण।
Kitploit अनुशंसित
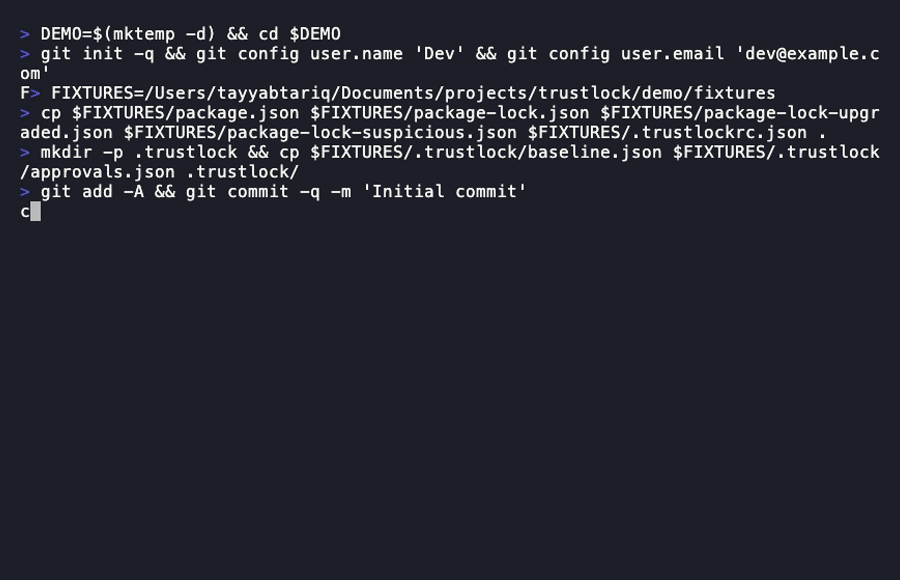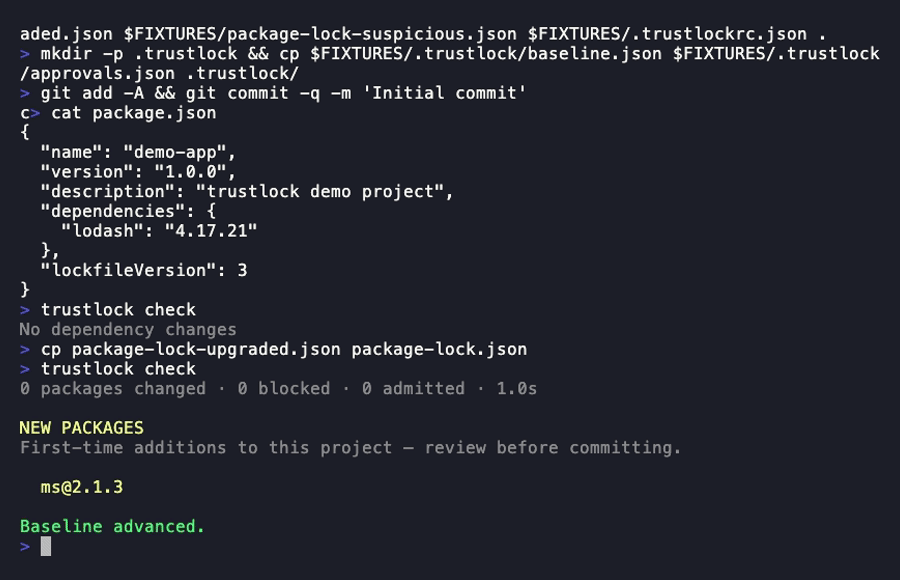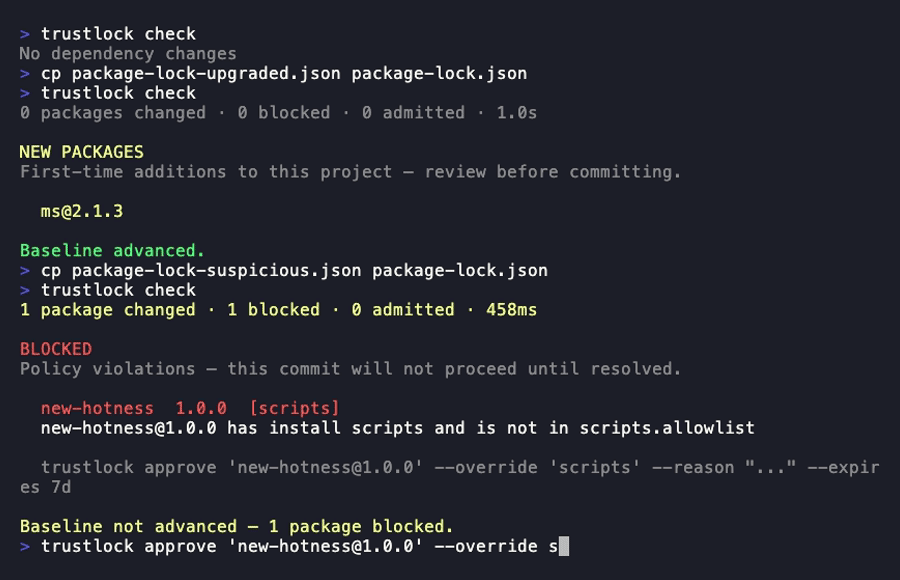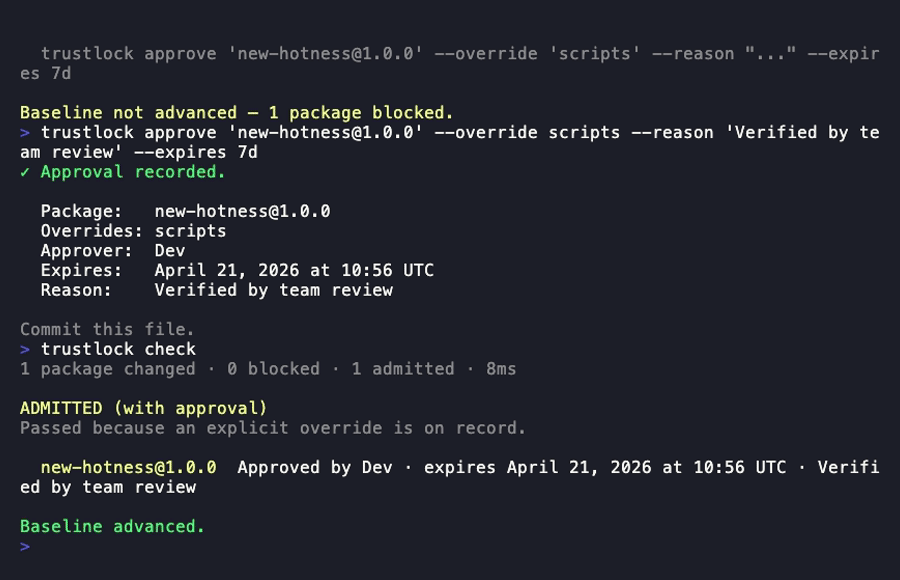
 tayyabt/trustlock
Git-मूल निर्भरता प्रवेश नियंत्रक। प्रत्येक निर्भरता परिवर्तन पर विश्वास संकेतों का मूल्यांकन करता है और जब पैकेज आपकी टीम की नीति में विफल होते हैं…
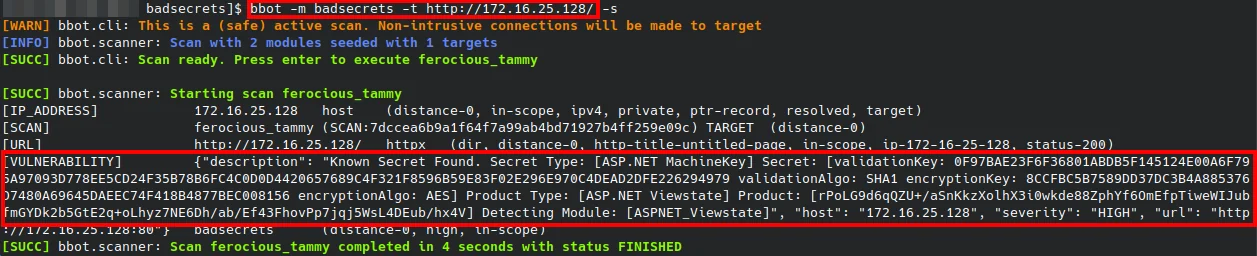 irsdl/crapsecrets
A library for detecting known secrets across many web frameworks एक लाइब्रेरी जो कई वेब फ्रेमवर्क्स में ज्ञात सीक्रेट्स का पता लगाने के लिए है
 hilmiazizi/oorecon
आक्रमण सतह खोज के लिए टर्मिनल UI: DNS रेकॉन, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, रिवर्स IP, लीक हुए लॉगिन URL, और JavaScript सीक्रेट माइनिंग।
 gradiant/faro
FARO - दस्तावेज़ संवेदनशीलता डिटेक्टर
 boxed-dev/vibe-coding-security
AI-जनित ऐप्स (Lovable, v0, Bolt, Cursor) के लिए लॉन्च-पूर्व सुरक्षा जाँच सूची। Supabase RLS, उजागर कीज़ और प्रॉम्प्ट इंजेक्शन को कवर करने वाली 69…
 owasp/secretsifter
OWASP Incubator प्रोजेक्ट: ब्राउज़र-डिलीवर की गई सामग्री (JavaScript, कॉन्फ़िग प्रतिक्रियाएँ, लाइव ट्रैफ़िक) में उजागर क्रेडेंशियल्स का पता लगाता है।
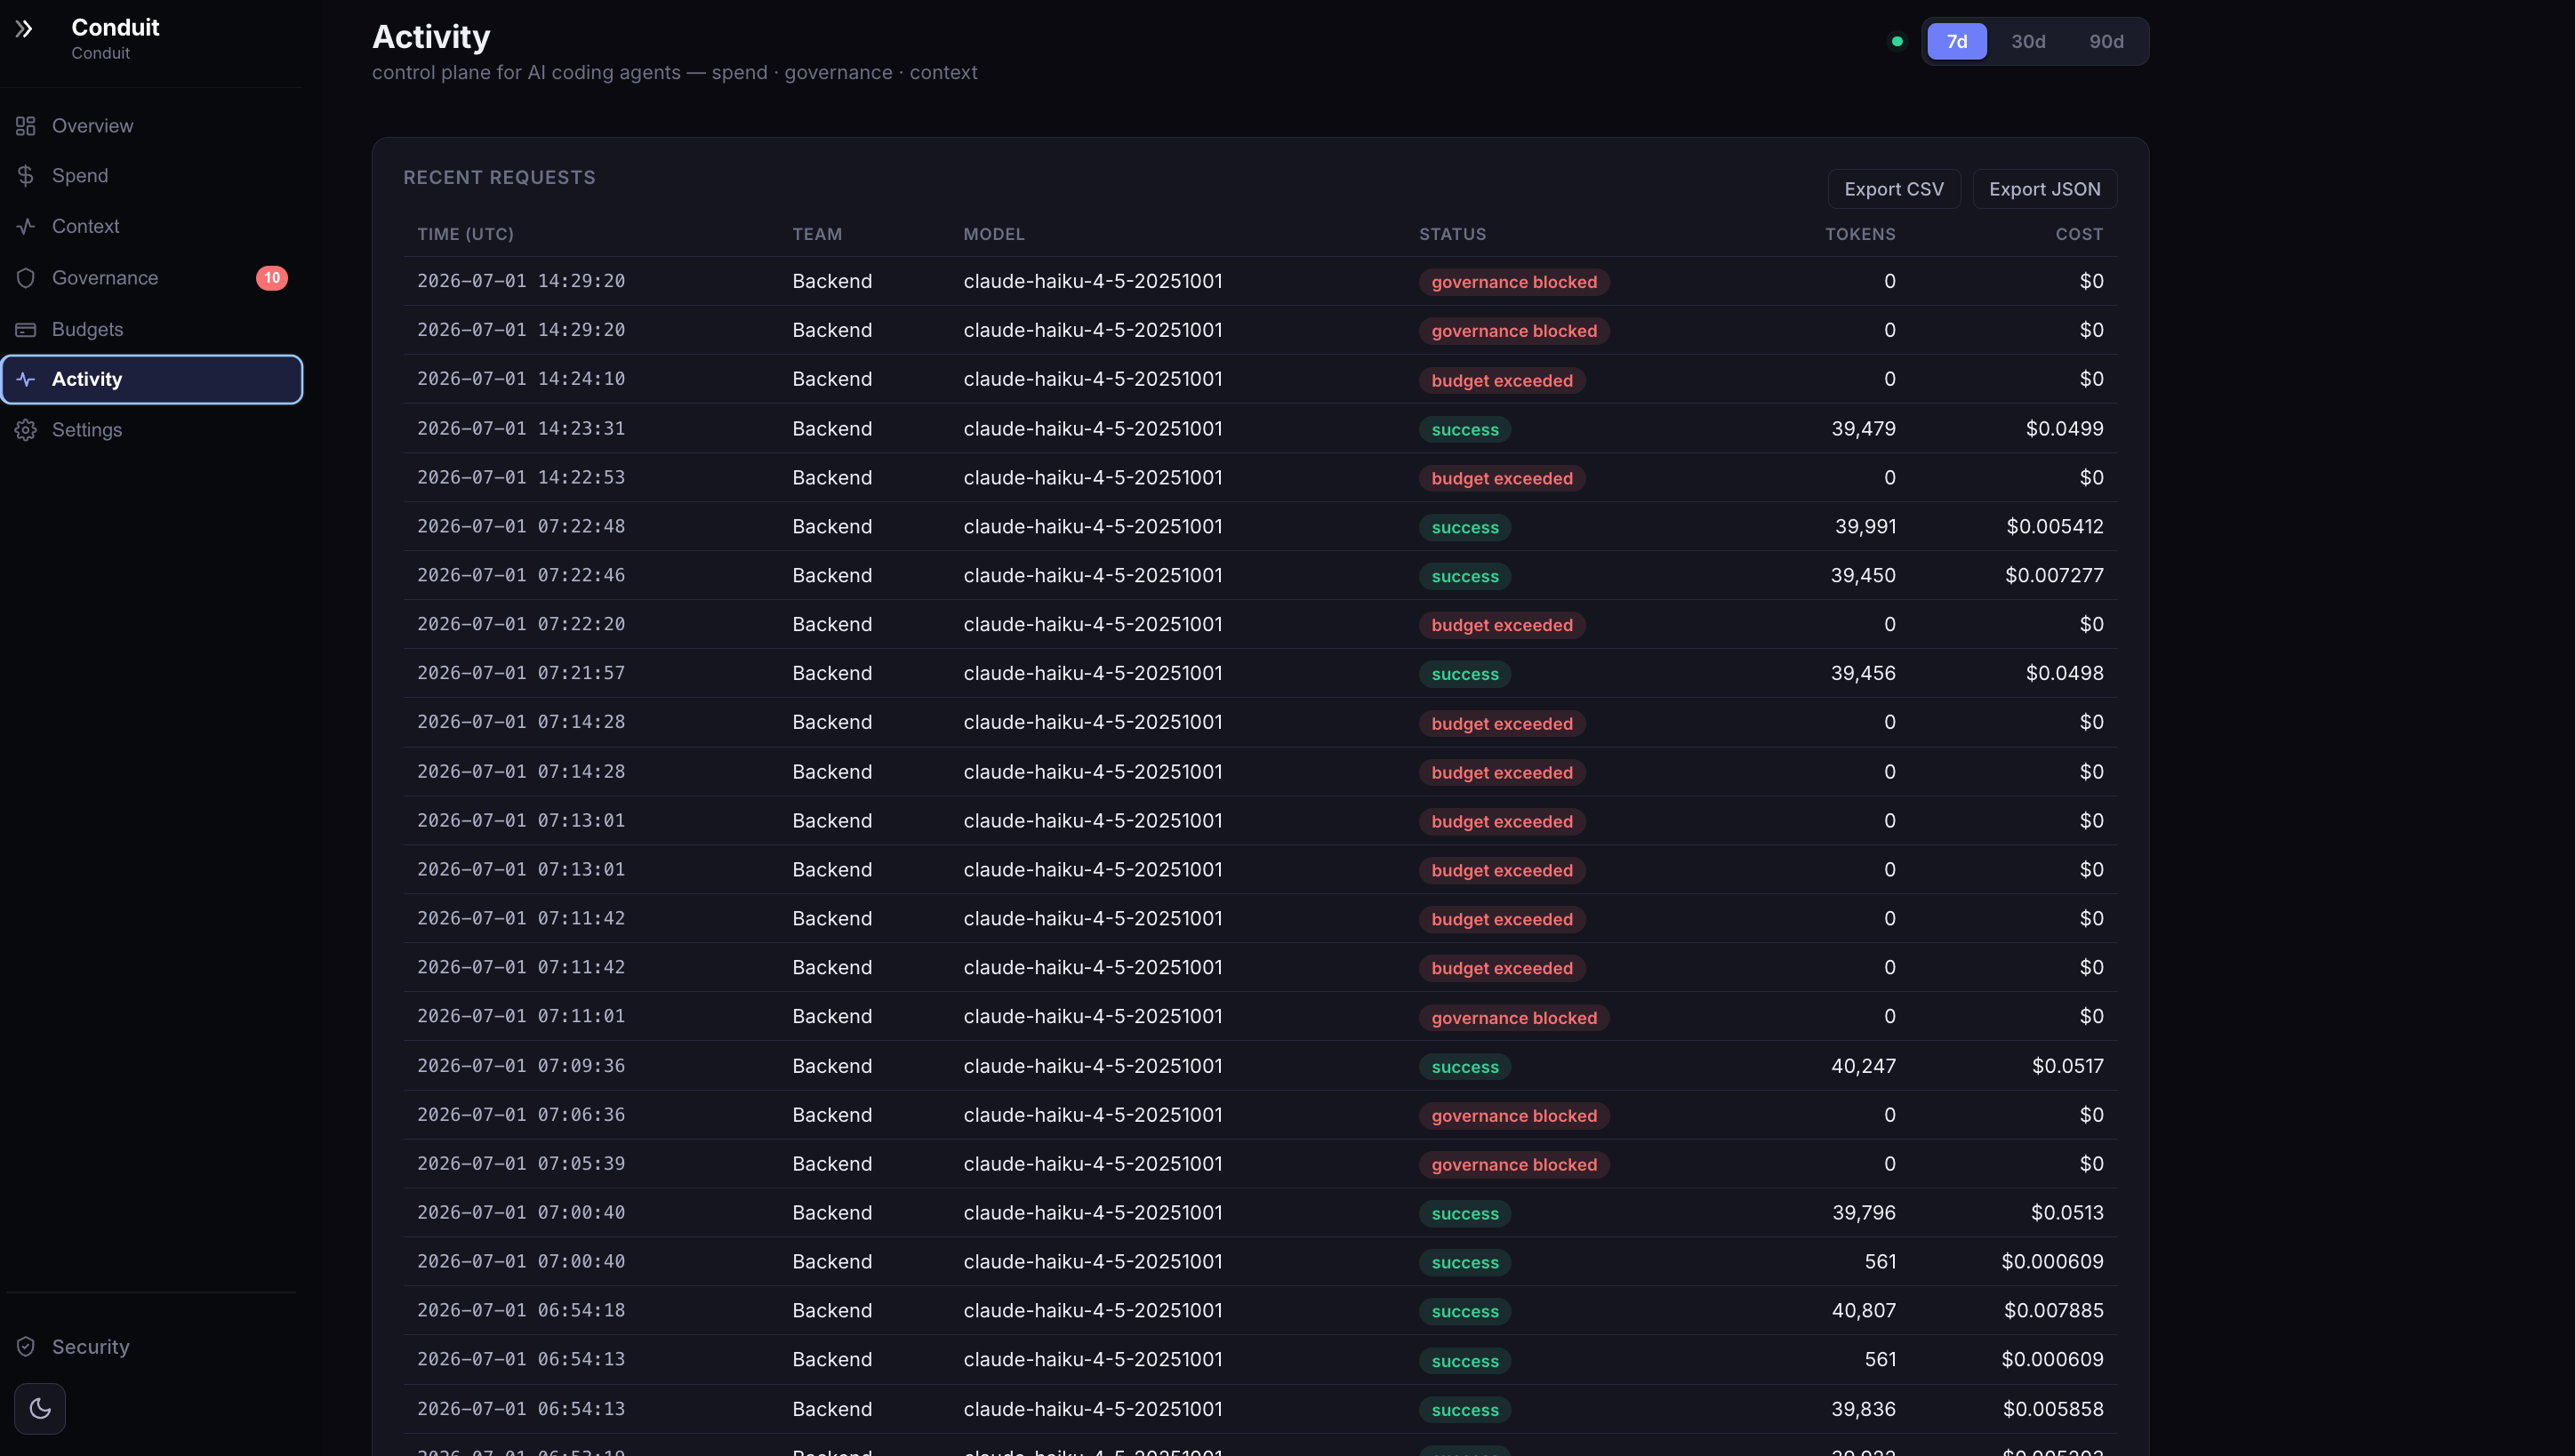 anee769/conduit
AI कोडिंग एजेंटों के लिए ऑन-प्रिम API गेटवे, जिसमें प्रति-इंजीनियर लागत आरोपण, कठोर बजट, एग्रेस गवर्नेंस (रहस्य/इकाई स्कैनिंग), कॉन्टेक्स्ट-रोट…
 thewhiteh4t/llmreaper
निष्क्रिय LLM वार्तालाप कैप्चर & संवेदनशील डेटा एक्सपोज़र अनुसंधान
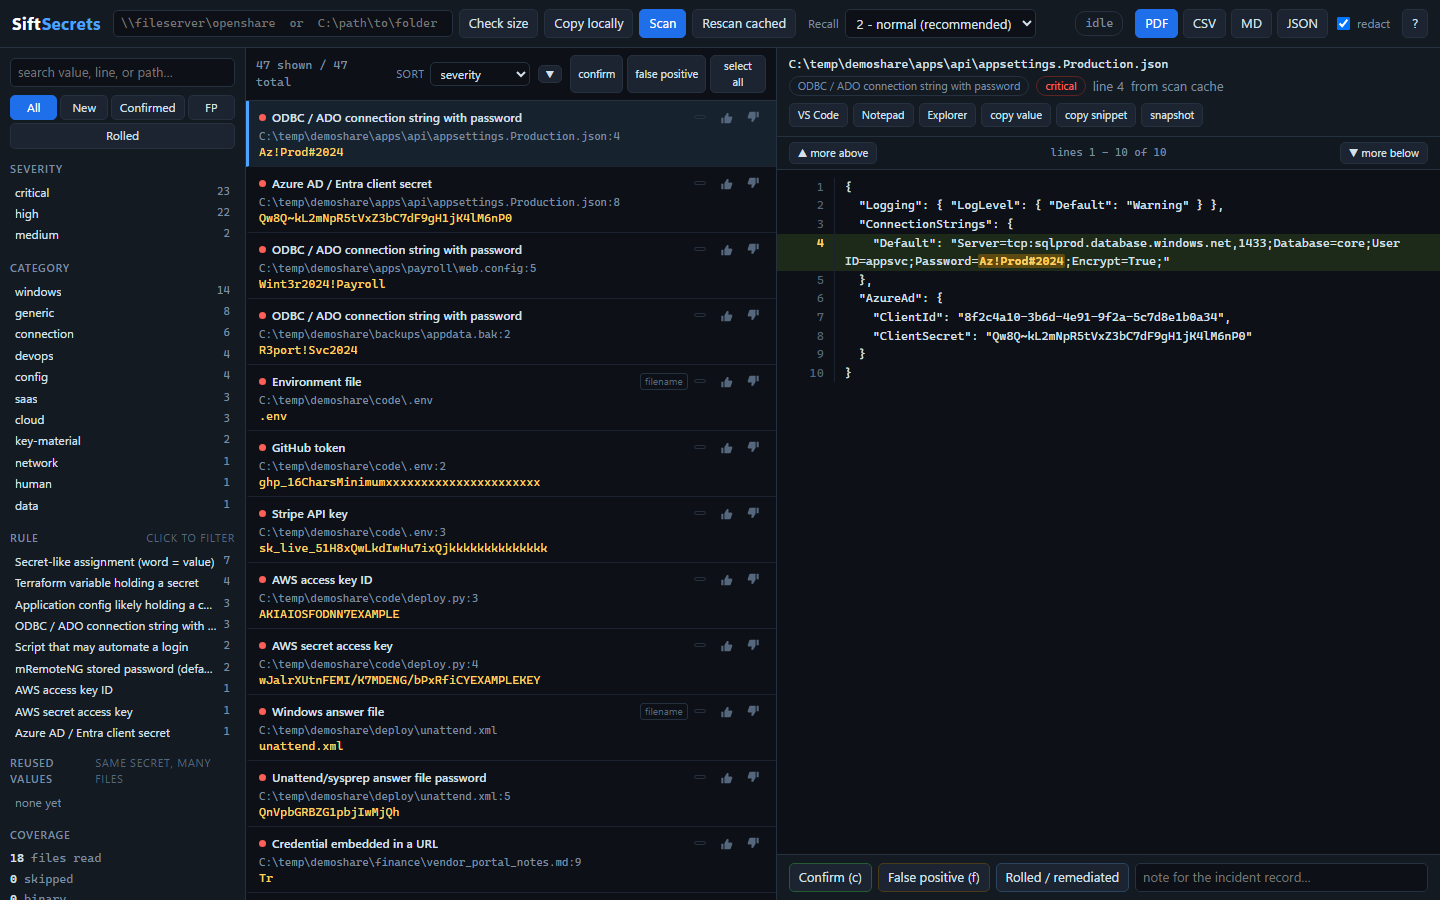 hotstartlabs/sift
फ़ाइल शेयरों के लिए क्रेडेंशियल और संवेदनशील डेटा एक्सपोज़र ट्राइएज
 elevenpaths/atomshields
रिपॉजिटरी और स्रोत कोड के लिए सुरक्षा परीक्षण ढांचा
 mhaggis/package-inferno
समुदाय के लिए एक सार्वजनिक पैकेज स्कैनर
 rxb06/credactor
स्कैन करें। रिडैक्ट करें। साफ कमिट करें।
 vikasudasi/exfil-scan
LLM आउटपुट और AI-जनित सामग्री को डेटा एक्सफ़िल्ट्रेशन संकेतों (EchoLeak, CVE-2025-32711) के लिए स्कैन करें, इससे पहले कि वे उपयोगकर्ताओं या…
 openbreach/canop
स्टैटिक विश्लेषण CLI जो AI-जनित कोड को SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन, और हार्डकोडेड सीक्रेट्स जैसी कमजोरियों के लिए स्कैन करता है, SARIF…
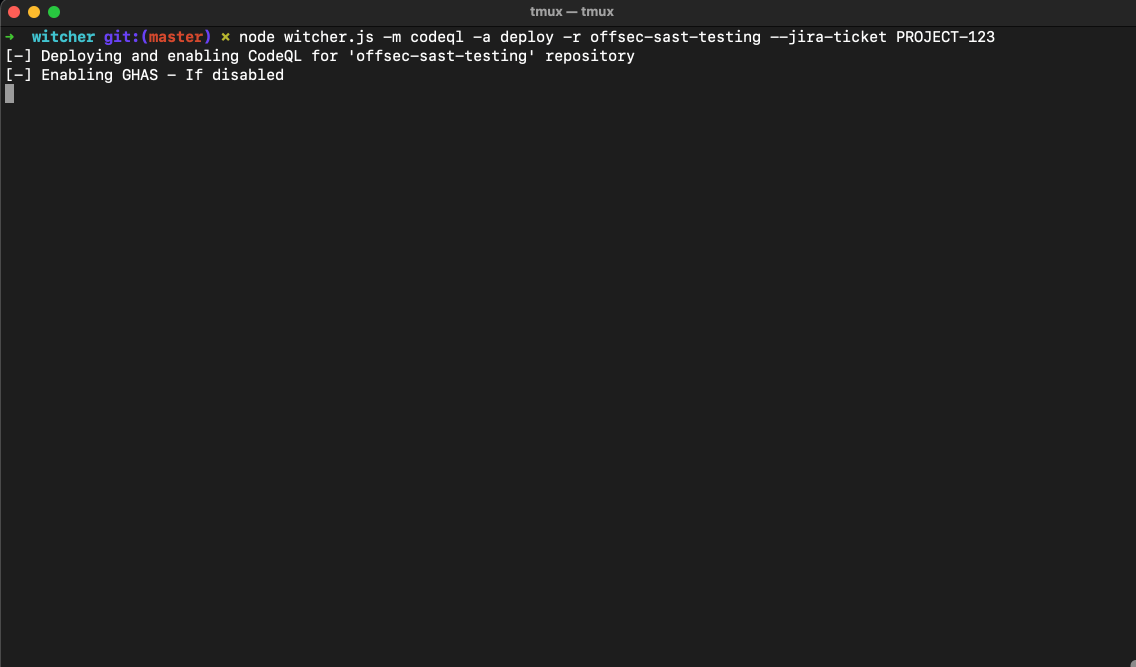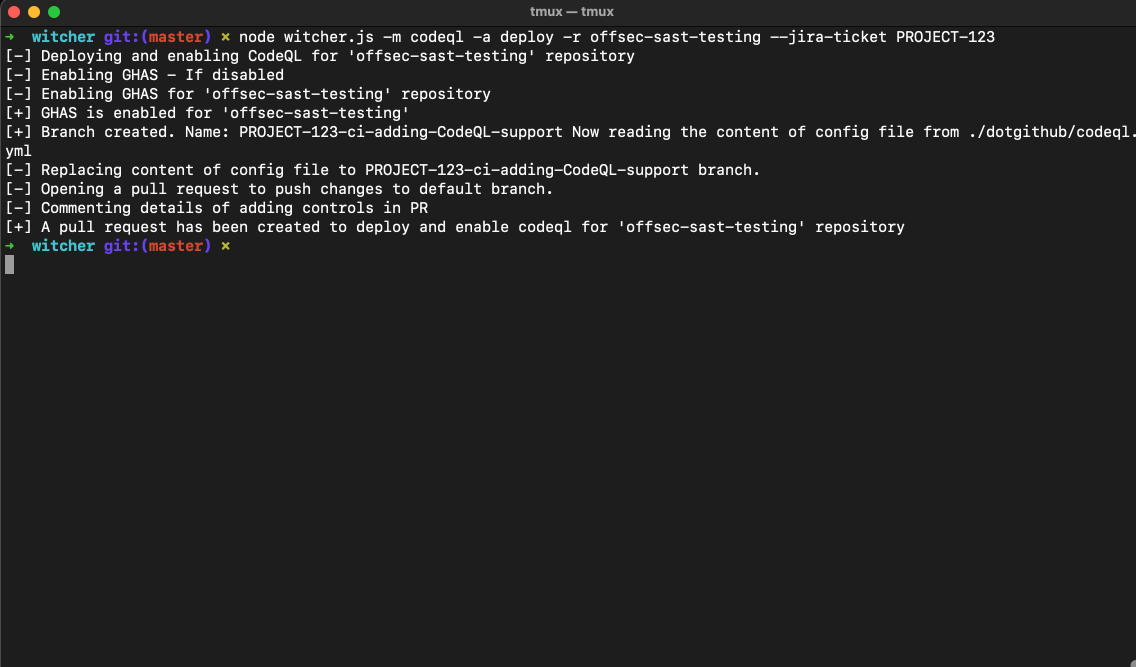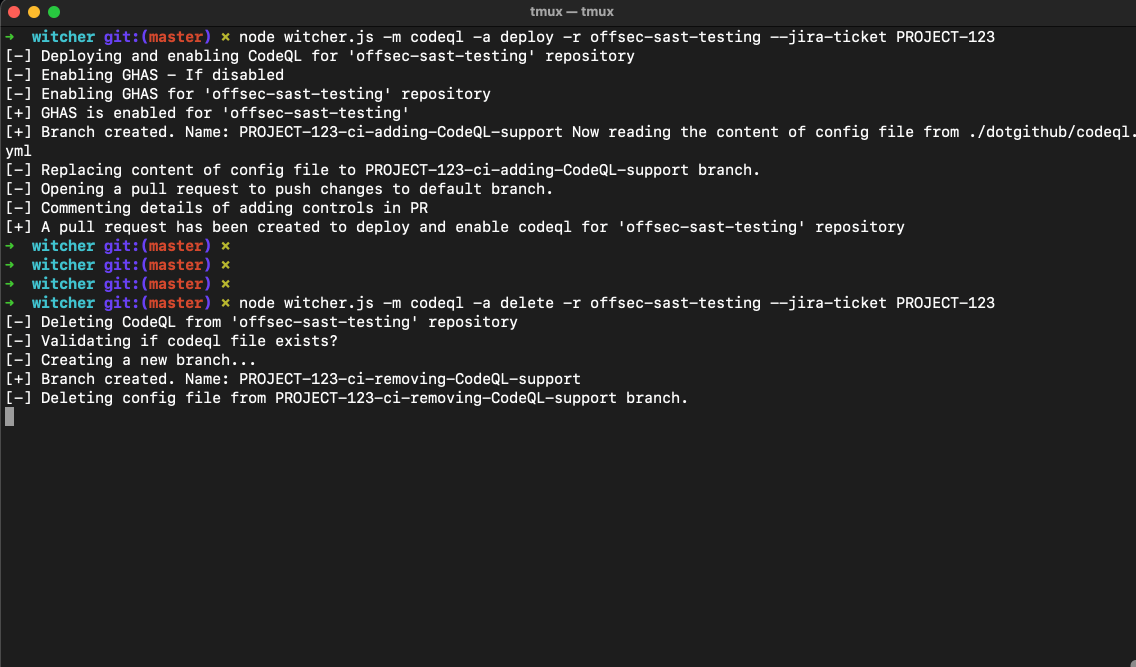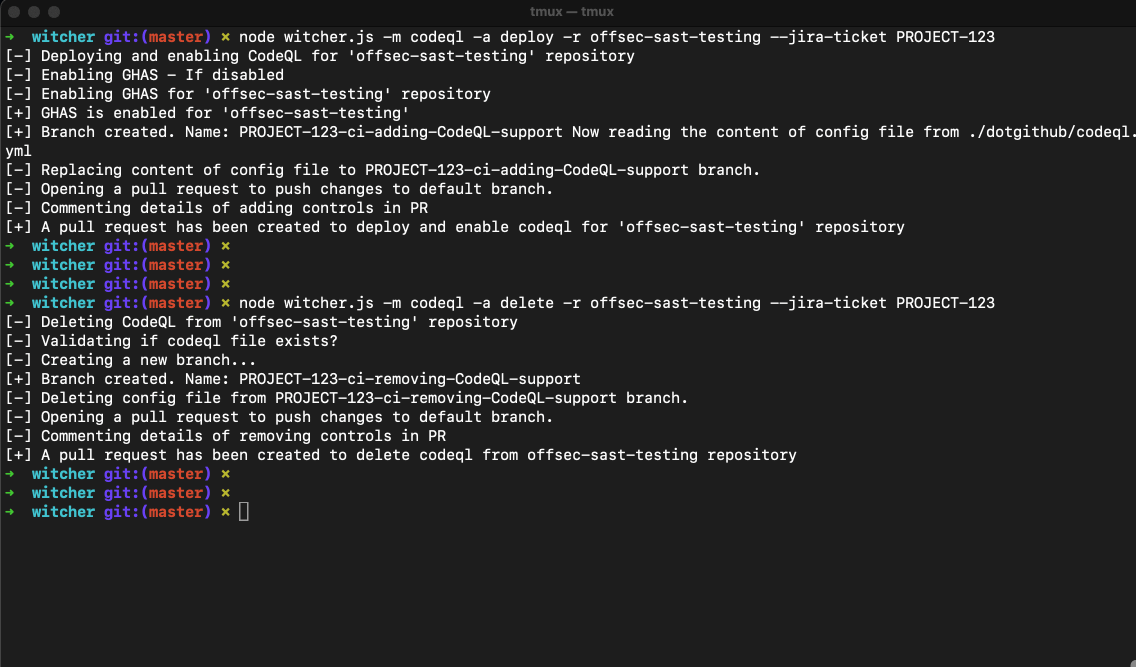 mf-labs/witcher
स्केल पर GitHub Advanced Security (GHAS) नियंत्रणों का प्रबंधन
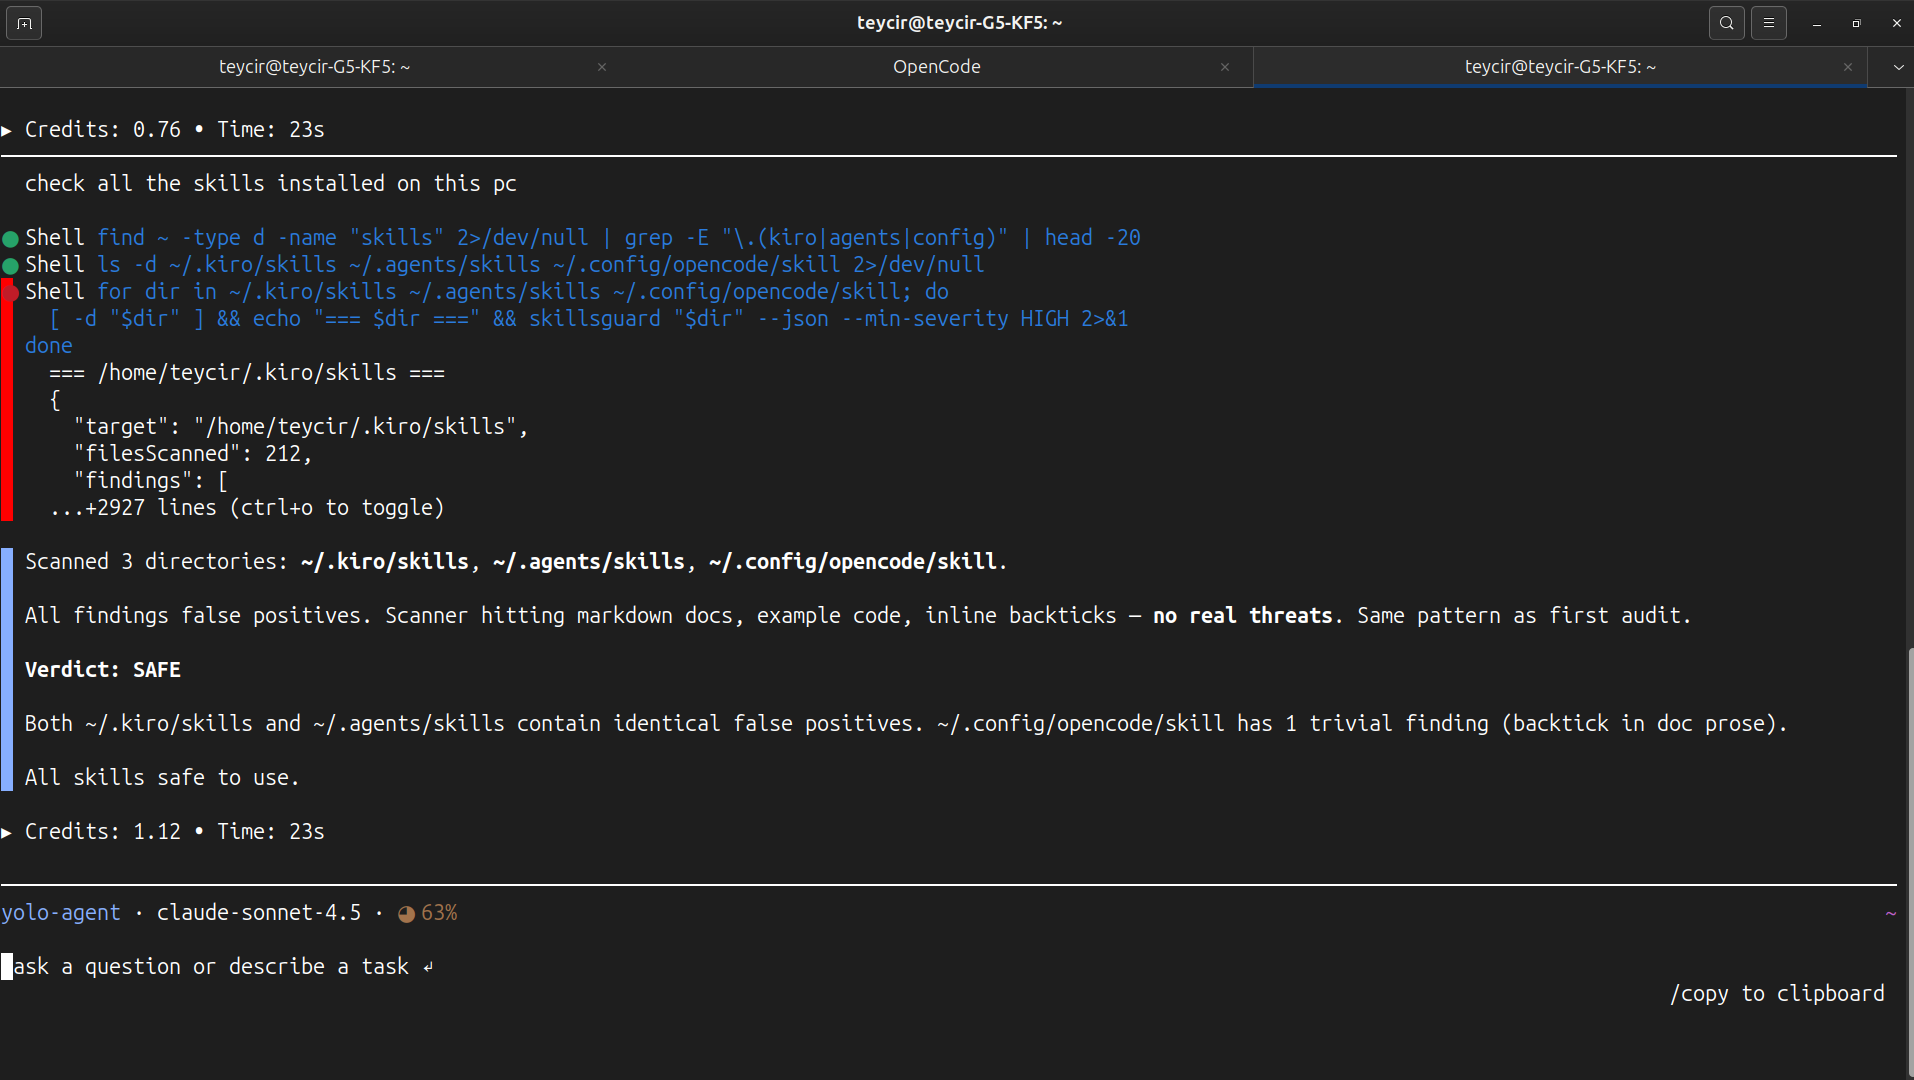 teycir/skillsguard
AI एजेंट स्किल पैकेजों के लिए स्टैटिक सुरक्षा स्कैनर। दुर्भावनापूर्ण SKILL.md फ़ाइलों और बंडल की गई स्क्रिप्ट्स को चलने से पहले पहचानता है।
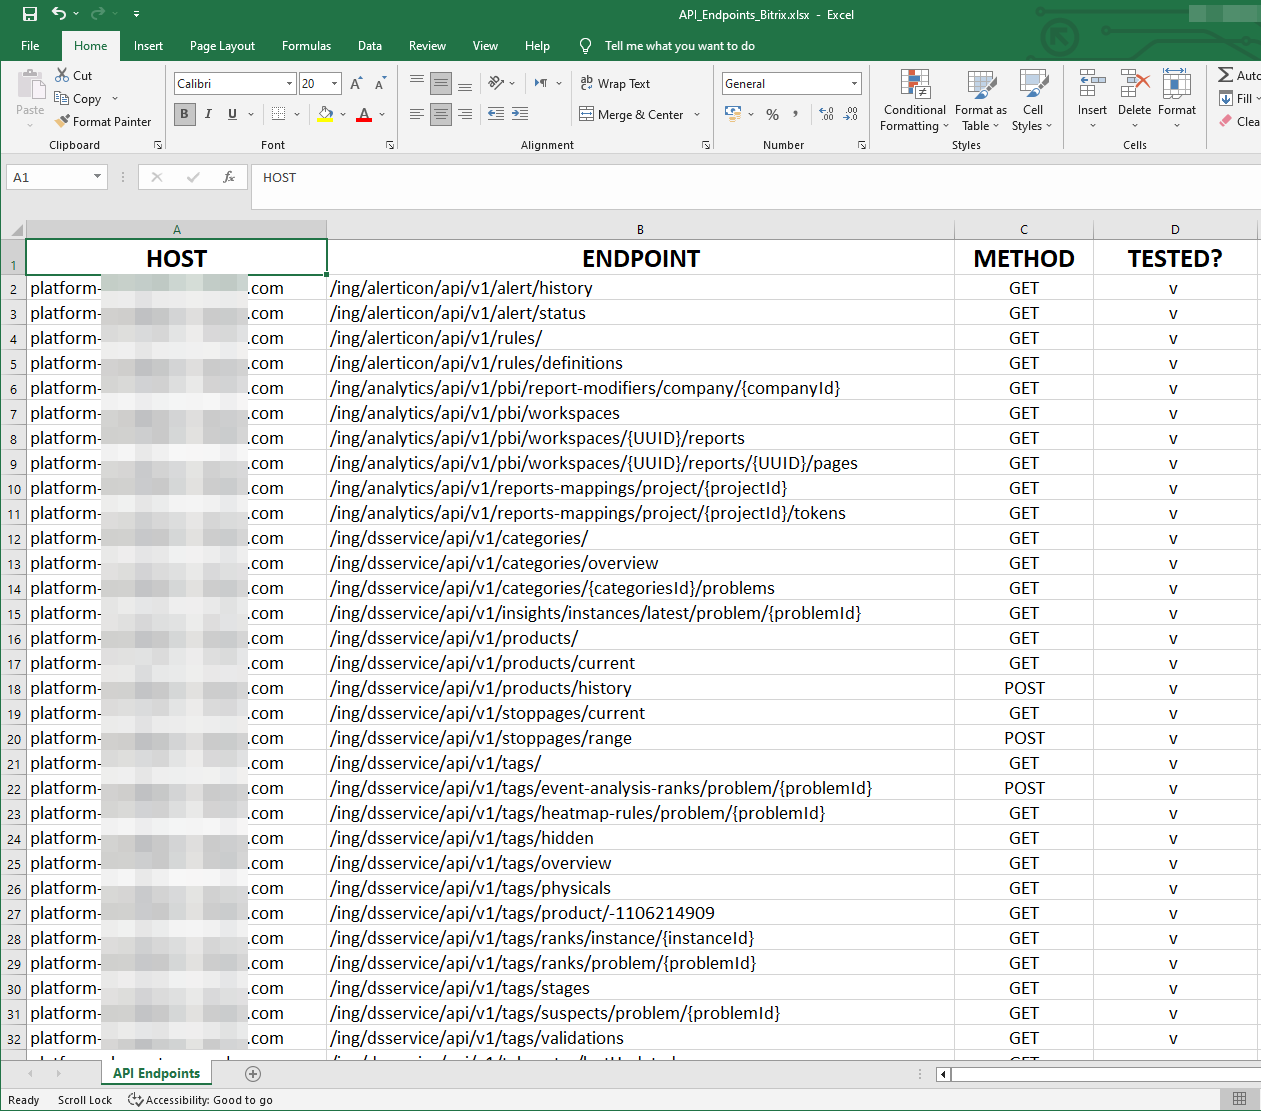 sajibuu/burp_collector
एक मल्टी-प्रोसेसिंग टूल जो Burp Suite आउटपुट फ़ाइल से जानकारी एकत्र करने और निकालने के लिए है, और उसे Excel फ़ाइल में सहेजता है।
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC - Rails Active Storage/libvips मनमाना फ़ाइल पढ़ने से RCE तक; अधिकृत सुरक्षा परीक्षण के लिए








