
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/ashrafzaryouh/cve-2026-114595
मेमोरी फोरेंसिकभेद्यता विश्लेषणशोषणSCADA/ICS सुरक्षाचयनित संसाधन
GitHubashrafzaryouh/cve-2026-114595

CVE-2026-114595

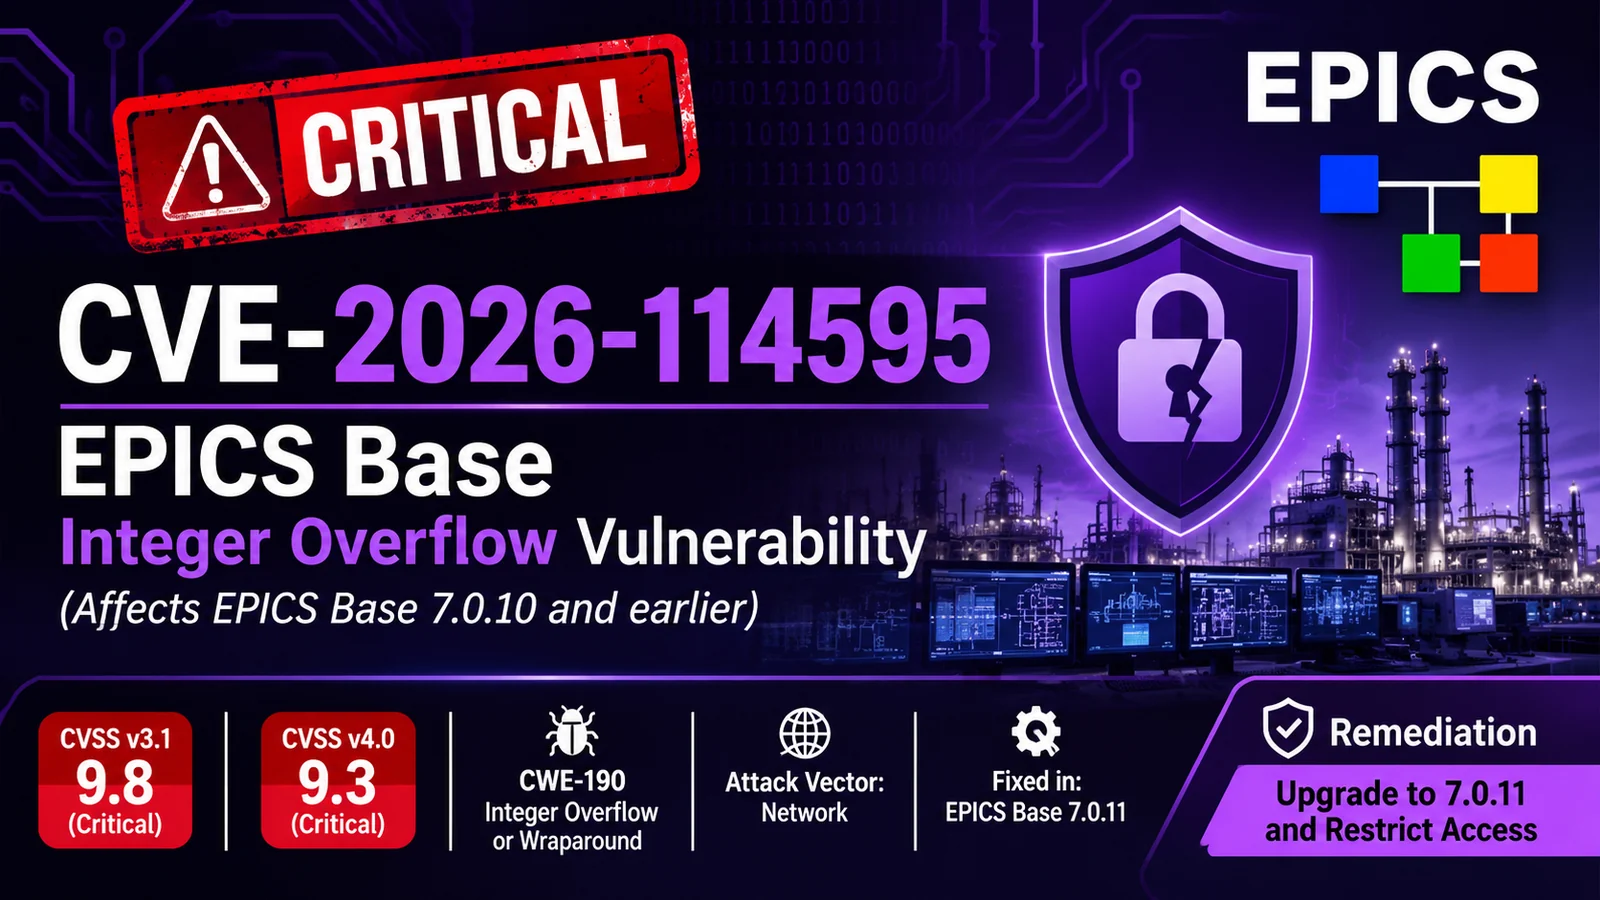
CVE-2026-114595 के लिए एडवाइज़री, EPICS Base (≤7.0.10) में एक गंभीर इंटीजर ओवरफ़्लो जो मेमोरी करप्शन, DoS, और संभावित अनऑथेंटिकेटेड RCE को सक्षम बनाता है; इसमें CVSS विवरण और समाधान शामिल हैं।

साझा करें
रिपॉजिटरी देखें
24 दिन पहलेअभी तक समीक्षित नहीं

CVE-2026-114595: EPICS Base RCE / मेमोरी करप्शन

गंभीर EPICS भेद्यता सलाह

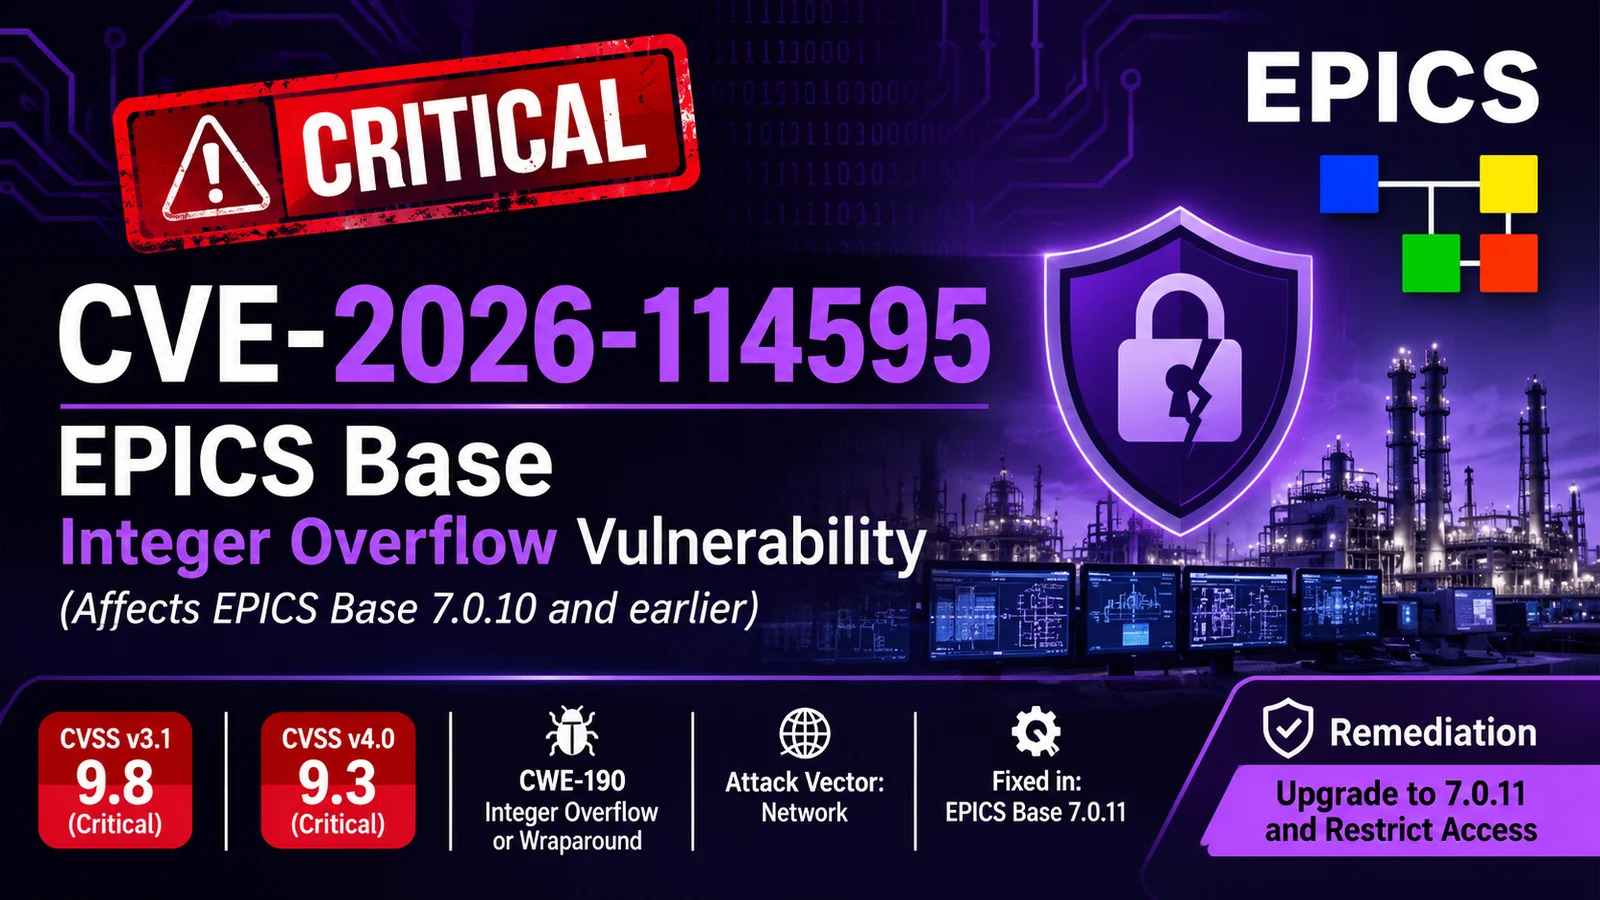
CVE-2026-114595 CVSS 9.8 CVSS 9.3 CWE-190

CVE-2026-114595 का अवलोकन, सलाह विवरण और शमन दिशानिर्देश, जो EPICS Base (प्रायोगिक भौतिकी और औद्योगिक नियंत्रण प्रणाली) में एक गंभीर पूर्णांक अतिप्रवाह भेद्यता है।


सारांश

EPICS Base रिलीज़ 7.0.10 और उससे पहले में, नेटवर्क अनुरोध प्रसंस्करण में एक पूर्णांक अतिप्रवाह के कारण मेमोरी गलत आकार के साथ आवंटित की जा सकती है। हमलावर द्वारा प्रदान किए गए डेटा के बाद के प्रबंधन के परिणामस्वरूप मेमोरी करप्शन, सेवा से इनकार, या संभावित रिमोट कोड निष्पादन हो सकता है।

यह भेद्यता नेटवर्क पर दूरस्थ रूप से शोषणीय है, जिसके लिए किसी प्रमाणीकरण या उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं है।


प्रभावित उत्पाद

विक्रेताउत्पादप्रभावित संस्करणठीक किया गया संस्करण
The EPICS CommunityEPICS Base≤ 7.0.10 (सभी पूर्ववर्ती)7.0.11

EPICS (प्रायोगिक भौतिकी और औद्योगिक नियंत्रण प्रणाली) वितरित नियंत्रण प्रणालियों के निर्माण के लिए व्यापक रूप से उपयोग किया जाने वाला एक ओपन-सोर्स टूलकिट है। यह दुनिया भर की प्रमुख वैज्ञानिक सुविधाओं को संचालित करता है, जिनमें कण त्वरक, सिंक्रोट्रॉन और संलयन प्रयोग (जैसे, ITER) शामिल हैं।


तकनीकी विवरण

  • कमज़ोरी: CWE-190: पूर्णांक अतिप्रवाह या रैपअराउंड
  • आक्रमण वेक्टर: नेटवर्क (AV:N)
  • आक्रमण जटिलता: कम (AC:L)
  • आवश्यक विशेषाधिकार: कोई नहीं (PR:N)
  • उपयोगकर्ता इंटरैक्शन: कोई नहीं (UI:N)
  • दायरा: अपरिवर्तित (S:U)
  • प्रभाव: उच्च गोपनीयता, अखंडता और उपलब्धता

एक हमलावर जो EPICS Base प्रक्रिया को तैयार किए गए नेटवर्क अनुरोध भेज सकता है, वह अनुरोध आकार गणना के दौरान पूर्णांक अतिप्रवाह उत्पन्न कर सकता है। इससे कम आकार का मेमोरी आवंटन होता है, जिससे हमलावर-नियंत्रित डेटा के प्रसंस्करण के दौरान बाद में सीमा-बाहर लेखन सक्षम हो जाता है।


CVSS स्कोर

संस्करणस्कोरगंभीरतावेक्टर स्ट्रिंग
3.19.8गंभीरCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
4.09.3गंभीरCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N

प्रभाव

सफल शोषण एक दूरस्थ अप्रमाणित हमलावर को निम्नलिखित की अनुमति दे सकता है:

  • प्रक्रिया क्रैश का कारण बनना (सेवा से इनकार)
  • प्रक्रिया मेमोरी को दूषित करना
  • EPICS Base चलाने वाले सिस्टम पर संभावित रूप से रिमोट कोड निष्पादन प्राप्त करना

चूंकि EPICS का उपयोग महत्वपूर्ण वैज्ञानिक और औद्योगिक नियंत्रण वातावरण में किया जाता है, सफल आक्रमण प्रयोगों को बाधित कर सकते हैं या परिचालन सुरक्षा को प्रभावित कर सकते हैं।


उपचार

तत्काल कार्रवाई

EPICS Base 7.0.11 या बाद के संस्करण में अपग्रेड करें।

EPICS Community ने आधिकारिक रिपॉज़िटरी में सुधार जारी किए हैं:

  • epics-base Pull Request #934
  • epics-base Pull Request #937
  • pvDataCPP Pull Request #109

अस्थायी शमन (यदि तत्काल अपग्रेड संभव न हो)

  • EPICS सेवाओं तक नेटवर्क पहुँच केवल विश्वसनीय होस्ट तक सीमित करें
  • EPICS सिस्टम को फ़ायरवॉल के पीछे रखें और उन्हें व्यावसायिक / इंटरनेट नेटवर्क से अलग करें
  • असामान्य नेटवर्क ट्रैफ़िक और अप्रत्याशित प्रक्रिया क्रैश की निगरानी करें
  • परिचालन प्रौद्योगिकी (OT) वातावरण के लिए सख्त नेटवर्क विभाजन लागू करें

अतिरिक्त मार्गदर्शन के लिए, EPICS Controls सहायता टीम से संपर्क करें।


संबंधित भेद्यताएँ

यह CVE, CISA सलाहकार ICSA-26-300-01 में प्रकट किए गए चार मुद्दों के समूह का हिस्सा है:

CVEगंभीरताविवरण
CVE-2026-114595गंभीर (9.8)पूर्णांक अतिप्रवाह → संभावित RCE
CVE-2026-114596उच्च (8.2)अनुचित संदेश लंबाई सत्यापन
CVE-2026-114597उच्च (7.5)अपर्याप्त सीमा जाँच
CVE-2026-114598उच्च (7.5)प्रकार भ्रम

ये सभी EPICS Base 7.0.11 में ठीक किए गए हैं।


समयरेखा

तिथिघटना
2026-10-27CISA ICSA-26-300-01 प्रकाशित करता है
2026-10-27EPICS Base 7.0.11 सुधारों के साथ जारी
2026-10-27CVE-2026-114595 प्रकाशित

संदर्भ

  • CISA ICS सलाहकार ICSA-26-300-01
  • NVD प्रविष्टि
  • CVE.org रिकॉर्ड
  • EPICS Controls
  • EPICS Base GitHub

श्रेय

  • रिपोर्टर: Cipher / Causal Security के Shubham Raj
    स्वायत्त AI एजेंट Cipher का उपयोग करके खोजा गया

अस्वीकरण

यह दस्तावेज़ सूचनात्मक और शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। उत्पादन परिवेशों में कार्रवाई करने से पहले हमेशा आधिकारिक स्रोतों (CISA, NVD, EPICS Community) के विरुद्ध विवरण सत्यापित करें।


अंतिम अद्यतन: अक्टूबर 28, 2026

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    366
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →