#1

 kiexitdispatcher/godefender
एंटी वर्चुअलाइजेशन, एंटी डीबगिंग, AntiVM, एंटी वर्चुअल मशीन, एंटी डीबग, Anti Sandboxie, एंटी सैंडबॉक्स, VM डिटेक्ट पैकेज। केवल Windows.
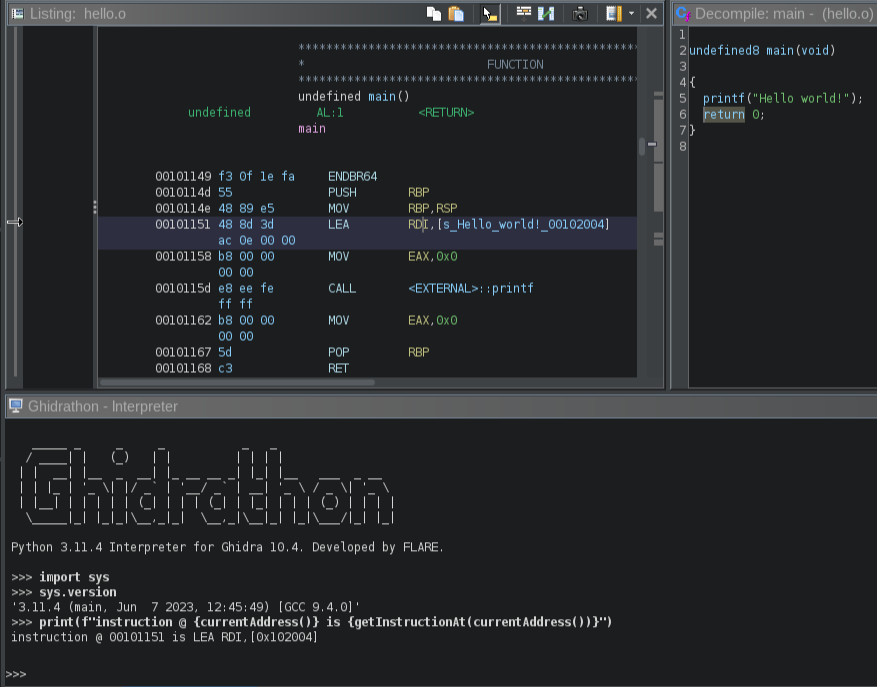 mandiant/ghidrathon
Ghidra में Python 3 स्क्रिप्टिंग जोड़ने के लिए FLARE टीम का ओपन-सोर्स एक्सटेंशन।
 b3nac/injuredandroid
एक कमजोर एंड्रॉइड एप्लिकेशन जो सीटीएफ शैली में कमजोरियों के सरल उदाहरण दिखाता है।
 taviso/avscript
Avast JavaScript इंटरैक्टिव शेल
 idarlingteam/idarling
IDA Pro और Hex-Rays के लिए सहयोगी रिवर्स इंजीनियरिंग प्लगइन
 ptresearch/inteltxe-poc
Intel Management Engine JTAG अवधारणा का प्रमाण
 abhi-r3v0/adhrit
गहन टोही और Ghera बेंचमार्क पर आधारित स्थैतिक बाइटकोड विश्लेषण के लिए एंड्रॉइड सुरक्षा सूट
 anerruption/logic.net
dnlib का उपयोग करने वाला एक मुफ्त और ओपन-सोर्स .NET obfuscator।
 fuzzinglabs/octopus
वेबअसेंबली मॉड्यूल (wasm) और ब्लॉकचेन स्मार्ट कॉन्ट्रैक्ट्स (BTC/ETH/NEO/EOS) के लिए सुरक्षा विश्लेषण उपकरण
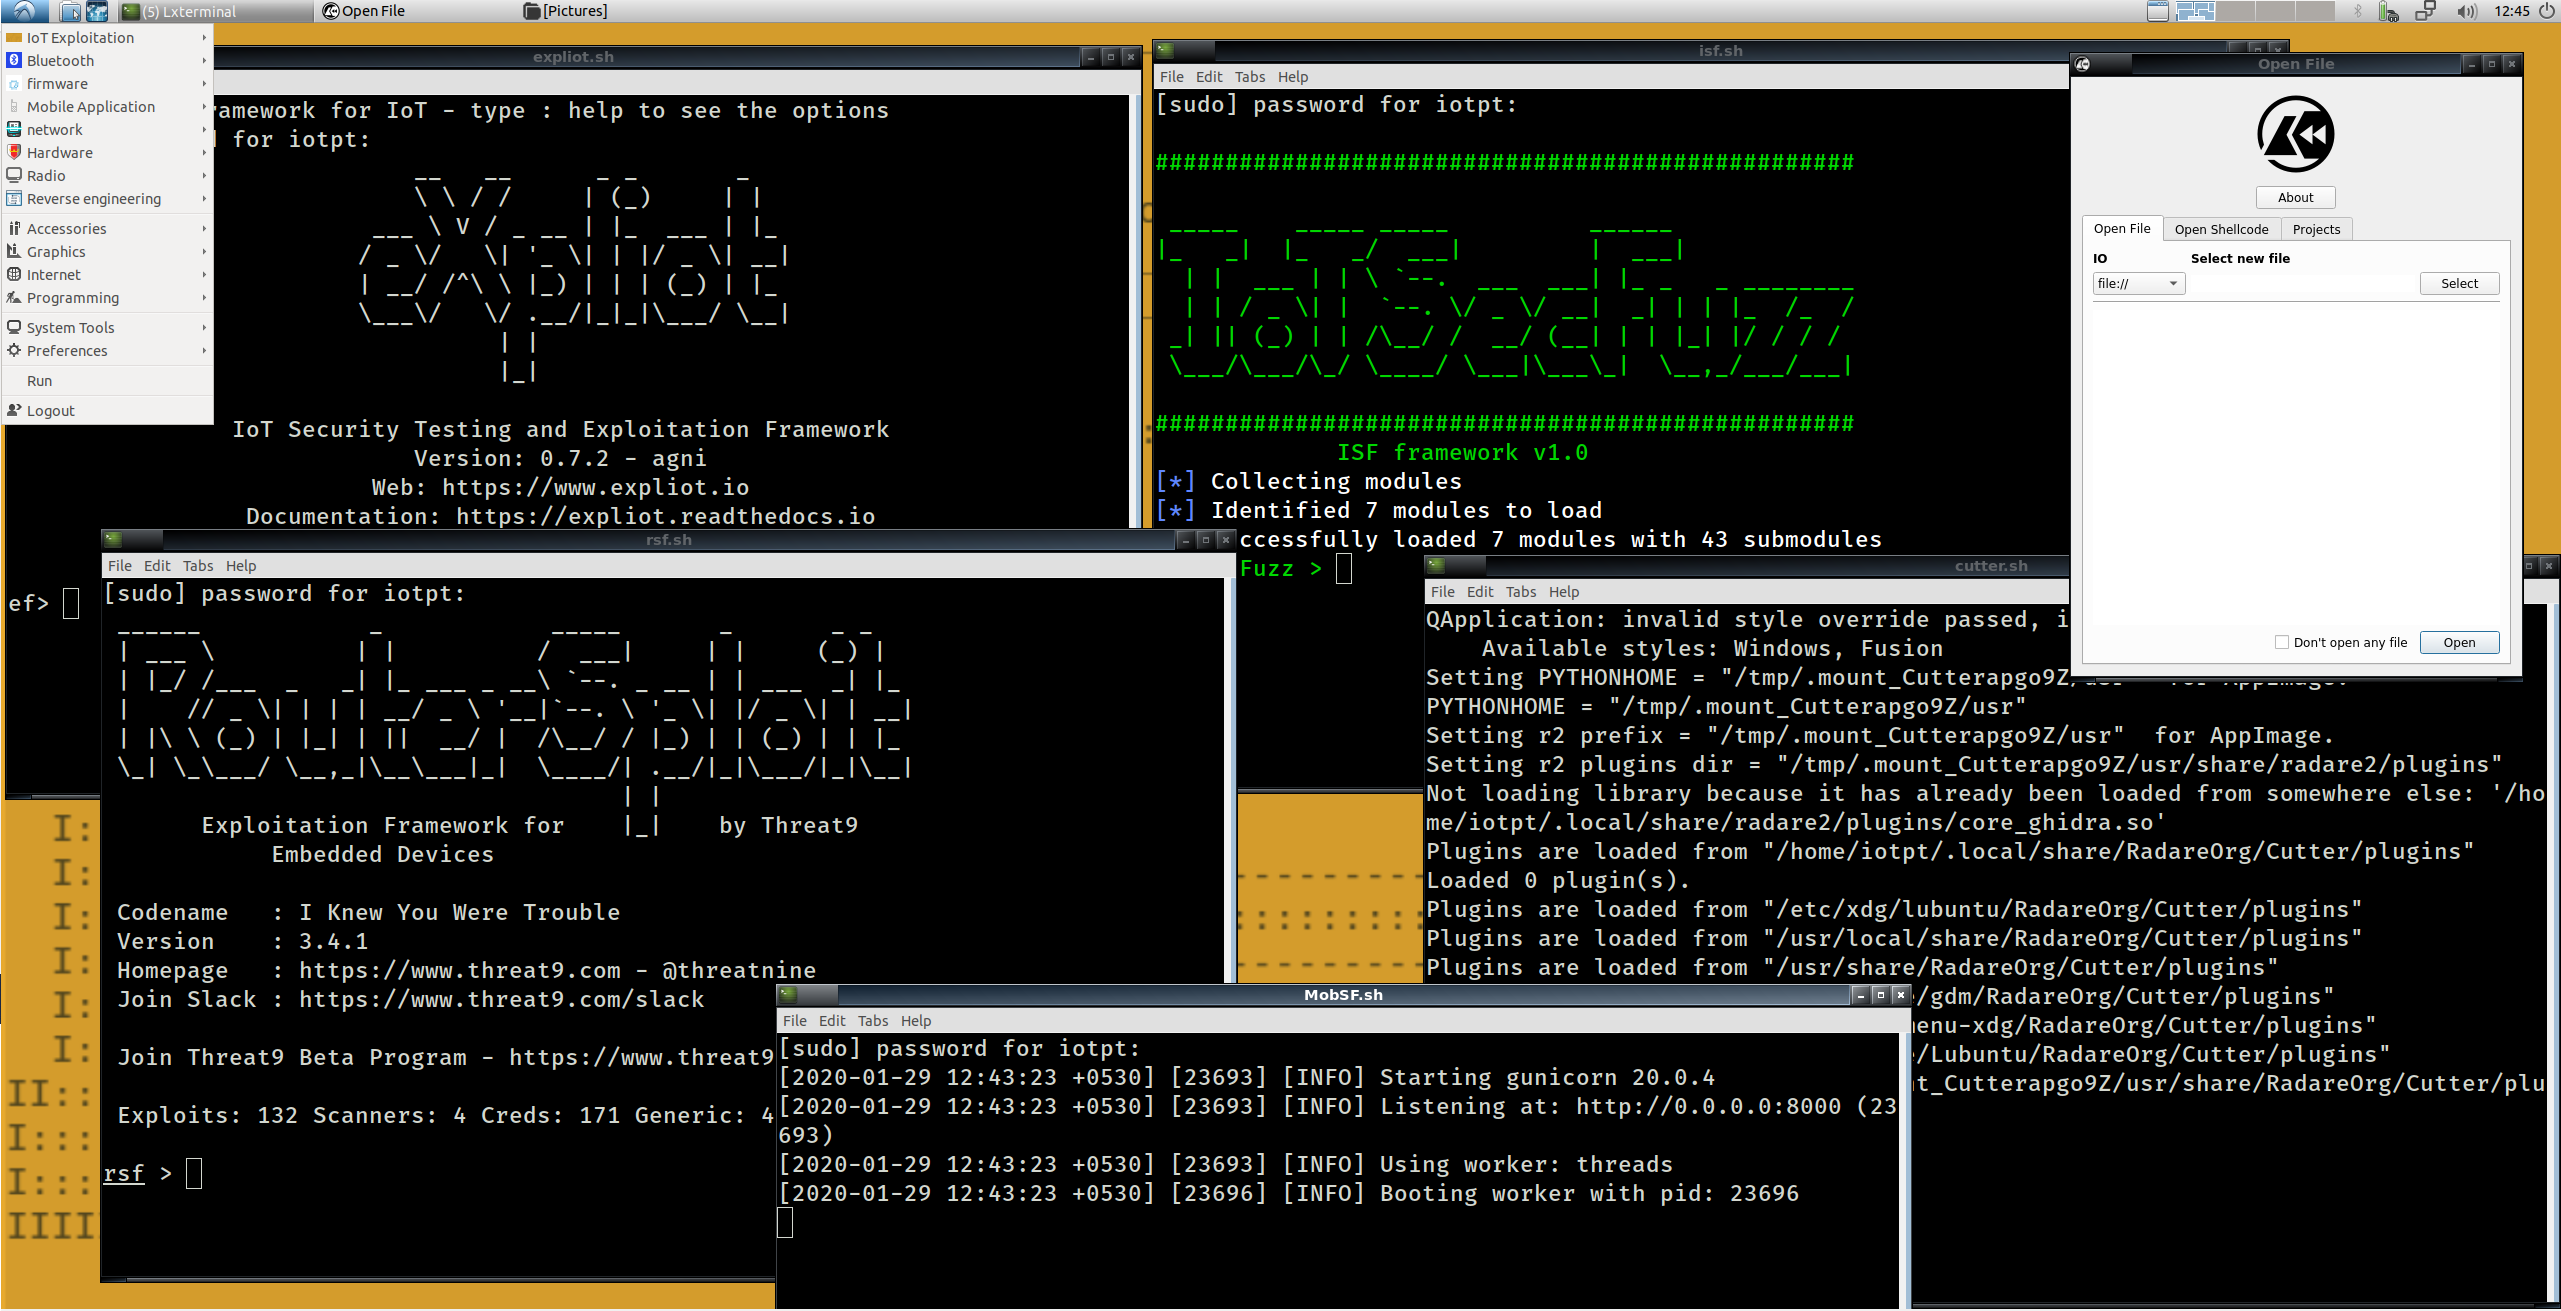 iot-ptv/iot-pt-v1
IoT उपकरणों के पेंटेस्टिंग के लिए एक आभासी वातावरण
 revng/revng-c
कोर बाइनरी-लिफ्टिंग लाइब्रेरी जो निष्पादन योग्य कोड को LLVM IR में अनुवादित करती है और रिवर्स इंजीनियरिंग तथा स्वचालित बाइनरी विश्लेषण वर्कफ़्लो के…
 yeggor/uefi_retool
UEFI फर्मवेयर रिवर्स इंजीनियरिंग के लिए एक उपकरण
 20urc3/sekiryu
Ghidra headless के लिए व्यापक टूलकिट
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill टाइप-2 हाइपरवाइज़र, Rust में (कोडनेम: Matrix)
 coldzer0/cmulator
Cmulator ( x86 - x64 ) शेलकोड और PE बाइनरी के लिए एक स्क्रिप्टेबल रिवर्स इंजीनियरिंग सैंडबॉक्स एमुलेटर है। यह Unicorn और Zydis Engine और javascript…
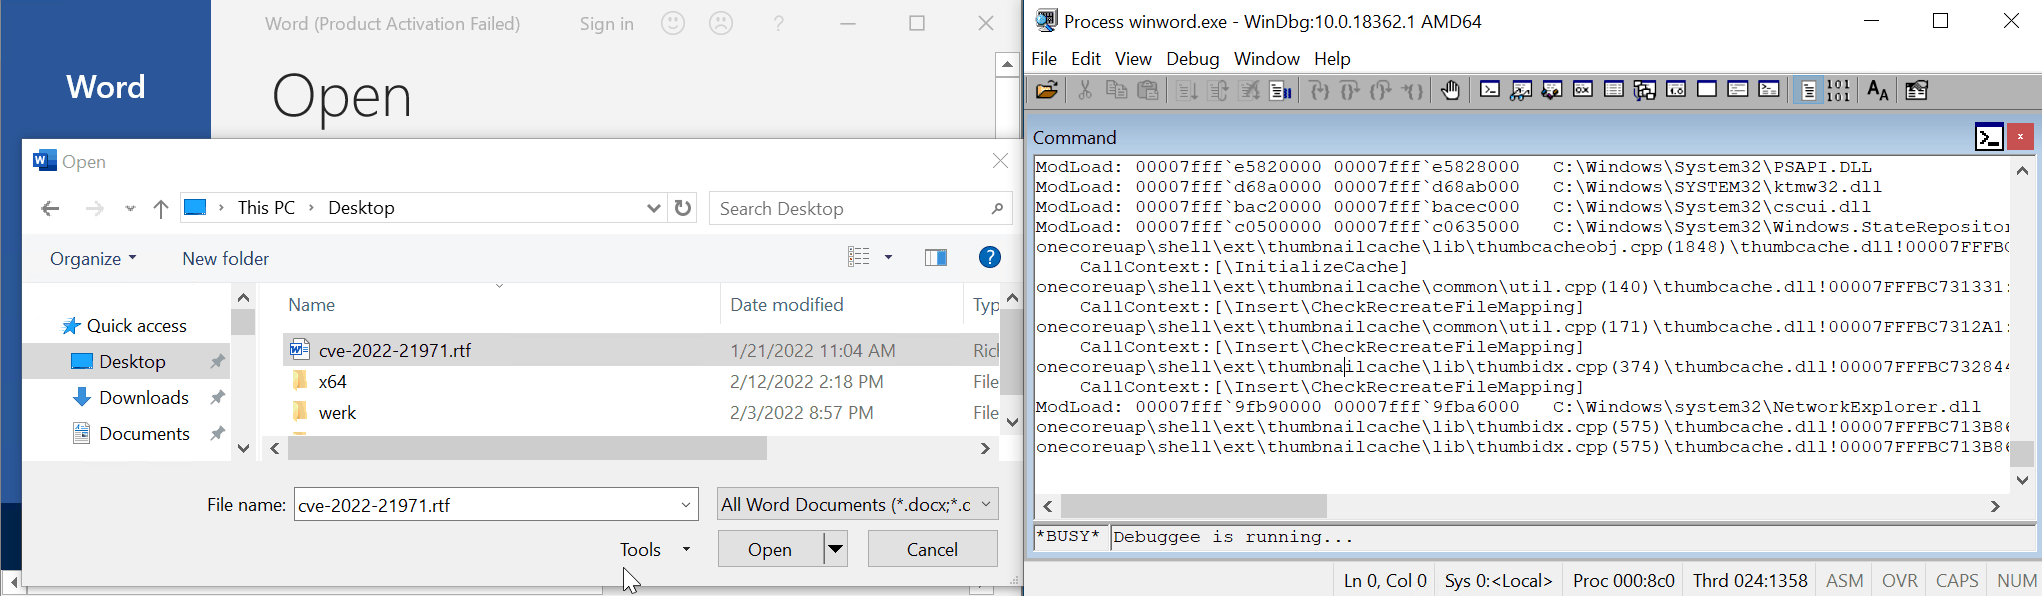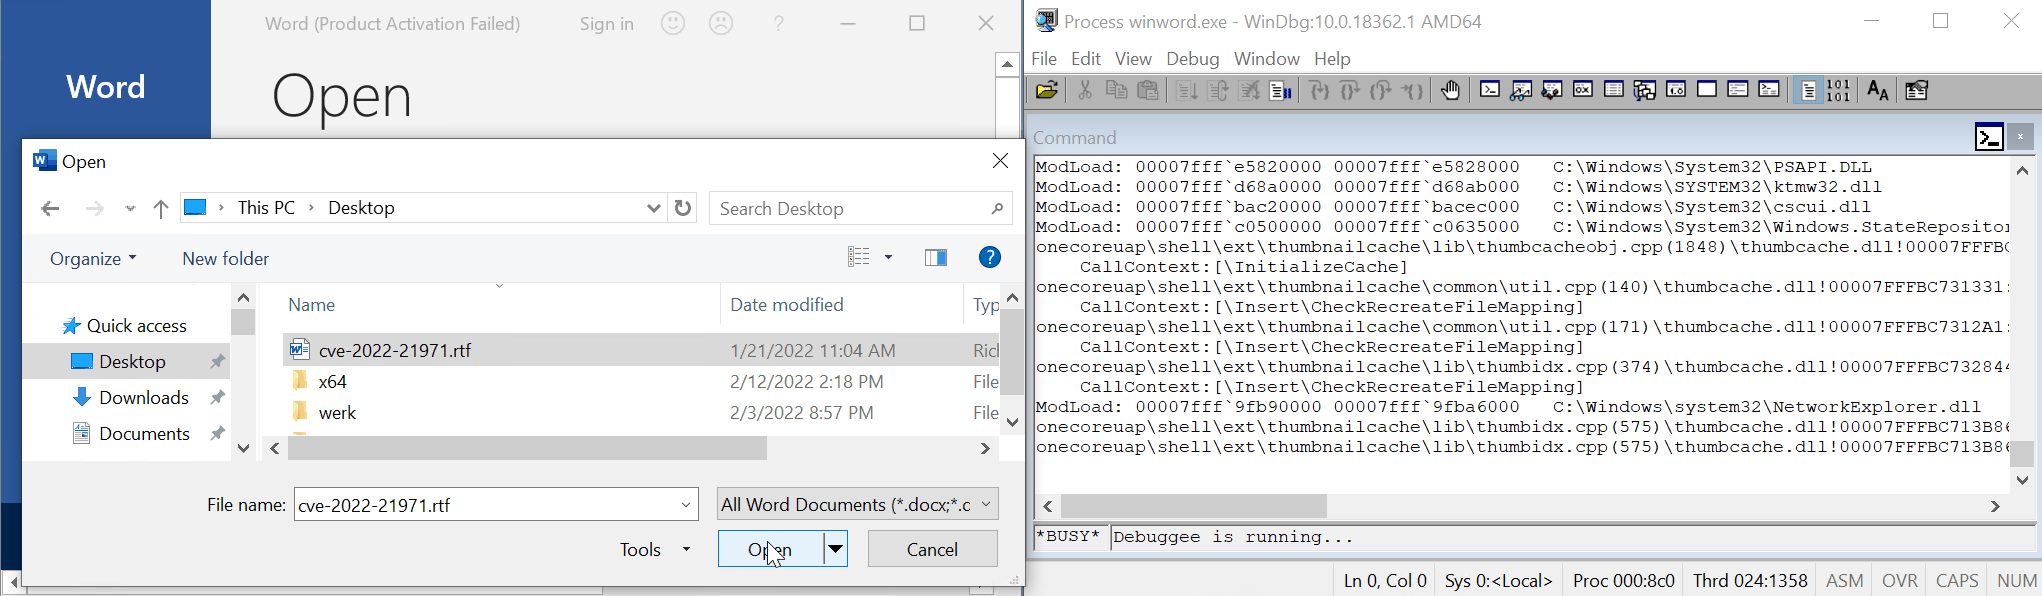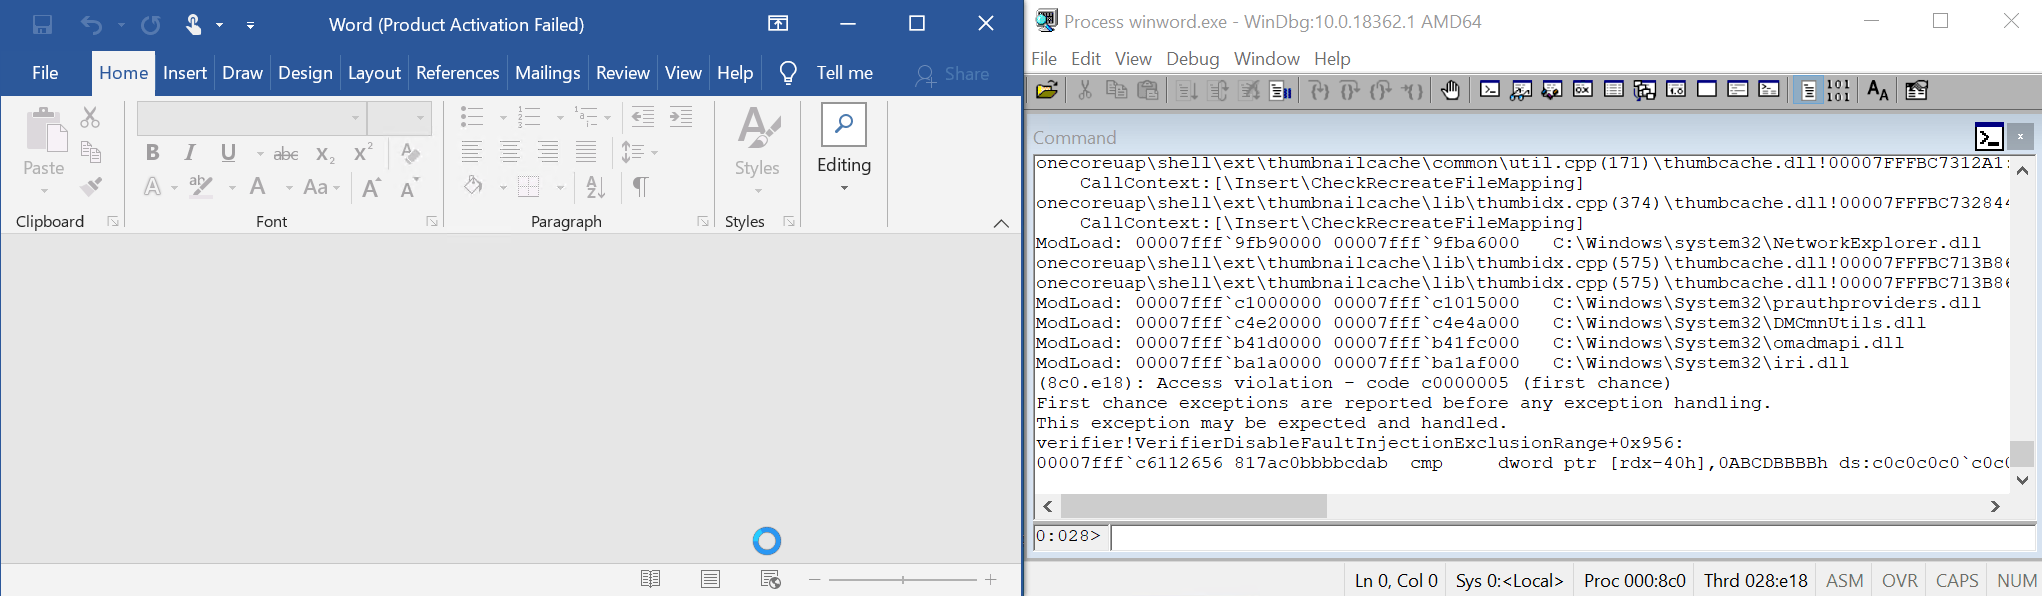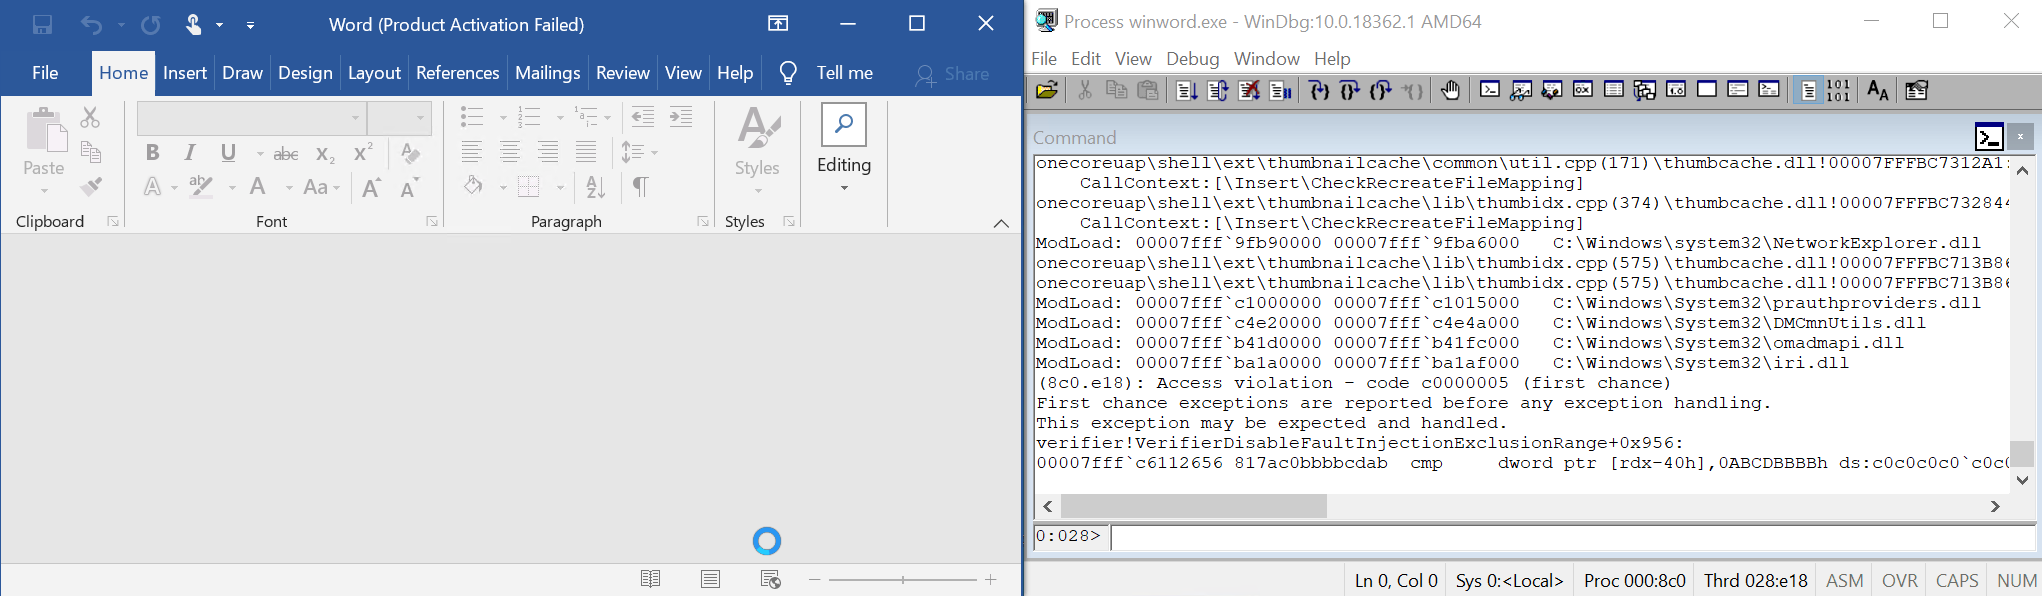 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability" के लिए PoC