
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित
 beardypig/ghidra-emotionengine
प्ले स्टेशन 2 के इमोशन इंजन MIPS-आधारित CPU के लिए Ghidra प्रोसेसर
 sentinel-one/peafl64
Windows x64 निष्पादनयोग्य फ़ाइलों के लिए स्टैटिक बाइनरी इंस्ट्रुमेंटेशन टूल
 ospg/binwalk
फर्मवेयर विश्लेषण उपकरण
 mandiant/flare-qdb
कमांड-लाइन और पायथन डीबगर जो विंडोज और लिनक्स पर नेटिव सॉफ्टवेयर व्यवहार को इंस्ट्रुमेंट और संशोधित करने के लिए है।
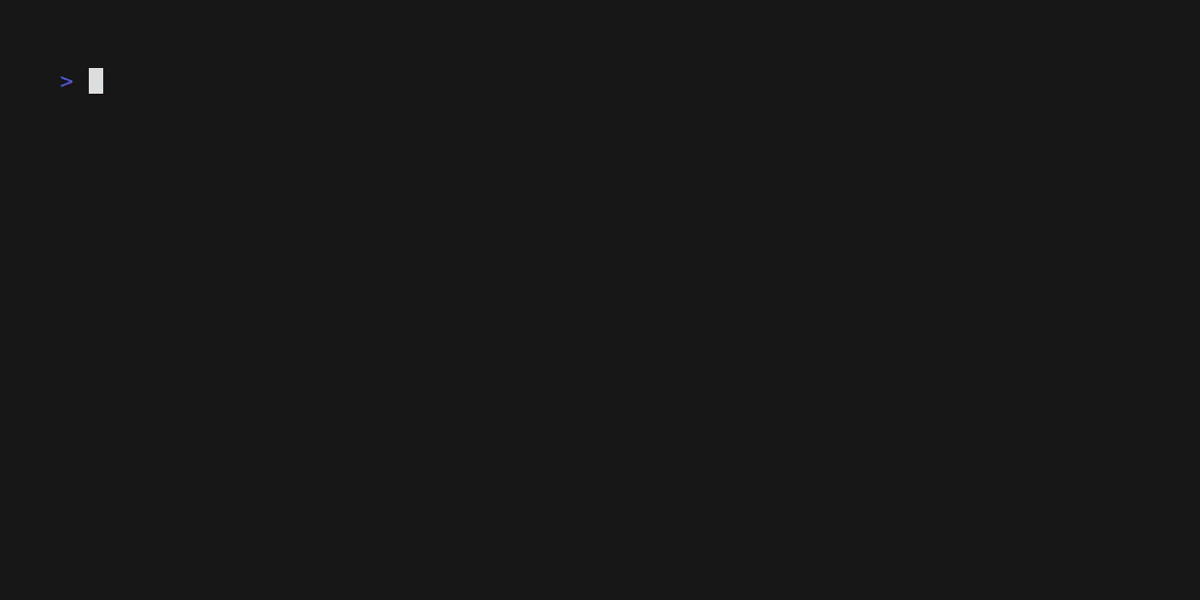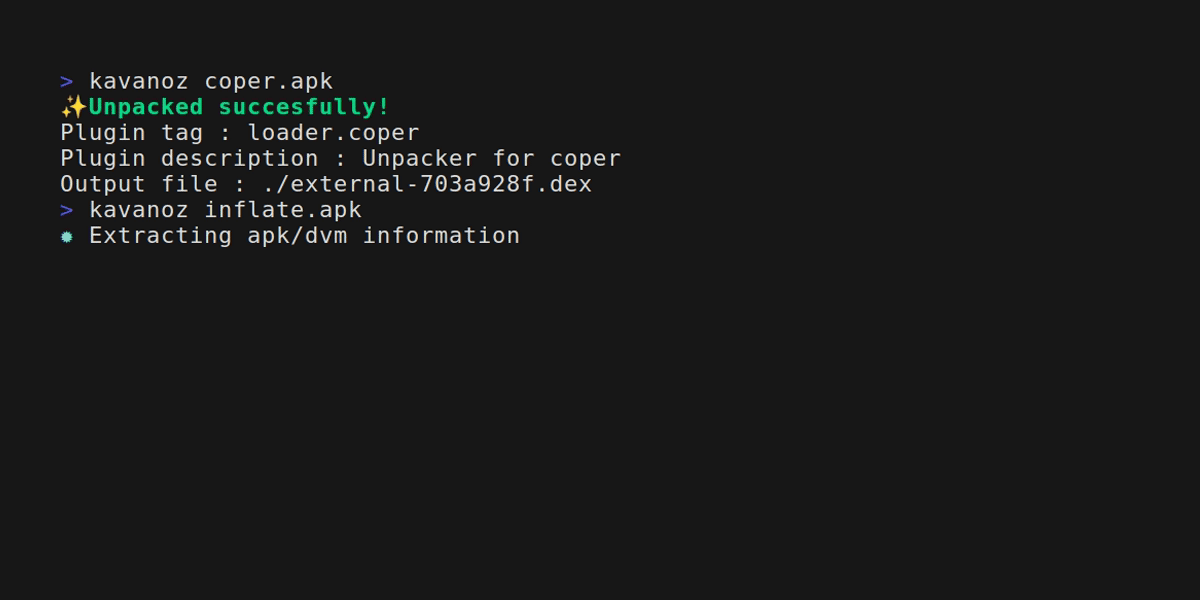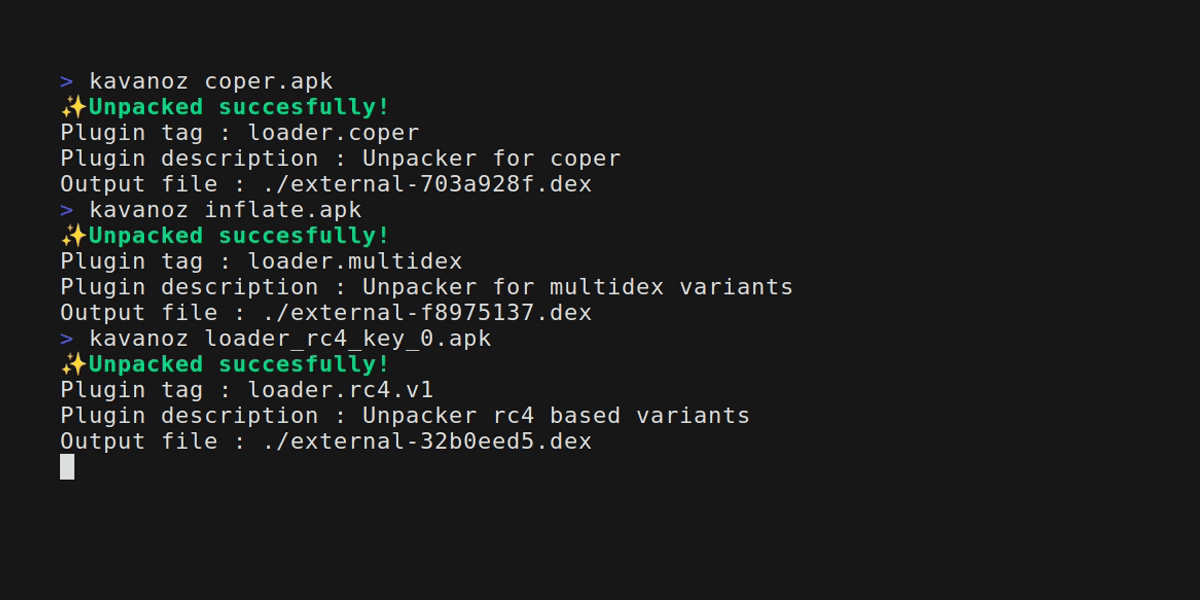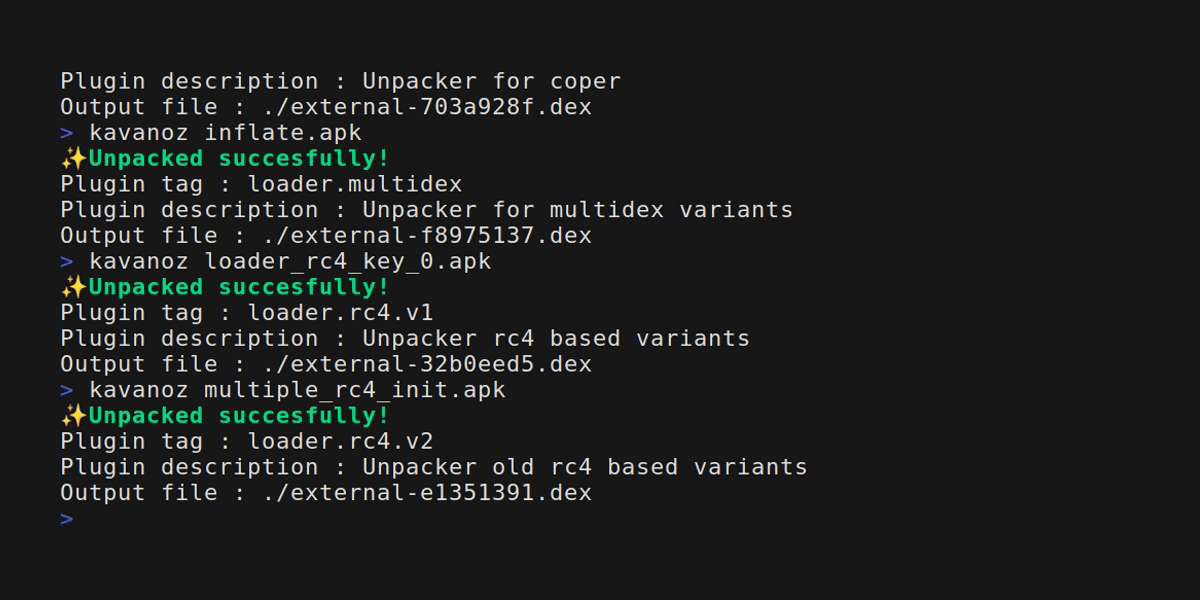 eybisi/kavanoz
सामान्य एंड्रॉइड बैंकर मैलवेयर को स्टैटिक रूप से अनपैक करना।
 xchwarze/ar150-wifipineapple
अपने AR150 को Wifi Pineapple NANO में परिवर्तित करना
 mandiant/flashmingo
कुछ ह्युरिस्टिक्स के आधार पर SWF फाइलों का स्वचालित विश्लेषण। प्लगइन्स के माध्यम से विस्तार योग्य।
 openl2d/moc3ingbird
Live2D के लिए MOC3ingbird एक्सप्लॉइट (CVE-2023-27566)
 mrakovic-org/nashavm
Nasha एक वर्चुअल मशीन है .NET फ़ाइलों के लिए और इसका रनटाइम C++/CLI में बनाया गया था।
 hugsy/recon_2024_windbg_workshop
कर्नेल और यूज़र मोड में WinDbg डिबगिंग में महारत हासिल करने के लिए वर्कशॉप सामग्री, जिसमें KdNet सेटअप, डेमो, और बाइनरी विश्लेषण हेतु Time Travel…
 cmatthewbrooks/r2kit
radare-आधारित मैलवेयर कोड विश्लेषण कार्यप्रवाह के लिए स्क्रिप्ट का एक सेट
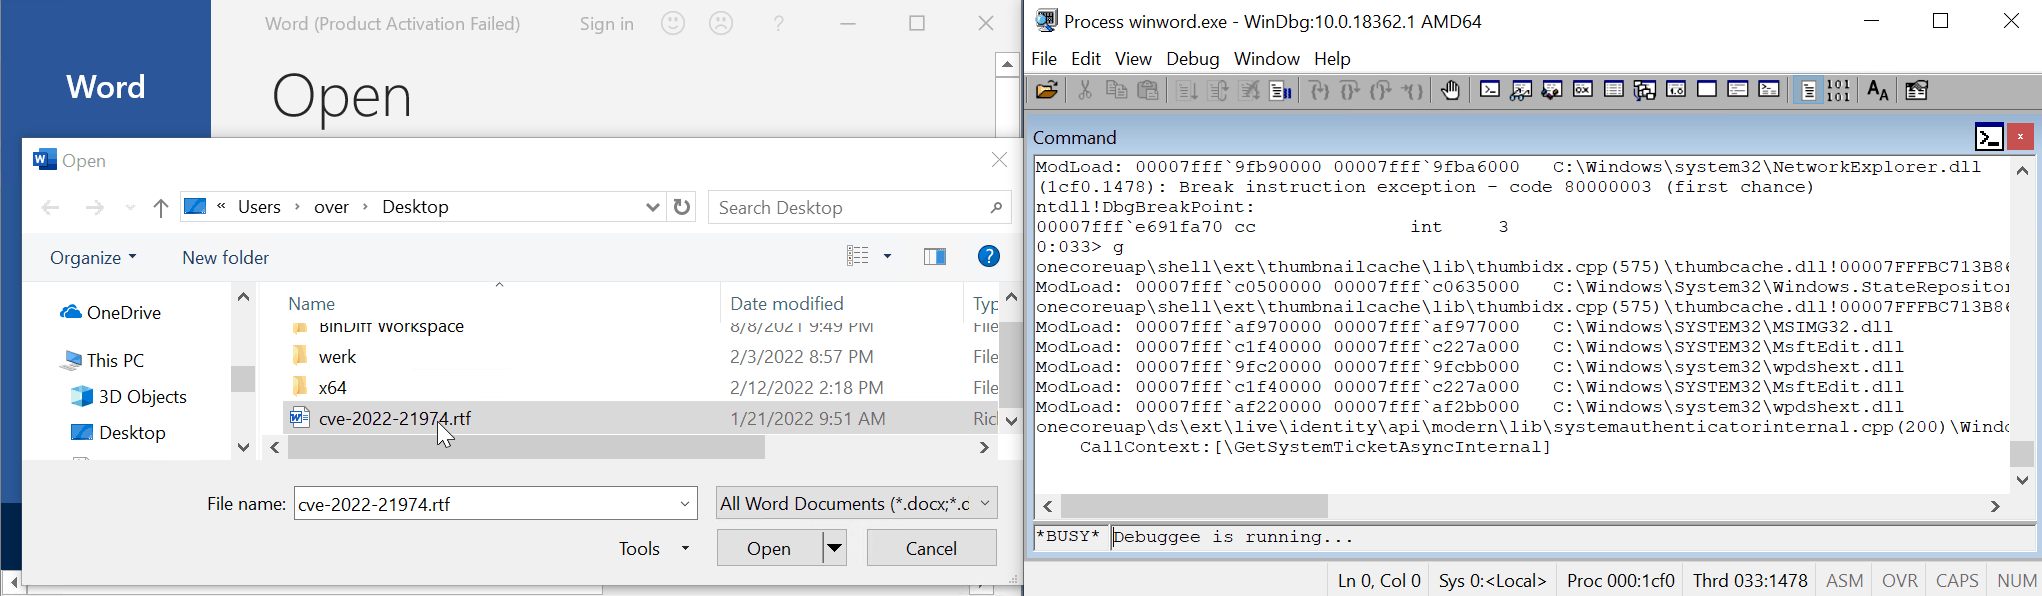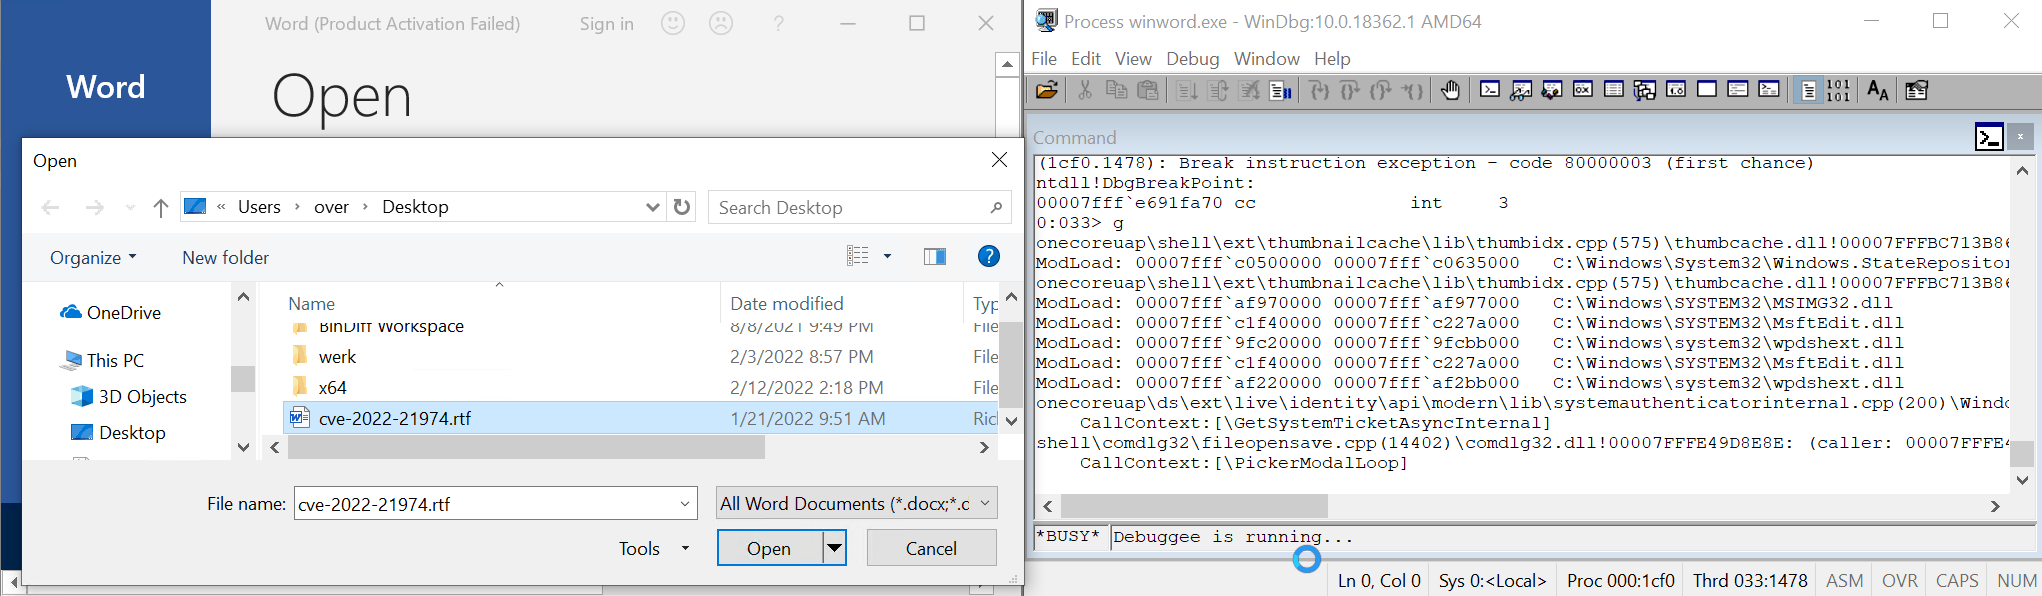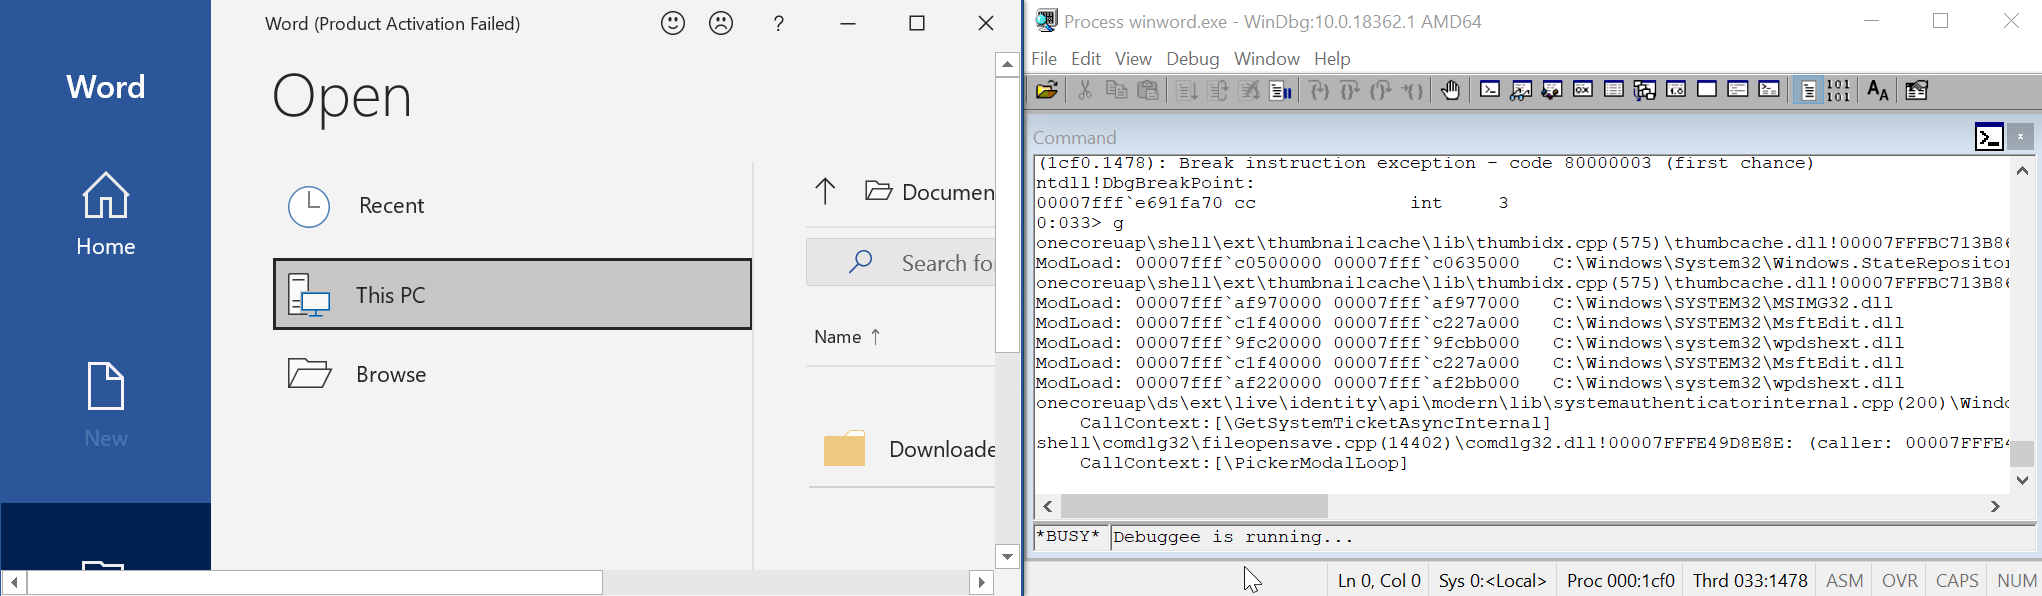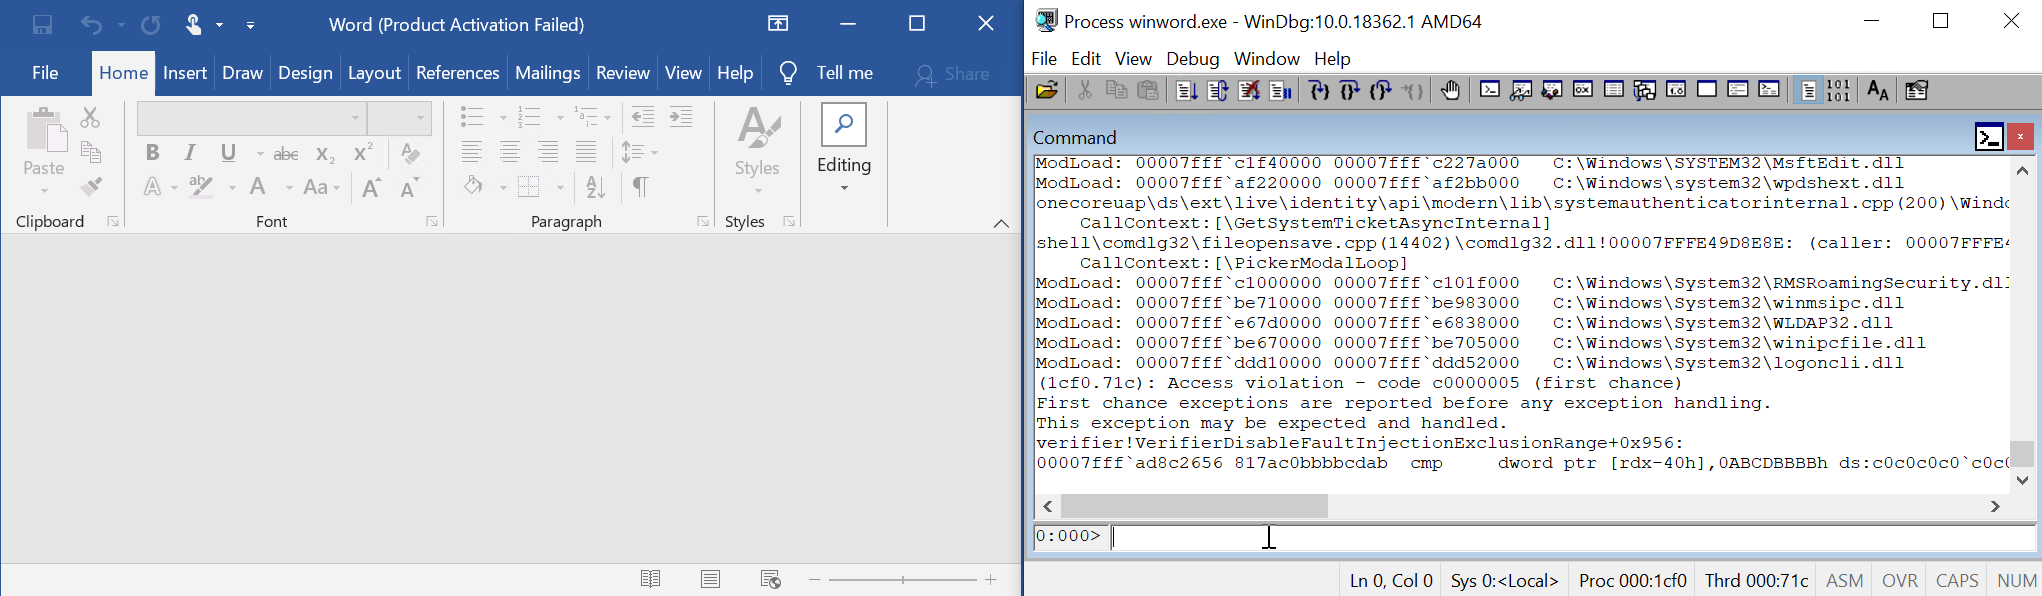 0vercl0k/cve-2022-21974
CVE-2022-21974 "रोमिंग सिक्योरिटी राइट्स मैनेजमेंट सर्विसेज रिमोट कोड एक्ज़ीक्यूशन कमजोरी" के लिए PoC
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool CVE-2021-36799 के लिए एक PoC है
 cisco-talos/remcos-decoder
Talos Decryptor POC Remcos RAT संस्करण 2.0.5 और इससे पहले के लिए
 ipuig/cve-2023-50564
CVE-2023-50564 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Pluck CMS को लक्षित करता है, दुर्भावनापूर्ण मॉड्यूल इंस्टॉलेशन के माध्यम से रिवर्स शेल प्रदान…
 damariion/cve-2015-8522.rce
CVE-2015-8522 के लिए एक्सप्लॉइट जो Tivoli FastBack Server को लक्षित करता है, जिसमें स्टैक-आधारित बफर ओवरफ्लो, ASLR/DEP बायपास, और ROP-चेन और शैलकोड…








