#1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 rohanrhu/gdb-frontend
☕ GDBFrontend एक आसान, लचीला और विस्तार योग्य GUI डीबगर है।
aftermathlabs/vmp2एमुलेशन-आधारित VM एक्सप्लोरर, हैंडलर प्रोफाइलर, और डीवर्चुअलाइज़ेशन के लिए प्रायोगिक LLVM रीकंपाइलर के साथ VMProtect 2-संरक्षित बाइनरीज़ को अनपैक और…

 ke0z/binaivulhunter
OpenAI(ChatGPT) के साथ IDA PRO HexRays डीकंपाइलर का उपयोग करके बाइनरी में संभावित कमजोरियों का पता लगाएं
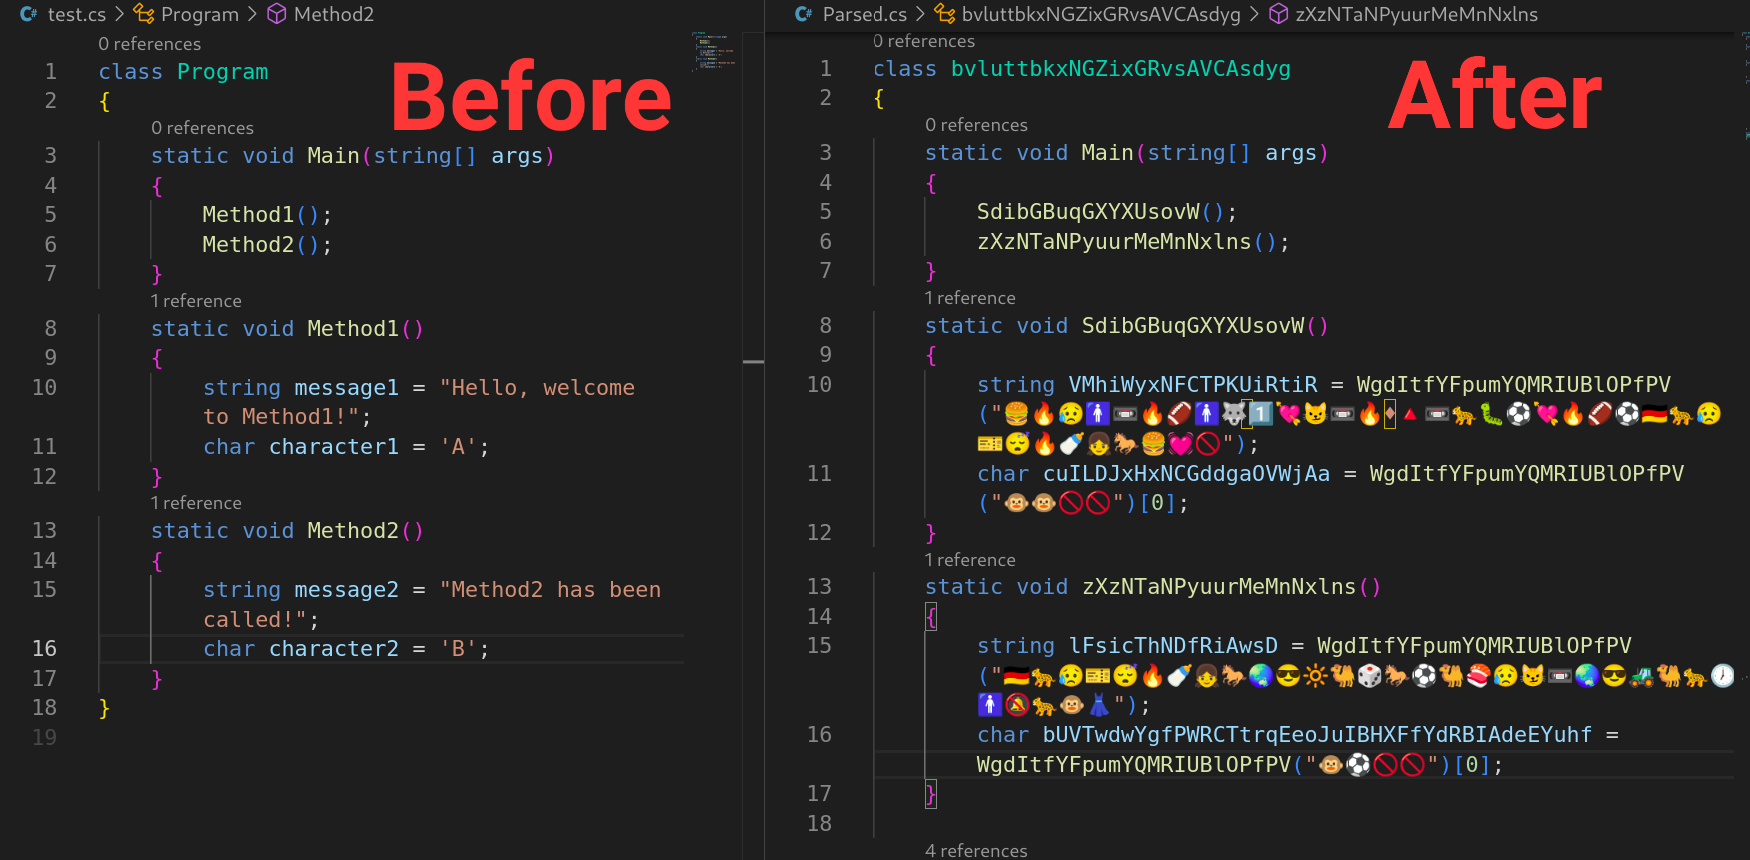 tomiwa-ot/emojify
C# स्रोत-कोड ऑब्फस्केटर (obfuscator) जो अक्षर और स्ट्रिंग शाब्दिकों को इमोजी से बदलता है और Roslyn का उपयोग करके क्लास, इंटरफ़ेस, मेथड और वेरिएबल…
 reveng007/amsi-patches-learned-till-now
मैंने अब तक सीखे गए सभी AMSI पैच का दस्तावेज़ीकरण किया है।
 neomaster831/kurasagi
Windows 11 24H2-25H2 रनटाइम PatchGuard बायपास
 nuky-alt/cve-2025-8088
WinRAR पाथ ट्रैवर्सल भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और तकनीकी विश्लेषण, जो बाइनरी पैचिंग के साथ तैयार किए गए आर्काइव के माध्यम से कोड…
 federicodotta/brida
बर्प सूट और फ्रिडा के बीच नया पुल!
 icicle-emu/icicle-python
Icicle एमुलेटर के लिए Python बाइंडिंग्स, जो x64 और ARM64 टारगेट्स पर ग्रे-बॉक्स फर्मवेयर फ़ज़िंग, बाइनरी एमुलेशन और रिवर्स-इंजीनियरिंग वर्कफ़्लो को…
 thomrgn/xzutils_backdoor_obfuscation
XZ utils हमले (CVE-2024-3094) द्वारा किए गए तरीके से पेलोड को अस्पष्ट करने के लिए स्क्रिप्ट
 shinycolumn/cve-2025-56802
AES-CFB कुंजी निर्माण और प्रबंधन में भेद्यता, Reolink डेस्कटॉप एप्लिकेशन में
 bin4ry/unipwn
Unitree रोबोटों के लिए BLE एक्सप्लॉइट फ्रेमवर्क: हार्डकोडेड AES कुंजियों के माध्यम से कमांड इंजेक्शन रिमोट टेकओवर, पेलोड इंजेक्शन और वर्मेबल प्रसार…
 theldus/bread
इंजेक्टेबल रीयल-मोड x86 डीबगर BIOS रिवर्स इंजीनियरिंग और सीरियल केबल के माध्यम से मनमाने रीयल-मोड कोड डीबगिंग के लिए, GDB एकीकरण और हार्डवेयर…

 synacktiv/appledb_rs
iOS/macOS सुरक्षा अनुसंधान और रिवर्स इंजीनियरिंग के लिए API, CLI, और WebUI सहित Apple के आंतरिक आर्टिफैक्ट (entitlements, frameworks, device…
 hslatman/awesome-industrial-control-system-security
औद्योगिक नियंत्रण प्रणाली (ICS) सुरक्षा से संबंधित संसाधनों की एक क्यूरेटेड सूची।
 watchfulip/tp-link-decrypt
TP-Link फर्मवेयर को डिक्रिप्ट करें