
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 ziconius/fudgec2
FudgeC2 - एक कमांड और कंट्रोल फ्रेमवर्क जो टीम सहयोग और पोस्ट-एक्सप्लॉइटेशन गतिविधियों के लिए डिज़ाइन किया गया है।
 h4wkst3r/adokit
Azure DevOps REST API का उपयोग करके चुराए गए कुकीज़ या PATs के साथ टोही, विशेषाधिकार वृद्धि और स्थिरता के लिए मॉड्यूलर अटैक टूलकिट।
 magisterquis/sshhipot
उच्च-अंतःक्रिया MitM SSH हनीपॉट
 dirkjanm/askwam
वेब अकाउंट मैनेजर (WAM) से Entra ID टोकन मांगें
 rasta-mouse/ost-c2-spec
ओपन सोर्स C&C विनिर्देश
 kudaes/dumpy
LSASS को गतिशील रूप से डंप करने के लिए खुले हैंडल का पुन: उपयोग करें।
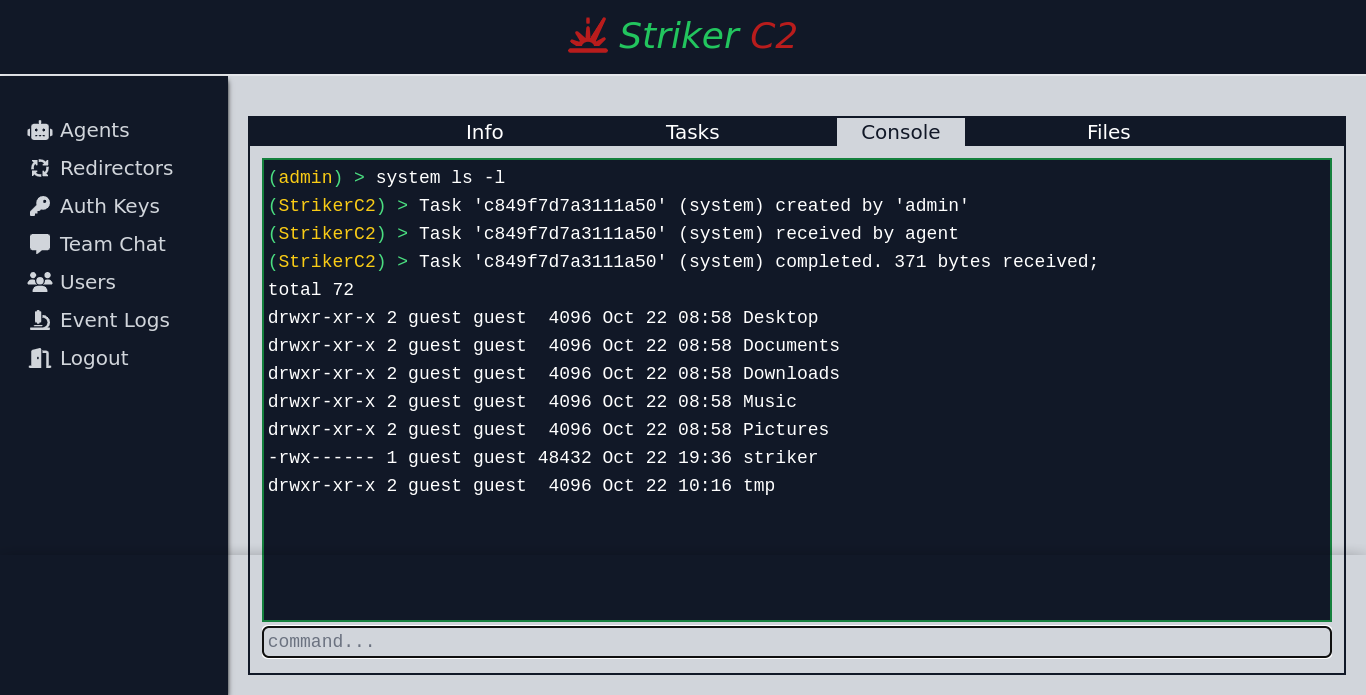 4g3nt47/striker
बहु-संचालक C2 फ्रेमवर्क जिसमें native C और Python एजेंट, HTTP(S) चैनल, asynchronous tasking, और red team संचालन के लिए reactive web UI शामिल है।
 janoglezcampos/rust_syscalls
रनटाइम SSN रिज़ॉल्विंग के साथ विंडोज़ के लिए एकल स्टब प्रत्यक्ष और अप्रत्यक्ष सिस्कॉलिंग।

 blacksnufkin/nyxinvoke
NyxInvoke एक Rust CLI टूल है जो .NET असेंबली, PowerShell और BOFs को पैचलेस AMSI और ETW बायपास सुविधाओं के साथ चलाने के लिए है। दोहरे-निर्माण समर्थन…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 redlectroid/overthruster
Arduinos के लिए HID हमला पेलोड जनरेटर
 t3l3machus/pentest-pivoting
पेनेट्रेशन टेस्टिंग / CTF चुनौतियों के लिए नेटवर्क पिवोटिंग की एक संक्षिप्त मार्गदर्शिका।
 coffinxp/img-payloads
अधिकृत रेड-टीम परीक्षण और सुरक्षा शिक्षा के लिए छवि-आधारित पेलोड का चयनित संग्रह, जिसमें वेब पेलोड उत्पन्न करने या एम्बेड करने के लिए HTML उदाहरण…
 mattifestation/antimalwareblight
antimalware-light सुरक्षा स्तर पर PowerShell कोड निष्पादित करें।
 sokarepo/coercedpotatordll
SeImpersonateToken विशेषाधिकार का उपयोग करके NT Service से SYSTEM तक विशेषाधिकार वृद्धि (privesc) करने के लिए Reflective DLL
 sofianehamlaoui/pentest-bookmarkz
पेंटेस्टर्स के लिए उपयोगी लिंक्स का संग्रह









