
 #1

 bullhead-repo/cve-2018-6606
CVE-2018-6606
 drkim-dev/cve-2026-25991
CVE-2026-25991 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Tandoor Recipes के Cookmate इम्पोर्ट में एक ब्लाइंड SSRF है, जो प्रमाणित उपयोगकर्ताओं को…
 p3nt3st3r-star/cve-2026-20131-poc
CVE-2026-20131 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Cisco Catalyst SD-WAN Controller और Manager में प्री-ऑथेंटिकेशन RCE है, जो एडमिन एक्सेस और…
 aircrack-ng/rtl8812au
Linux/Android कर्नेल ड्राइवर RTL8812AU/21AU और RTL8814AU चिपसेट के लिए, जिसमें वायरलेस सुरक्षा परीक्षण के लिए मॉनिटर मोड और फ्रेम इंजेक्शन सहायता…
 rfunix/tengu
AI-संचालित पैठ परीक्षण MCP सर्वर
 synacktiv/mofos
वर्चुअल मशीन हेरफेर फ्रेमवर्क
 macmod/flashingestor
TUI-आधारित Active Directory डेटा संग्राहक जो LDAP ऑब्जेक्ट्स को ग्रहण करता है, दूरस्थ RPC/SMB/HTTP संग्रह करता है, और आक्रमण पथ विश्लेषण के लिए…
 plur1bu5/cve-2025-2945-pgadmin-rce
pgAdmin 4 (8.10–9.1) में प्रमाणित RCE, Query Tool में eval() इंजेक्शन के माध्यम से। यह pgAdmin 9.x प्रमाणीकरण परिवर्तनों के लिए संगतता सुधारों के साथ…
 0xblackash/cve-2020-5902
CVE-2020-5902
 shellkraft/anvil
Anvil Windows thick client अनुप्रयोगों के लिए एक runtime-first आक्रमण सतह मूल्यांकन उपकरण है, जो penetration testers और सुरक्षा शोधकर्ताओं के लिए…
 didi/kemon
macOS कर्नेल मॉनिटरिंग के लिए एक ओपन-सोर्स प्री और पोस्ट कॉलबैक-आधारित फ्रेमवर्क।
 flangvik/regpwnbof
Bof of RegPwn by MDSec
 dereeqw/web-mitm-lab
साइबर सुरक्षा अनुसंधान और पृथक प्रयोगशाला वातावरण में रक्षात्मक सीखने के लिए वेब ट्रैफिक इंटरसेप्शन सिमुलेशन टूल।
 dereeqw/blackberryc2
एन्क्रिप्टेड कमांड-एंड-कंट्रोल (C2) अनुसंधान ढांचा साइबर सुरक्षा शिक्षा, रेड टीम लैब्स, और सुरक्षित क्लाइंट-सर्वर संचार प्रयोगों के लिए।
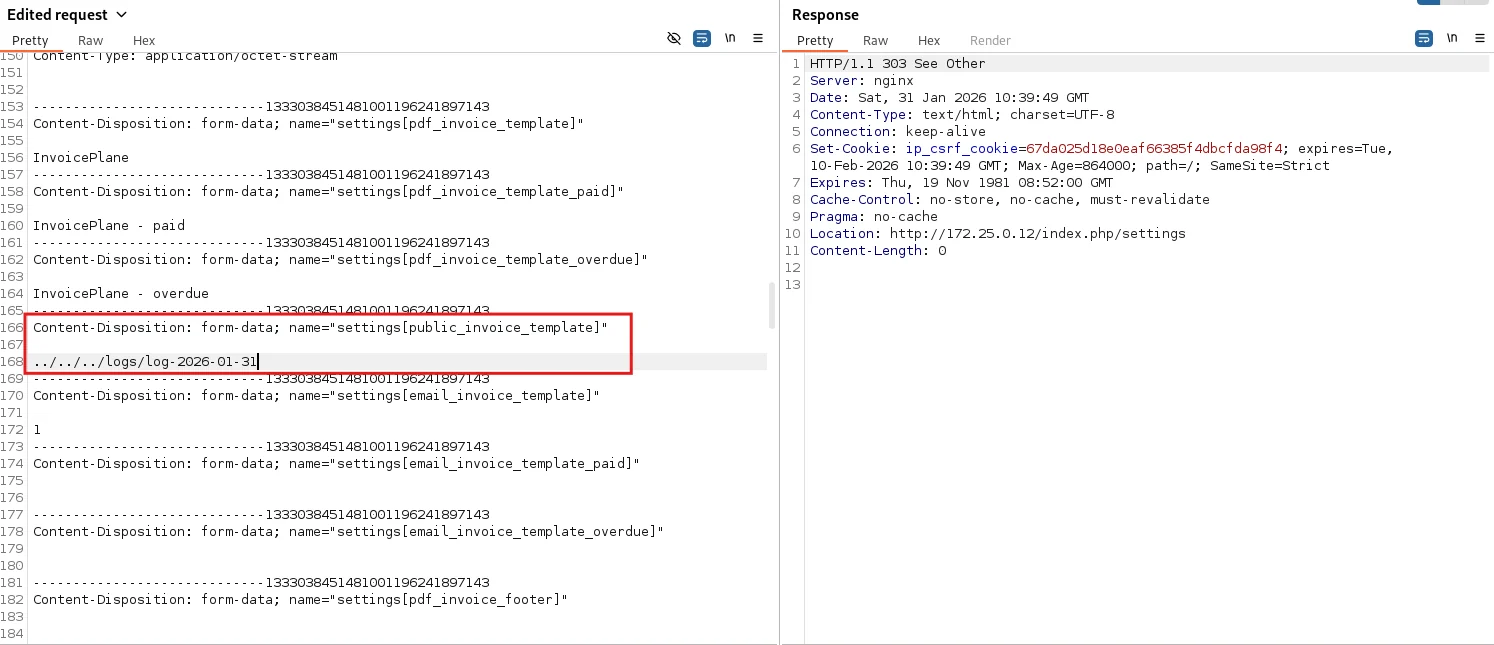 lagathos/cve-2026-25548
# CVE-2026-25548: InvoicePlane 1.7.0 में RCE — तकनीकी विश्लेषण और PoC ## सारांश CVE-2026-25548, InvoicePlane 1.7.0 में पाया गया एक **क्रिटिकल रिमोट…
 cappricio-securities/camjacking-templates
camjacking टेम्पलेट्स
 agent-skywalker/cve-2025-60787
CVE-2025-60787 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, motionEye v0.43.1b4 में एक OS कमांड इंजेक्शन, जो crafted image_file_name पैरामीटर के माध्यम से…









