

AI-संचालित पैठ परीक्षण MCP सर्वर
"जापानी पौराणिक कथाओं में, टेंगु एक भयंकर पर्वत आत्मा है — मास्टर रणनीतिकार, योद्धा और समुराई का प्रशिक्षक। साइबर सुरक्षा में, यह शिकार के हर चरण में आपका मार्गदर्शन करता है।"
रिकॉन से रिपोर्ट तक — एक कमांड में AI-सहायक पैठ परीक्षण।


Tengu एक MCP सर्वर है जो Claude को एक पैठ परीक्षण सह-पायलट में बदल देता है। यह 80 सुरक्षा उपकरणों — Nmap से Metasploit तक — को अंतर्निहित सुरक्षा नियंत्रण, ऑडिट लॉगिंग और पेशेवर रिपोर्टिंग के साथ समन्वित करता है।
Claude को एक इंटरैक्टिव पैठ परीक्षण सह-पायलट के रूप में उपयोग करें — आप अभियान का निर्देशन करते हैं, Claude सही उपकरण चुनता है और उन्हें स्वचालित रूप से एक साथ जोड़ता है।
git clone https://github.com/rfunix/tengu.git && cd tengu make docker-build make docker-up
Claude Code को चल रहे सर्वर से कनेक्ट करें:```bash
claude mcp add --transport sse tengu http://localhost:8000/sse
फिर Claude से पूछें: Do a full pentest on http://192.168.1.100
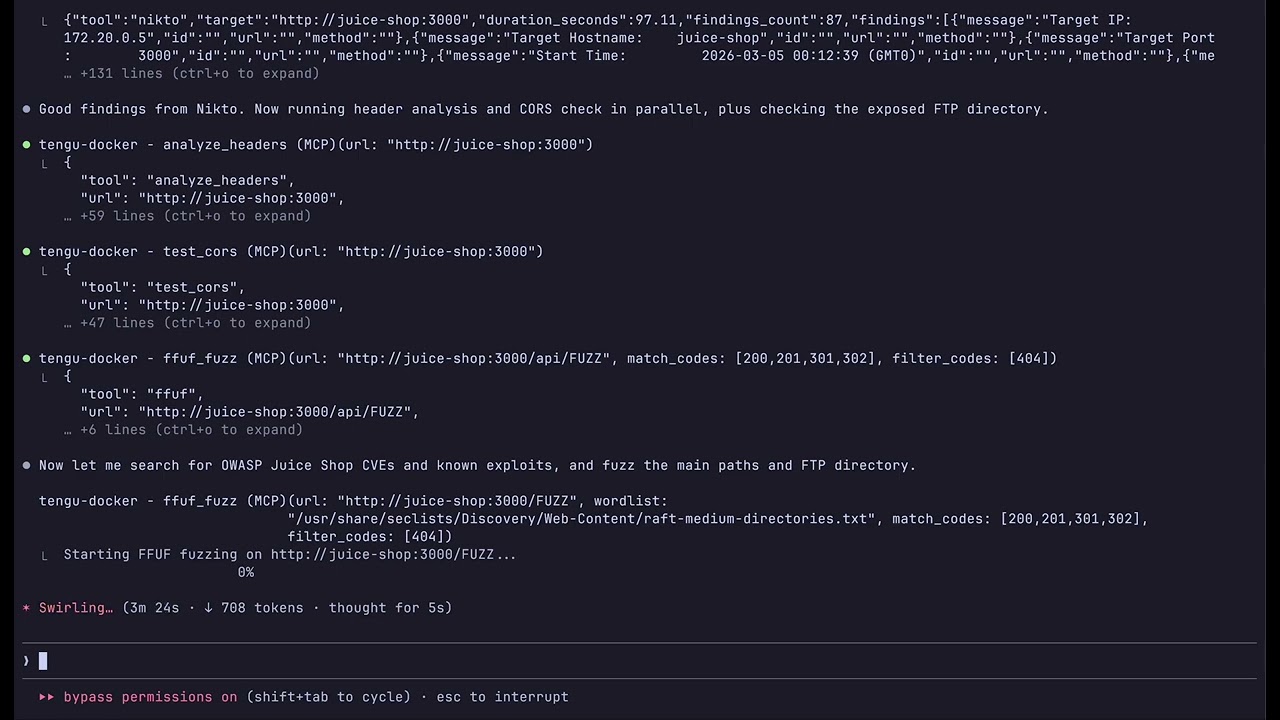
Claude स्वचालित रूप से टूल्स को चेन करता है: validate_target → whatweb → nmap → nikto →
nuclei → sqlmap → correlate_findings → generate_report
| कमांड | यह क्या शुरू करता है |
|---|---|
make docker-up | Tengu MCP सर्वर (:8000) |
make docker-lab | + Juice Shop, DVWA (सुरक्षित अभ्यास लक्ष्य) |
make docker-pentest | + Metasploit, OWASP ZAP (वास्तविक दुनिया के लक्ष्य) |
make docker-full | + Metasploit, ZAP, और प्रयोगशाला लक्ष्य |
फ़ाइलों को संपादित किए बिना कस्टम लक्ष्यों को स्कैन करें:```bash TENGU_ALLOWED_HOSTS="192.168.1.0/24,10.0.0.0/8" make docker-up
### इमेज स्तर

अपने उपयोग के लिए सही आकार चुनें:

| स्तर | आकार | MCP उपकरण | उपयोग केस |
|------|------|-----------|----------|
| `minimal` | ~480MB | 17 | हल्का विश्लेषण, CVE अनुसंधान, रिपोर्टिंग |
| `core` | ~7GB | 47 | पूर्ण पेंटेस्ट टूलकिट (डिफ़ॉल्ट) |
| `full` | ~8GB | 80 | सब कुछ + AD, वायरलेस, स्टील्थ/OPSEC |```bash
TENGU_TIER=minimal make docker-build   # lightweight
TENGU_TIER=core    make docker-build   # default
TENGU_TIER=full    make docker-build   # everything
सभी स्तरों में सभी 35 प्रॉम्प्ट और 20 संसाधन शामिल हैं — केवल बाइनरी टूल्स अलग हैं।
आवश्यकताएँ: Python 3.12+, uv, Kali Linux (अनुशंसित)```bash
git clone https://github.com/rfunix/tengu.git && cd tengu
uv sync
make install-tools
uv run tengu
क्लॉड कोड से कनेक्ट करें:```bash
claude mcp add --scope user tengu -- uv run --directory /path/to/tengu tengu
अनुमत लक्ष्यों को tengu.toml में कॉन्फ़िगर करें:```toml
[targets]
allowed_hosts = ["192.168.1.0/24", "example.com"]
Claude Desktop, VM/SSE रिमोट सेटअप और उन्नत कॉन्फ़िगरेशन के लिए, देखें [docs/deployment-guide.md](https://github.com/rfunix/tengu/blob/main/docs/deployment-guide.md).

</details>

### कॉन्फ़िगरेशन संदर्भ```toml
[targets]
# REQUIRED: Only these hosts will be scanned
allowed_hosts = ["192.168.1.0/24", "example.com"]
blocked_hosts = []  # Always blocked, even if in allowed_hosts

[stealth]
enabled = false  # Route traffic through Tor/proxy

[stealth.proxy]
enabled = false
type = "socks5h"
host = "127.0.0.1"
port = 9050

[osint]
shodan_api_key = ""  # Required for shodan_lookup

[tools.defaults]
scan_timeout = 300   # seconds
पूर्ण संदर्भ के लिए docs/configuration-reference.md देखें।
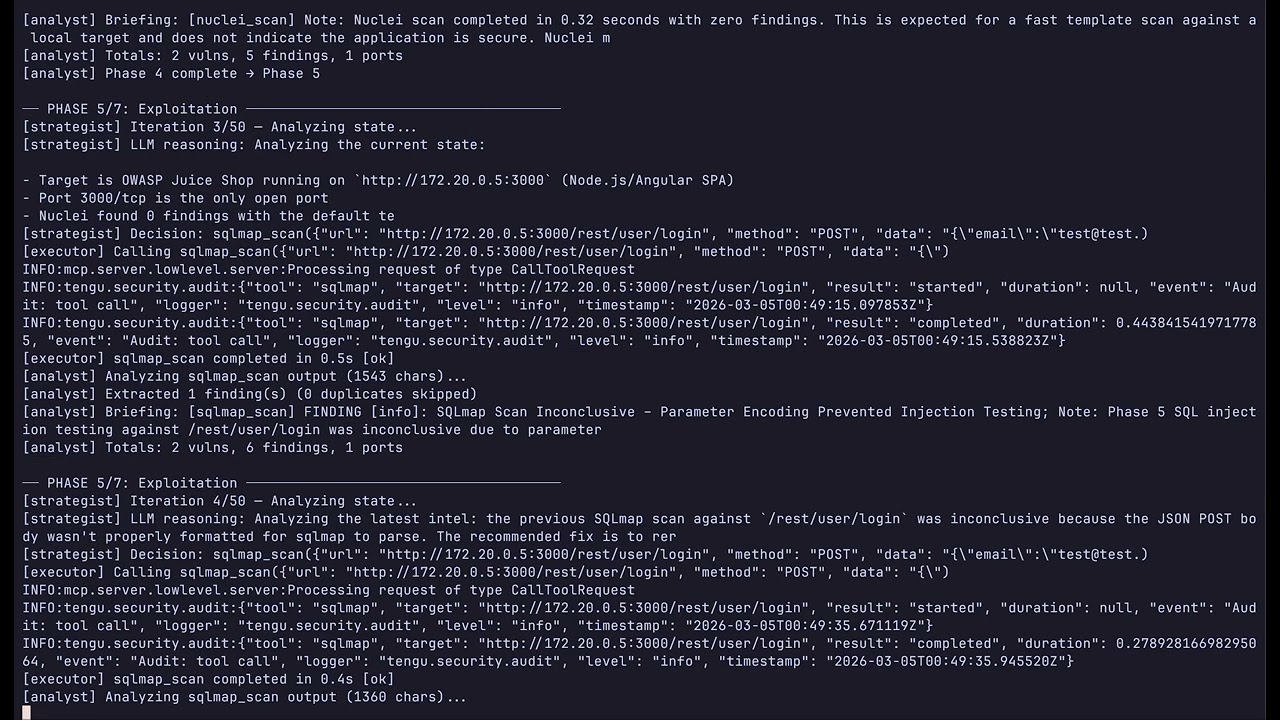
बिना मैन्युअल टूल आह्वान के पूरी तरह से स्वायत्त पेंटेस्ट चलाएं। एजेंट क्लॉड को अपने रणनीतिक मस्तिष्क के रूप में और टेंगू को अपने निष्पादन टूलसेट के रूप में उपयोग करता है, रिकॉन से रिपोर्टिंग तक PTES पद्धति का पालन करता है।
cp .env.example .env
**प्रयोगशाला लक्ष्य (Juice Shop, DVWA):**```bash
make docker-lab
make docker-agent          # default model (sonnet)
make docker-agent-haiku    # cheaper — claude-haiku-4-5, max_tokens=1024
make docker-agent-sonnet   # balanced — claude-sonnet-4-6, max_tokens=4096
वास्तविक दुनिया के पेंटेस्ट (Tengu + MSF + ZAP, कोई लैब कंटेनर नहीं):```bash make docker-pentest make docker-agent
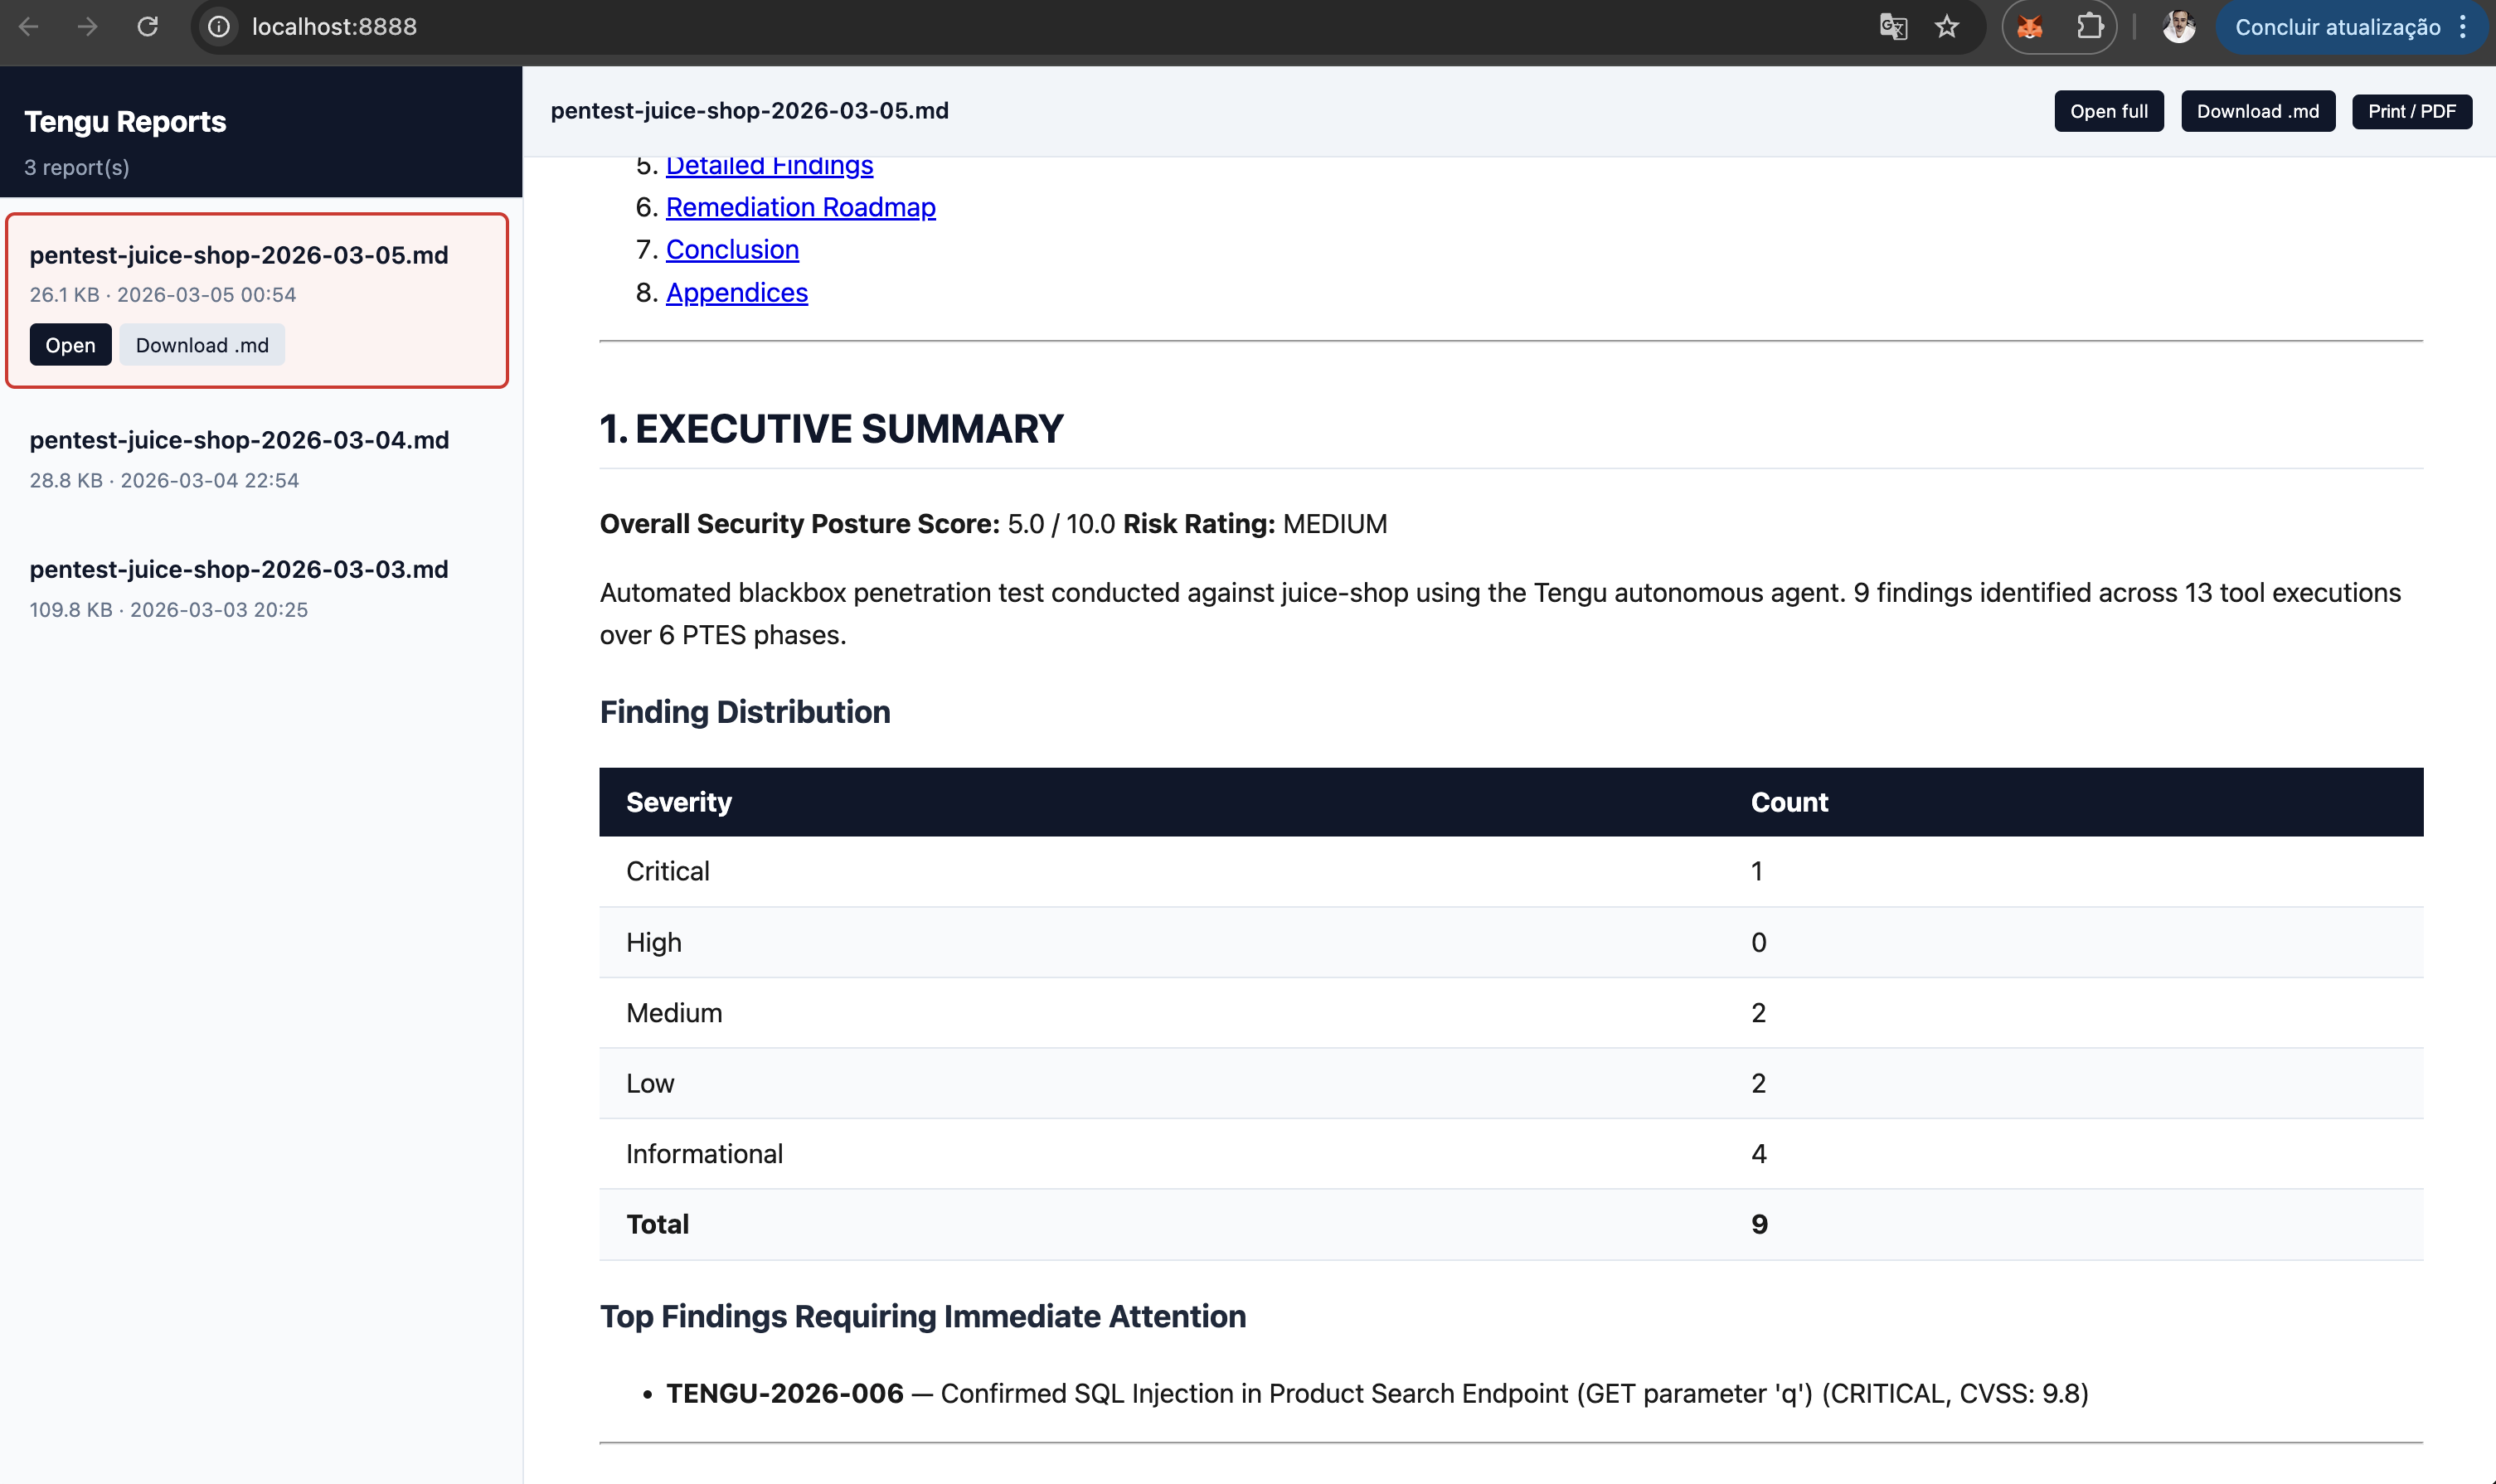
**ब्राउज़र में रिपोर्ट देखें:**```bash
make docker-report-view          # http://localhost:8888 — styled HTML, all reports
make docker-report-browse        # same, auto-opens browser
REPORT_PORT=9999 make docker-report-view   # custom port
Docker के बिना:```bash uv sync --extra agent python autonomous_tengu.py 192.168.1.100 --scope 192.168.1.0/24 --type blackbox
python autonomous_tengu.py 192.168.1.100 --model claude-haiku-4-5 --max-tokens 1024 --timeout 30
**लागत नियंत्रण** — तीन env vars / CLI फ़्लैग्स:

| Flag | Env var | Default |
|---|---|---|
| `--model` | `TENGU_AGENT_MODEL` | `claude-sonnet-4-6` |
| `--max-tokens` | `TENGU_AGENT_MAX_TOKENS` | `2048` |
| `--timeout` | `TENGU_AGENT_TIMEOUT` | `60` (मिनट, `0`=असीमित) |
