
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 dtc7w3pq/visco-attack
मल्टीमॉडल LLM के विरुद्ध विज़ुअल-कॉन्टेक्स्चुअल जेलब्रेक लागू करने वाली रिसर्च पाइपलाइन: T2I प्रॉम्प्ट एक्सट्रैक्शन, SD3.5 इमेज रेंडरिंग, मल्टी-राउंड…
 rasta-mouse/crystal-loaders
Crystal Palace PIC लोडरों का एक छोटा संग्रह, जो Cobalt Strike के साथ उपयोग के लिए डिज़ाइन किया गया है।
 drkim-dev/cve-2026-30862
प्रूफ-ऑफ-कॉन्सेप्ट जो Appsmith Table Widget में संग्रहीत XSS प्रदर्शित करता है, जो ऊर्ध्वाधर विशेषाधिकार वृद्धि और XSS-से-CSRF हमले के माध्यम से…
 mzhmo/powershellkerberos
कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं
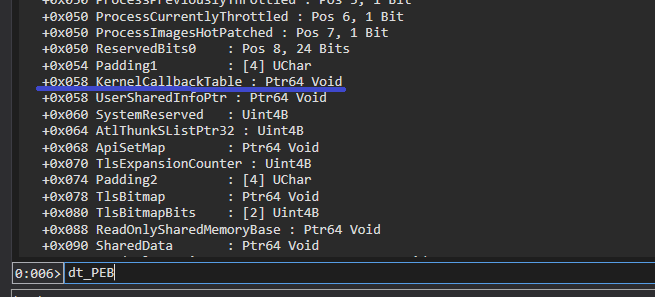 n0qword/win32k-callback-detouring
मनमाना कोड निष्पादन के लिए win32k.sys कर्नेल कॉलबैक तंत्र का दुरुपयोग
 momenbasel/autowifi
वायरलेस पेनिट्रेशन टेस्टिंग फ्रेमवर्क। WPA/WPA2/WEP/WPS हमलों को स्वचालित करता है - एक कमांड में टोही से शोषण तक। aircrack-ng + hashcat + PMKID।
 scythe-io/purple-team-exercise-framework
# पर्पल टीम अभ्यास ढांचा
 0xblackash/cve-2025-32433
CVE-2025-32433
 mazx0p/mssqlbof
Microsoft SQL Server के लिए एक Beacon Object File सुइट जो स्वयं TDS 7.4 का उपयोग करता है।
 kaleth4/cve-2026-21858
n8n के लिए स्वचालित शोषण श्रृंखला जो बिना प्रमाणीकरण के मनमाना फ़ाइल पढ़ने, एडमिन टोकन जालसाज़ी, और एक्सप्रेशन इंजेक्शन के माध्यम से सैंडबॉक्स बाईपास…
 meckazin/chromekatz
Chrome/Edge प्रोसेस मेमोरी से सीधे कुकीज़ और क्रेडेंशियल डंप करें
 xaitax/totalrecall
यह उपकरण Windows 11 में Recall feature से डेटा निकालता और प्रदर्शित करता है, जो आपके PC की गतिविधि स्नैपशॉट्स के बारे में जानकारी तक पहुँचने का आसान…
 devsecurityspro/cve-2026-34197
CVE-2026-34197 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Jolokia API के माध्यम से Apache ActiveMQ में एक RCE है। इसमें एक Python एक्सप्लॉइट, पेलोड…
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 fightinglzn9/agentmemshell
MemShellParty के Agent मेमोरी शेल का द्वितीय विकास, इसे मुख्यधारा ऑपरेटिंग सिस्टम के साथ संगत बनाने के लिए, बिना प्रतिक्रिया वाले कमांड निष्पादन…
 ashrafzaryouh/cve-2026-34197
CVE-2026-34197 के लिए एडवाइज़री, जो Apache ActiveMQ Jolokia MBeans में एक प्रमाणित RCE है, जिसमें मूल कारण विश्लेषण, प्रभावित संस्करण, शमन उपाय और…
 0xblackash/cve-2026-34197
CVE-2026-34197
 e1st/cve-2025-56015
CVE-2025-56015 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, GenieACS में सैंडबॉक्स पलायन और RCE। CWMP सिमुलेशन के माध्यम से दुर्भावनापूर्ण प्रावधान निर्माण,…








