
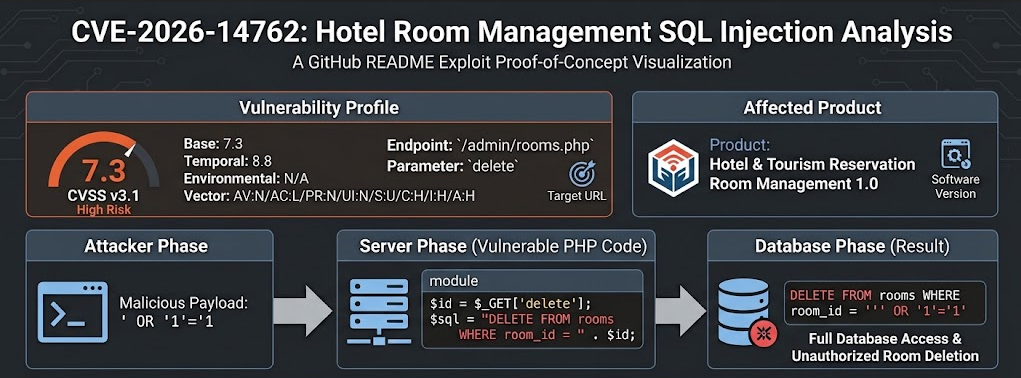
CVE-2026-14762 के लिए मल्टी-थ्रेडेड टाइम-आधारित ब्लाइंड SQL इंजेक्शन एक्सप्लॉइट, जो Hotel & Tourism Reservation 1.0 को लक्षित करता है। डेटाबेस, टेबल, कॉलम की सूची बनाता है; LOAD_FILE के माध्यम से फ़ाइलें पढ़ता है; RCE के लिए PHP वेबशेल लिखता है। प्रॉक्सी, बैच स्कैनिंग और इंटरैक्टिव SQL शेल का समर्थन करता है।
 tc4dy/cve-2026-14762-poc-exploit



CVE-2026-14762 के लिए पूर्ण रूप से सुसज्जित, मल्टी-थ्रेडेड, समय-आधारित ब्लाइंड SQL इंजेक्शन एक्सप्लॉइट।
Code‑Projects Hotel & Tourism Reservation एप्लिकेशन (संस्करण 1.0) के /admin/rooms.php एंडपॉइंट को लक्षित करता है।
पूर्ण डेटाबेस गणना, फ़ाइल सिस्टम पठन (LOAD_FILE), और मनमाना फ़ाइल लेखन (INTO OUTFILE / DUMPFILE) प्राप्त करता है – जो वेबशेल तैनाती के माध्यम से रिमोट कोड निष्पादन की ओर ले जाता है।
| श्रेणी | क्षमता |
|---|---|
| भेद्यता | समय-आधारित ब्लाइंड SQL इंजेक्शन (CWE-89) |
| हमला वेक्टर | GET /admin/rooms.php?delete=<payload> |
| शोषण | सशर्त SLEEP() इंजेक्शन बाइनरी-सर्च कैरेक्टर निष्कर्षण के साथ |
| डेटाबेस | वर्तमान डेटाबेस नाम निष्कर्षण |
| स्कीमा | information_schema के माध्यम से तालिका और कॉलम गणना |
| डेटा डंप | पूर्ण तालिका निर्यात (JSON) – असीमित पंक्तियाँ, कॉन्फ़िगर करने योग्य सीमा |
| फ़ाइल पठन | LOAD_FILE() – MySQL द्वारा पठनीय किसी भी फ़ाइल को पढ़ें (जैसे /etc/passwd, कॉन्फ़िग फ़ाइलें) |
| फ़ाइल लेखन | INTO OUTFILE / DUMPFILE – PHP वेबशेल, बैकडोर, या मनमाना कंटेंट लिखें |
| इंटरैक्टिव शेल | मैन्युअल क्वेरी के लिए लाइव SQL शेल (समय-आधारित निष्कर्षण) |
| एकल क्वेरी | एड-हॉक SQL निष्पादित करें और परिणाम प्राप्त करें (512-अक्षर सीमा) |
| बैच मोड | कॉन्फ़िगर करने योग्य थ्रेड पूल (ThreadPoolExecutor) के साथ मल्टी-टारगेट स्कैनिंग |
| प्रॉक्सी समर्थन | HTTP/HTTPS प्रॉक्सी (Burp Suite, mitmproxy, आदि) |
| वर्बोज़ लॉगिंग | टाइमस्टैम्प्ड डिबग जानकारी के साथ रंगीन आउटपुट |
| शून्य निर्भरताएँ | केवल requests, urllib3, और colorama (वैकल्पिक) |
requestsurllib3colorama (वैकल्पिक – रंगीन टर्मिनल आउटपुट के लिए)सभी निर्भरताएँ इस प्रकार स्थापित करें:
pip install requests urllib3 colorama
git clone https://github.com/tc4dy/CVE-2026-14762-PoC-Exploit.git

cd CVE-2026-14762-PoC-Exploit

chmod +x exploit.py or basic_exploit.py
| तर्क | शॉर्ट | प्रकार | डिफ़ॉल्ट | विवरण |
|---|---|---|---|---|
--target | -t | URL | — | एकल लक्ष्य URL (जैसे http://192.168.1.100) |
--target-file | -l | फ़ाइल | — | लक्ष्यों की सूची वाली फ़ाइल (प्रति पंक्ति एक) |
--threads | — | Int | 5 | मल्टी-टारगेट स्कैनिंग के लिए थ्रेड्स की संख्या |
--output | -o | पथ | — | आउटपुट फ़ाइल (डंप के लिए JSON, फ़ाइलों के लिए कच्चा टेक्स्ट) |
--verbose | -v | फ़्लैग | False | वर्बोज़ डिबग लॉगिंग सक्षम करें |
--proxy | — | URL | — | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
--user-agent | -ua | स्ट्रिंग | Mozilla/5.0... | कस्टम User-Agent हेडर |
--delay | — | Float | 5.0 | ब्लाइंड इंजेक्शन के लिए सेकंड में स्लीप समय |
--max-retries | — | Int | 3 | अधिकतम अनुरोध पुनः प्रयास |
--ssl-verify | — | फ़्लैग | False | SSL प्रमाणपत्र सत्यापन सक्षम करें |
--webroot | — | पथ | /var/www/html | INTO OUTFILE वेबशेल लेखन के लिए वेबरूट |
--dump-db | — | फ़्लैग | False | वर्तमान डेटाबेस से सभी तालिकाएँ डंप करें |
--tables | — | फ़्लैग | False | केवल सभी तालिका नाम सूचीबद्ध करें |
--dump-table | — | तालिका | — | किसी विशिष्ट तालिका को डंप करें (जैसे --dump-table users) |
--read | — | पथ | — | LOAD_FILE() के माध्यम से फ़ाइल पढ़ें |
--write-shell | — | फ़्लैग | False | PHP वेबशेल (shell.php) को वेबरूट में लिखें |
--sql | — | क्वेरी | — | एकल SQL क्वेरी निष्पादित करें (अधिकतम 512 अक्षर लौटाता है) |
--interactive | -i | फ़्लैग | False | शोषण के बाद इंटरैक्टिव SQL शेल लॉन्च करें |
delete पैरामीटर में निम्न इंजेक्ट किया जाता है:
150' AND IF(<condition>, SLEEP(<delay>), 0) AND '1'='1
IF(), स्थिति का मूल्यांकन करता है; यदि सत्य है, तो डेटाबेस सेकंड के लिए सोता है।
प्रत्येक कैरेक्टर स्थिति के लिए, ASCII रेंज (32–126) पर एक बाइनरी सर्च, > और = तुलनाओं का उपयोग करके सही कैरेक्टर निर्धारित करता है। यह प्रति कैरेक्टर अनुरोधों को 95 से घटाकर ~7–8 कर देता है, जिससे निष्कर्षण अत्यधिक कुशल हो जाता है।
यह टूल केवल अधिकृत सुरक्षा परीक्षण, शैक्षिक अनुसंधान और भेद्यता मूल्यांकन के लिए प्रदान किया गया है। लेखक इस सॉफ़्टवेयर के किसी भी दुरुपयोग, अवैध गतिविधियों, या क्षति के लिए जिम्मेदार नहीं है। परीक्षण से पहले हमेशा सिस्टम स्वामी से स्पष्ट लिखित अनुमति प्राप्त करें।







