
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 nafiez/metasploit-cve-2026-54121-certighost
एक Metasploit सहायक मॉड्यूल जो AD CS एनरोलमेंट "चेज़" फॉलबैक का दुरुपयोग करके किसी भी निम्न-विशेषाधिकार वाले डोमेन उपयोगकर्ता से पूर्ण डोमेन समझौता…
 outflanknl/redelk
Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान…
 mr-in4inci3le/sliver-gui
स्लिवर C2 के लिए एक डेस्कटॉप ऑपरेटर कंसोल, वेल्स के साथ निर्मित। स्लिवर के लिए एक देशी, हल्का GUI इंटरफ़ेस प्रदान करता है, इसकी gRPC सेवा के साथ सीधे…
 s3n4t0r-0x0/bear-c2
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…
 top-celestial-company-ltd/dros-vep-lite
VEP प्रोटोकॉल (RFC-010) का खुला संदर्भ कार्यान्वयन: समझौता होने के बाद AI एजेंट रनटाइम कंटेनमेंट का मूल्यांकन करने वाला एक नियतात्मक सैंडबॉक्स और…
 godylockz/cve-2021-44967
CVE-2021-44967 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो LimeSurvey 5.2.4 में दुर्भावनापूर्ण प्लगइन अपलोड के माध्यम से रिमोट कोड निष्पादन को सक्षम करता…
 flangvik/sharpcollection
सामान्य C# आक्रामक टूल्स के नाइटली बिल्ड्स, उनकी संबंधित मास्टर ब्रांचों से ताज़ा, Azure DevOps रिलीज़ पाइपलाइनों का उपयोग करके CDI शैली में निर्मित…
 rvsh3ll/nxc-vulnscan
NetExec मॉड्यूल: सभी स्टॉक Windows vuln-check एक ही पास में चलाएँ (केवल-जाँच, कोई exploit नहीं)
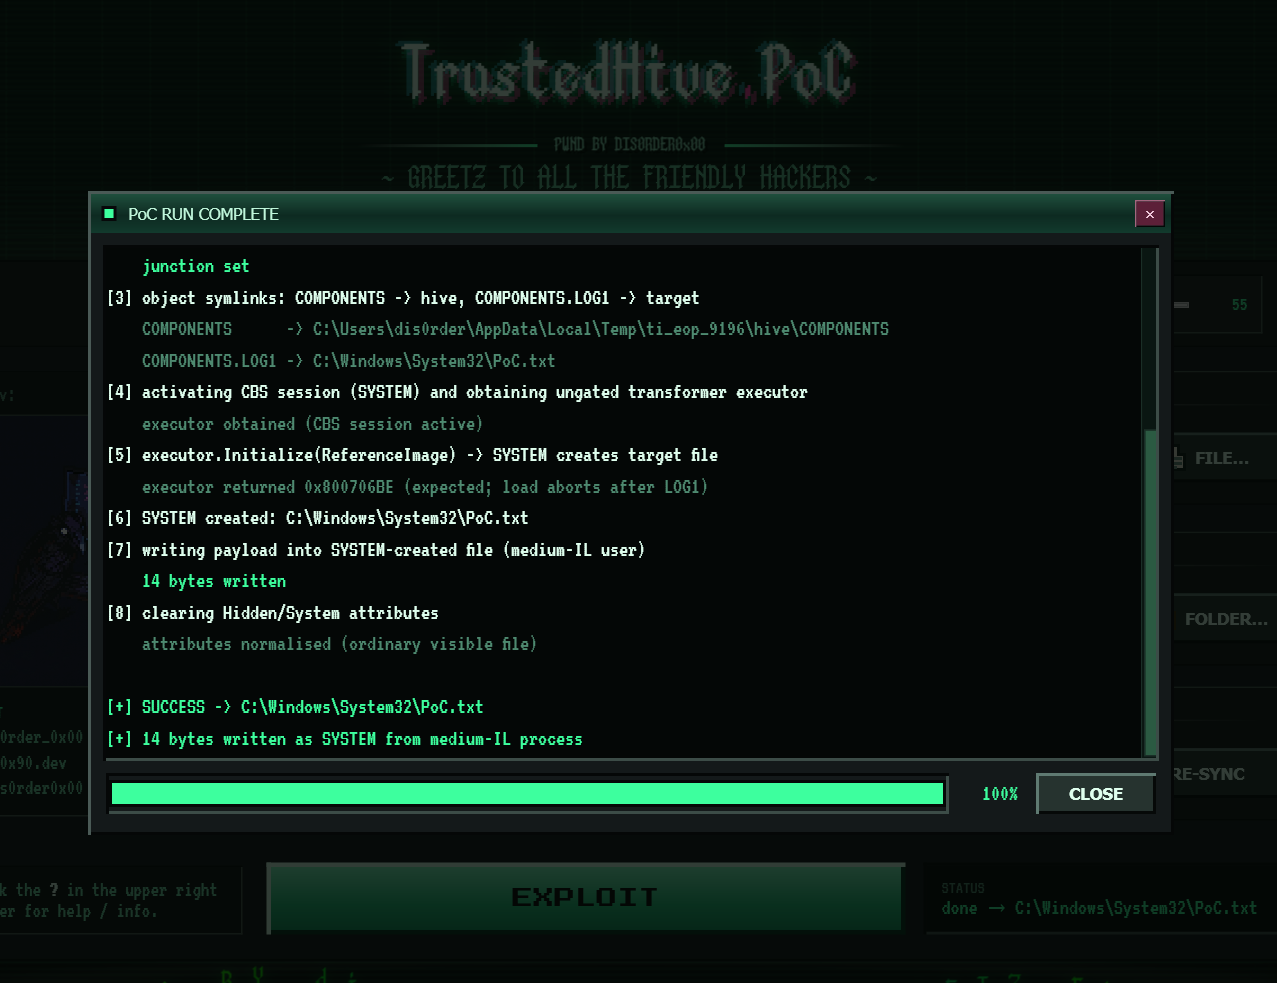 dis0rder0x00/trustedhive
Windows 11 के लिए LPE प्रूफ-ऑफ-कॉन्सेप्ट जो TrustedInstaller के Component Based Servicing (CBS) सत्र COM ऑब्जेक्ट और junctions का दुरुपयोग करके…
 sherlock-project/sherlock
विभिन्न सोशल नेटवर्क्स पर उपयोगकर्ता नाम से सोशल मीडिया खाते खोजें।
 itm4n/pentest-windows
Windows इंटरनल्स रिसर्च और एक्सप्लॉइटेशन तकनीकों का संग्रह, जिसमें red teamers और pentesters के लिए privilege escalation, token abuse, और…
 guillaumemeyer/watermarks-remover
एक गोपनीयता-प्रथम ऐप जो आपकी स्वयं की सामग्री से AI वॉटरमार्क हटाता है।
 finbarr/yolobox
अपने AI को पूरी ताकत से चलने दें। आपकी होम निर्देशिका सुरक्षित रहती है।
 grayhatkiller/keyeroo
NTLM प्रमाणीकरण को LDAP पर बाध्य करके रिले करता है और Netlogon सुरक्षित चैनल पर पीड़ित की सत्र कुंजी पुनः प्राप्त करके पीड़ित के रूप में लेखन करता…
 t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce
इस रिपॉजिटरी में CVE-2024-34361 के लिए एक एक्सप्लॉइट शामिल है, जो एक गंभीर Pi-hole भेद्यता (CVSS 8.6) है। यह अनुचित URL सत्यापन का शोषण करके SSRF के…
 kpcyrd/sh4d0wup
हस्ताक्षर-कुंजी दुरुपयोग और अद्यतन शोषण ढांचा
 hyderpwn/cve-pipeshub
CVE-2026-119712 (CVSS 8.5 उच्च) — PipesHub < 0.10.0 में इंडेक्स किए गए दस्तावेज़ों में इमेज URL के माध्यम से SSRF (CWE-918)। सत्यापित PoC।
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…








