 t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
इस रिपॉजिटरी में CVE-2024-34361 के लिए एक एक्सप्लॉइट शामिल है, जो एक गंभीर Pi-hole भेद्यता (CVSS 8.6) है। यह अनुचित URL सत्यापन का शोषण करके SSRF के माध्यम से RCE प्राप्त करता है, जिससे हमलावरों को मनमाने अनुरोध भेजने और सिस्टम पर कमांड निष्पादित करने की अनुमति मिलती है। अस्वीकरण: केवल शैक्षिक और नैतिक सुरक्षा परीक्षण के लिए। अनधिकृत उपयोग अवैध है।
यह रिपॉज़िटरी CVE-2024-34361 के लिए एक एक्सप्लॉइट शामिल करती है, जो Pi-hole में पाई गई एक गंभीर भेद्यता (CVSS 8.6) है। Pi-hole एक DNS सिंकहोल है जिसका व्यापक रूप से नेटवर्क स्तर पर विज्ञापनों और ट्रैकिंग डोमेन को ब्लॉक करने के लिए उपयोग किया जाता है।
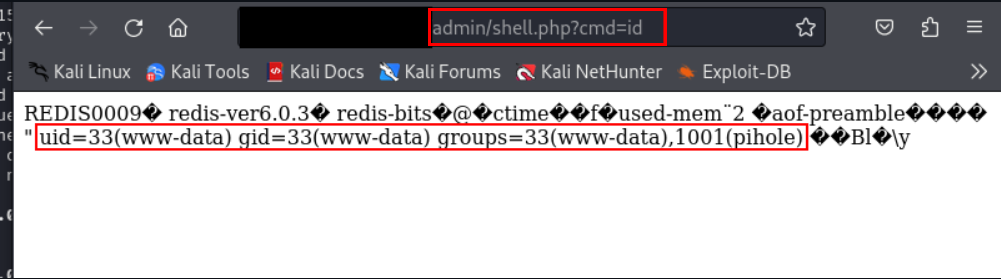
यह भेद्यता URL के अनुचित सत्यापन से उत्पन्न होती है, जिसका शोषण SSRF (Server-Side Request Forgery) के माध्यम से किया जा सकता है। कुछ शर्तों के तहत, इस SSRF को Gopherus प्रोटोकॉल का उपयोग करके RCE (Remote Code Execution) तक बढ़ाया जा सकता है।
इस भेद्यता का शोषण करने से एक हमलावर Pi-hole सर्वर से मनमाने अनुरोध भेज सकता है, जिससे संभावित रूप से सिस्टम पर अनधिकृत कमांड निष्पादन हो सकता है।
यह सुरक्षा दोष न केवल सिस्टम की गोपनीयता और अखंडता से समझौता करता है, बल्कि हमलावर को मनमाने कमांड निष्पादित करने की अनुमति देकर इसकी उपलब्धता के लिए भी एक महत्वपूर्ण खतरा पैदा करता है।
प्रभावित संस्करण:
इस एक्सप्लॉइट का उपयोग करने के लिए सुनिश्चित करें कि आपके सिस्टम पर Python इंस्टॉल है। रिपॉज़िटरी को क्लोन करें और आवश्यक वातावरण निम्नानुसार सेट करें:
git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt
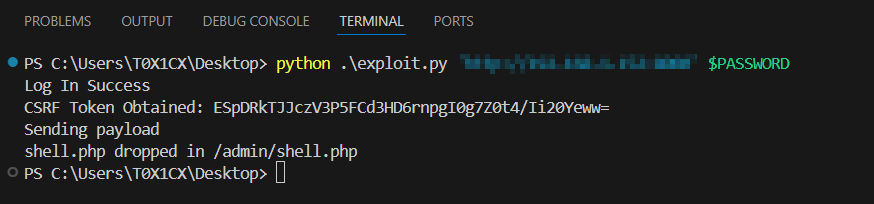
नीचे दिए गए कमांड का उपयोग करके एक्सप्लॉइट निष्पादित करें:
python3 exploit.py [Pi-Hole URL] [Admin password]
इस एक्सप्लॉइट का उपयोग करने के लिए, आपको लक्ष्य सिस्टम पर Redis इंस्टॉल और कॉन्फ़िगर करना होगा। Redis इंस्टॉल करने के लिए इन चरणों का पालन करें:
Redis डाउनलोड और एक्सट्रैक्ट करें:
wget https://download.redis.io/releases/redis-6.0.3.tar.gz
tar -xvf redis-6.0.3.tar.gz
cd redis-6.0.3
Redis को कंपाइल करें और प्रारंभ करें:
make
cd src/
sudo ./redis-server
यह एक्सप्लॉइट केवल शैक्षिक और नैतिक सुरक्षा परीक्षण उद्देश्यों के लिए है। पूर्व आपसी सहमति के बिना लक्ष्यों के विरुद्ध इस एक्सप्लॉइट का उपयोग अवैध है, और डेवलपर इस एक्सप्लॉइट के दुरुपयोग या कारण हुई क्षति के लिए किसी भी दायित्व से इनकार करता है।
एक्सप्लॉइट Julio Ángel Ferrari (उर्फ T0X1Cx) द्वारा विकसित किया गया।
