
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 luemmelsec/apex
Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क
 t3l3machus/aceshark
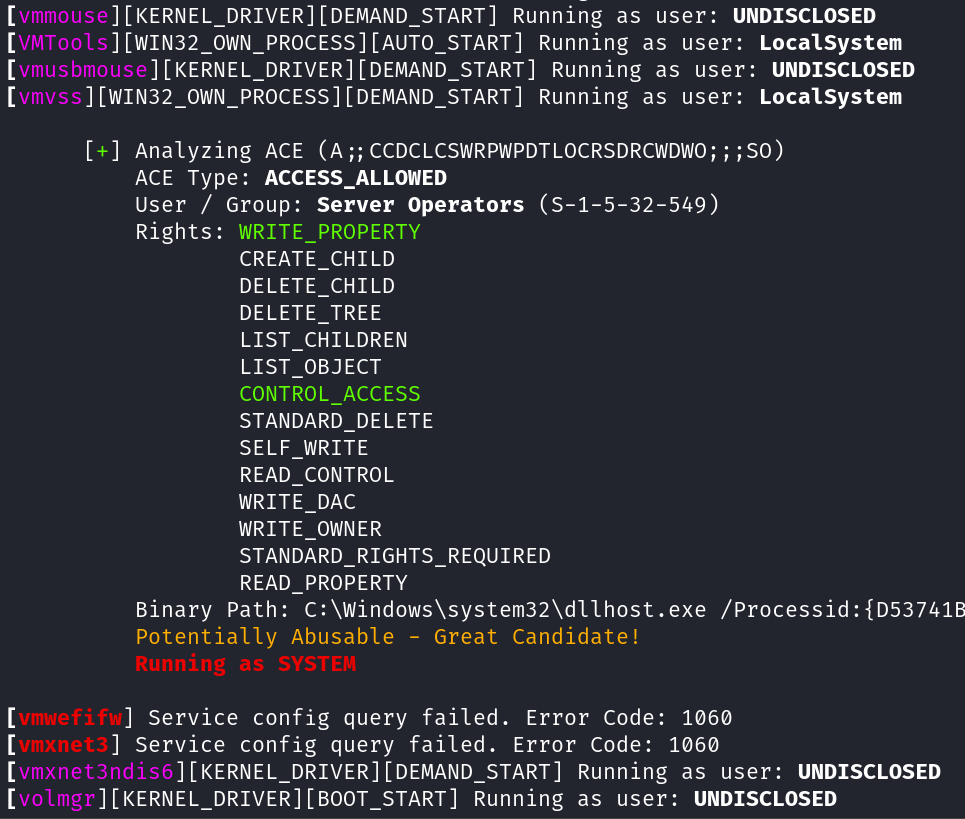
ACEshark एक उपयोगिता है जिसे Windows सेवा कॉन्फ़िगरेशन और Access Control Entries के तेज़ निष्कर्षण और विश्लेषण के लिए डिज़ाइन किया गया है, जिससे…
 mayyhem/maestro
Azure सेवाओं का C2 के माध्यम से दुरुपयोग
 xairy/lights-out
ThinkPad X230 पर वेबकैम एलईडी नियंत्रित करने के लिए उपकरण
 octoberfest7/enumprotections_bof
सिस्टम प्रोसेस, उनके सुरक्षा स्तर और अधिक की सूची बनाने के लिए एक BOF
 hardenedlinux/userland-exec
यूज़रलैंड exec PoC जिसे अटैक वेक्टर तकनीक के रूप में उपयोग किया जा सकता है
 wietze/invoke-argfuscator
Invoke-ArgFuscator एक ओपन-सोर्स, क्रॉस-प्लेटफ़ॉर्म PowerShell मॉड्यूल है जो सामान्य सिस्टम-नेटिव एक्ज़ीक्यूटेबल्स के लिए अस्पष्ट (obfuscated)…
 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
 skelsec/adiskreader-secretsdump
स्थानीय या दूरस्थ डिस्क इमेज से रजिस्ट्री और NTDS सीक्रेट निकालें
 an0nud4y/av-edr-lab-environment-setup
मैलवेयर विकास में सहायता के लिए AV/EDR लैब वातावरण सेटअप संदर्भ
 kozmer/aad-bofs
Cobalt Strike BOF संग्रह जो रेड टीम ऑपरेशन के दौरान Azure AD पर हमला करने के लिए है, जिसमें प्रमाणीकरण, एन्यूमरेशन और पोस्ट-एक्सप्लॉइटेशन वैक्टर…
 ricardojoserf/nativebypasscredguard
केवल NTAPI फ़ंक्शन का उपयोग करके WDigest.dll को पैच करके Credential Guard को बायपास करें
 xaitax/chrome-app-bound-encryption-decryption
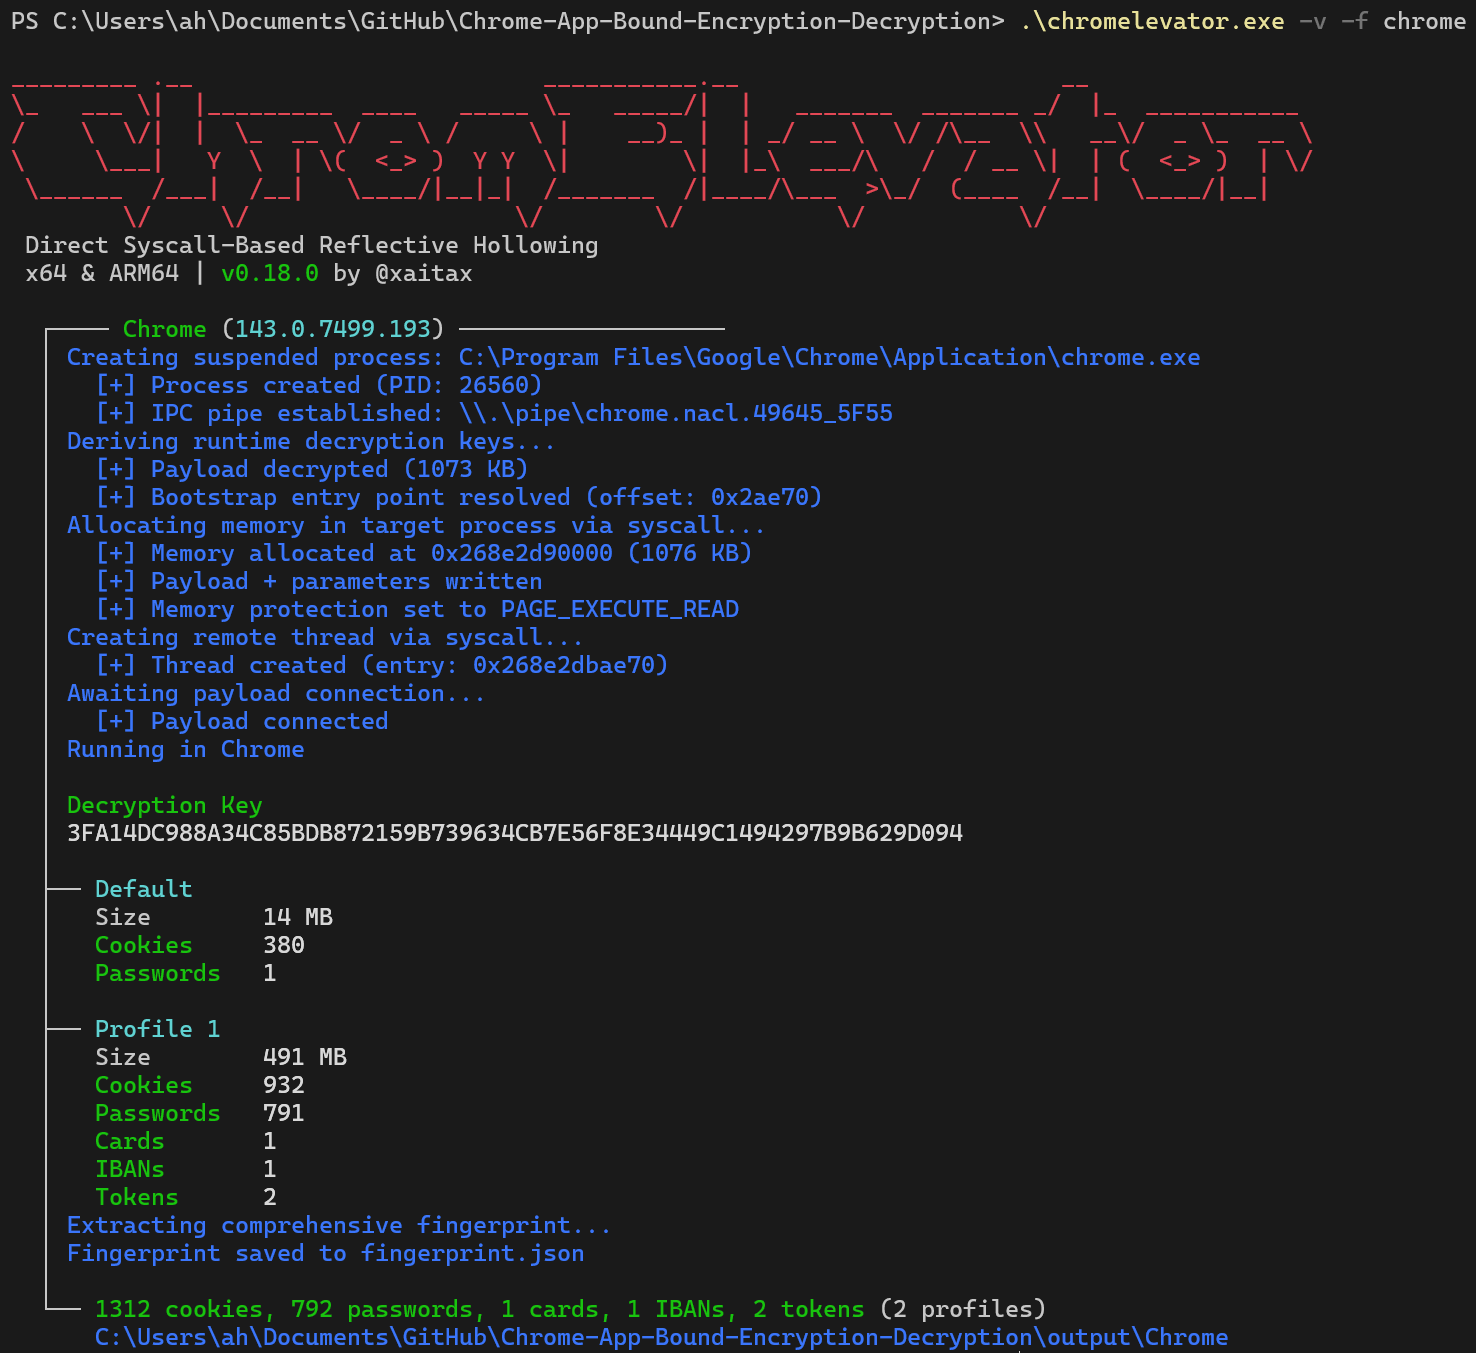
डायरेक्ट Syscall-आधारित रिफ्लेक्टिव प्रोसेस हॉलोइंग के ज़रिए Chromium की App-Bound एन्क्रिप्शन को बायपास करें। Chrome, Edge, Brave और Avast से…
 0xdea/blindsight
LSASS मेमोरी डंप करने के लिए रेड टीमिंग टूल, जो बुनियादी काउंटरमेशर्स को बायपास करता है।
 g0h4n/rusthound-ce
Active Directory data ingestor via LDAP(S) or ADWS protocol for BloodHound Community Edition written in Rust. 🦀
 amberwolfcyber/nachovpn
एक स्वादिष्ट, लेकिन दुर्भावनापूर्ण SSL-VPN सर्वर 🌮
 3gstudent/ntfsdump
किसी NTFS विभाजित वॉल्यूम से रॉ वॉल्यूम को पढ़कर और NTFS संरचनाओं को पार्स करके एक फ़ाइल की प्रतिलिपि बनाने के लिए उपयोग करें।
 wavvs/nanorobeus
Kerberos टिकटों के प्रबंधन के लिए COFF फ़ाइल (BOF)।








